
 infobyte/faraday-cli
Faradayのコマンドラインインターフェース

お気に入りのターミナルから直接faradayを使用できます
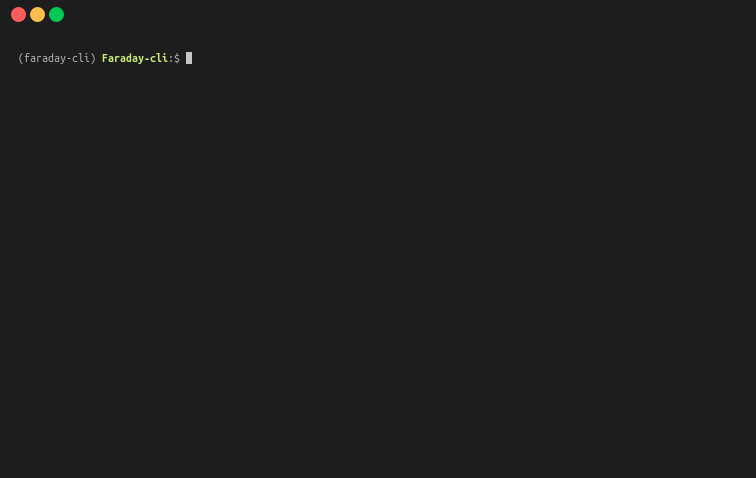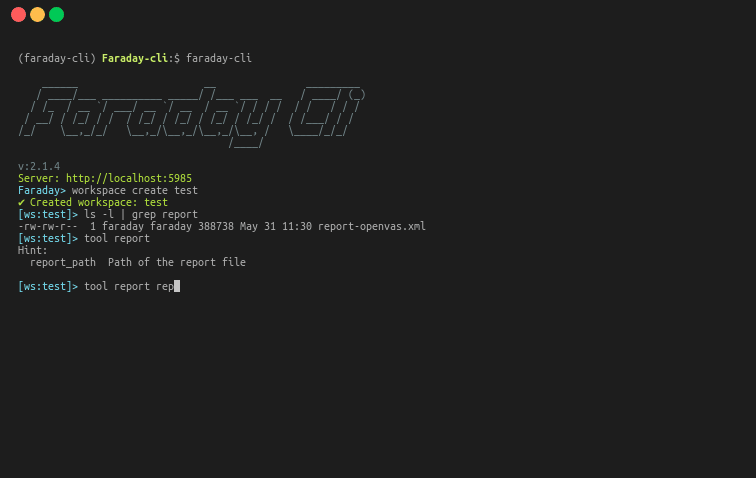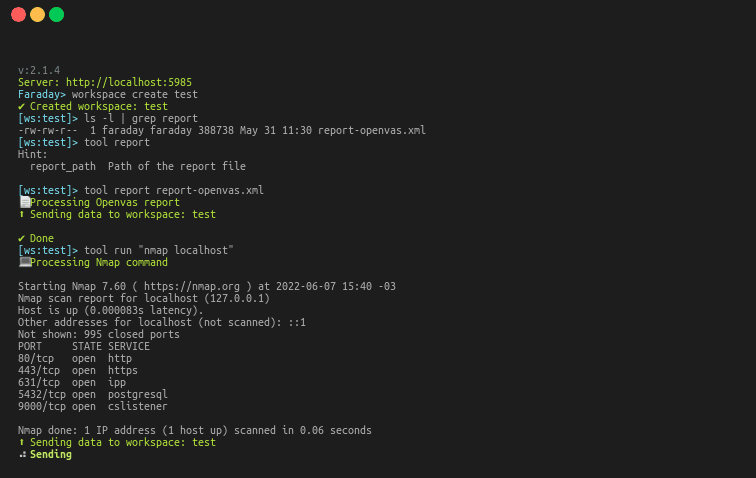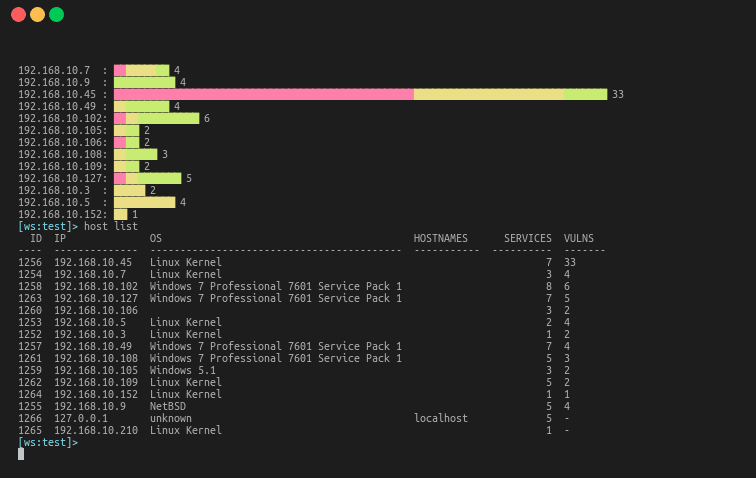
faraday-cliは、セキュリティワークフローの自動化を容易にする公式クライアントです。
インストールする前に、システムのPythonパッケージに影響を与えないよう、Python仮想環境を作成してアクティベートすることを推奨します。例えば:
python3 -m venv .venv
source .venv/bin/activate
virtualenv を使うこともできます。仮想環境を有効化したら、以下のインストールコマンドを実行してください。
pip install faraday-cli
git clone https://github.com/infobyte/faraday-cli.git
cd faraday-cli
pip install .
詳細については、ドキュメントをご確認ください。
farday-cli の認証を設定します
$ faraday-cli auth
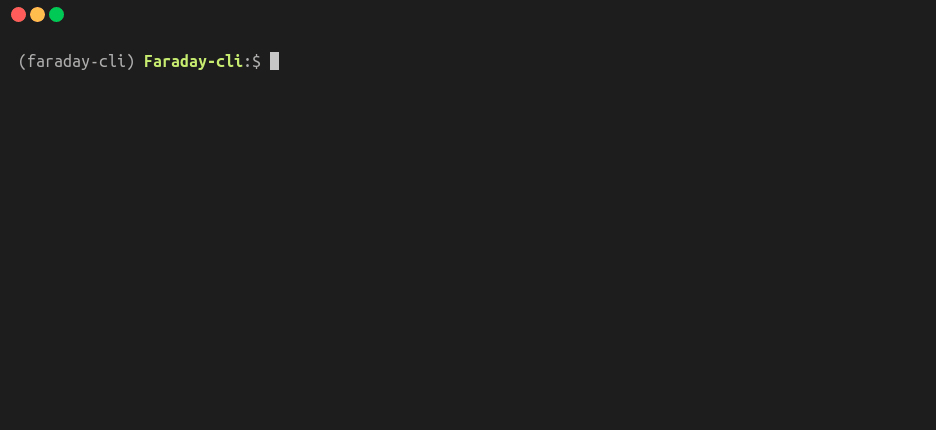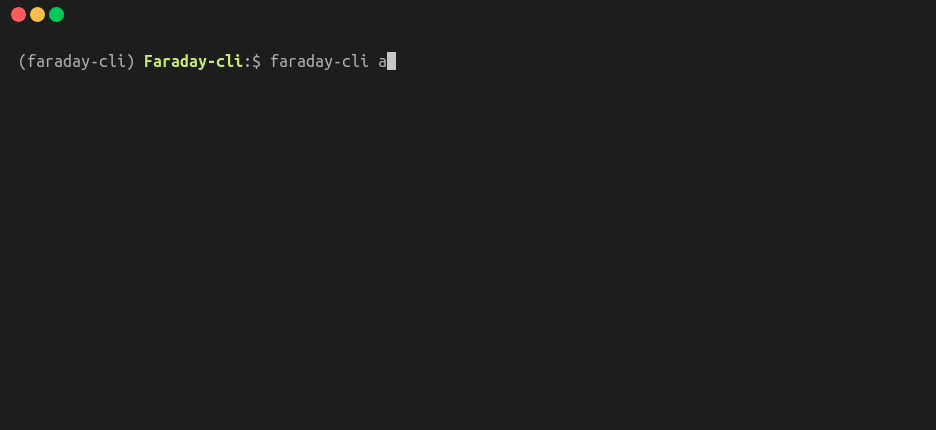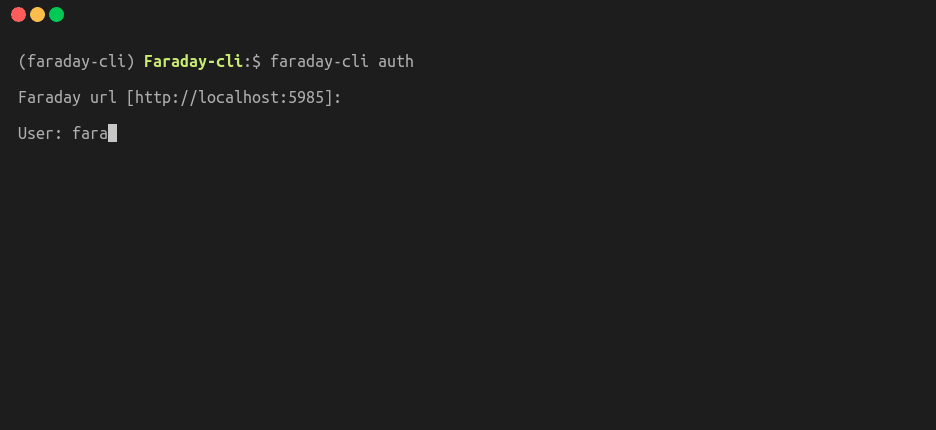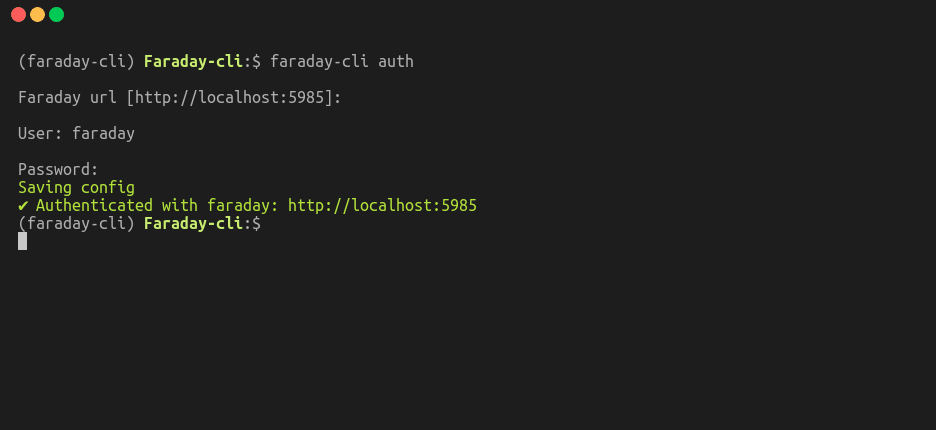
-d フラグを使用しない限り、ワークスペースを作成するとデフォルトでアクティブとして選択されます
$ faraday-cli workspace create some_name
✔ Created workspace: some_name
$ faraday-cli workspace select some_name
✔ Selected workspace: some_name
$ faraday-cli list_ws
NAME         HOSTS    SERVICES    VULNS  ACTIVE    PUBLIC    READONLY
---------  -------  ----------  -------  --------  --------  ----------
some_name       14          13       39  True      False     False
$ faraday-cli host list
  ID  IP           OS       HOSTNAMES          SERVICES  VULNS
----  -----------  -------  ---------------  ----------  -------
 574  127.0.0.1    unknown                            1  3
 566  127.0.0.10   unknown                            1  3
 569  127.0.0.11   unknown                            1  3
 568  127.0.0.12   unknown                            1  3
 570  127.0.0.13   unknown                            1  3
 576  127.0.0.2    unknown                            1  3
 565  127.0.0.3    unknown                            1  3
 572  127.0.0.4    unknown                            1  3
 573  127.0.0.5    unknown                            1  3
 567  127.0.0.6    unknown                            1  3
 571  127.0.0.7    unknown                            1  3
 564  127.0.0.8    unknown                            1  3
 575  127.0.0.9    unknown                            1  3
 590  58.76.184.4  unknown  www.googlec.com           0  -
$ faraday-cli host get 574

$ faraday-cli host get 574
Host:
  ID  IP         OS       HOSTNAMES    OWNER    OWNED      VULNS
----  ---------  -------  -----------  -------  -------  -------
 574  127.0.0.1  unknown               faraday  False          3

Services:
  ID  NAME    DESCRIPTION    PROTOCOL      PORT  VERSION    STATUS      VULNS
----  ------  -------------  ----------  ------  ---------  --------  -------
2638  ssh                    tcp             22  unknown    open            2

Vulnerabilities:
   ID  NAME                                      SEVERITY    STATUS    CONFIRMED    TOOL
-----  ----------------------------------------  ----------  --------  -----------  -------
13509  SSH Weak Encryption Algorithms Supported  MED         opened    False        Openvas
13510  SSH Weak MAC Algorithms Supported         LOW         opened    False        Openvas
13511  TCP timestamps                            LOW         opened    False        Openvas
$ faraday-cli host create -d \''[{"ip": "stan.local", "description": "some server"}]'\'
またはパイプで渡す
$ echo '[{"ip": "1.1.1.5", "description": "some text"}]' | faraday-cli host create --stdin
シングルクォートのエスケープ(\')は、コマンドとして使用する場合にのみ必要です。 シェルやパイプを使用する場合は不要です
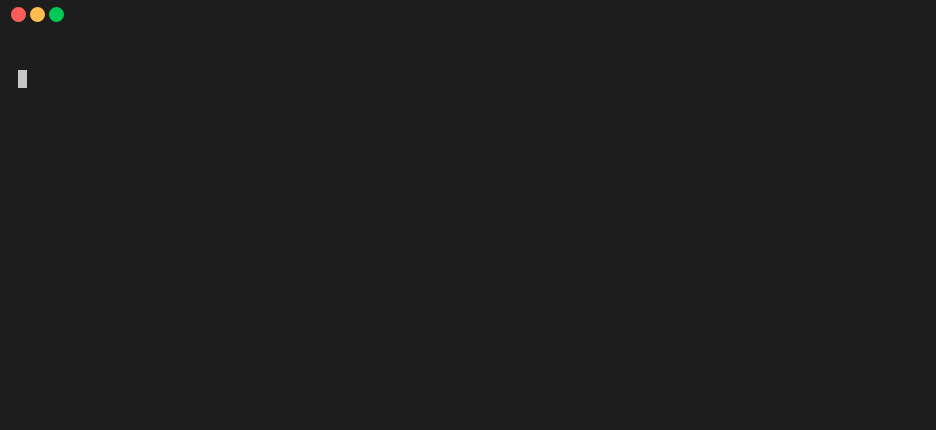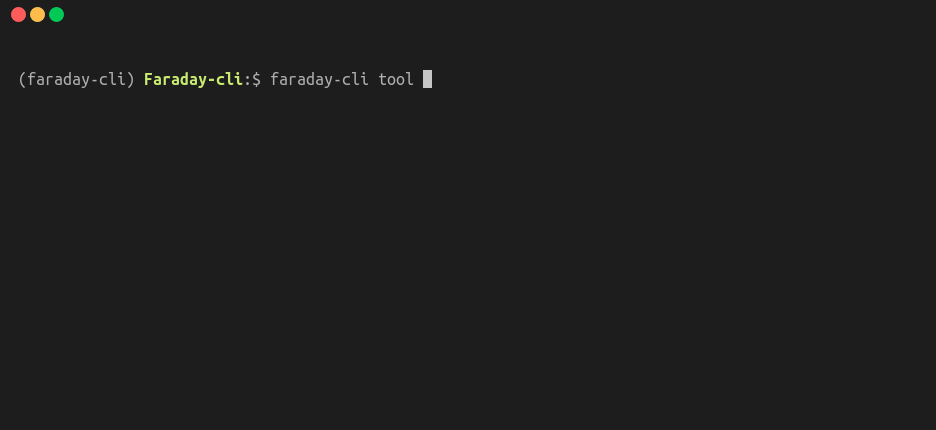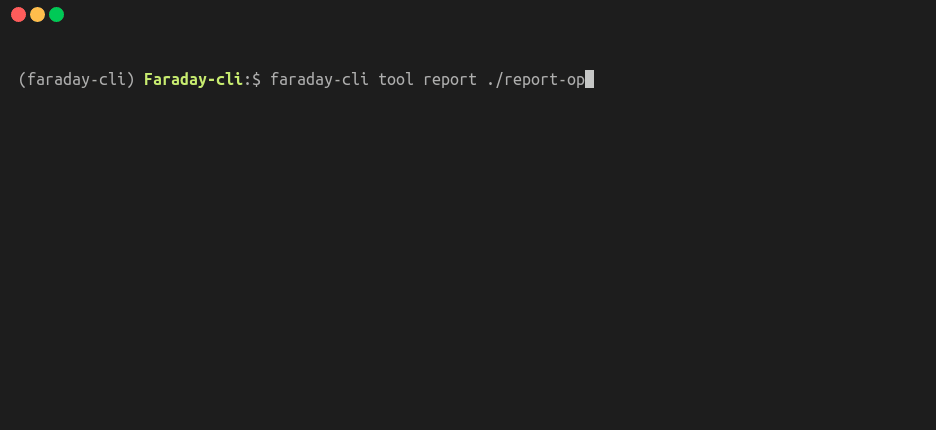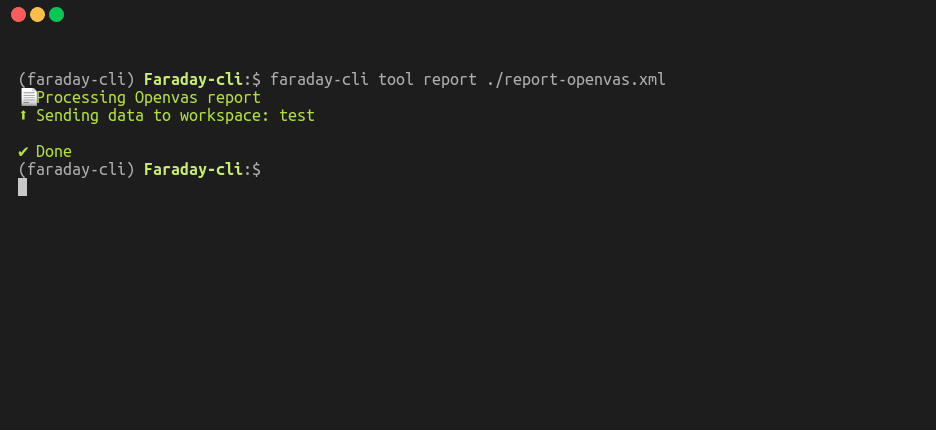
$ faraday-cli tool report "/path/to/report.xml"
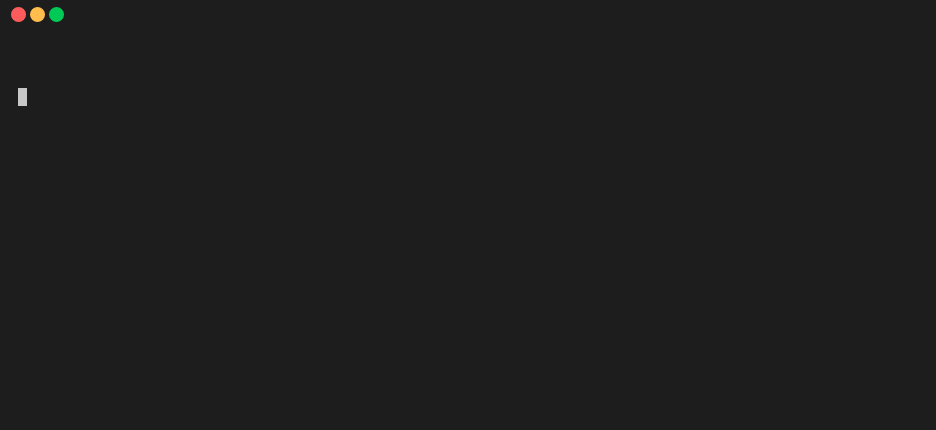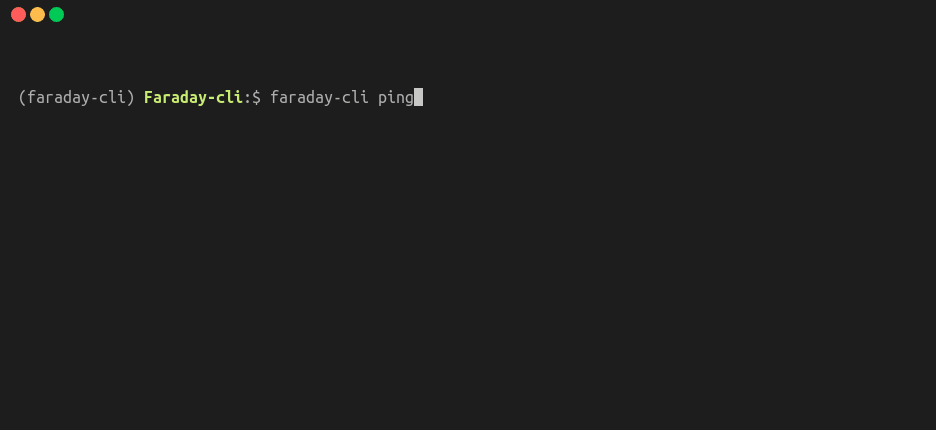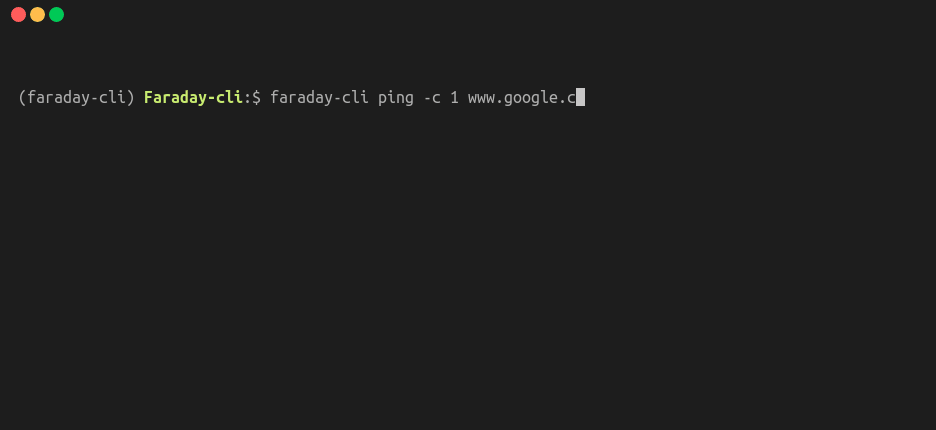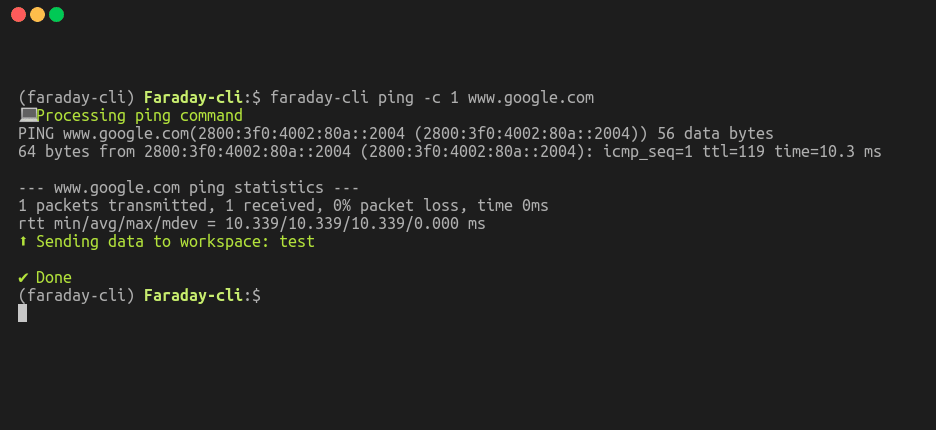
$ faraday-cli ping -c 1 www.google.com
ローカルの Faraday エージェント(ディスパッチャーのランナー)。agent、agents、
runner、runners としてアクセス可能(すべて同等)。
$ faraday-cli agent list
  id  name      active    status    executors
----  --------  --------  --------  -----------
   8  internal  True      online    nmap
$ faraday-cli agent run -a 1 -e nmap -p \''{"target": "www.google.com"}'\'
Run executor: internal/nmap [{'successful': True}]
クラウドエージェントはサーバー側のセキュリティスキャナー(v3/cloud_agents API)であり、上記のローカルランナーとは異なります。FaradAI はそのようなスキャナーの一つで、独自のコマンドとトップレベルのショートカットを備えています。
# Quick FaradAI pentest (standard tier — 20 rounds)
$ faraday-cli pentest --target https://example.com

# Deeper audit (80 rounds), and watch it until it finishes
$ faraday-cli pentest --target https://example.com --advanced --watch

# Triage the existing findings of a workspace
$ faraday-cli triage -w my_workspace --severities critical,high --reproduce
任意のクラウドエージェントを汎用的に一覧表示して実行します:
$ faraday-cli scanners list
  ID  NAME            SLUG            CATEGORY   LAST_RUN
----  --------------  --------------  ---------  ----------
   2  FaradAI         faradai         pentest    -
   4  FaradAI Triage  faradai-triage  triage     -

$ faraday-cli scanners run --agent faradai -w my_workspace \
    --param TARGET=https://example.com --param ROUNDS=20
Faraday サーバーに接続していませんか?
pentest/triageは FaradAI-scan SaaS にフォールバックし、初回利用時にアカウント作成を案内します。 登録方法と--standaloneの詳細については FaradAI ドキュメント を参照してください。
Faraday-cli はシェルとして使用でき、CLI と同じコマンドをすべて利用できます
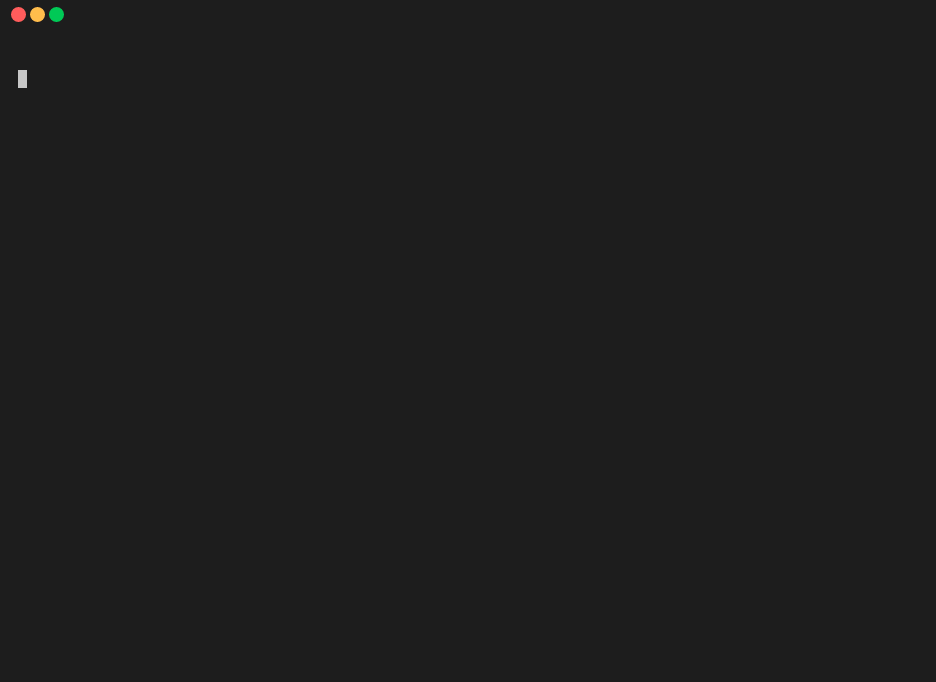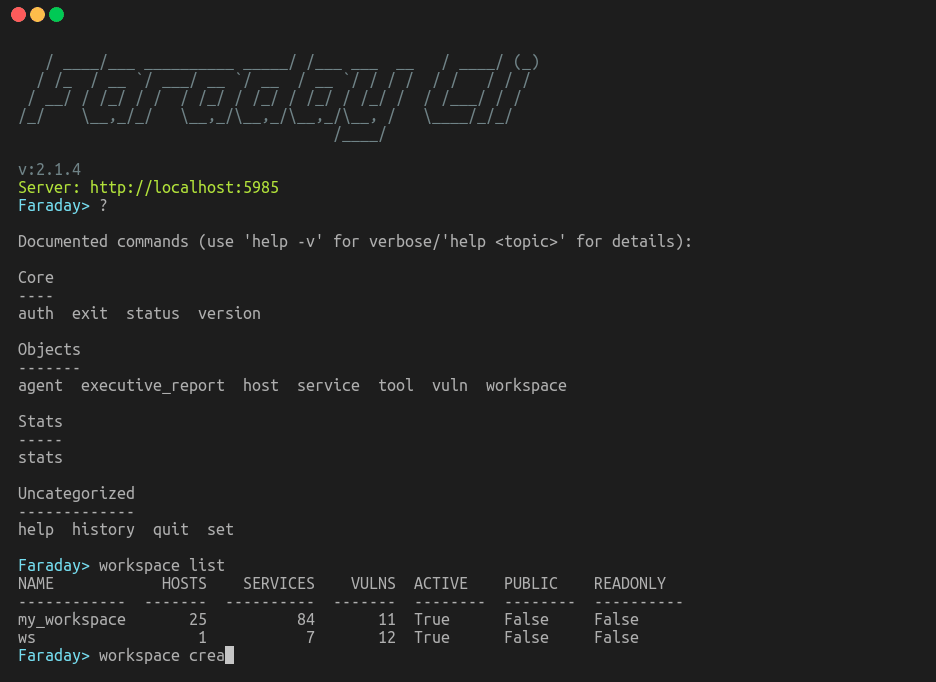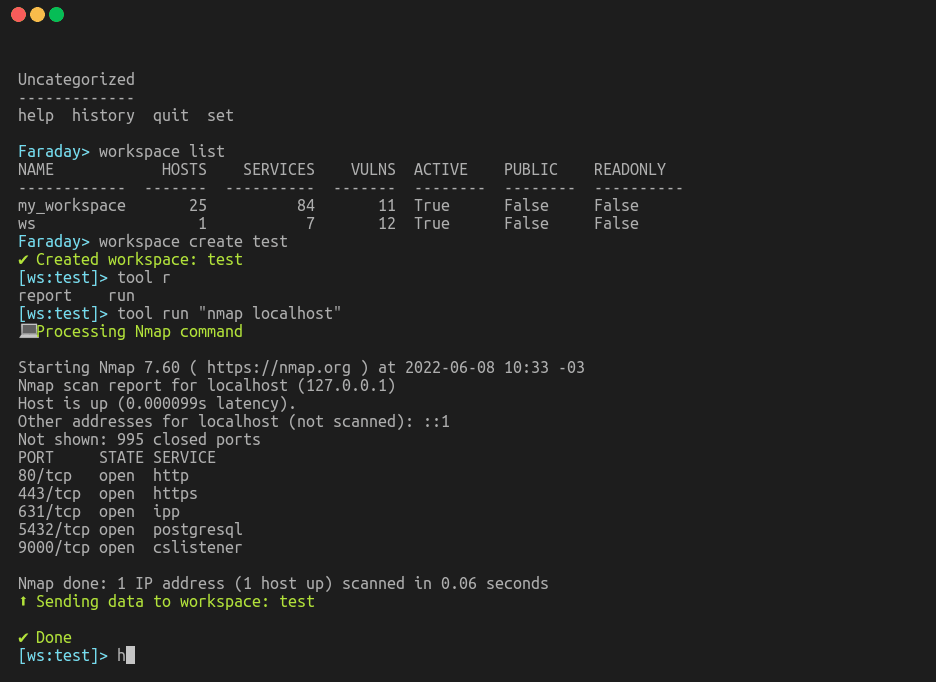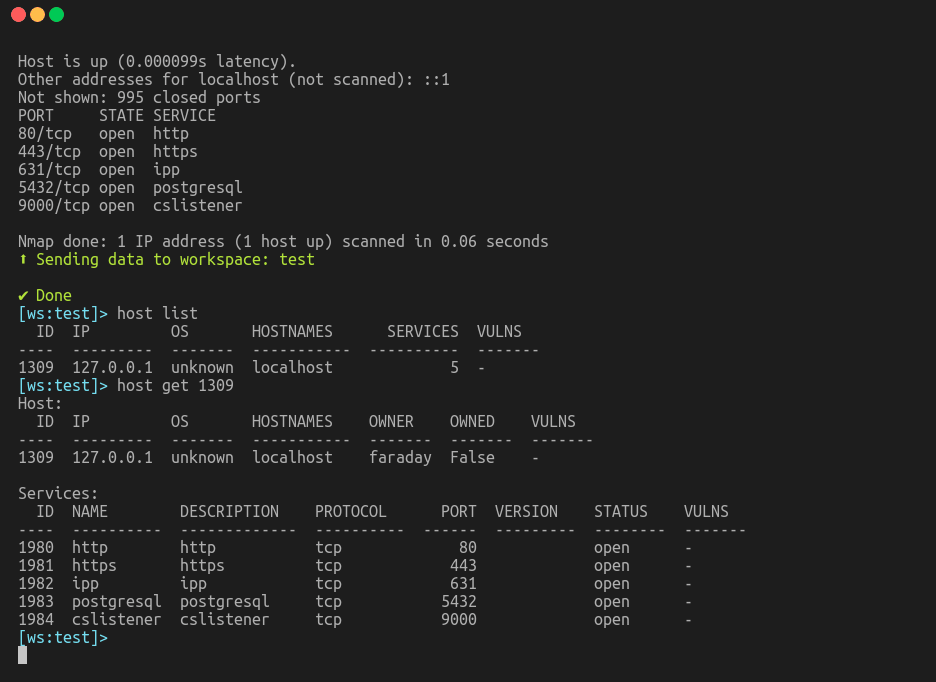
例えば、faraday 内で 443 ポートをリッスンしているすべてのホストに対して nmap を実行し、その結果を faraday にインポートします
$ faraday-cli host list --port 443 -ip | nmap -iL - -oX /tmp/nmap.xml && faraday-cli process_report /tmp/nmap.xml
assetfinder のようなツールを使ってドメイン検索を行い、nmap でスキャンして、その結果を faraday に送信します
$ assetfinder -subs-only example.com| sort | uniq |awk 'BEGIN { ORS = ""; print " {\"target\":\""}
{ printf "%s%s", separator, $1, $2
separator = ","}END { print "\"}" }' | faraday-cli  agent run  -a 1 -e nmap --stdin






