
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 aboutcode-org/scancode-toolkit
🔍 ScanCodeは「コードをスキャン」することでライセンス、著作権、依存関係を検出し... あなたのコードで使用されているオープンソースおよびサードパーティのパッケージを発見し、インベントリ化します。NLnet、Google Summer of Code、Azure…
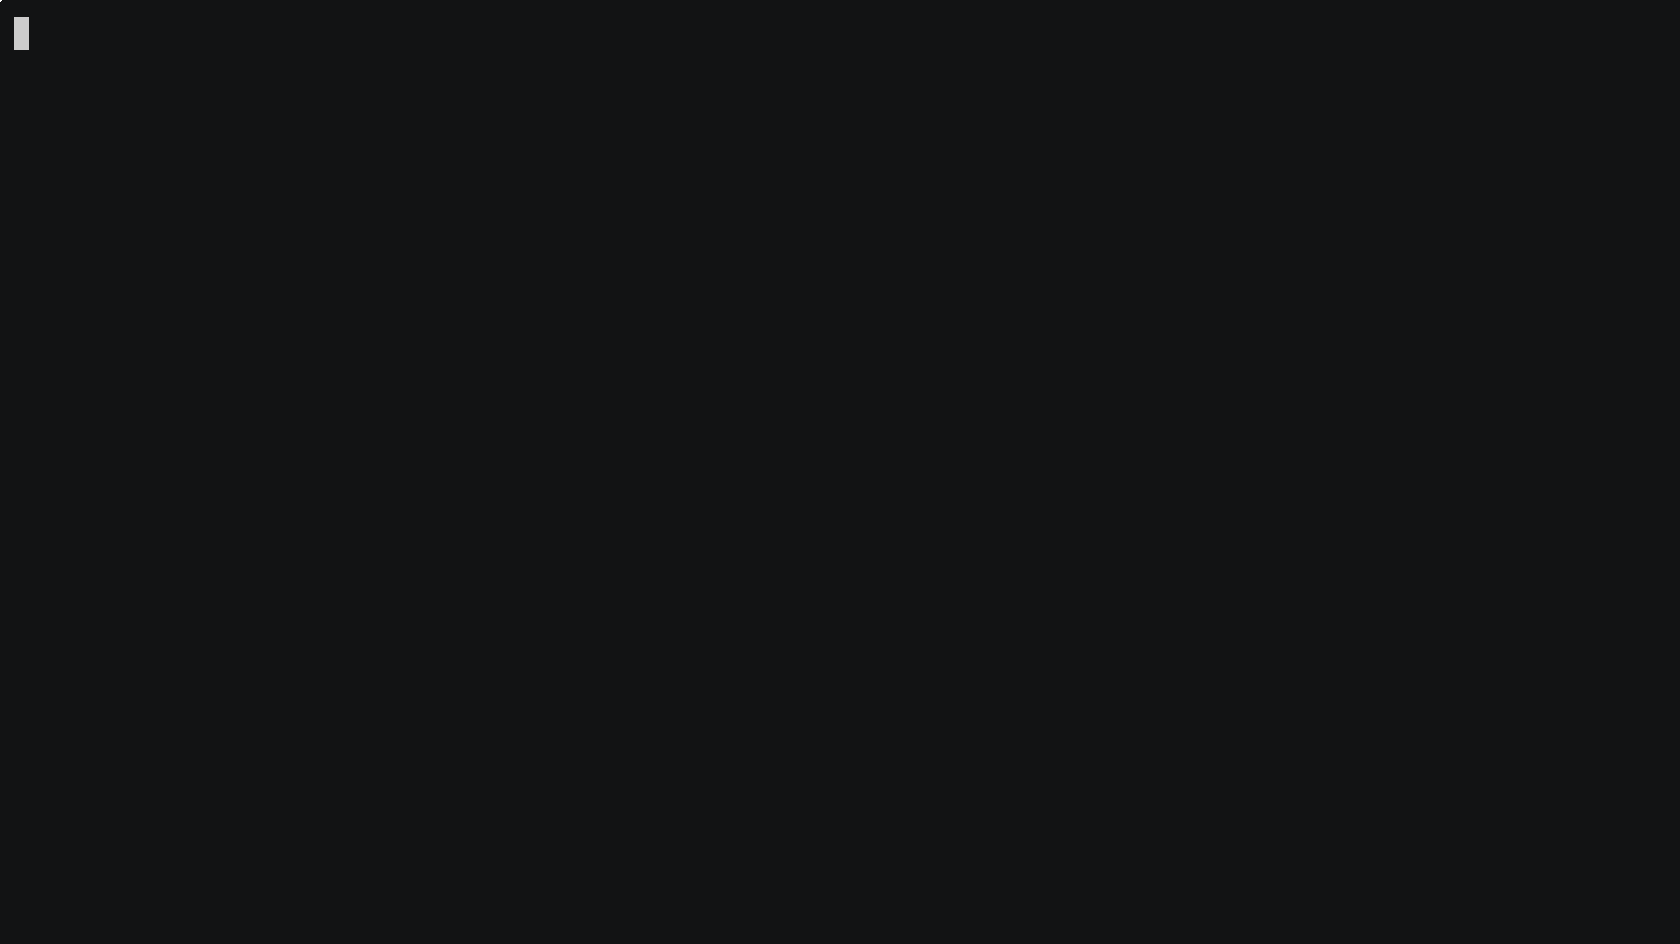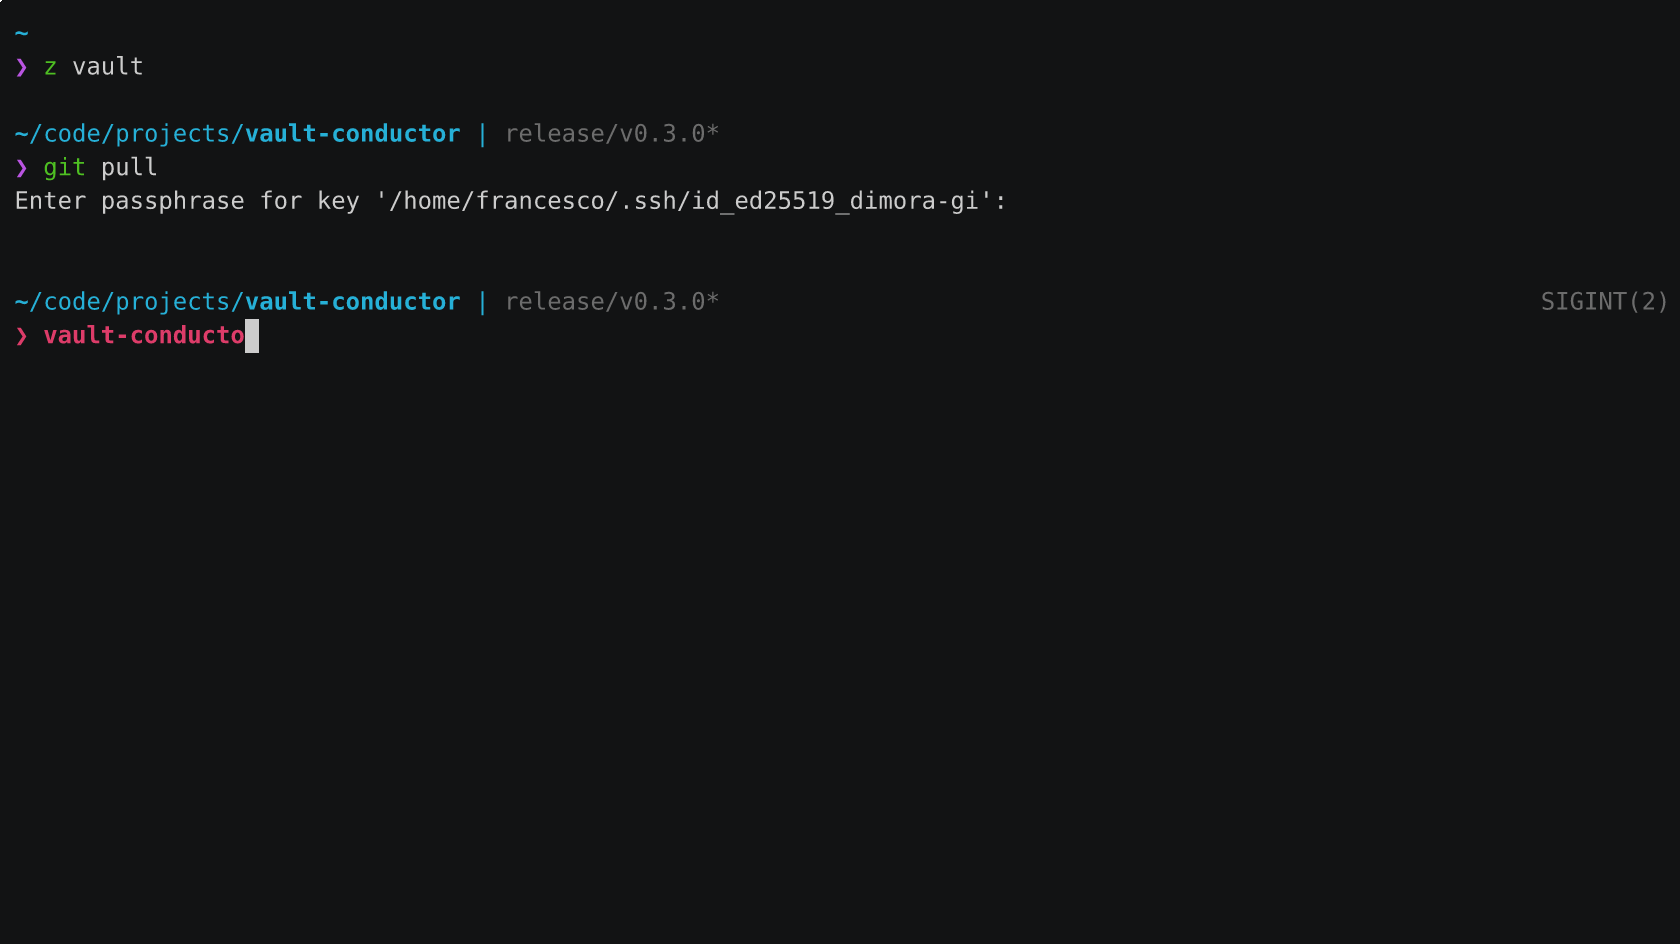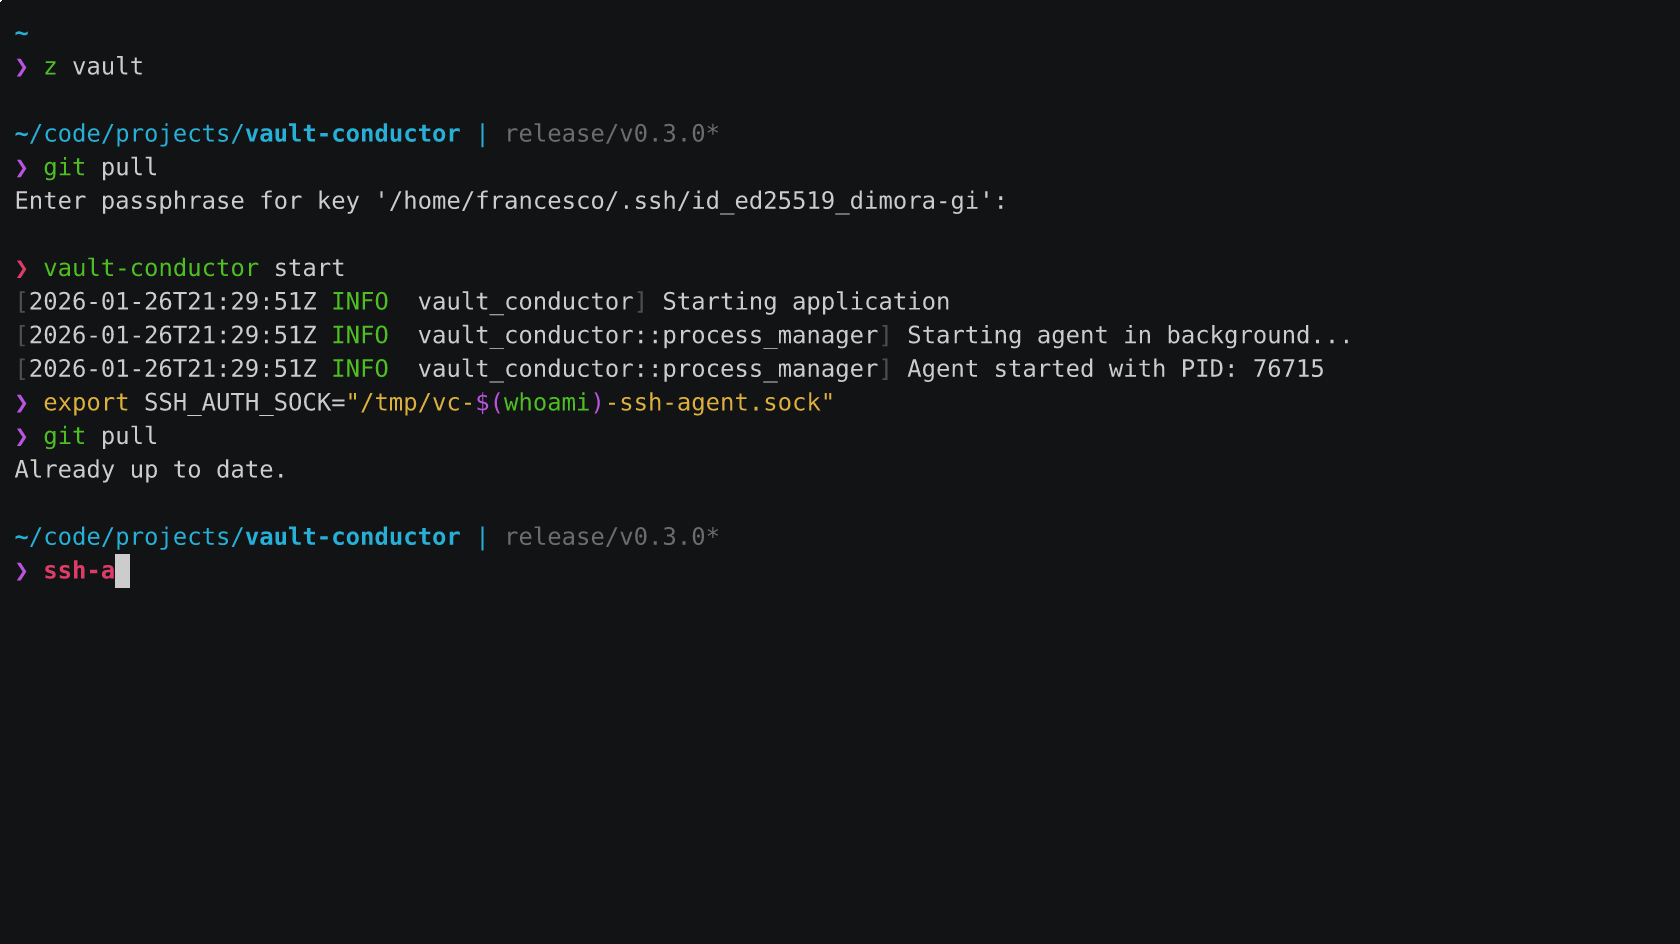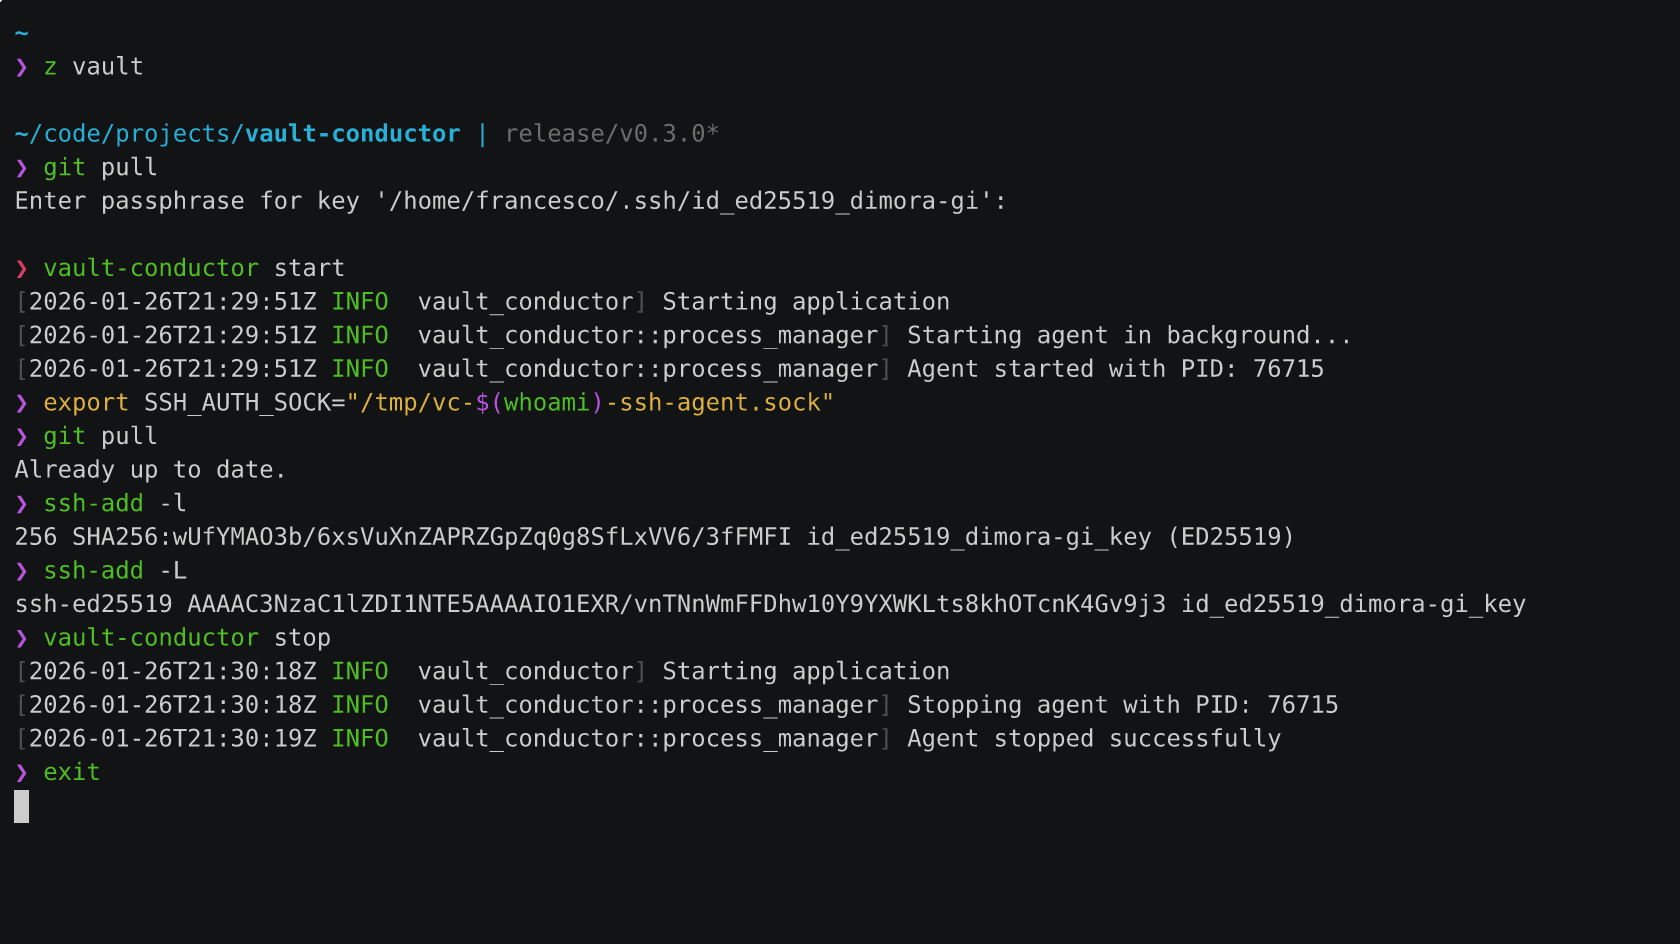 pirafrank/vault-conductor
Bitwarden Secrets Managerに保存されたSSH鍵を提供するSSHエージェント
 aurva-io/aiostack
AI ランタイムインベントリ:シャドウ AI を発見し、LLM 呼び出しを追跡する
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 nsrg-fmlorg/kpatch-rocky-cve-2026-99999
kpatch livepatch build and load test for CVE-2026-99999 on Rocky Linux 8.10 (4.18.0-553.144.1.el8_10)
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 mc493/kshield
緊急時のゼロダウンタイムLinuxカーネル防御および攻撃対象領域の無効化ツール。CVE-2026-98432(MPTCP RCE)、CVE-2024-1086、CVE-2026-53266に対するアクティブなホットパッチ適用とSeccompサンドボックス化。
 certbot/certbot
Certbotは、EFFが提供するツールで、Let's Encryptから証明書を取得し、(必要に応じて)サーバー上でHTTPSを自動的に有効化できます。また、ACMEプロトコルを使用する他のCAのクライアントとしても機能します。
 salesforce/policy_sentry
リソースARNとアクセスレベルに基づいて最小権限のAWS IAMポリシーを生成し、クラウドインフラストラクチャのセキュアなポリシー作成を自動化します。
 letsencrypt/test-certs-site
CA/Browser Forum Baseline RequirementsのSection 2.2で要求される、有効、失効、および期限切れの証明書をホストするためのシンプルなサーバー。
 adamsjack711-ux/pkgxray
AIエージェント、npmパッケージ、MCPサーバー向けのインストール前セキュリティ。ゼロ依存のローカル静的解析で、通常のスキャンではパッケージコードを実行しません。

 sonarsource/sonarcloud-scan
SonarCloud解析をトリガーするBitbucket Pipe
 semgrep/semgrep-rules
多数の言語にわたってセキュリティ脆弱性、危険なコードパターン、および設定の問題を検出するための静的解析ルールパック。CI/CDスキャンワークフローと統合します。
 ntoskernel/deepsecrets
正規表現ルール、レキサーによるセマンティック分析、ハッシュ値マッチングを組み合わせ、コード内に露出した認証情報を検出するオフラインシークレットスキャナー。SARIF出力に対応。
 google/oss-fuzz-gen
OSS-FuzzによるLLM駆動のファジング。
 aquasecurity/vuln-list-update
NVD、OSV、Alpine、Red Hat、その他20以上のソースからアドバイザリを収集し、セキュリティスキャンと脅威インテリジェンスのための統一された解析可能な形式に集約する自動脆弱性データアグリゲーター。
 jingkaihe/matchlock
AIエージェント向けの一時的なmicroVMサンドボックス。ネットワークの許可リスト化、MITMプロキシによるシークレットインジェクション、VMレベルの分離を提供。1秒未満で起動し、Go/Python/TypeScript SDKをサポート。
 traceforce/mcp-xray
MCPサーバーのための統合セキュリティスキャナーで、config、pentest、repo-scanモードを備えています。CI/CD統合用にSARIFレポートを生成し、トークンおよびLLMアナライザーを介してシークレット、脆弱性、誤設定を検出します。








