
 #1
 alexei-led/pumba
コンテナ向けカオステスト、ネットワークエミュレーション、およびストレステストツール
 jsdelivr/globalping-probe
お使いのハードウェア上で動作し、グローバルなコミュニティネットワークのプローブに接続するglobalpingプローブコード
 garudex-labs/caracal
🐾 AIエージェントには認証情報ではなく権限を:ポリシー承認済みのアクション、狭めることしかできない委任、即時失効、改ざん検知可能な監査。
 lintsinghua/deepaudit
DeepAudit:誰もが持つAIハッカーチーム、脆弱性発掘を手の届くものに。国内初のオープンソースコード脆弱性発掘マルチエージェントシステム。初心者でもワンクリックでデプロイ・実行可能、自律協調監査+自動サンドボックスPoC検証。Ollamaのプライベートデプロイをサポート、ワンクリックでレポート…
 pgedge/pgedge-anonymizer
本番環境からコピーされた開発/テスト用データベース内のPIIや類似データを置換するための匿名化ツール。
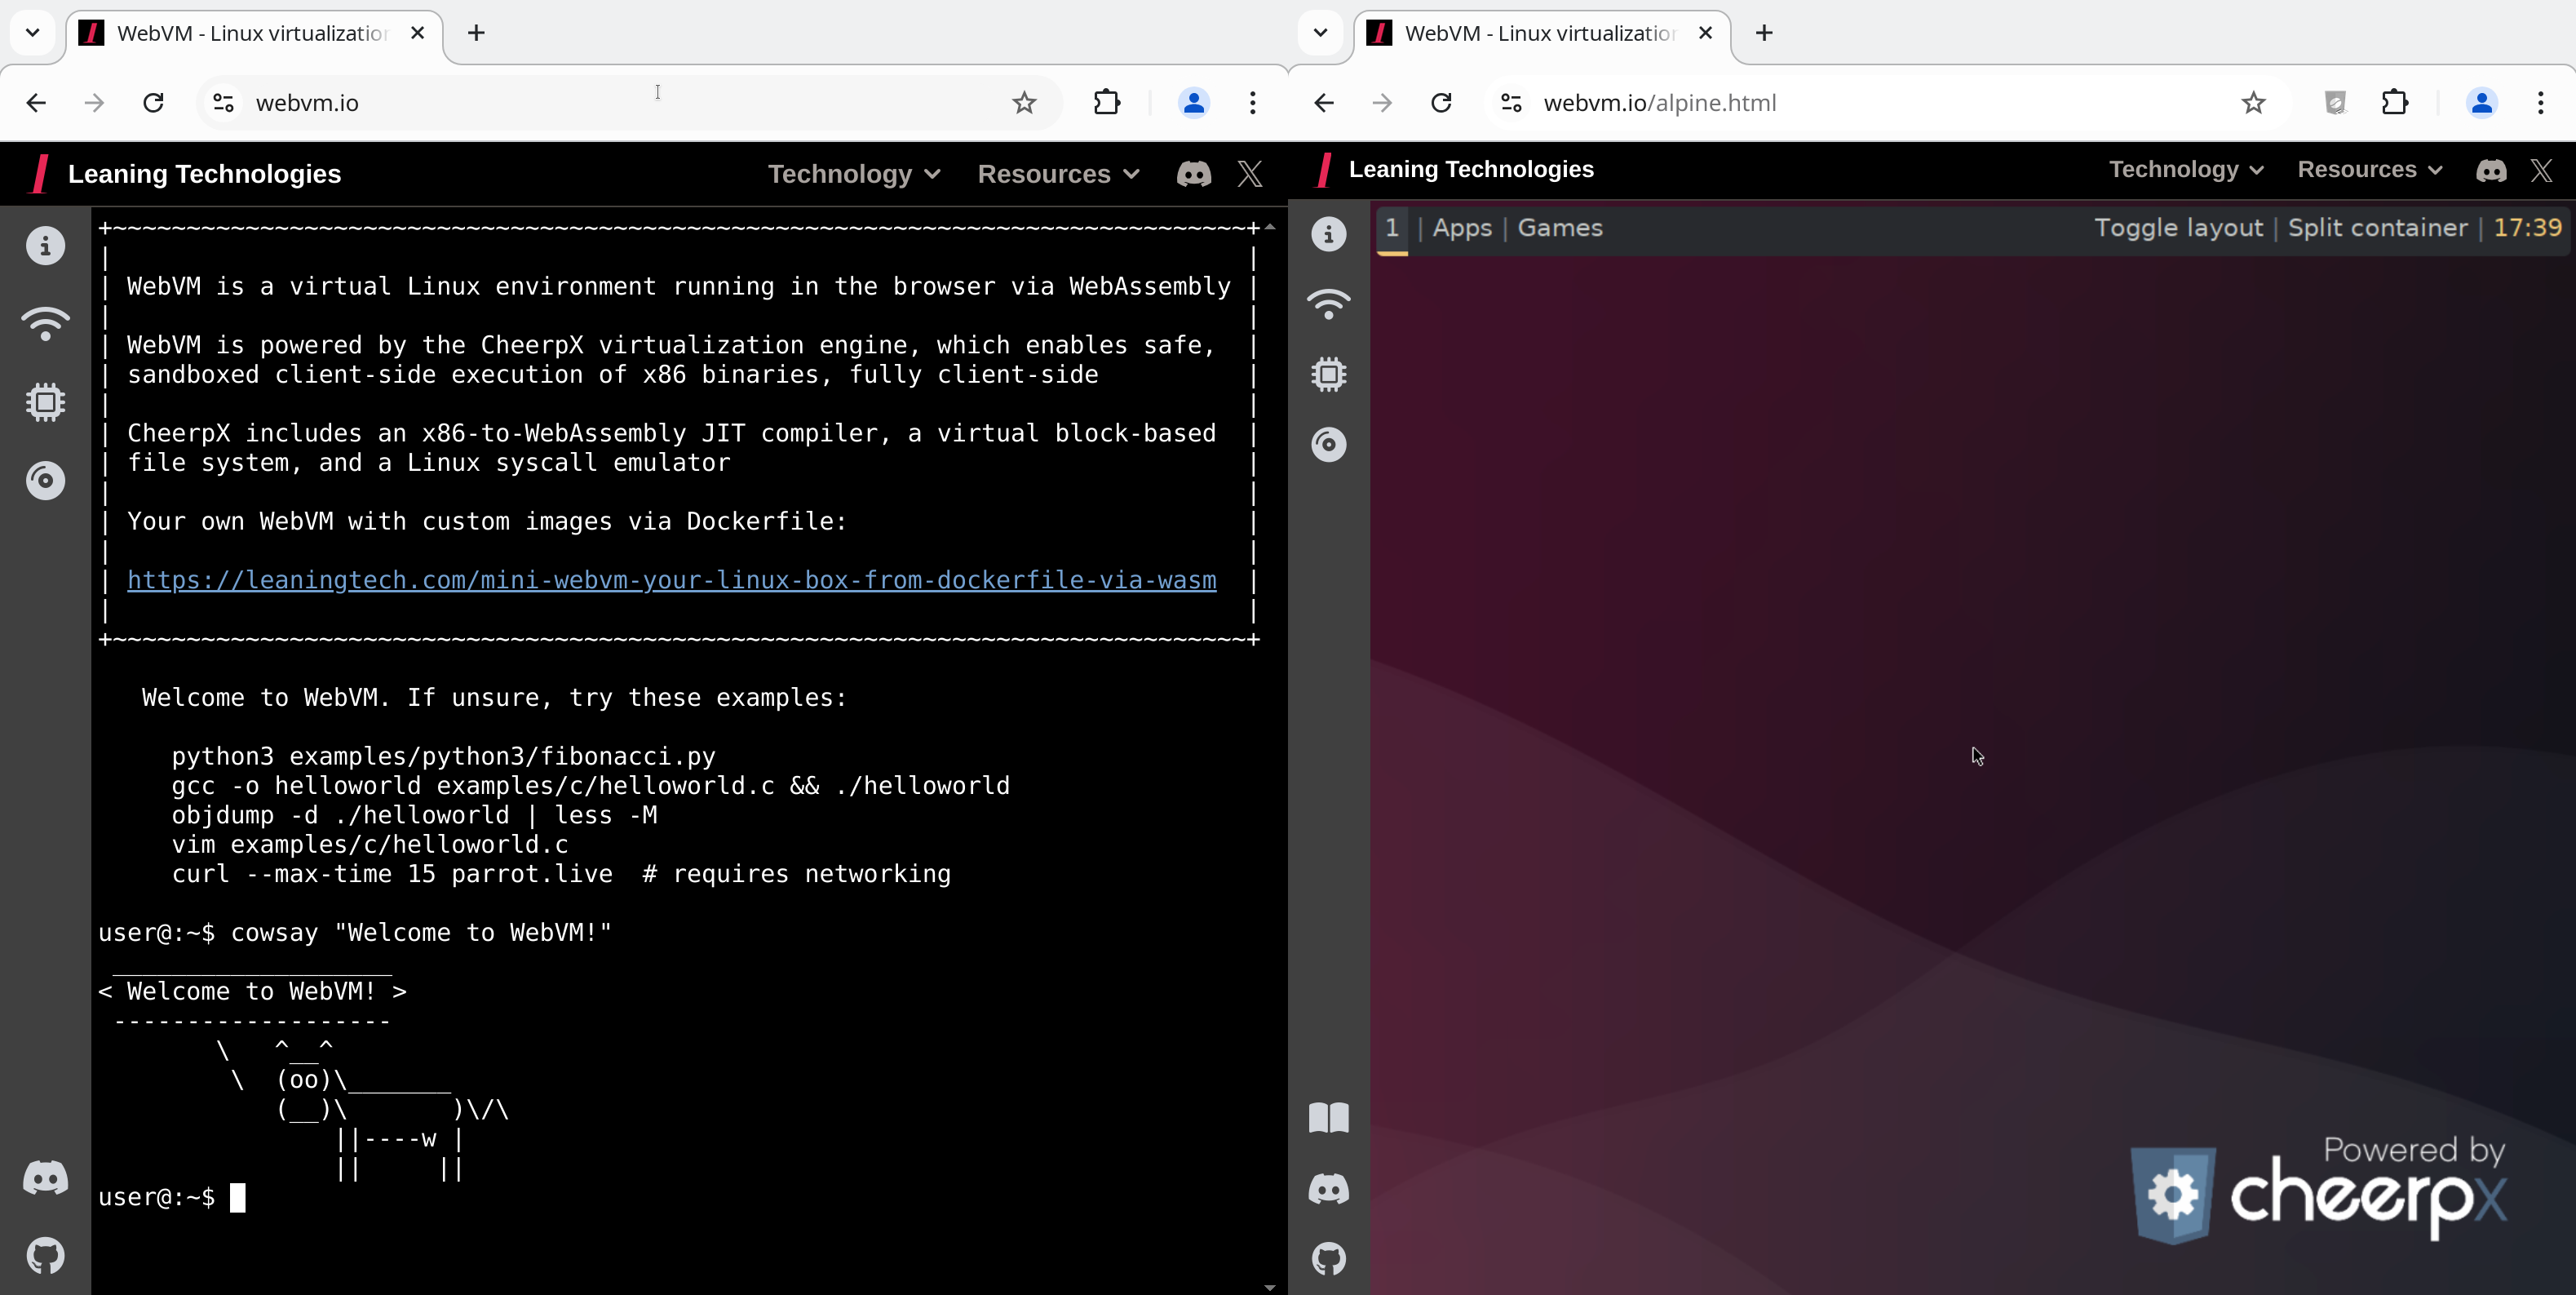 leaningtech/webvm
クライアントサイドのLinux仮想マシンがWebAssemblyを介してブラウザ内で動作し、Tailscaleネットワーキング、Dockerfileベースのカスタムイメージ、およびCTFチャレンジサポートを備え、セキュリティ教育と開発向けです。
 konstruktoid/prescryb
CVE/設定修復のオーケストレーション用MCPサーバー: SSHインベントリ、OSV/NVD検索、CIS/DISA STIGにマッピングされたAnsibleプレイブックの提案。
 dnszlsk/muad-dib
Real-time npm/PyPI supply-chain threat detection. Behavioral chain analysis, AST scanning, IOC feeds, and compound scoring engine.
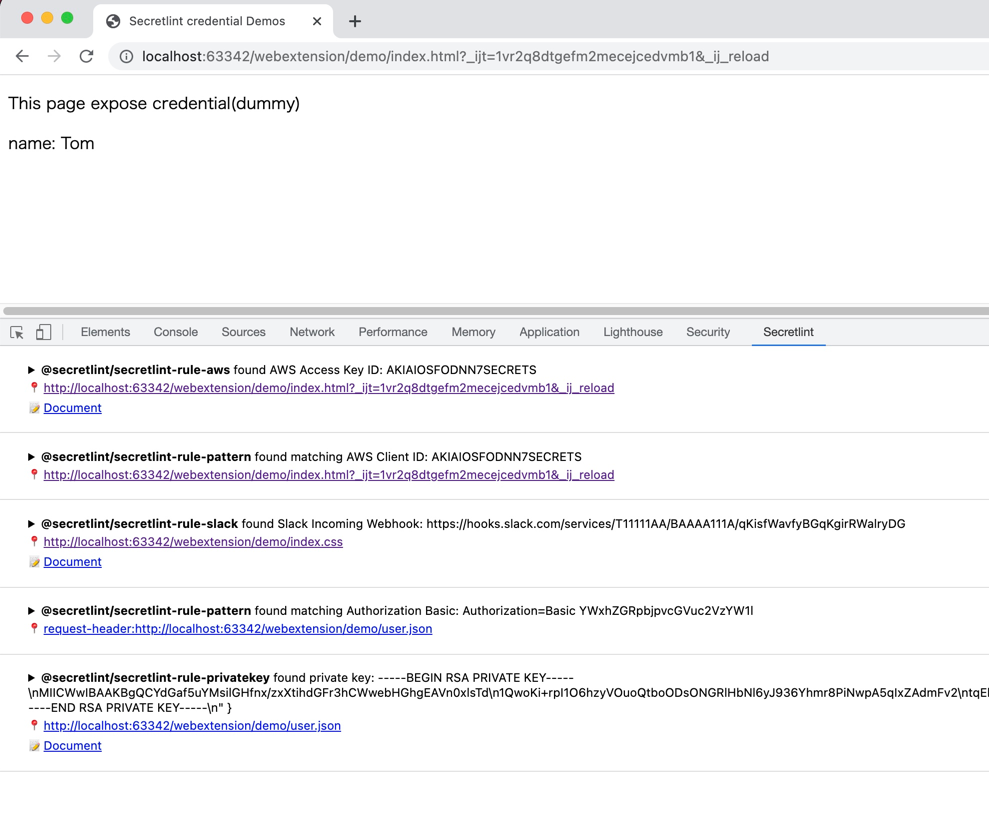 secretlint/secretlint
Pluggable linting tool to prevent committing credential.

 leitwacht/leitwacht-agent
eBPF + nftables + DNS proxy egress enforcement for GitLab Runner CI/CD job containers — community edition data plane https://leitwacht.eu/
 synacktiv/shh
Systemd Hardening Helper - https://github.com/desbma/shh のミラー
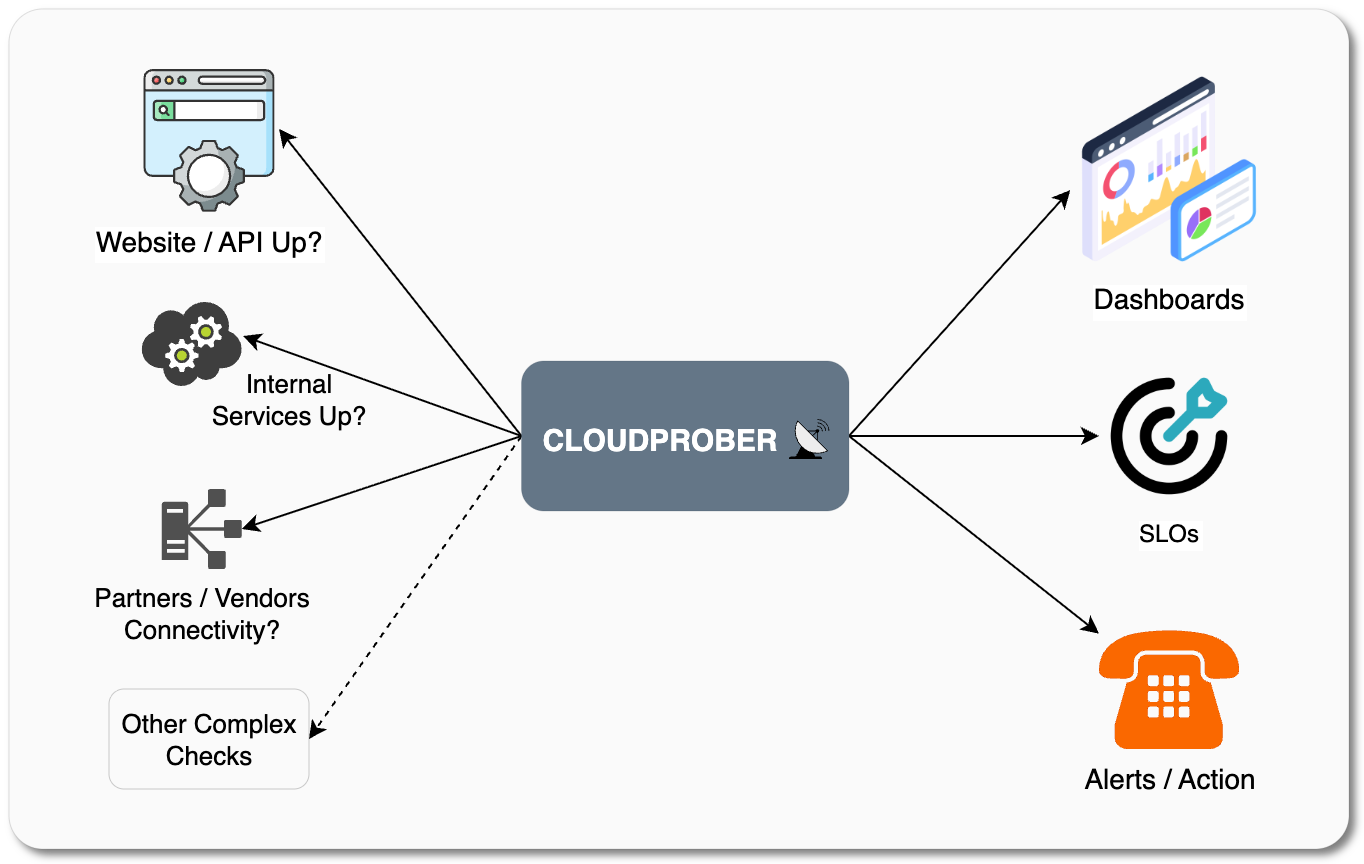 cloudprober/cloudprober
顧客より先に障害を検出するアクティブ監視ソフトウェア。
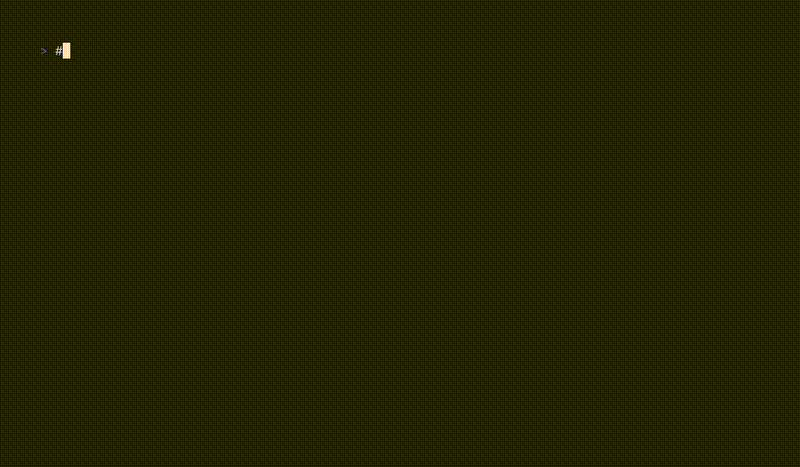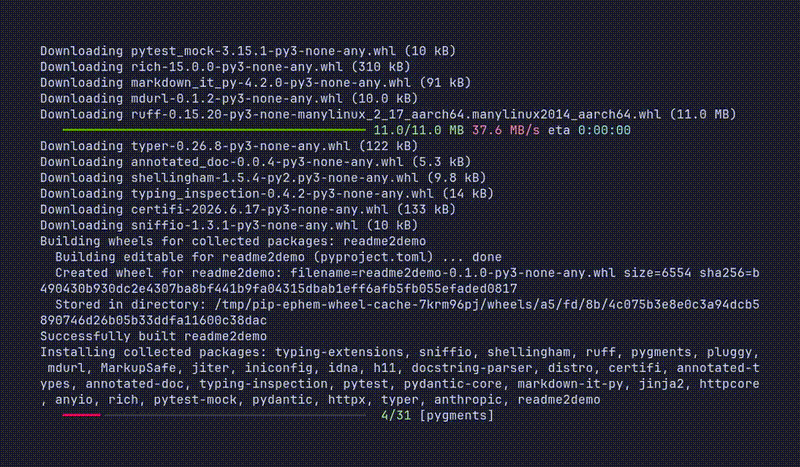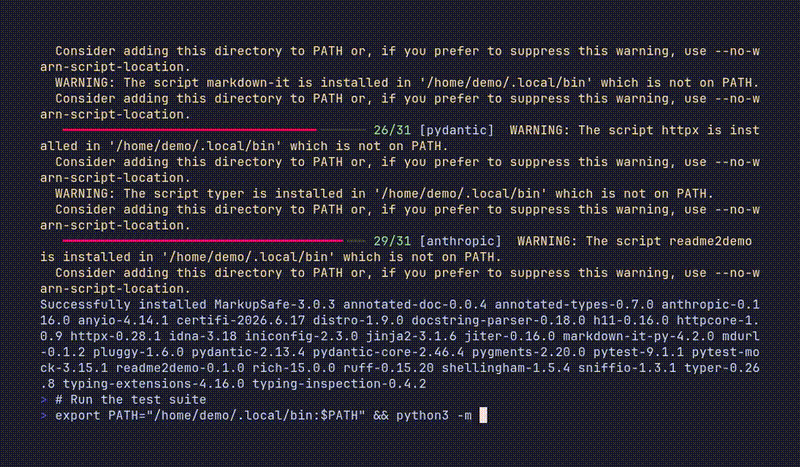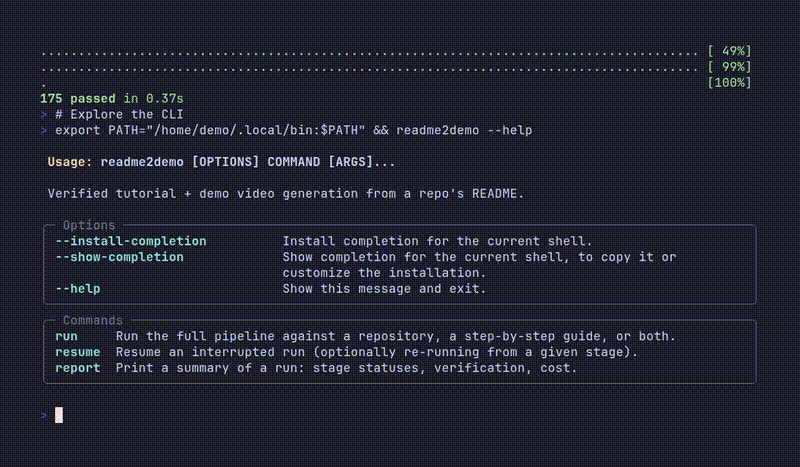 alphacrack/readme2demo
READMEから検証済みのチュートリアルとデモ動画。AIエージェントは堅牢なDockerサンドボックスでそれを実行し、公開前に新しいコンテナで再生します。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 goodwithtech/dockle
コンテナイメージのセキュリティリンター、ベストプラクティスのDockerイメージ構築を支援、簡単に始められます
 dependency-check/dependencycheck
OWASP dependency-checkは、アプリケーションの依存関係に存在する公開済みの脆弱性を検出するソフトウェア構成分析ユーティリティです。








