
 #1
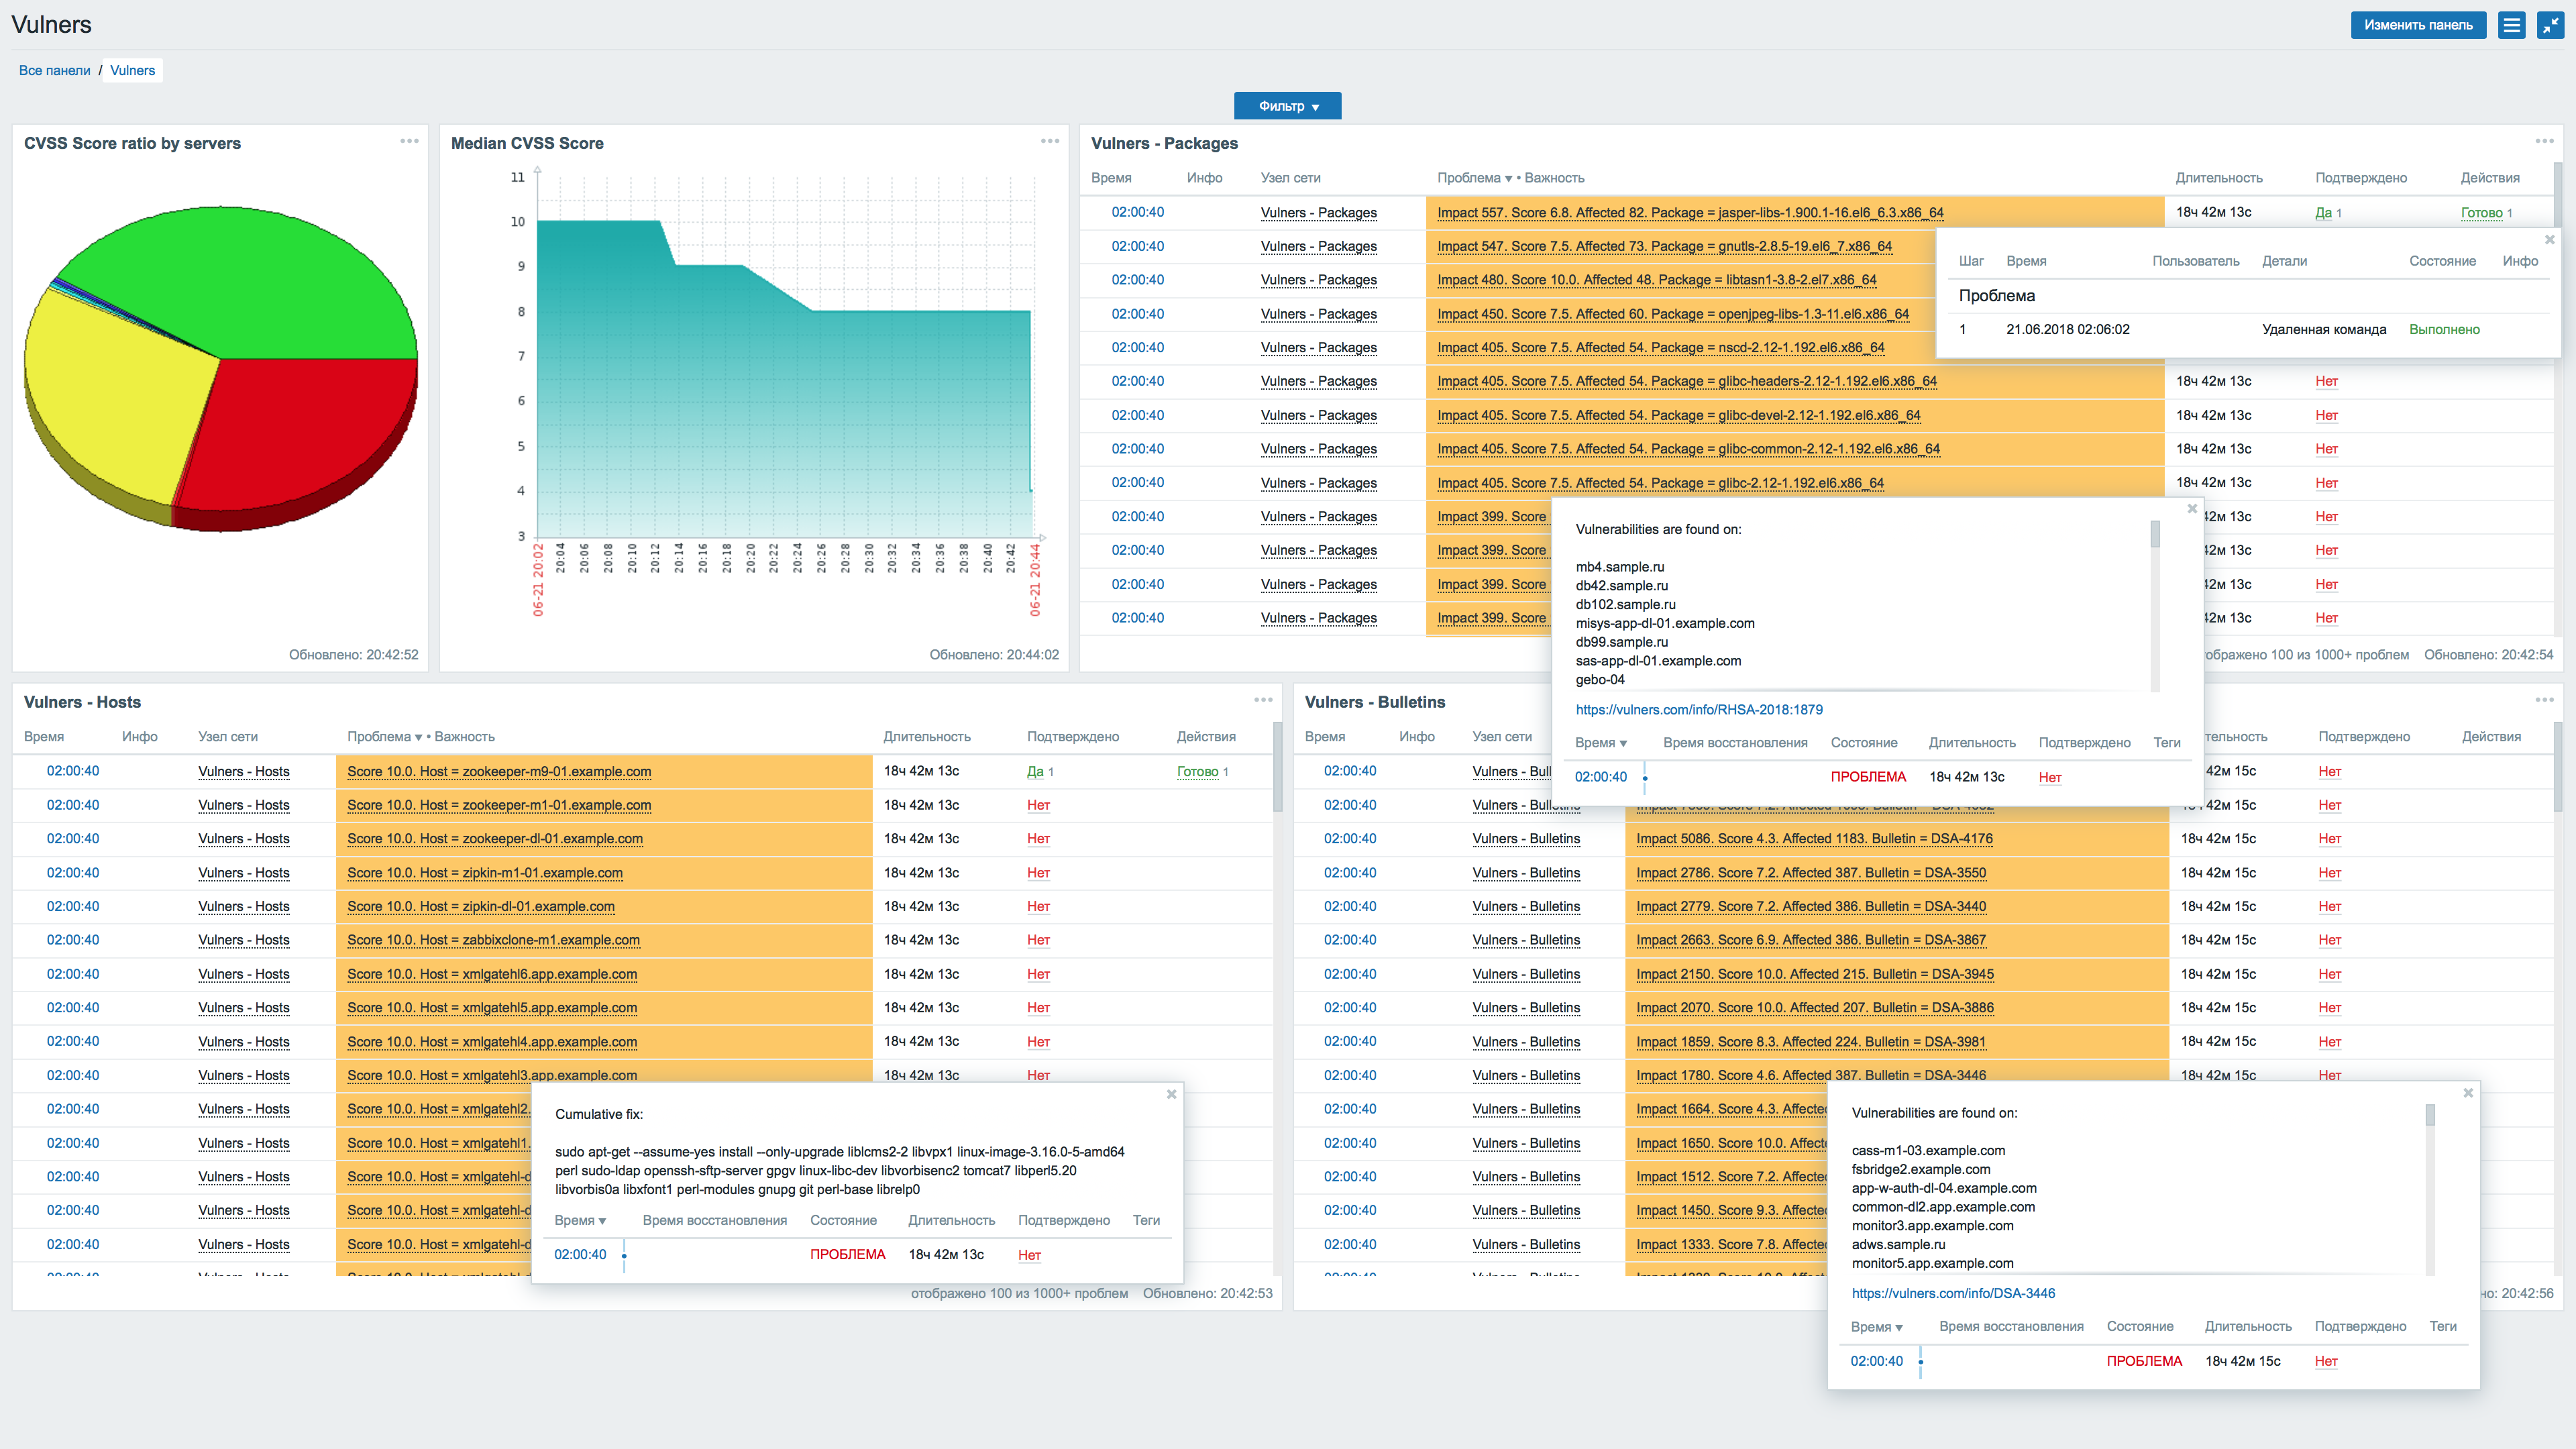
 vulnerscom/zabbix-threat-control
Zabbix 脆弱性評価プラグイン
 ajinabraham/nodejsscan
nodejsscanは、Node.jsアプリケーション向けの静的セキュリティコードスキャナーです。
 olacabs/jackhammer
Jackhammer - セキュリティ脆弱性の評価・管理を1つのツールで行い、セキュリティチームのあらゆる問題を解決します。
 docker/docker-bench-security
Docker Bench for Securityは、本番環境でDockerコンテナをデプロイする際の一般的なベストプラクティスを数十項目チェックするスクリプトです。
 ricccrd/dd
JITベースのユーザースペースLinuxカーネル。仮想マシンなしでApple Silicon macOS上でネイティブにコンテナを実行します。コンテナ隔離、オーバーレイイメージ、ポート公開を備えたドロップインのDocker Engine API置き換えです。
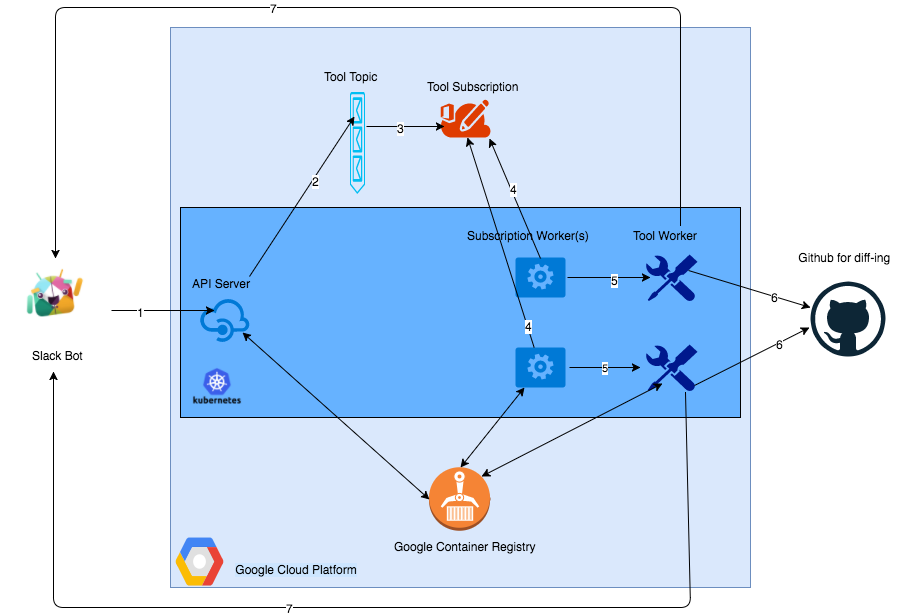 anshumanbh/kubebot
Google Cloud Platform上のKubernetesバックエンドで構築されたセキュリティテスト用Slackbot。
 securityrat/securityrat
OWASP SecurityRAT (version 1.x) - 開発におけるセキュリティ要件を扱うためのツール
 tmobile/pacbot
PacBot (ポリシー・アズ・コード・ボット)
 prowler-cloud/prowler
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…
 tillson/git-hound
高速なGitHub偵察ツール。既知のリポジトリや組織だけでなく、GitHub全体で漏洩した秘密情報をスキャンします。GitHub dorkをサポート。
 dowjones/hammer
Dow Jones Hammer : クラウドをクラウド(AWS)の力で守る
 dumbmachine/cloud-doctor
一つのコマンドであなたのクラウドアカウント全体を評価——設定ミス、可観測性の欠如、セキュリティ態勢まで。
 nightwatchcybersecurity/airflowscan
Apache Airflowのセキュリティを向上させるためのチェックリストとツール
 inceptionstack/lowkey
OpenClaw、Claude Code、Codex などのセルフホスト型 AI コーディングエージェントを、CloudFormation、IAM プロファイル、サンドボックス分離を用いて AWS アカウントにデプロイし、フルスタック開発とインフラストラクチャ管理を自動化します。
 armourbird/csf
ArmourBird CSF - コンテナセキュリティフレームワーク
 nozaq/terraform-aws-secure-baseline
CIS Amazon Web Services FoundationsおよびAWS Foundational Security Best Practicesに基づいて、AWSアカウントをセキュアなベースライン構成で設定するTerraformモジュール。









