
 #1

 vicanso/pingap
nginx のようなリバースプロキシ、pingora 上に構築、シンプルで効率的。
 jaydendancer12/ai-code-review
AIを搭載したCLIツールで、LLMを使用してコードのセキュリティ脆弱性、バグ、アンチパターンをレビューします。ローカルおよびクラウドプロバイダー、git差分、CI/CD統合をサポートしています。
 eth0izzle/security-skills
セキュリティチームが安全を保つためのClaude Codeスキル集
 praetorian-inc/titus
高性能シークレットスキャナ。CLI、Goライブラリ、Burp Suite拡張機能、Chrome拡張機能。487個の検出ルールとライブな認証情報検証。
 speytech/c-sentinel
UNIXシステム向けセマンティックオブザーバビリティ - AI搭載分析を備えた軽量Cベースのシステムプローバー
 preflightsh/preflight
GoベースのCLIツールで、コードベースをスキャンしてリリース準備状況を確認し、本番デプロイ前に設定漏れ、セキュリティ衛生問題、機密情報漏洩、統合のギャップを検出します。
 tanmayshahane/kyubisweep
軽量でクロスプラットフォームのCLIツールで、ファイルシステムをスキャンして露出したシークレット、APIキー、トークンを検出します。最大のパフォーマンスとゼロ依存性を実現するためにGoで構築されています。
 ory/kratos
クラウドネイティブアプリケーション向けのAPIファーストのID・ユーザー管理システム。ログイン、登録、MFA、リカバリ、プロファイル管理を処理し、OIDC、SAML、ソーシャルサインインをサポート。
 aurva-io/aiostack
AI ランタイムインベントリ:シャドウ AI を発見し、LLM 呼び出しを追跡する
 anee769/conduit
AIコーディングエージェント向けオンプレミスAPIゲートウェイ。エンジニアごとのコスト配分、厳格な予算、出力ガバナンス(シークレット/エンティティスキャン)、コンテキストローテーション観測性、監査対応エクスポートを備えています。お客様のVPC内で動作します。
 themiddleblue/vibegate
ホストに依存しない、コーディングエージェント向けのpre-writeセキュリティフック: Semgrepを介してユーザー入力パターンを検出し、決定論的でLLMを使用しないセキュリティガイダンスを生成します。
 cynative/cynative
読み取り専用のAIエージェントが、クラウド、コード、およびランタイムインフラストラクチャをクエリし、設定ミス、漏洩したシークレット、特権昇格パスを、検証済みの証拠に基づく発見とともに表面化します。
 swelljoe/flar
軽量なCLIツール。AIコーディングエージェントを隔離されたBubblewrapサンドボックス内で実行し、ファイルシステム、ネットワーク、認証情報を厳格に分離することで、プロンプトインジェクションやサプライチェーン攻撃から保護します。
 clidey/deptrust
CLIおよびMCPサーバーで、npm、PyPI、crates.io、Goモジュール、GitHub Actionsを含む14以上のエコシステムにわたって、パッケージバージョンの既知の脆弱性をチェックします。フックとスキルを介してAIエージェントと統合します。
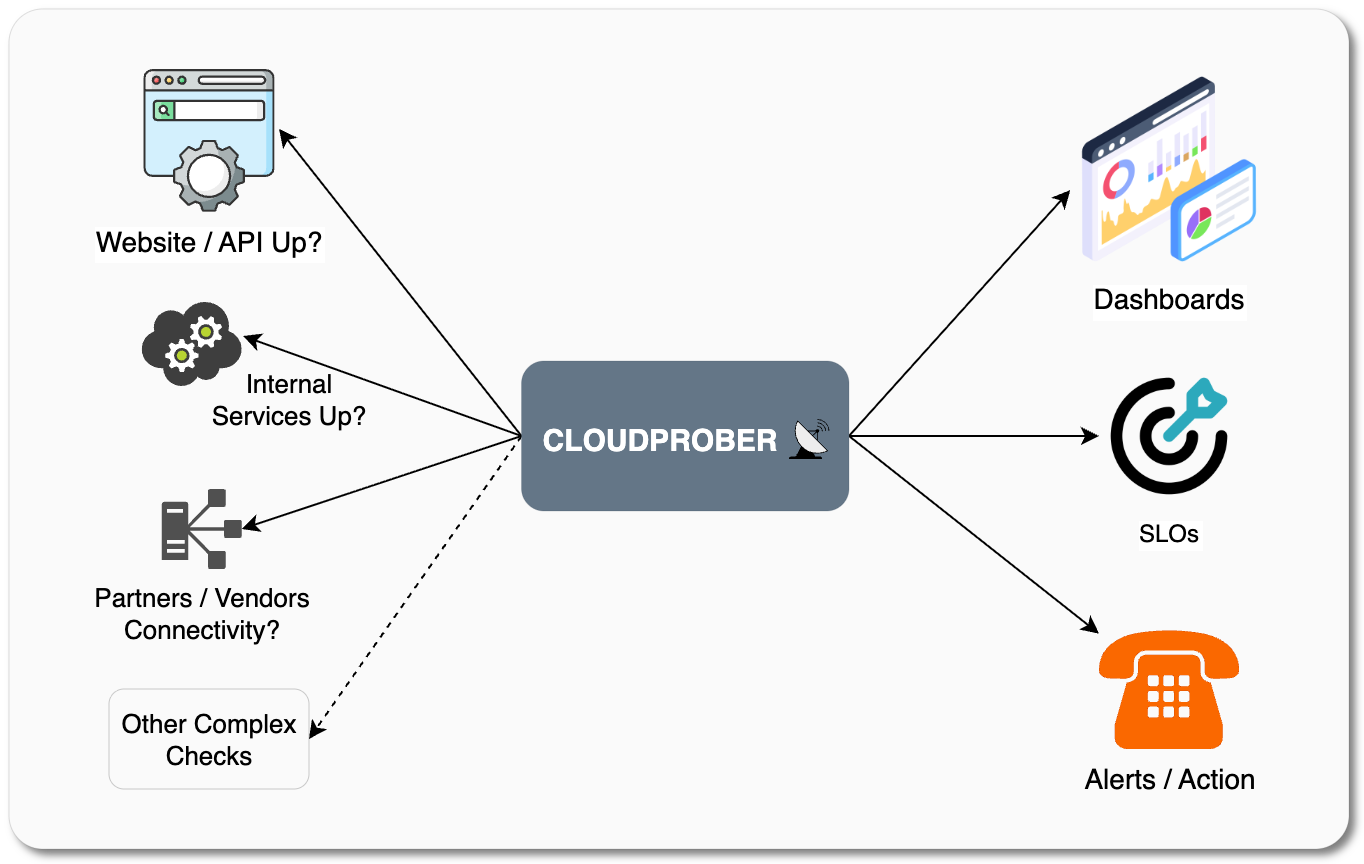 cloudprober/cloudprober
顧客より先に障害を検出するアクティブ監視ソフトウェア。
 makerchecker/makerchecker
AIエージェント向けのオープンソースセキュリティゲートウェイおよび静的スキャナー。ロールベースのアクセス制御(RBAC)、ヒューマンインザループ承認、職務分離、暗号署名付きでオフライン検証可能な監査ログを適用します。
 corgea/sighthound
Tree-sitterベースの静的脆弱性スキャナで、パターンマッチングとテイントフロー解析により多言語ソースコードを分析します。結果はテキスト、JSON、CSV、またはSARIF形式で出力し、CI/CD統合に対応します。









