
 #1

 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 rohansx/wardn
AIエージェントのためのクレデンシャル分離。エージェントは実際のAPIキーを一切見ることがありません - 構造的保証であり、ポリシーではありません。
 tejasprasad2008-afk/tracetree
Runtime behavioral analysis tool that sandboxes suspicious packages in Docker, traces syscalls with strace, maps process cascades into directed…
 brumbelow/layerleak
layerleak Docker Hub シークレットスキャナー
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 alegrey91/vex8s
Kubernetesのコンテキストをスキャンに適用することで脆弱性を抑制する
 tech4242/aquaman
🔱 AIエージェント向け唯一の独立したクレデンシャルプロキシ:自己管理型ヴォールト分離と最小権限リクエストポリシーを実現。キーは元の保管場所に留まり、エージェントのメモリには決して触れません。1Password、keychain、keepassxcなどと互換性があります。
 nearai/ironclaw
安全でプライベートなAIエージェントオペレーティングシステム。ローカル暗号化ストレージ、OAuth/SSO認証、ポリシーベースのアクセス制御、拡張可能なツール構築フレームワークを備え、個人利用から本番環境まで対応。
 barappteam/nginx-cve-fix
ソースビルドされたnginx 1.25.5コンテナ、CVE-2026-42945修正のバックポート、OpenSSLのバージョンアップ、完全な証明連鎖、およびVEX証明書付き。
 node9-ai/node9-proxy
AIエージェントのアクセス制御。Claude Code、Codex、Gemini、Cursor、および任意のMCPサーバーが実行を許可される操作を設定し、リスクの高いアクションを実行前にレビューし、すべてのアクションを記録に残します。
 crucible-security/crucible
AIエージェント向けのpytest - LLMエージェントに対する自律型レッドチーミング、行動監視、セキュリティテスト
 traceforce/mcp-xray
MCPサーバーのための統合セキュリティスキャナーで、config、pentest、repo-scanモードを備えています。CI/CD統合用にSARIFレポートを生成し、トークンおよびLLMアナライザーを介してシークレット、脆弱性、誤設定を検出します。
 firelock-ai/kin
AIが書いたコードのためのセマンティックグラフベースのバージョン管理。ファイル差分ではなくエンティティとリレーションを追跡し、ブラストレイディアス分析、シャドウマージレビュー、MCPを活用したエージェントコンテキストを可能にして、信頼できるAI生成ソフトウェアを実現します。
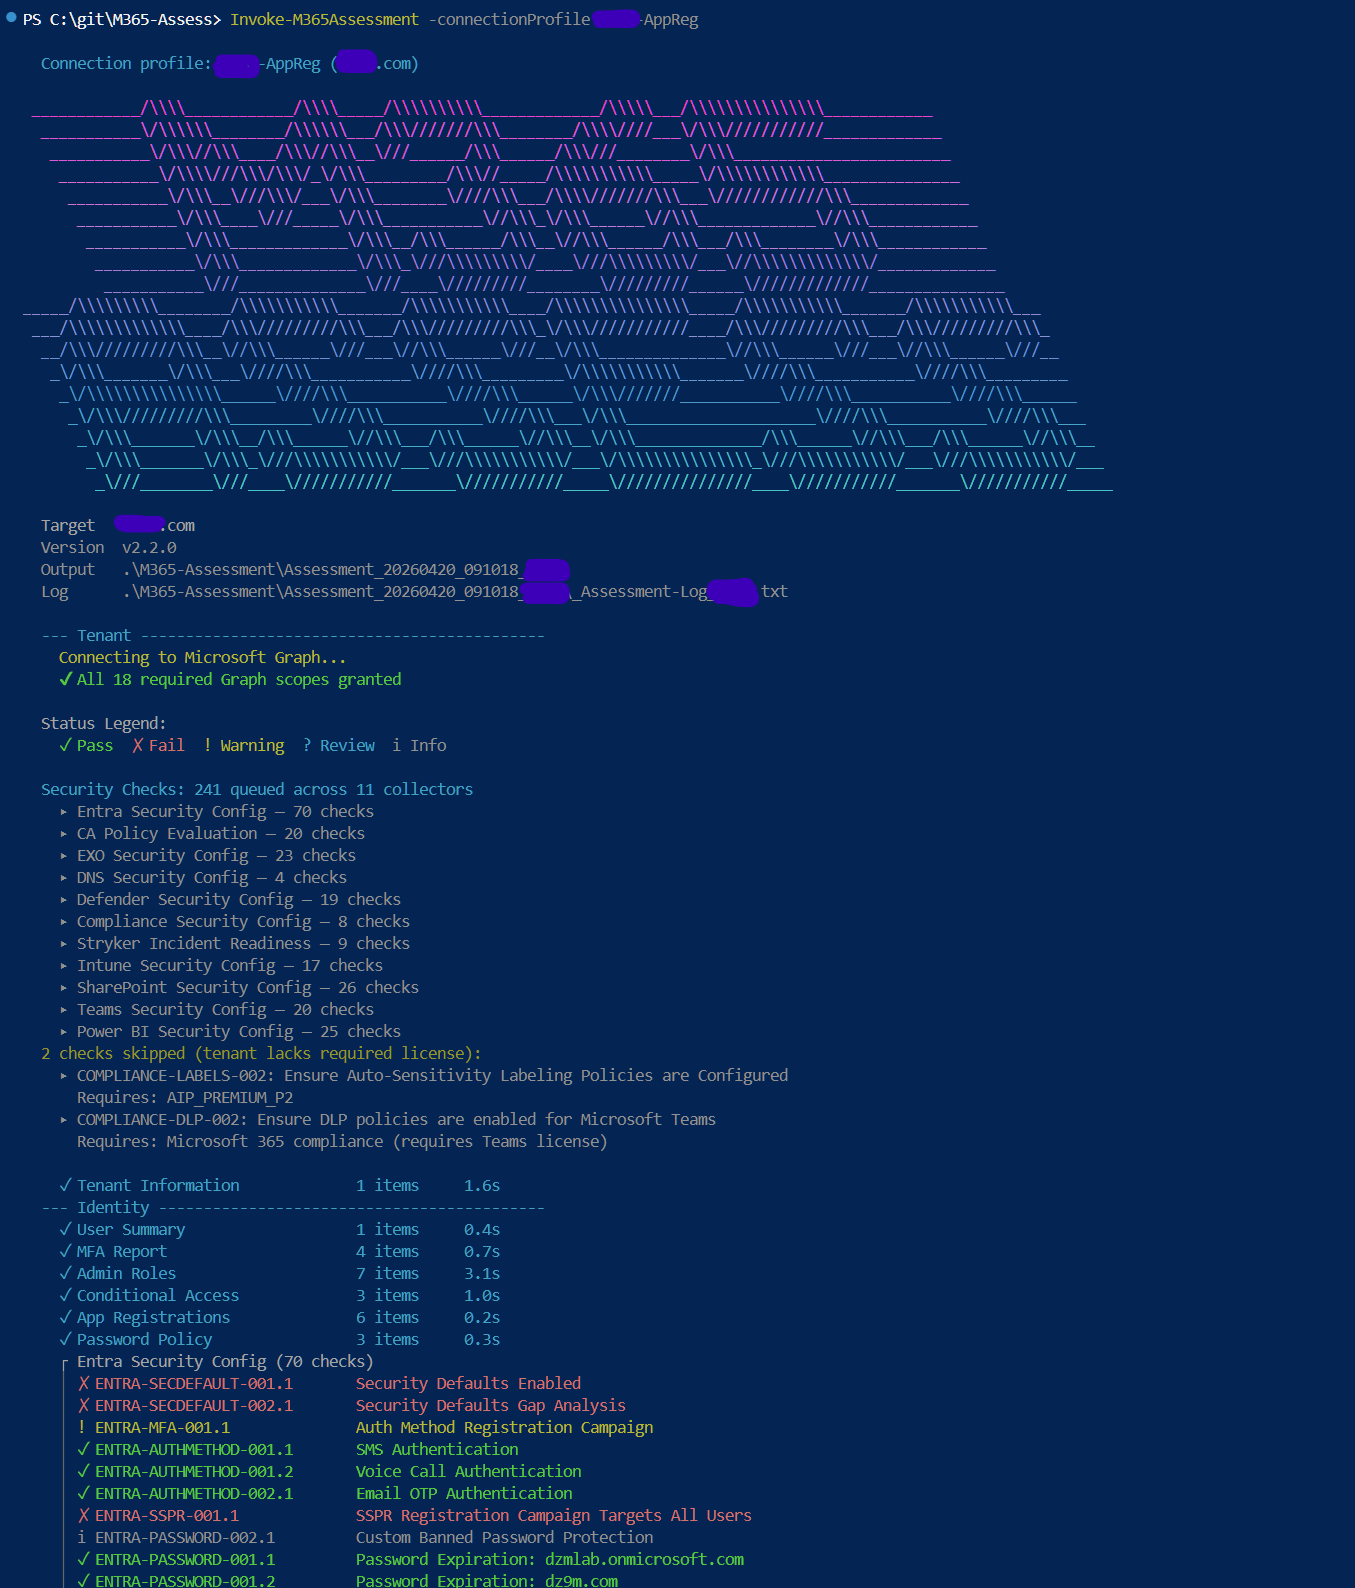 galvnyz/m365-assess
14のコンプライアンスフレームワークにわたる290以上の自動チェック、インタラクティブなHTMLレポート、データはマシンから外部に漏れません。
 agentguard-ai/tealtiger
AIエージェント向けの強力な保護 - AIアプリケーションのためのオープンソースのセキュリティとコスト追跡
 cisco-ai-defense/defenseclaw
エージェンティックAIのためのセキュリティガバナンス
 jricramc/aigate
AI Prompt Secret Scanner: AI APIに到達する前にシークレットをブロックするローカルプロキシとClaude Codeフック









