
 #1

 cyclonedx/cyclonedx-cli
CycloneDX SBOMをJSON、XML、Protobuf、CSV、SPDX形式で生成、解析、マージ、差分比較、検証、署名、変換するCLI。

 promptfoo/modelaudit
AI/MLモデルファイル向けセキュリティスキャナー。デプロイ前に悪意のあるコード、バックドア、脆弱性を検出します。
 nestybox/sysbox
オープンソースの次世代「runc」。rootlessコンテナがSystemd、Docker、Kubernetesなどのワークロードを、VMと同様に実行できるようにします。
 chainguard-dev/melange
Wolfi/Alpine向けの宣言的パイプラインを使用して、ソースコードを監査可能かつ署名済みのAPKパッケージにコンパイルし、マルチアーキテクチャのQEMUエミュレーションと再現可能なビルドを実現します。
 aws/serverless-application-model
SAMテンプレートをCloudFormationリソースに変換し、サーバーレスのベストプラクティスを組み込んだLambda関数、IAMロール、ポリシーを生成します。
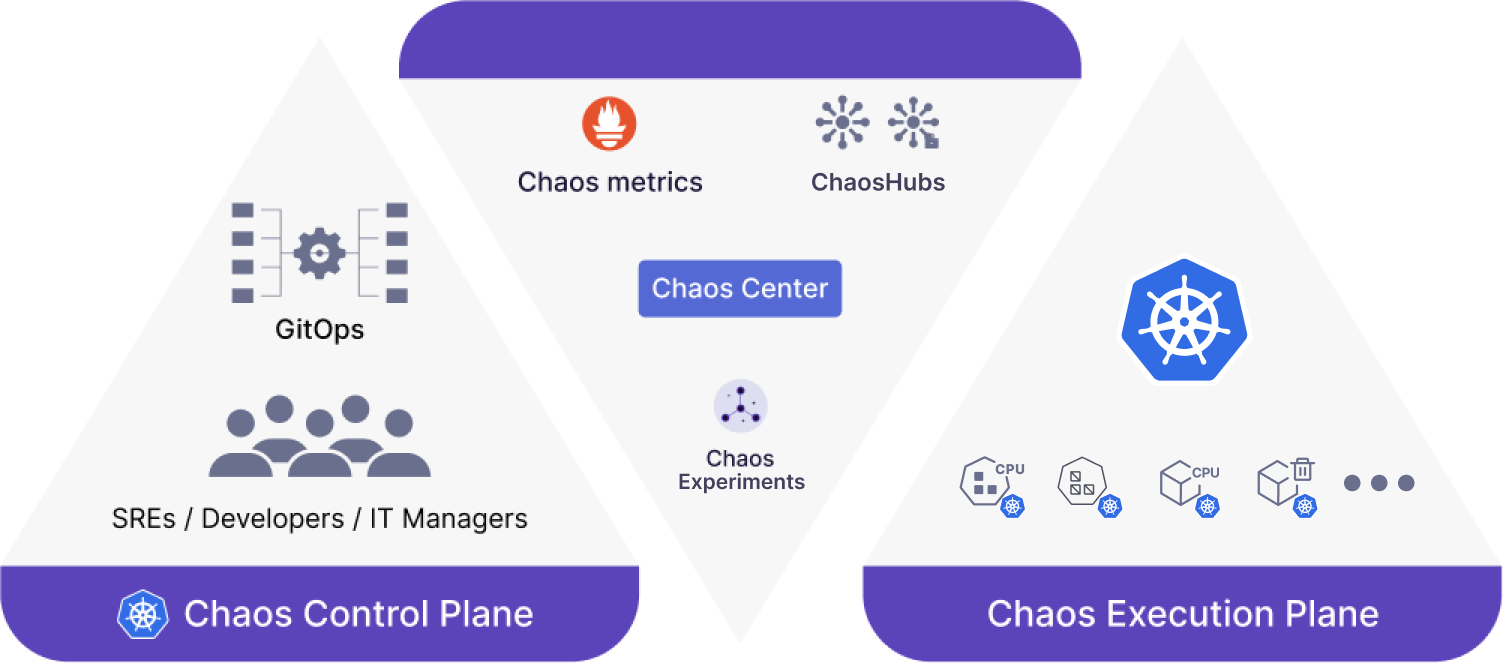 litmuschaos/litmus
Kubernetes向けのクラウドネイティブなカオスエンジニアリングプラットフォーム。フォールトインジェクション(障害注入)、ワークフローオーケストレーション、定常状態の検証を通じて、システムの弱点を浮き彫りにします。
 alexei-led/pumba
コンテナ向けカオステスト、ネットワークエミュレーション、およびストレステストツール
 chaosblade-io/chaosblade
使いやすく強力なカオスエンジニアリング実験ツールキット。(アリババがオープンソース化した、シンプルで使いやすく、機能が強力なカオス実験注入ツール)
 sonarsource/sonarqube
コード品質と静的解析のプラットフォーム。品質ゲート、多言語スキャン、およびCI/CDワークフローにおける脆弱性や保守性の問題を検出するためのセキュリティ重視のルールを備えています。
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
 complianceascode/content
Linux ホスト、コンテナ、Kubernetes を対象に、コンプライアンス評価と自動ハードニングのための SCAP、Ansible、Bash、CEL セキュリティコンテンツを生成します。
 open-policy-agent/conftest
Open Policy Agent Rego クエリ言語を使用して、構造化設定データに対するテストを記述します。
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。

 appsec-forge/appsec-forge
本番環境に着想を得たケースを備えた構造化セキュリティ知識ベース:エンジニアリングチーム向けの脆弱性分析、エクスプロイトの解説、修復、およびDevSecOps。
 aaravmaloo/revera
npmパッケージの信用スコア。パッケージをインストールする前に、パッケージの評判、保守状況、セキュリティ、公開者の信頼性、エコシステムの健全性を分析します。
 ransomleak/training-application-security
インタラクティブなセキュアコーディングトレーニング。OWASP Top 10のWebおよびAPI脆弱性、Git/シークレット露出、10以上の言語での修正例を網羅したハンズオンSCORM演習を提供します。








