
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 daveyd347/self-hosted-ctf-platform
セルフホスト型CTF:オリジナルのWebチャレンジ+スコアボードを、GitLab CIとGitOpsエージェント経由でDocker Composeによりデプロイ。フラグは1つのCIシークレットから導出され、すべてのパイプラインがスタックをデプロイし、全チャレンジを自動で解きます。
 valtersit/magento-cve-scanner
Magento/Adobe Commerceのインストールをcomposer.lock経由でスキャン — ValtersIT APIによるCVE照合
 valtersit/ruby-cve-scanner
Gemfile.lock を介して Ruby/Rails アプリをスキャン — gem を ValtersIT CVE データベースと照合します
 valtersit/java-cve-scanner
pom.xml または build.gradle を介して Java プロジェクトをスキャン — Maven/Gradle 依存関係の CVE マッチング
 daveyd347/secrets-scanner
ソースコードとgit履歴から漏洩したAPIキー、トークン、秘密鍵を検出する依存関係不要のシークレットスキャナー。出力は秘匿化され、GitLab CIジョブとしてそのまま組み込めます。
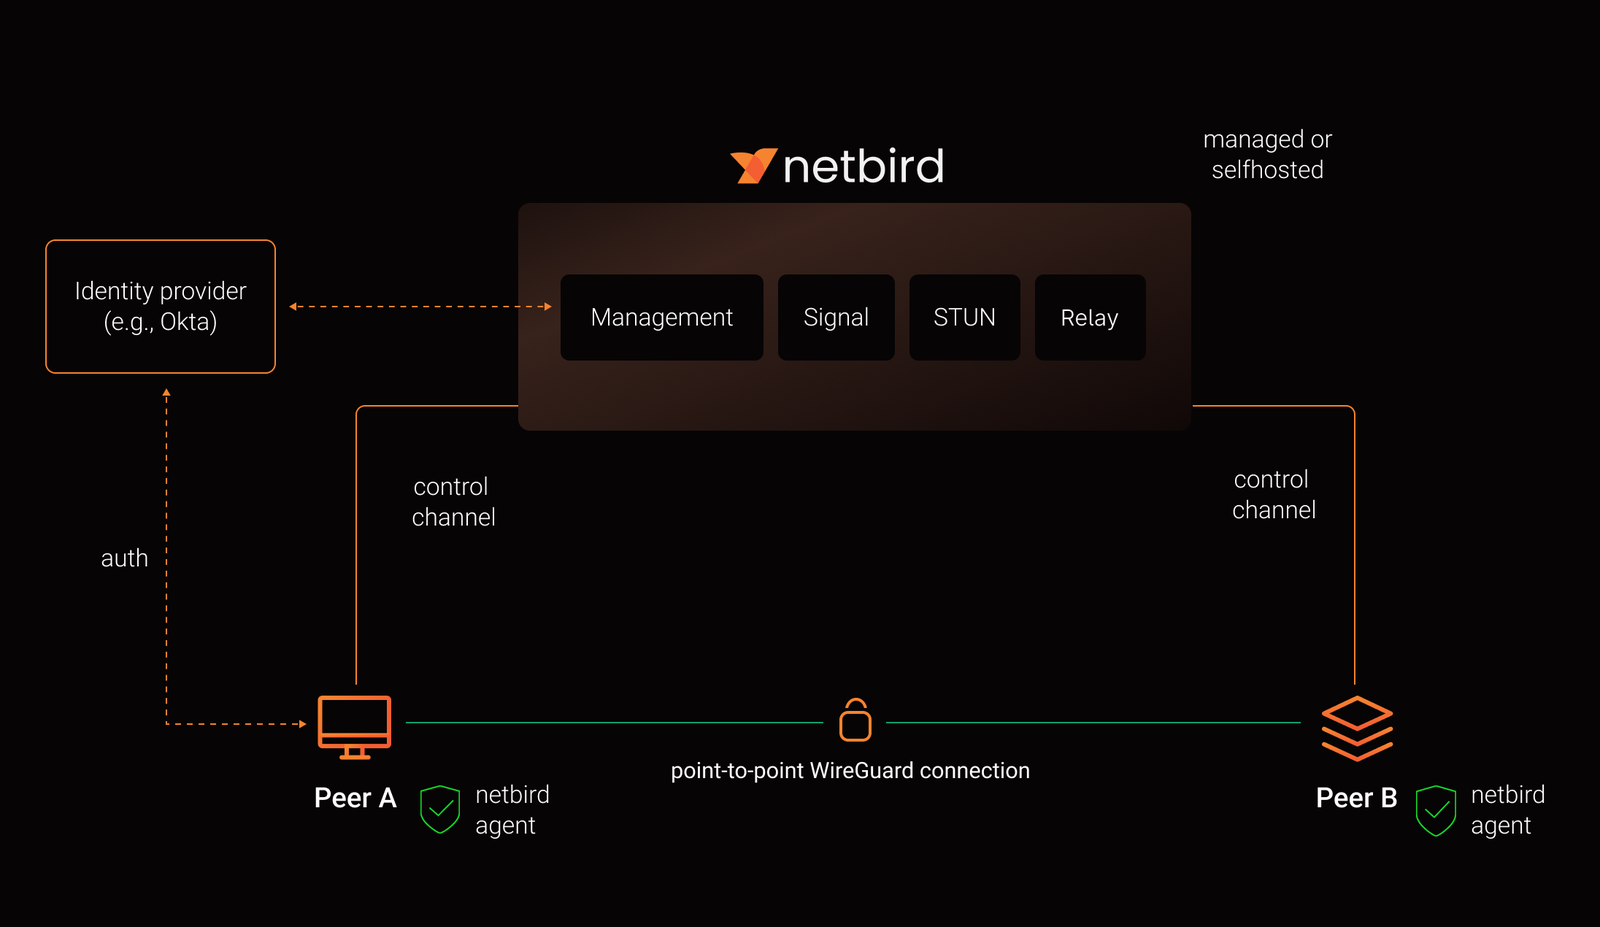
 netbirdio/netbird
IDベースのゼロトラストネットワーキングプラットフォーム。詳細なアクセスポリシー、SSO/MFA、セルフホスト型管理を備えたピアツーピアのWireGuardオーバーレイネットワークを構築します。
 keyshade-xyz/keyshade
リアルタイムのシークレットおよび構成管理ツール
 garudex-labs/caracal
🐾 AIエージェントには認証情報ではなく権限を:ポリシー承認済みのアクション、狭めることしかできない委任、即時失効、改ざん検知可能な監査。
 aboutcode-org/scancode-toolkit
🔍 ScanCodeは「コードをスキャン」することでライセンス、著作権、依存関係を検出し... あなたのコードで使用されているオープンソースおよびサードパーティのパッケージを発見し、インベントリ化します。NLnet、Google Summer of Code、Azure…
 filipi86/drogonsec
高性能なオープンソースのセキュリティスキャナーで、SAST、SCA、シークレット検出、IaC分析を組み合わせ、開発者やCI/CDパイプライン向けに構築され、AIを活用した推奨機能を備えています!
 armanbuet09/rurlalshield
RuralShield — ポリシーで制約されたAIトリアージ、人間の承認を得た対応、監査ログ、再現可能な合成テストを備えた、医療クラウドセキュリティ向けのAWS CDK研究プロトタイプ。
 drau6/keydra
ソースツリーやデプロイ済みのWebアプリ内に漏洩したAPIキー、トークン、認証情報を検出するCLIスキャナー。Supabase/Firebaseの設定不備チェックとSARIF出力に対応。
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
 federiconbaez/cortex9-trivy-action-envfile-source-injection-model
CVE-2026-26189(trivy-action の envfile ソースインジェクション)のオフライン教育用モデル
 nsk-394/kavach-loop
閉ループ型の脆弱性修復:検出 → エクスプロイトの再現 → パッチの生成 → プルーフハーネスによる検証。実例:Langflow CVE-2026-33017
 completetech-security/scan-results-bridge
スキーマ検証と証拠の来歴を保持したまま、セキュリティレポートをSARIF 2.1.0およびNDJSONへオフラインで変換するコンバーター。スキャンやアップロードは行いません。
 completetech-security/nextjs-use-cache-rce-check
GHSA-673q-mjm6-r5xr 向けのオフライン Next.js use-cache 証拠チェッカー。Next.js のキャッシュと型付き配列の証拠。スタンドアロンの Python 製。JSON/CSV/HTML レポート対応。エクスプロイトペイロードは含みません。








