
 #1

 analysis-tools-dev/static-analysis
コード品質の向上に焦点を当てた、プログラミング言語、設定、ビルドツール、CI向けの静的解析(SAST)ツールとリンターの厳選ディレクトリ。
 aws/serverless-application-model
SAMテンプレートをCloudFormationリソースに変換し、サーバーレスのベストプラクティスを組み込んだLambda関数、IAMロール、ポリシーを生成します。
 coffeeandsecurity/dakshscra
フレームワーク対応の静的コード解析ツールで、自動ソースコードレビュー、プラットフォーム固有のルール、汚染解析、工数見積もり、抑制ベースラインを備えています。
 google/clusterfuzz
拡張可能なファジングインフラストラクチャで、カバレッジガイド型エンジン(libFuzzer、AFL、Honggfuzz)を備え、自動クラッシュ重複排除、バグ報告、回帰バイセクションによりセキュリティおよび安定性の問題を発見します。

 ndaal_open_source/ndaal_public_auditd
MITRE ATT&CK にマッピングされた 14,956 件のルール、Ansible デプロイメントロール、セキュリティ監視とコンプライアンス監査のための lint/テストツールを備えたベストプラクティスの Linux Auditd ルールセット。
 bande-a-bonnot/boucle-framework
構造化メモリ、セーフティフック、ループ管理を備えた自律エージェントフレームワーク。それを実行するエージェントによって構築されました。
 commando-x/vuln-bank
Webアプリケーション、API、AI/LLMのセキュリティテスト、セキュアコードレビュー、DevSecOps統合を現実的なハンズオンラボで実践するための、意図的に脆弱性を持つ銀行プラットフォーム。
 semgrep/semgrep-rules
多数の言語にわたってセキュリティ脆弱性、危険なコードパターン、および設定の問題を検出するための静的解析ルールパック。CI/CDスキャンワークフローと統合します。
 nearai/ironclaw
安全でプライベートなAIエージェントオペレーティングシステム。ローカル暗号化ストレージ、OAuth/SSO認証、ポリシーベースのアクセス制御、拡張可能なツール構築フレームワークを備え、個人利用から本番環境まで対応。
 coreruleset/ftw
YAML駆動のフレームワークで、OWASP Core Rule Setのベースラインを使用してWebアプリケーションファイアウォール(WAF)ルールをテストします。回帰検出を自動化し、繰り返し可能なHTTP攻撃シミュレーションを通じてカスタムWAFルールを検証します。
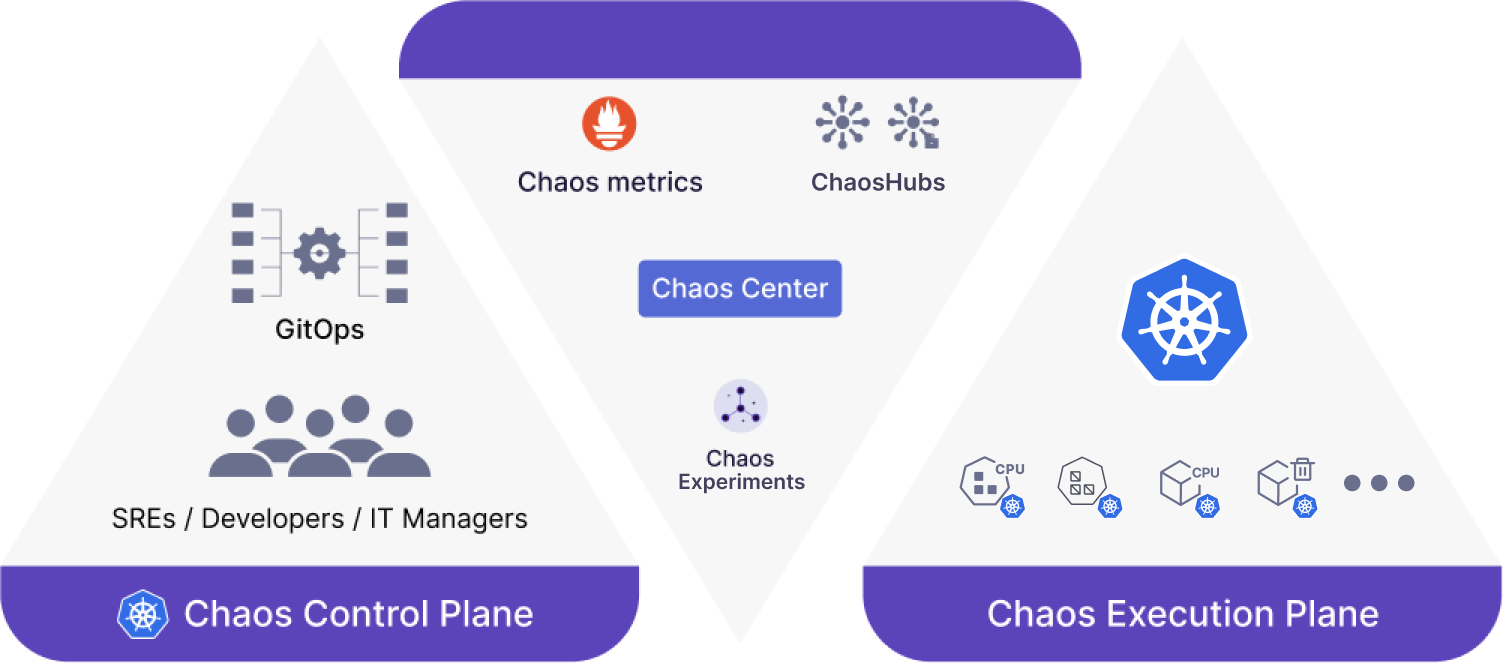 litmuschaos/litmus
Kubernetes向けのクラウドネイティブなカオスエンジニアリングプラットフォーム。フォールトインジェクション(障害注入)、ワークフローオーケストレーション、定常状態の検証を通じて、システムの弱点を浮き彫りにします。
 hahwul/dalfox
高速なXSSスキャナーで、パラメータ分析、WAFフィンガープリンティング、DOM/AST検証を備えています。CLI、パイプライン、またはREST APIを介して、反射型XSS、ストアドXSS、DOMベースXSSの検出をサポートします。
 hxsecurity/dongtai
オープンソースのInteractive Application Security Testing (IAST)ツールで、Javaアプリケーションを受動的に計測し、開発テスト中に脆弱性とサードパーティコンポーネントのリスクをリアルタイムで検出します。
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 cloud-custodian/cloud-custodian
クラウドセキュリティ、コスト最適化、ガバナンスのためのルールエンジン。リソースをクエリ、フィルタ、アクションするポリシーをYAMLで記述するDSL。
 ffffffff0x/f8x
紅/青チーム環境自動化デプロイツール | レッド/ブルーチーム環境自動化デプロイツール
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…









