
 #1
Docker、Kubernetes、およびコンテナ化された環境をスキャン、保護、および強化するためのツール。
Kitploit おすすめ

 owasp/owasp-subtractive-hardening-top-10
OWASP Subtractive Security Top 10 プロジェクトは、攻撃経路の排除を通じてサイバーリスクを低減するための影響度の高い機会を特定、文書化、促進することを目的とした取り組みです。
 sysflow-telemetry/sysflow
クラウドネイティブシステムのテレメトリパイプライン。システムコールイベントを収集、処理し、コンパクトなオブジェクトリレーショナル形式にエクスポートして、コンテナワークロードのパフォーマンスおよびセキュリティ分析を行います。
 tdwyer/cve-2020-8559
これは、CVE-2020-8559 Kubernetes Vulnerability の PoC エクスプロイトです。
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
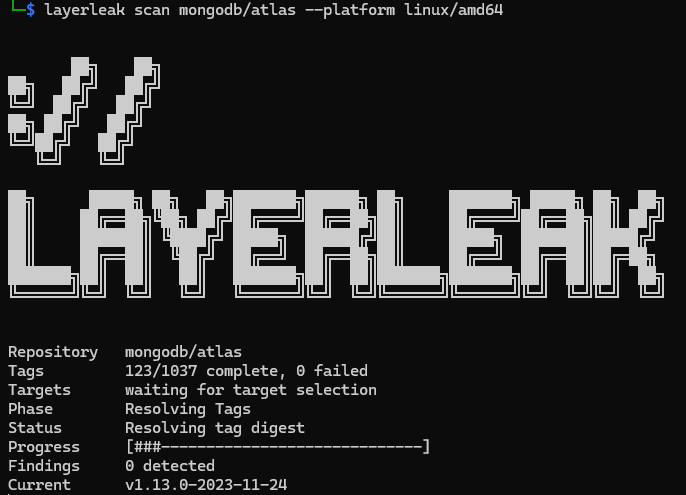 brumbelow/layerleak
layerleak Docker Hub シークレットスキャナー
 paloaltonetworks/can-ctr-escape-cve-2022-0492
CVE-2022-0492を介したコンテナエスケープに対してコンテナ環境が脆弱かどうかをテストする
 dtact/divd-2021-00038--log4j-scanner
アーカイブとDockerイメージ内のLog4j CVEを再帰的にスキャンする脆弱性スキャナです。JndiLookup.classとSHA256ハッシュによる脆弱性バージョンを検出し、エクスプロイトクラスを除去するオプションのパッチ適用にも対応しています。
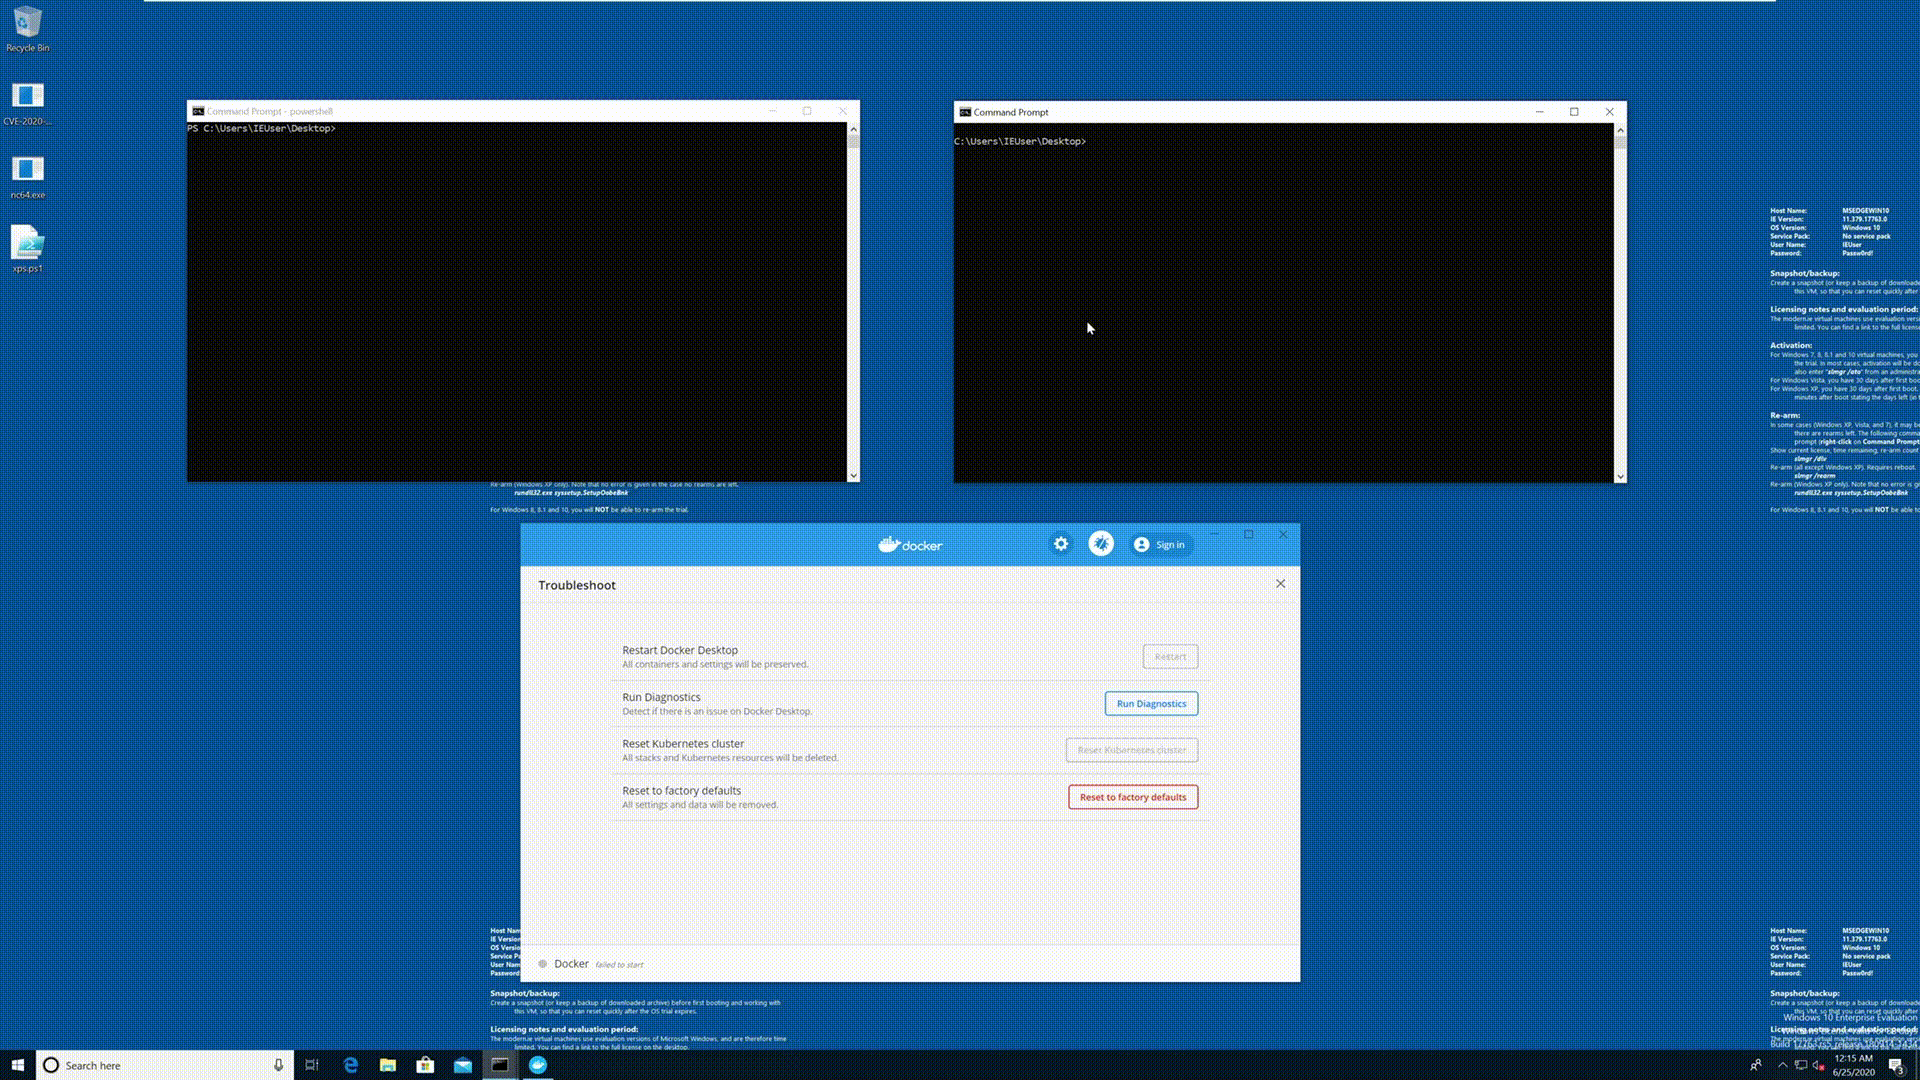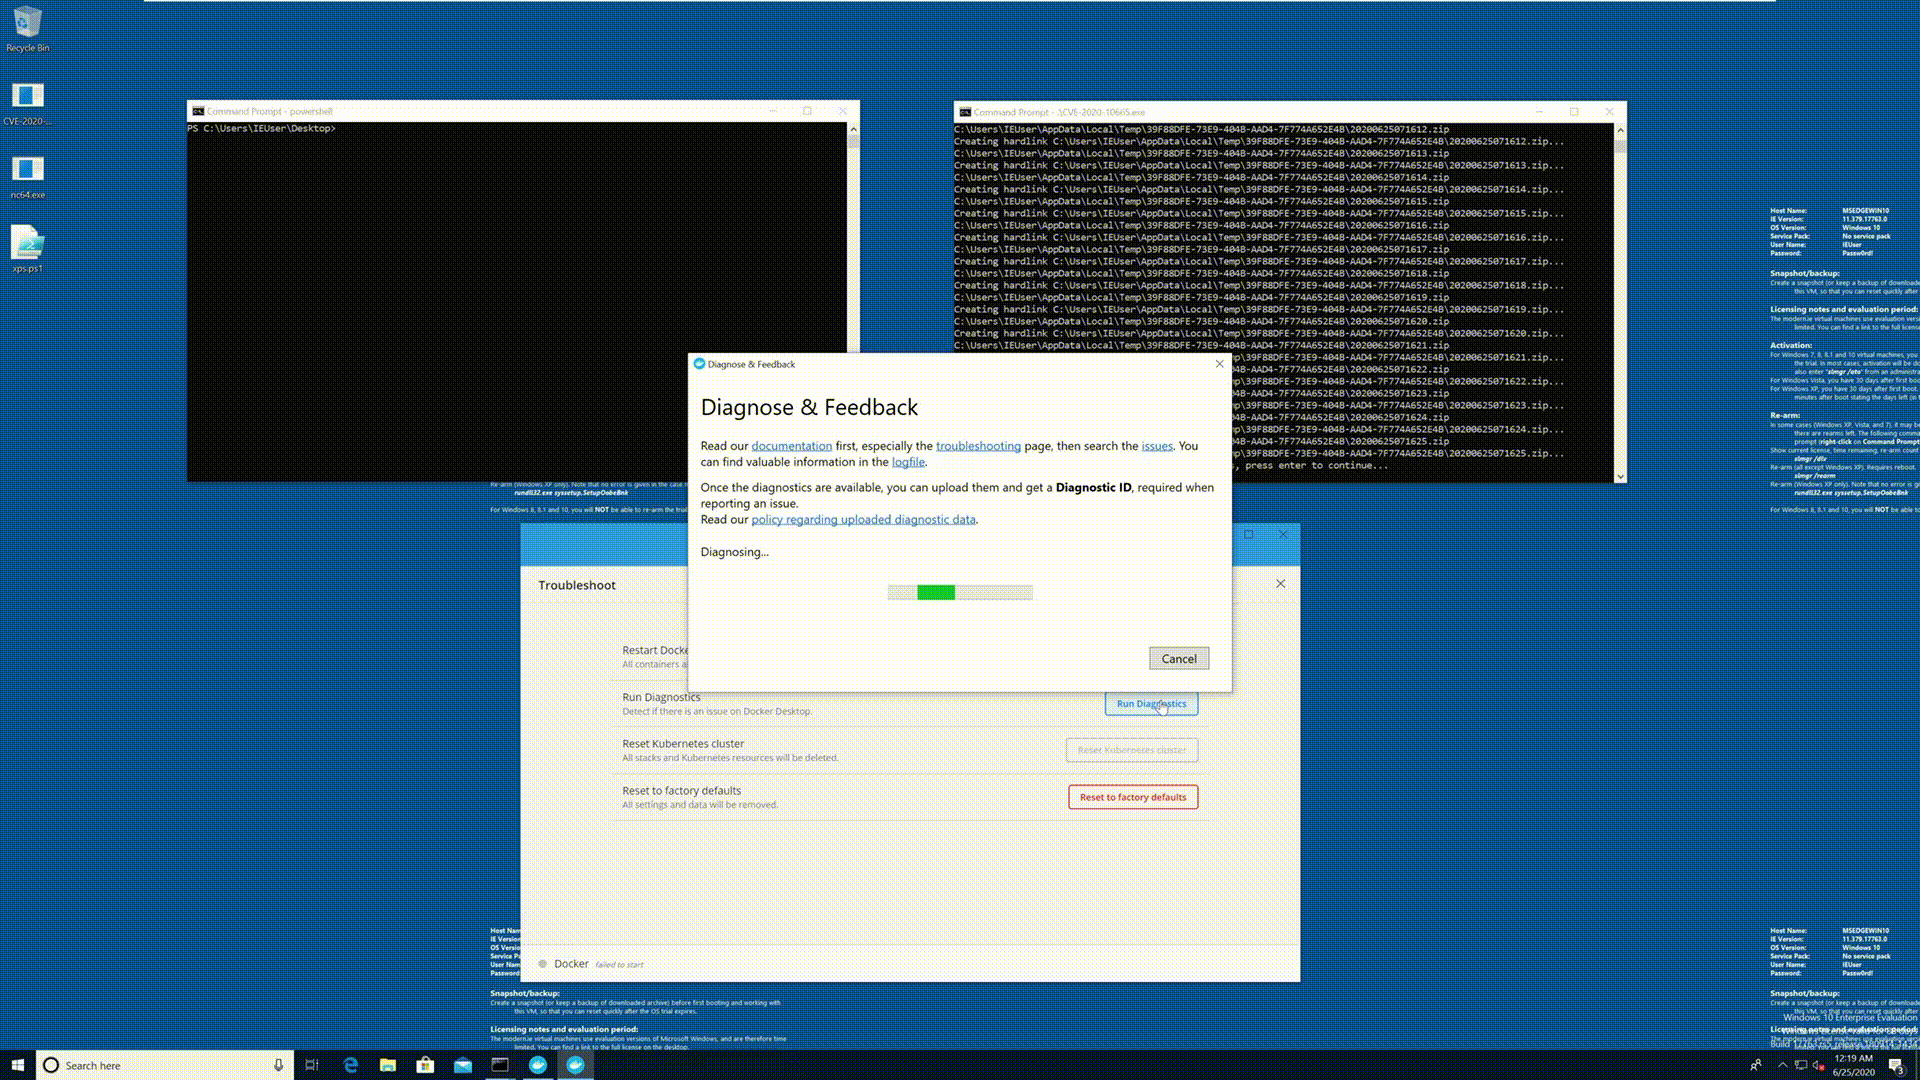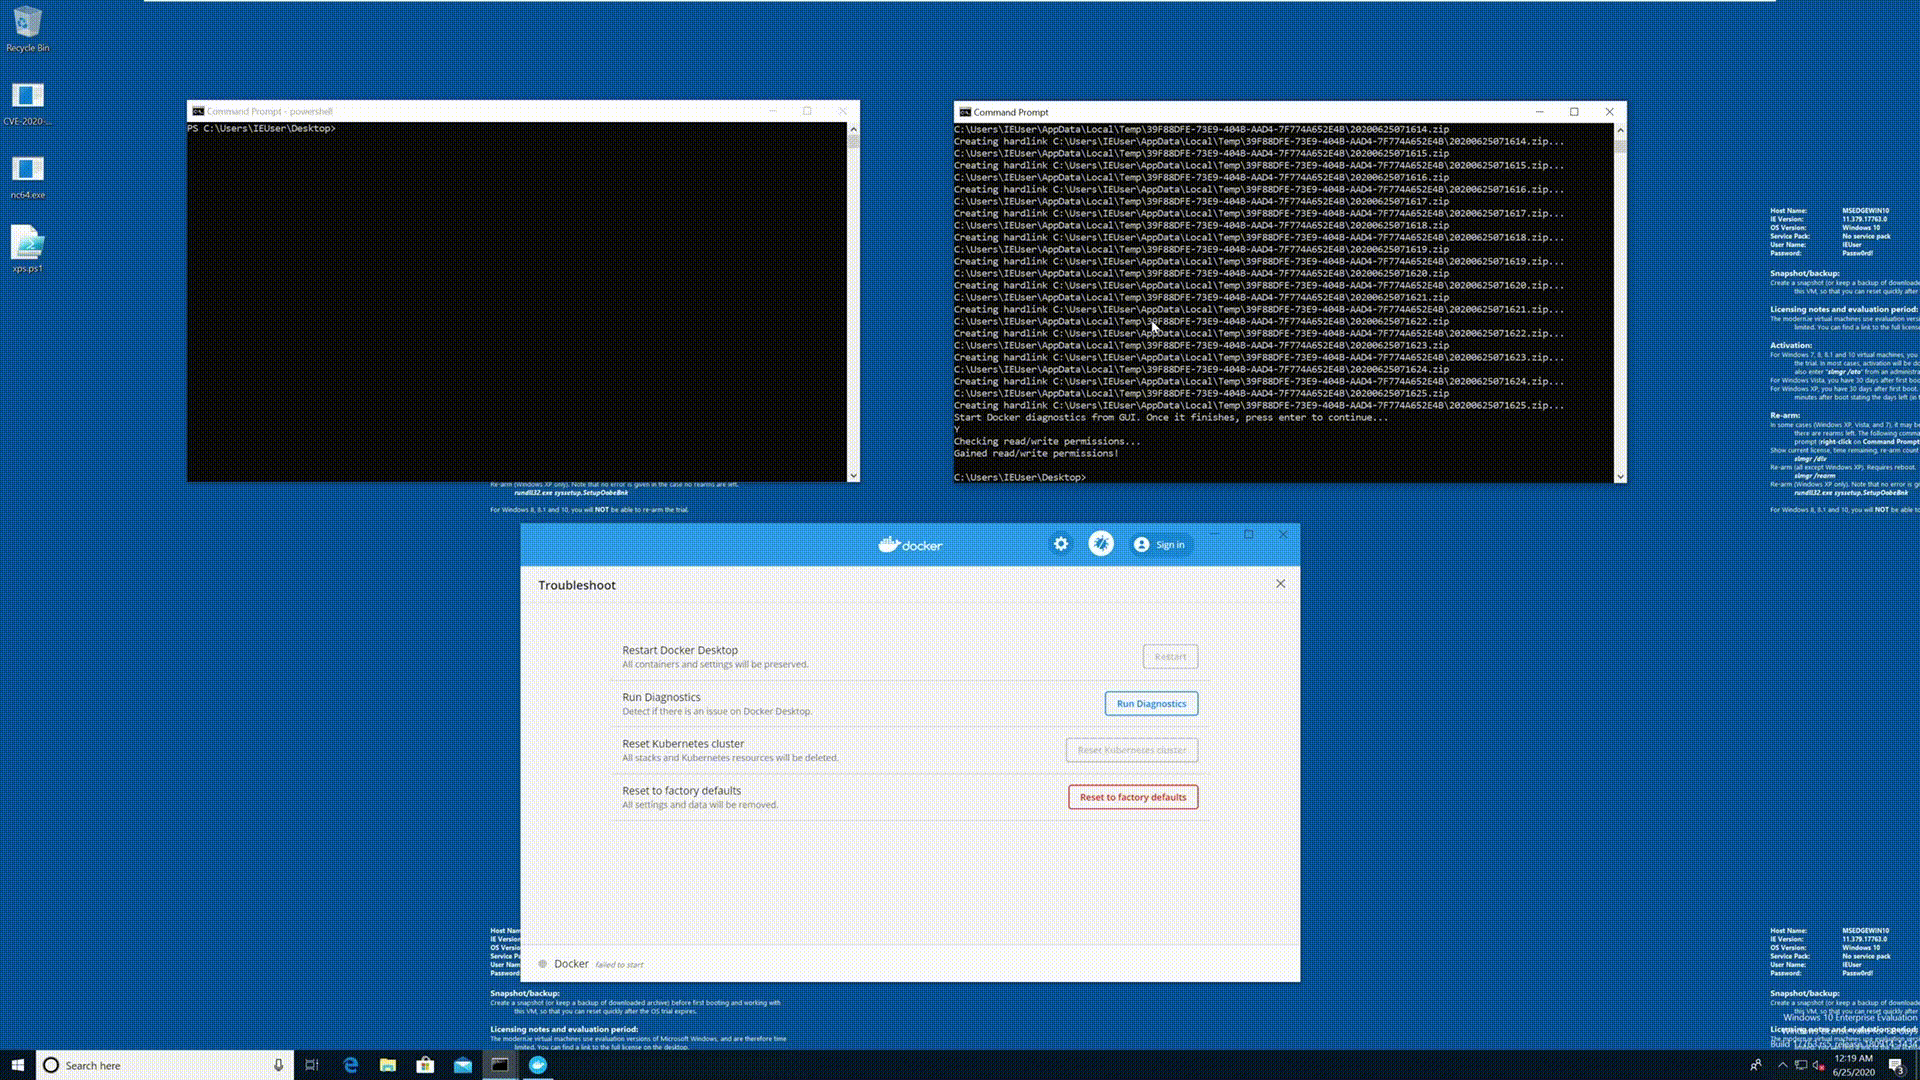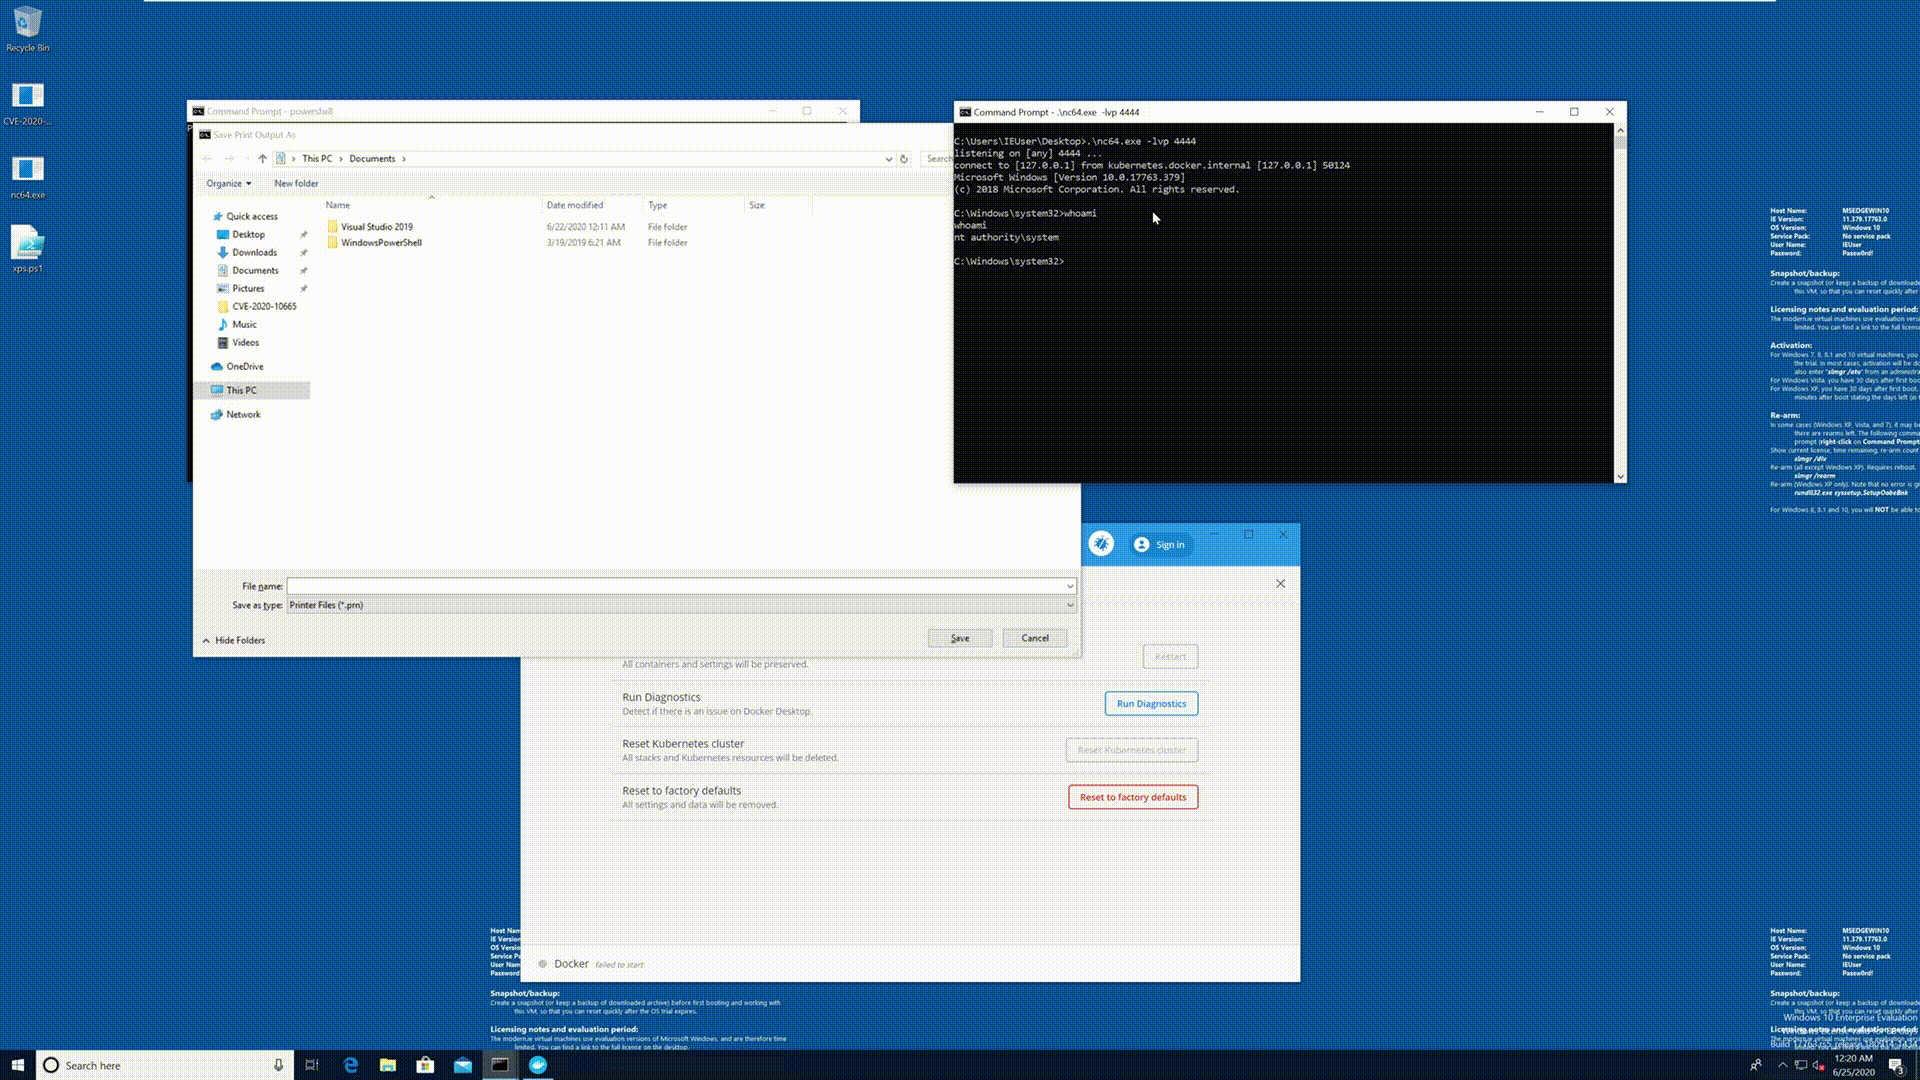 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop ローカル権限昇格のPoC
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 リモートコード実行エクスプロイトと脆弱なコンテナ
 aquasecurity/trivy-repo
Trivy用のdeb/rpmリポジトリ
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASPフレームワークは、ネオクラウドおよびAIデータセンターインフラストラクチャにおけるトップ10のセキュリティリスクを分類し、ハードウェア、ネットワーキング、分離、管理プレーン、およびサプライチェーンを網羅しています。
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847 はコンテナエスケープを達成するために使用される CVE-2022-0847 (Dirty Pipe) を利用してコンテナエスケープを実現
 darkarnium/log4j-cve-detect
ネストされたバイナリ内の CVE-2021-44228 の検出
 alegrey91/vex8s
Kubernetesのコンテキストをスキャンに適用することで脆弱性を抑制する
 tejasprasad2008-afk/tracetree
Runtime behavioral analysis tool that sandboxes suspicious packages in Docker, traces syscalls with strace, maps process cascades into directed…
 vrn21-arcanist/bouvet
エージェント用サンドボックス
 knqyf263/cve-2020-10749
CVE-2020-10749の概念実証(PoC)エクスプロイト。IPv6の不正なルーター広告を介して、Kubernetesのポッド間でMitM(中間者)攻撃を実証します。








