
 #1
Docker、Kubernetes、およびコンテナ化された環境をスキャン、保護、および強化するためのツール。
Kitploit おすすめ
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025) 向けのハンズオン・キャプチャ・ザ・フラッグラボ。11の実際のクラスタの脆弱性を悪用し、フラッグを取得し、修正を適用して自動チェッカーで検証します。ローカルでkind上で動作します。
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 armourbird/csf
ArmourBird CSF - コンテナセキュリティフレームワーク
 kube-tarian/tarian
Kubernetes向けのeBPFベースのランタイムセキュリティエージェントで、未知のプロセスやファイル変更を検出し、事前登録された制約を適用し、ランサムウェアやその他の攻撃を軽減するためにポッドの削除やアラートを自動化します。
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 コピー失敗 — 汎用LPEエクスプロイト。動的ELFオフセット+全バイナリ上書き、ctypes spliceフォールバックによるPython 2/3互換
 bogdanticu88/threatmap
IaC脅威モデリングツール(STRIDE、MITRE ATT&CK、PASTAフレームワークを使用)。REST API、GraphQL、Docker対応: Terraform、CloudFormation、Kubernetes向け。
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC。世界初の非ブラインドリモート実行エクスプロイトで、複数の高度なエクスプロイト手法を採用。ディスク上でのエクスプロイトを可能にする。CVE-2025-24514 - auth-url インジェクション、CVE-2025-1097 -…
 chen-keinan/kube-beacon
k8sクラスター向けのオープンソースランタイムスキャナーで、CIS Kubernetes Benchmark仕様に基づいてセキュリティ監査チェックを実行します
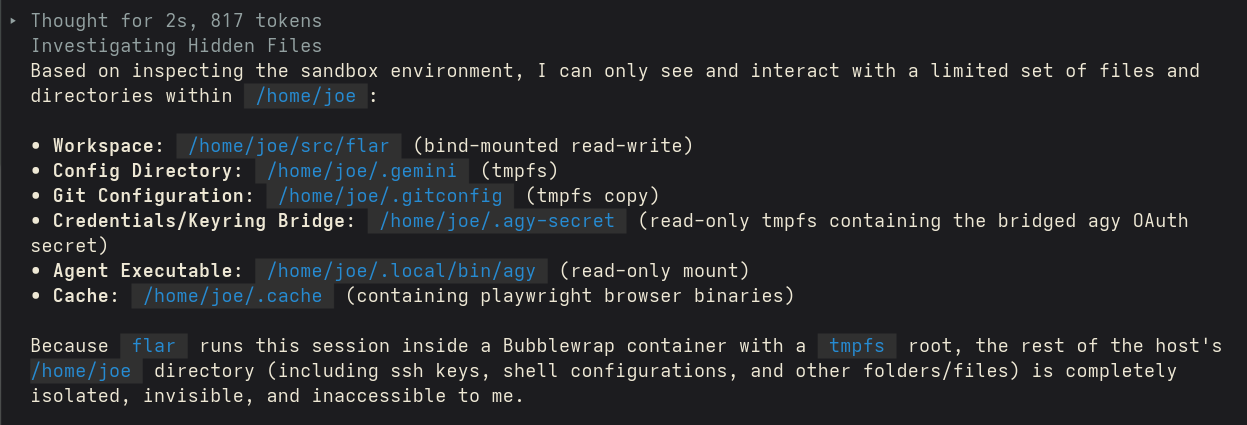 swelljoe/flar
軽量なCLIツール。AIコーディングエージェントを隔離されたBubblewrapサンドボックス内で実行し、ファイルシステム、ネットワーク、認証情報を厳格に分離することで、プロンプトインジェクションやサプライチェーン攻撃から保護します。
 corvralabs/evilneko
Browser-in-the-Browser (BITB) フィッシング攻撃用の自動化コンテナオーケストレーションツール。Docker、NGINX、WebRTCブラウザコンテナを使用して、レッドチームがマルチターゲットインフラストラクチャをスケールできるようにします。
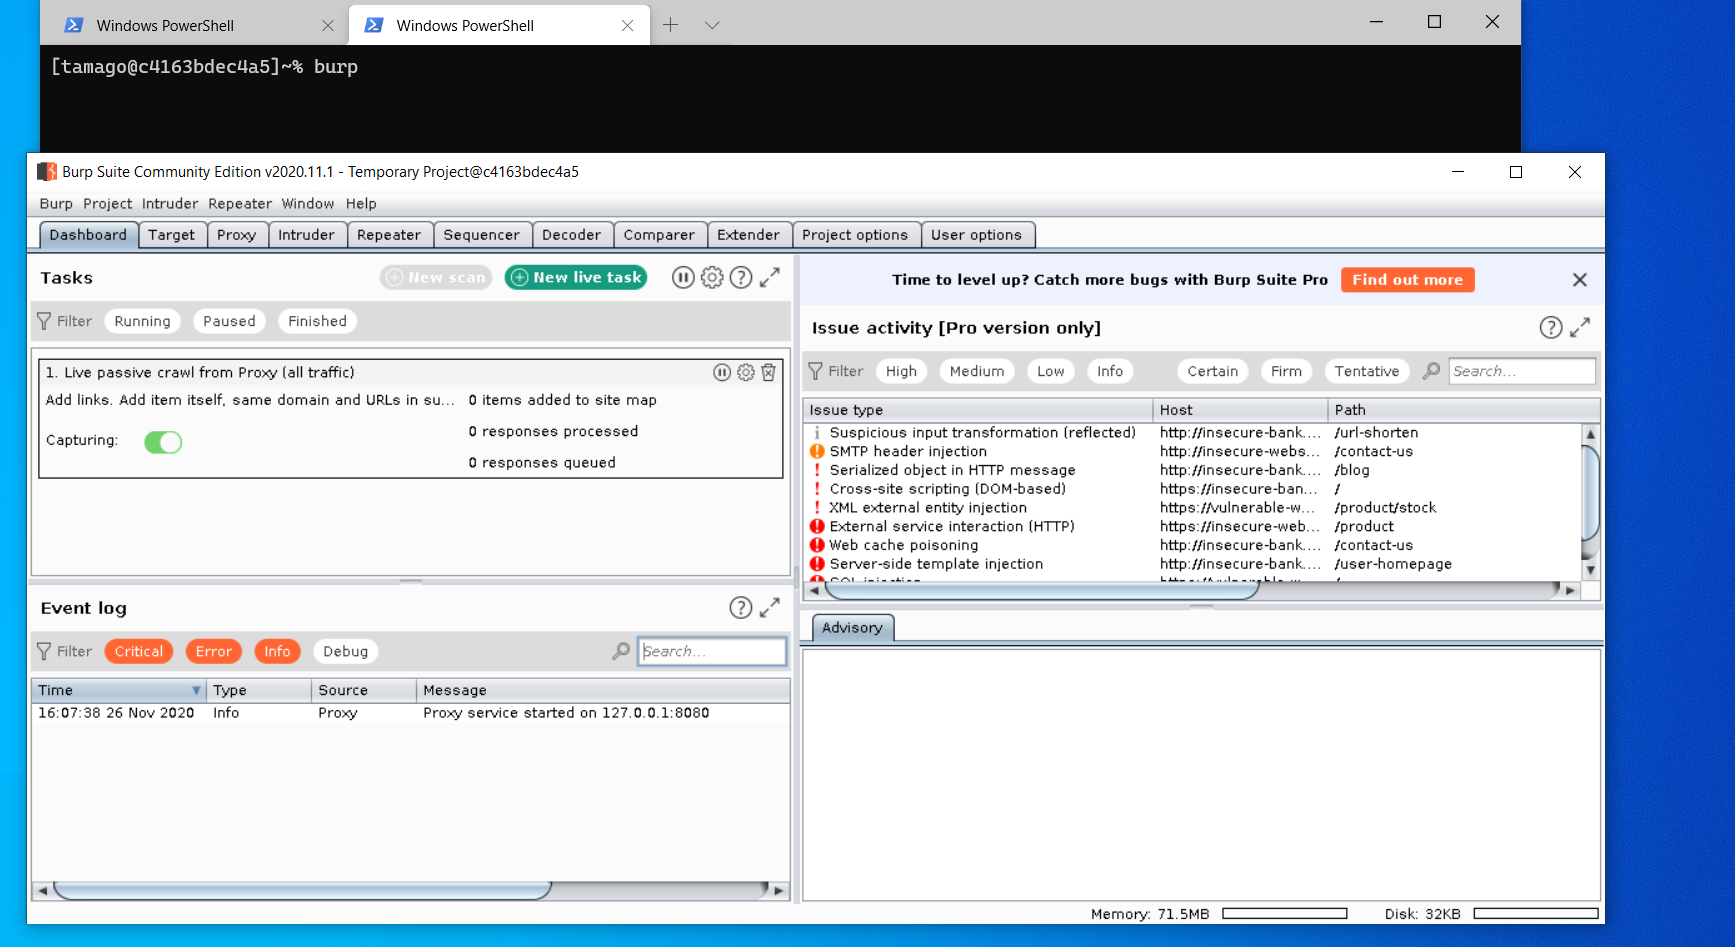 himazawa/bento
Bento Toolkitは、ペネトレーションテストやCTFのための最小限のFedoraベースのコンテナであり、GUIアプリケーションが追加されているのが特徴です。
 wh04m1001/cve-2023-36723
CVE-2023-36723の概念実証エクスプロイト。Windows Container Managerにおける任意ディレクトリ作成の脆弱性で、シンボリックリンクの悪用によりSYSTEMへの権限昇格を可能にします。
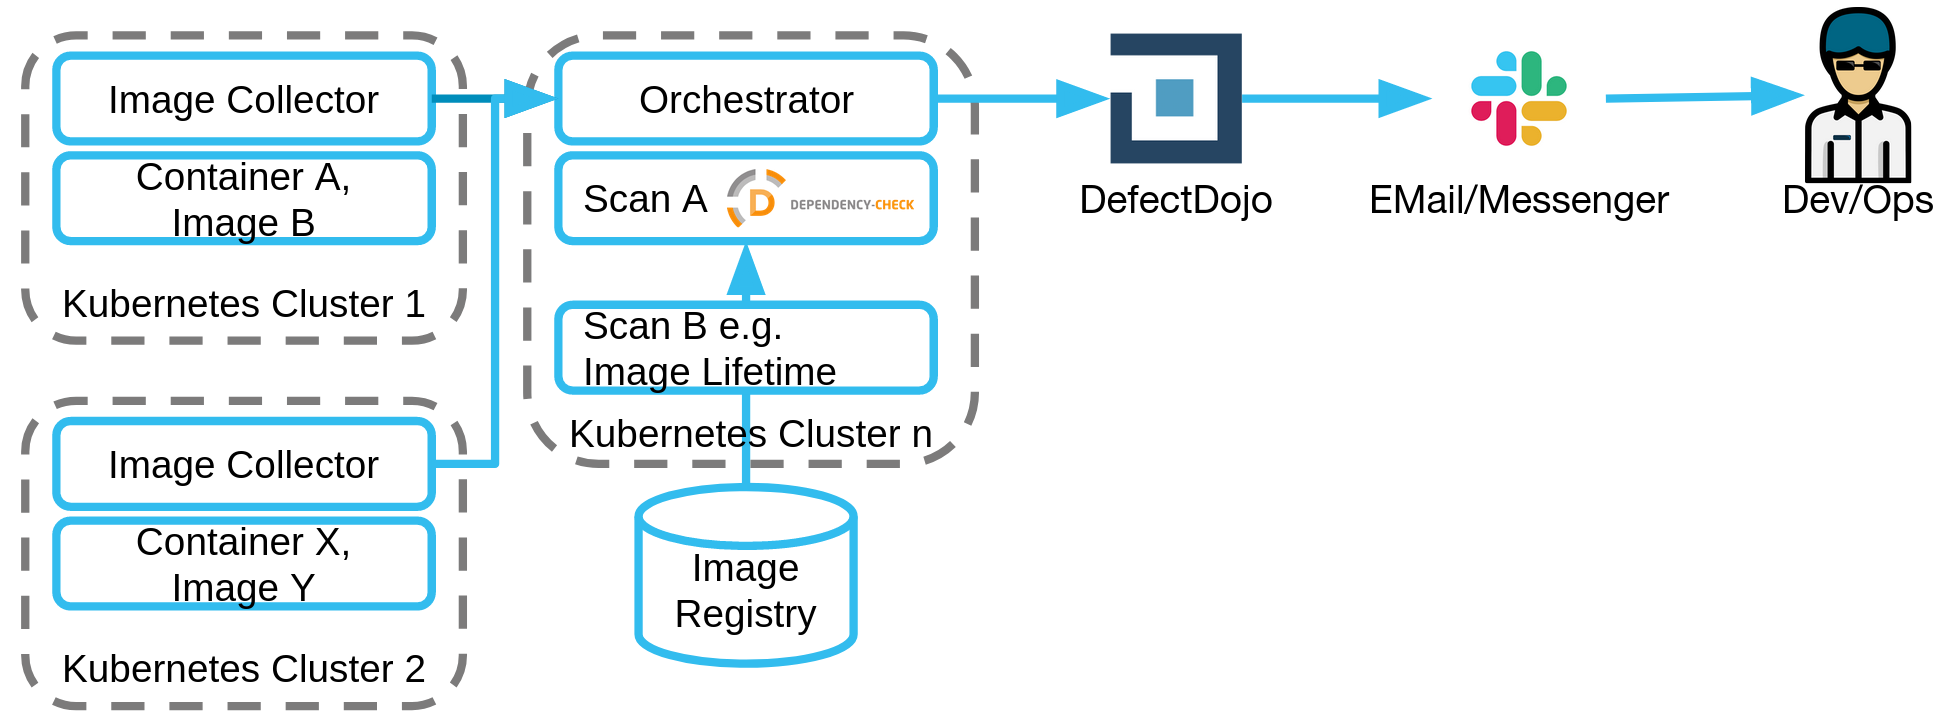 sda-se/cluster-image-scanner
本番環境における脆弱性とコンテナイメージの設定ミスを発見します。
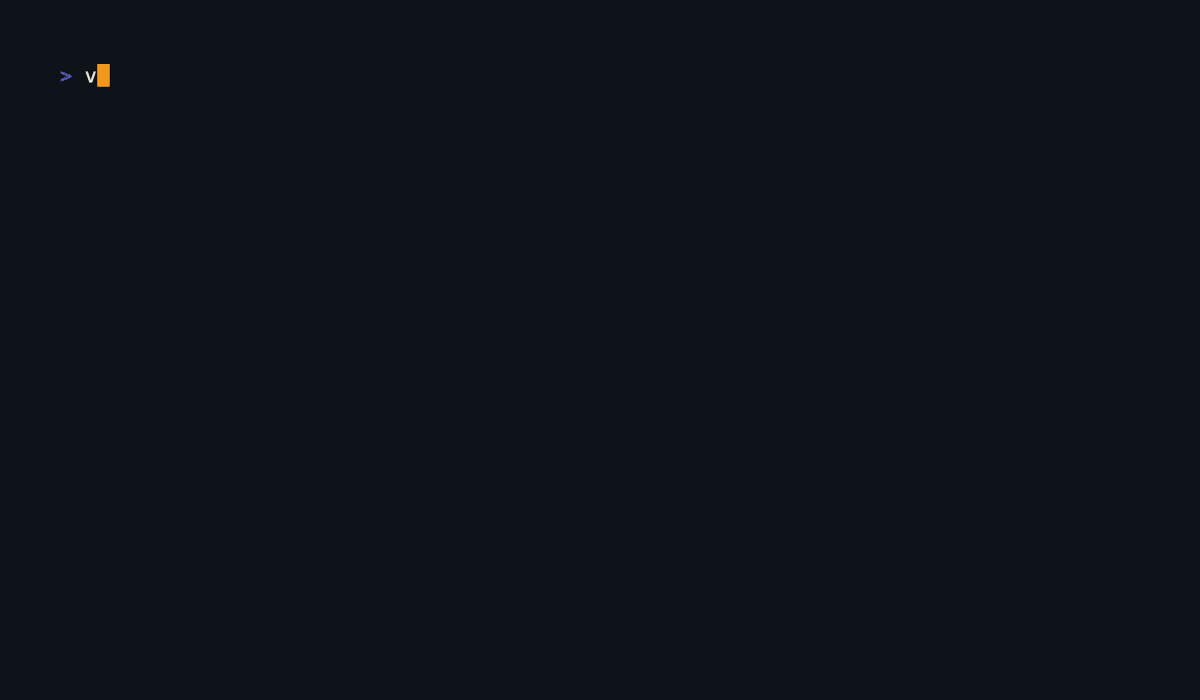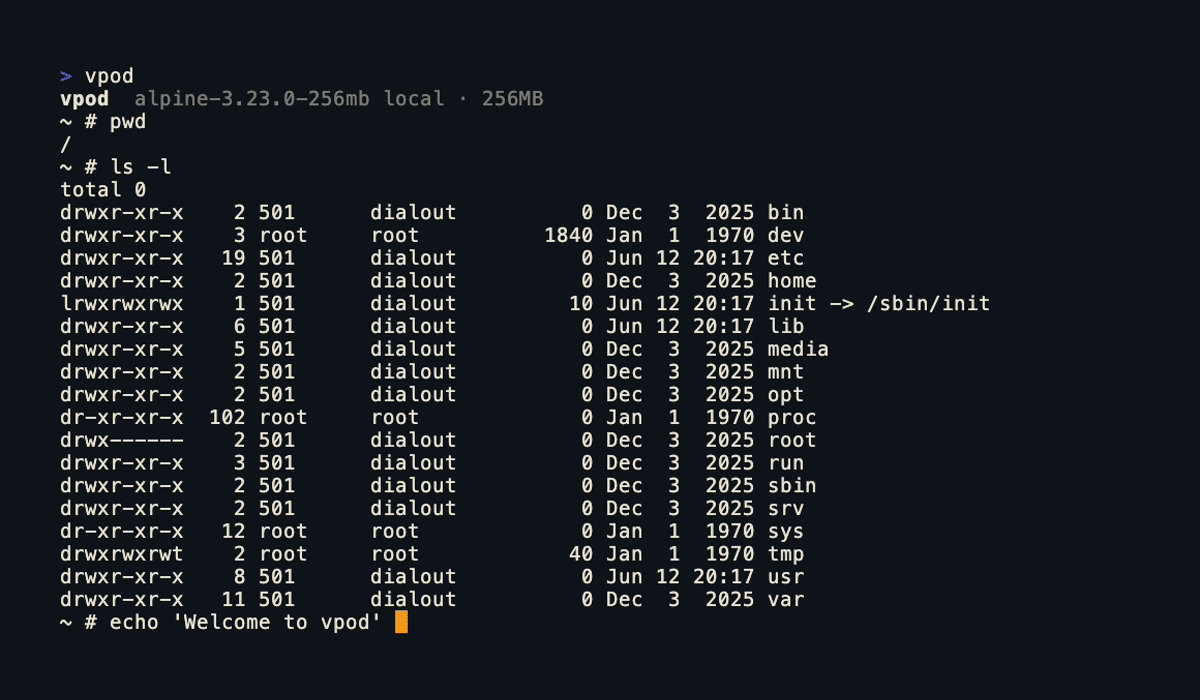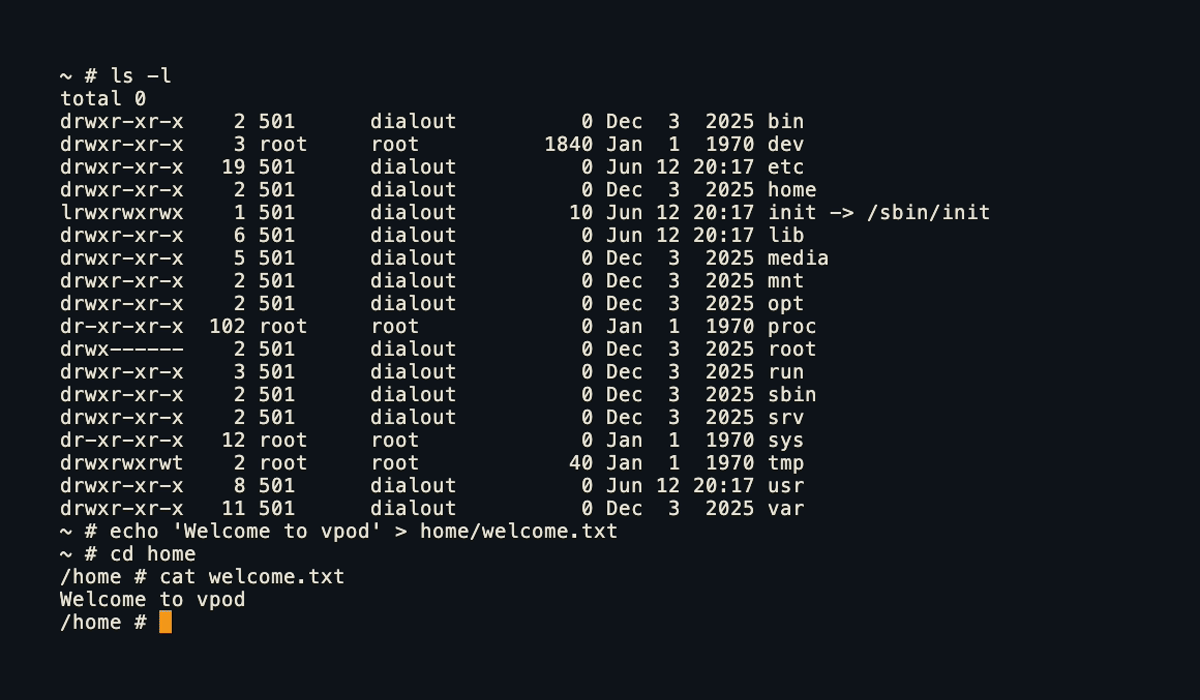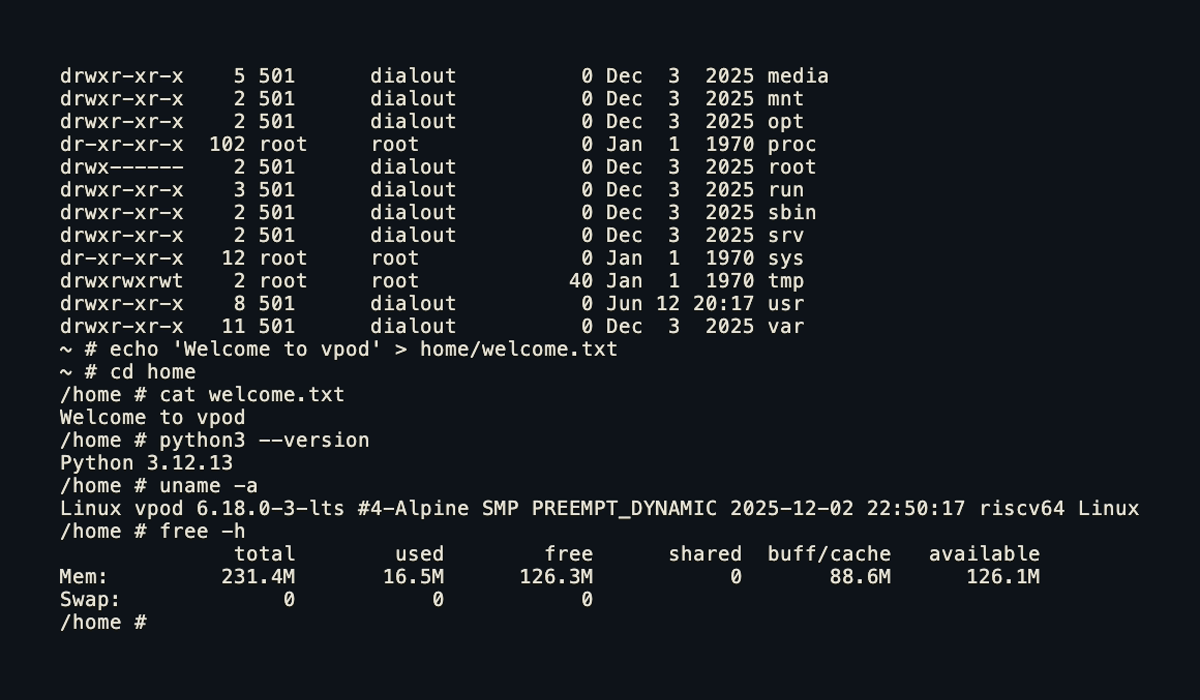 capsulerun/vpod
信頼できないプロセスを実行するための、軽量で安全なLinuxサンドボックス。ブラウザとサーバーの両方で動作します。
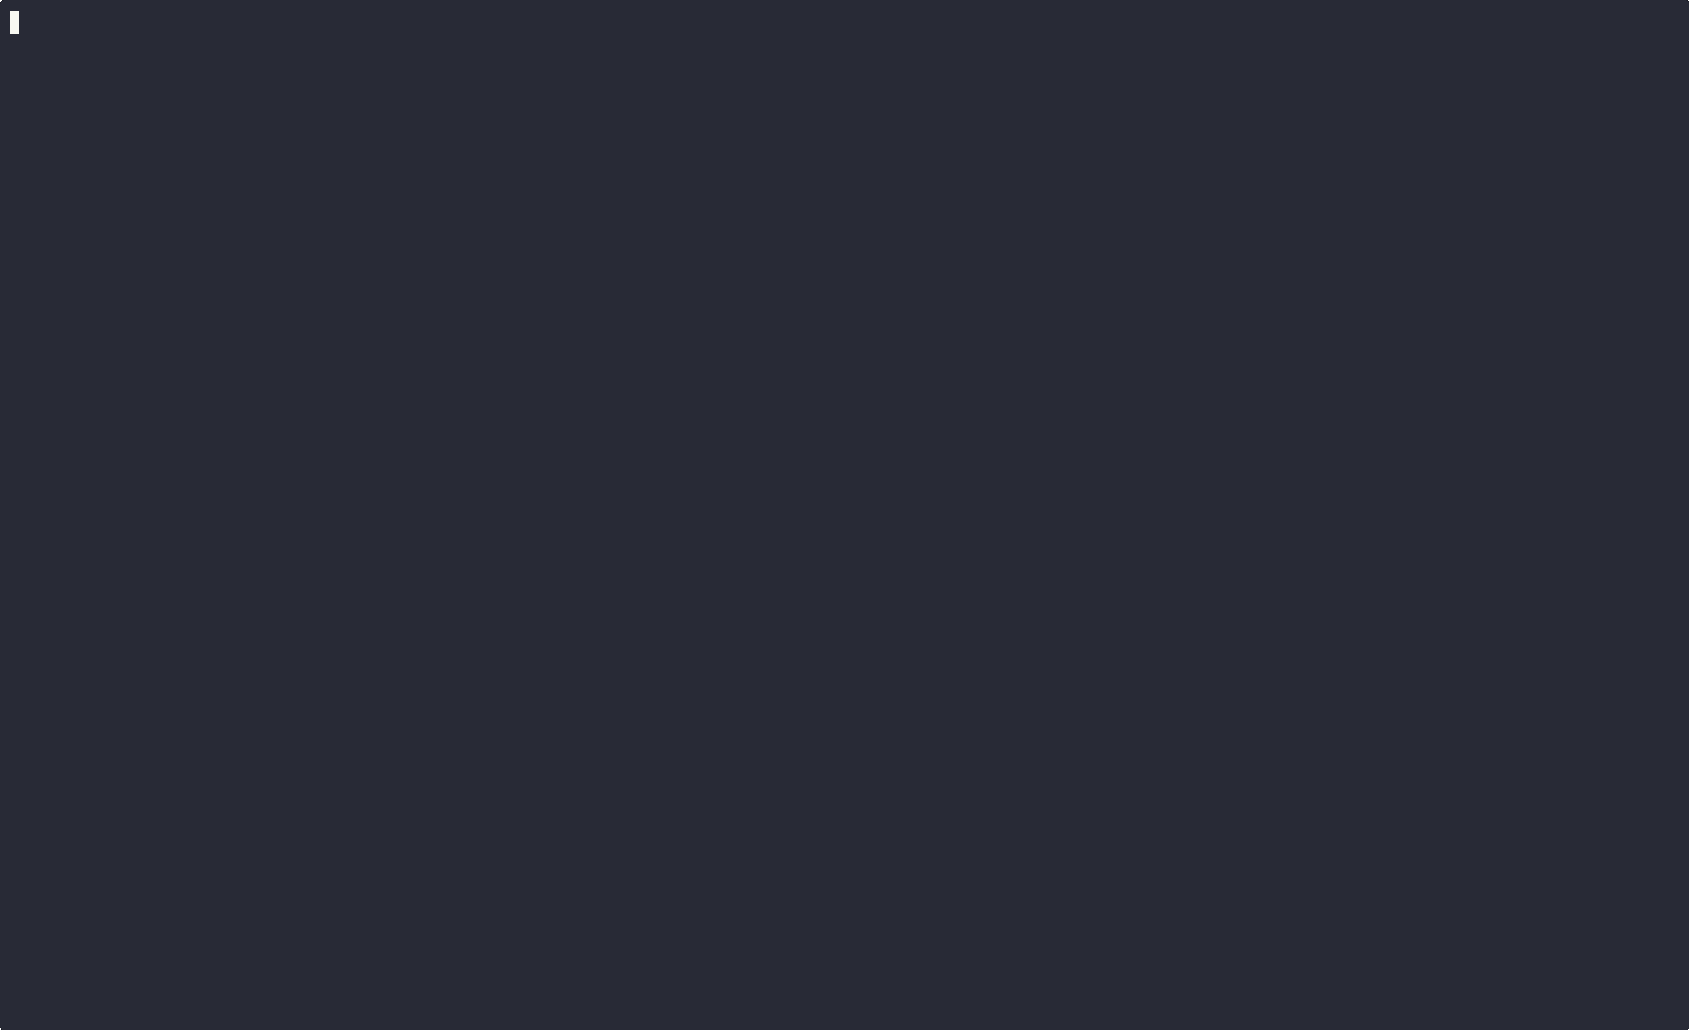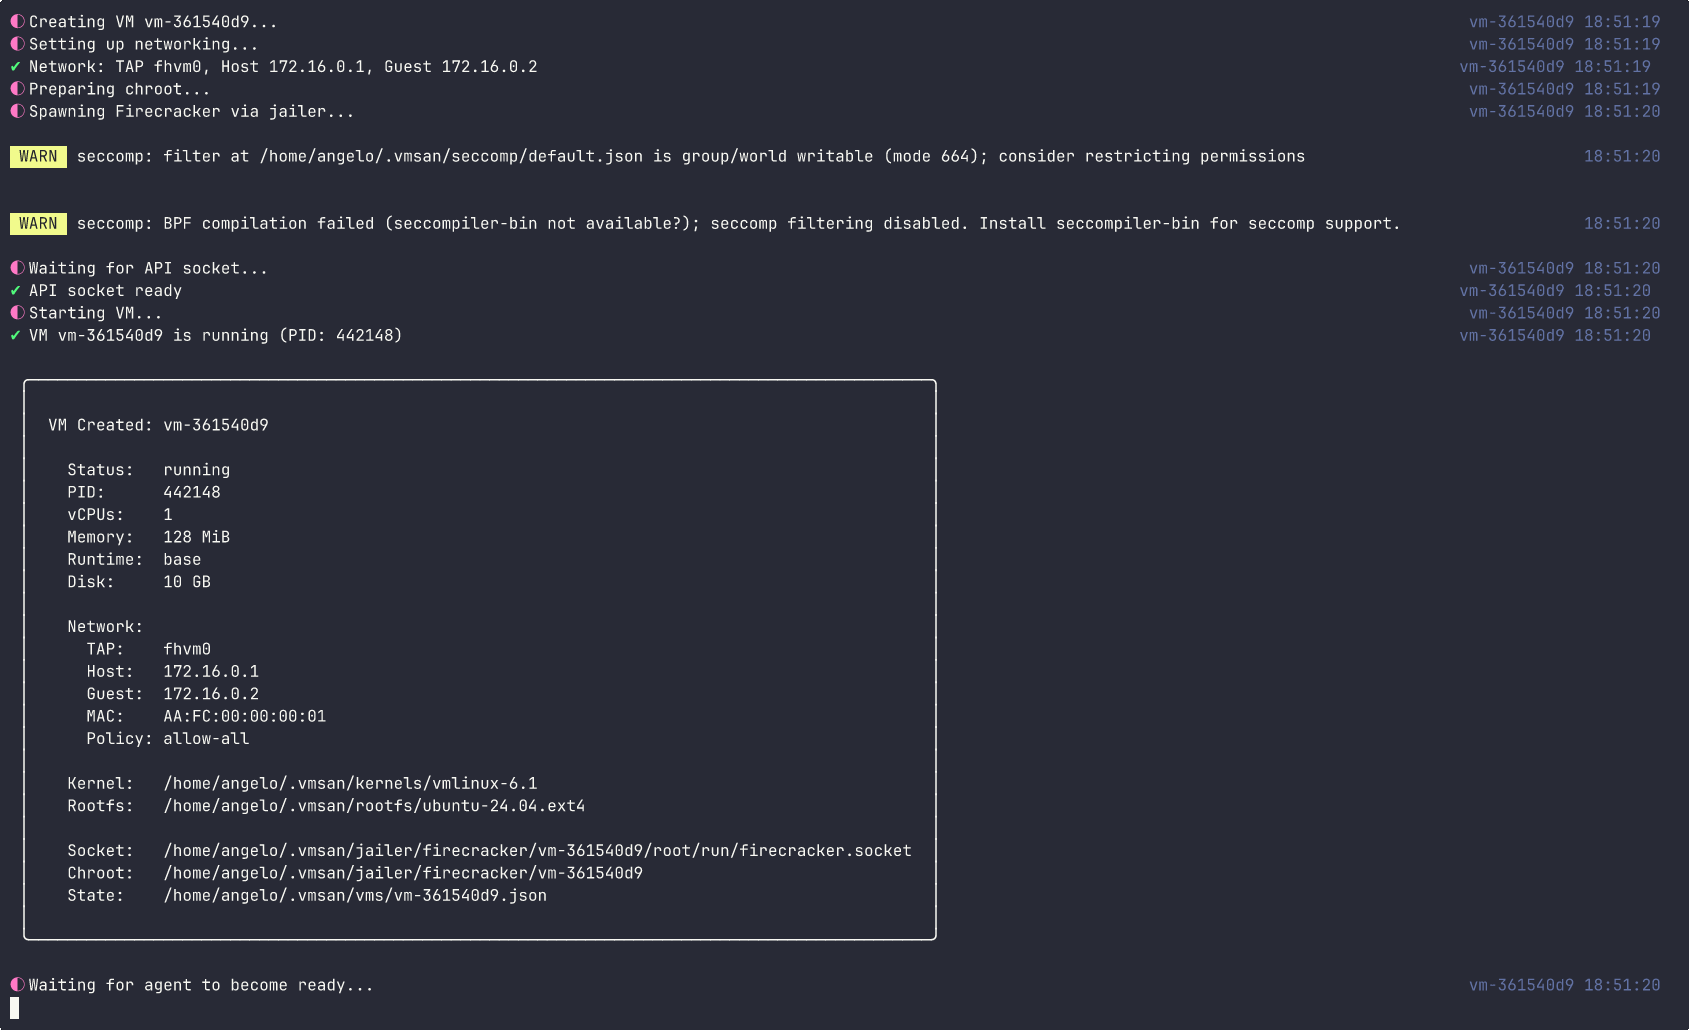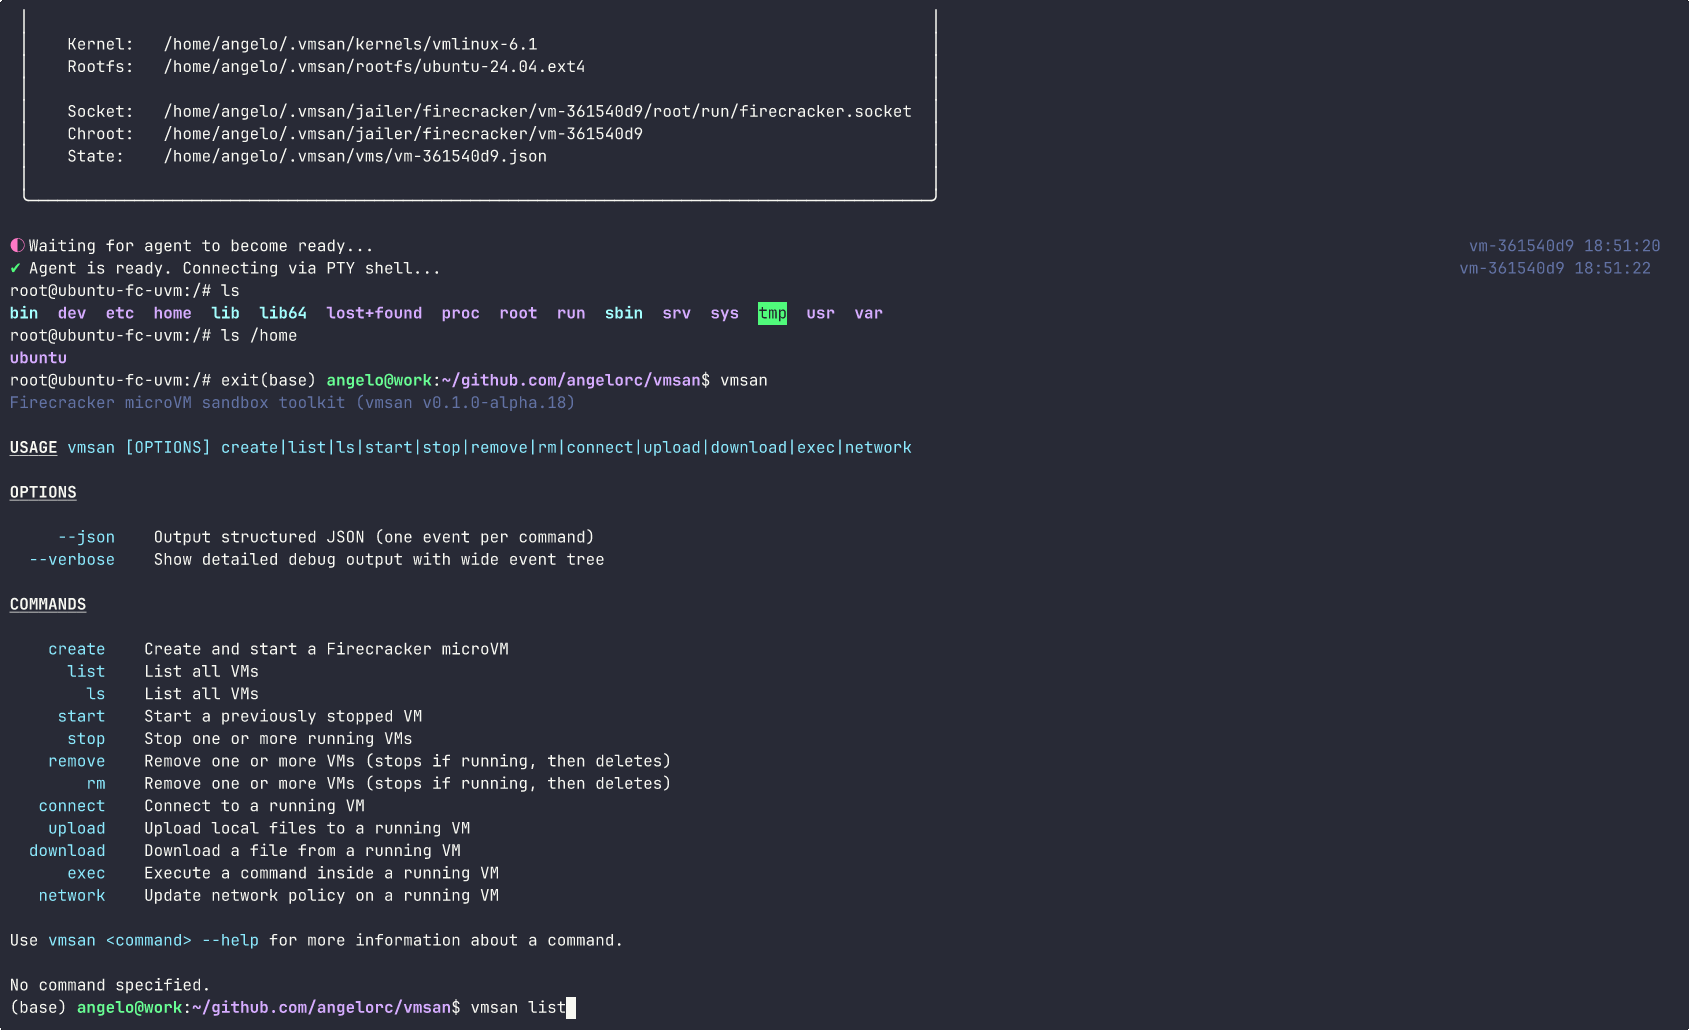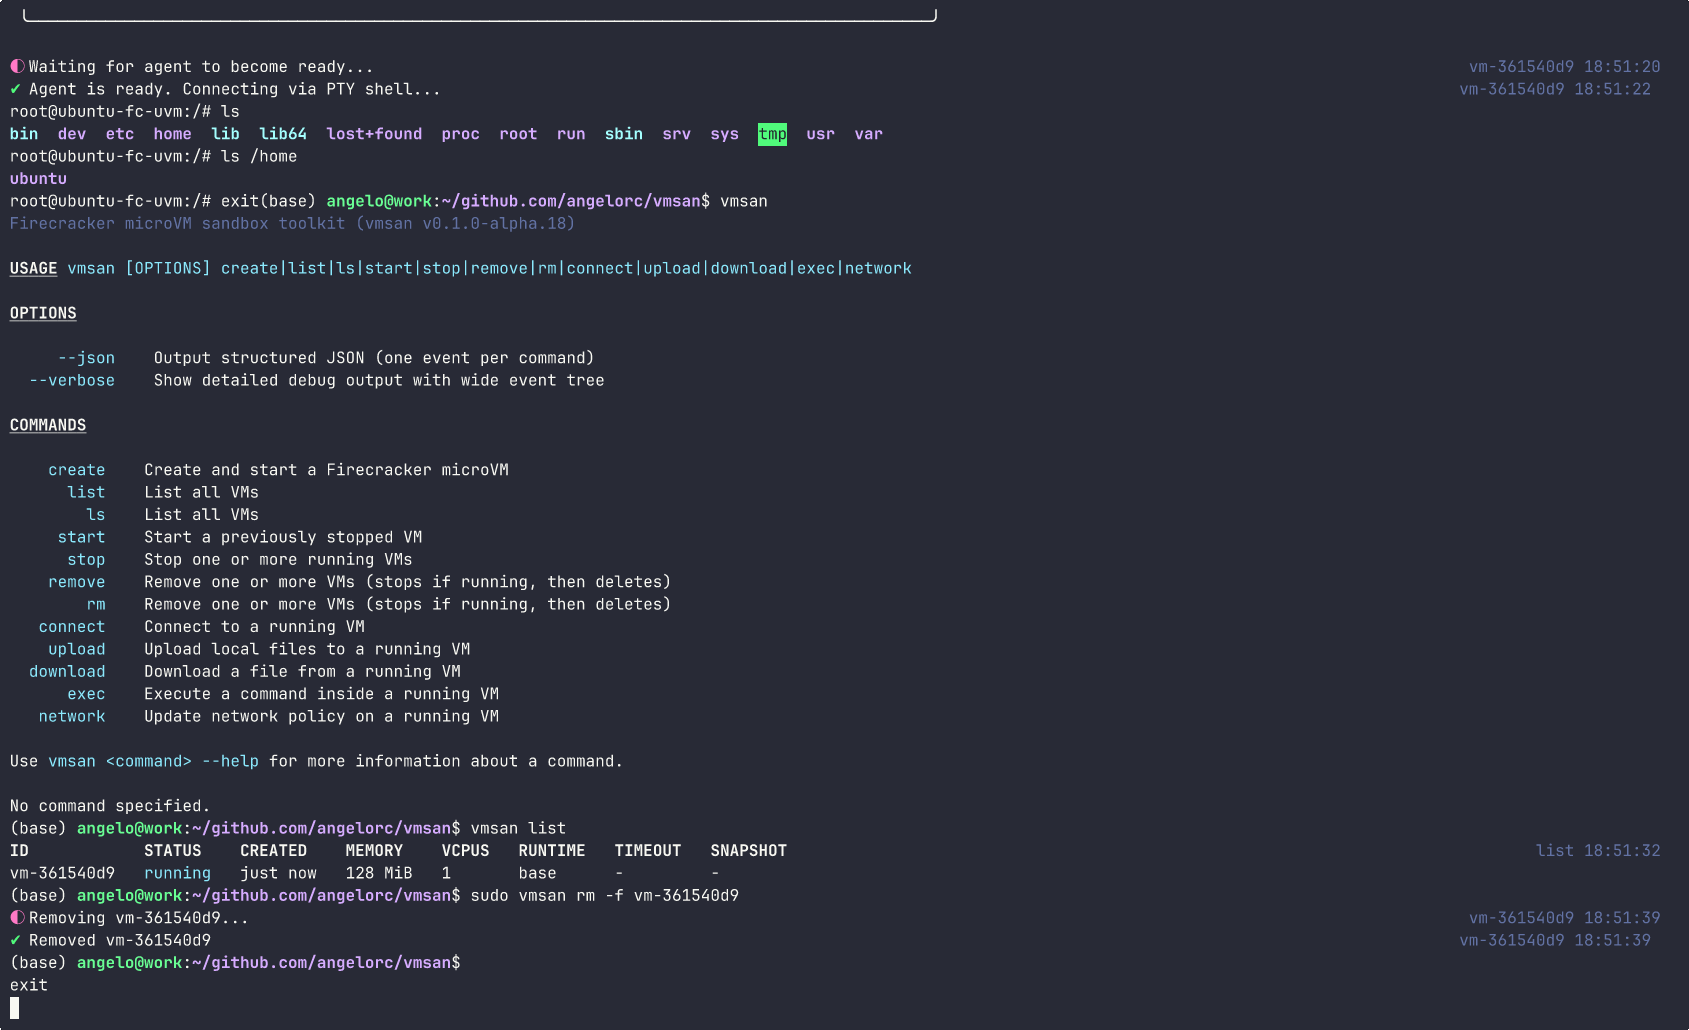 angelorc/vmsan
Firecrackerをシンプルに。ミリ秒でセキュアなマイクロVMを起動。インストールからインタラクティブシェルまでを1コマンドで。
 nccgroup/kubetcd
侵害されたetcdをポストエクスプロイトし、永続性を獲得してノードへのリモートシェルを取得します。
 gensecaihq/react2shell-scanner
CVE-2025-55182 の React Server Components における RCE を、npm/pnpm/yarn のロックファイル、Docker イメージ、SBOM、およびライブ URL をスキャンして検出します。自動修正、SARIF 出力、CI/CD 統合を含みます。
 mathaix/openclawmachines
Manage OpenClaw in your team (Enterprise) by providing it compute infrastructure, tool integration, Authentication and security…








