
 #1
Docker、Kubernetes、およびコンテナ化された環境をスキャン、保護、および強化するためのツール。
Kitploit おすすめ
 cgwalters/cve-2020-14386
Linuxカーネルのメモリ破損脆弱性CVE-2020-14386の再現器。Kubernetesポッドとしてデプロイされ、クラッシュまたは再起動をトリガーすることでノードの脆弱性をテストします。
 tangxiaofeng7/cve-2022-22965-spring-core-rce
CVE-2022-22965のバッチ非破壊検出
 opsxcq/exploit-cve-2016-7434
NTPDリモートDoSエクスプロイトと脆弱なコンテナ
 tabbysable/poc-2020-8558
Kubernetes CVE-2020-8558 に関する情報、概念実証エクスプロイトを含む。
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC と MSG_PEEK の use-after-free によるコンテナエスケープ
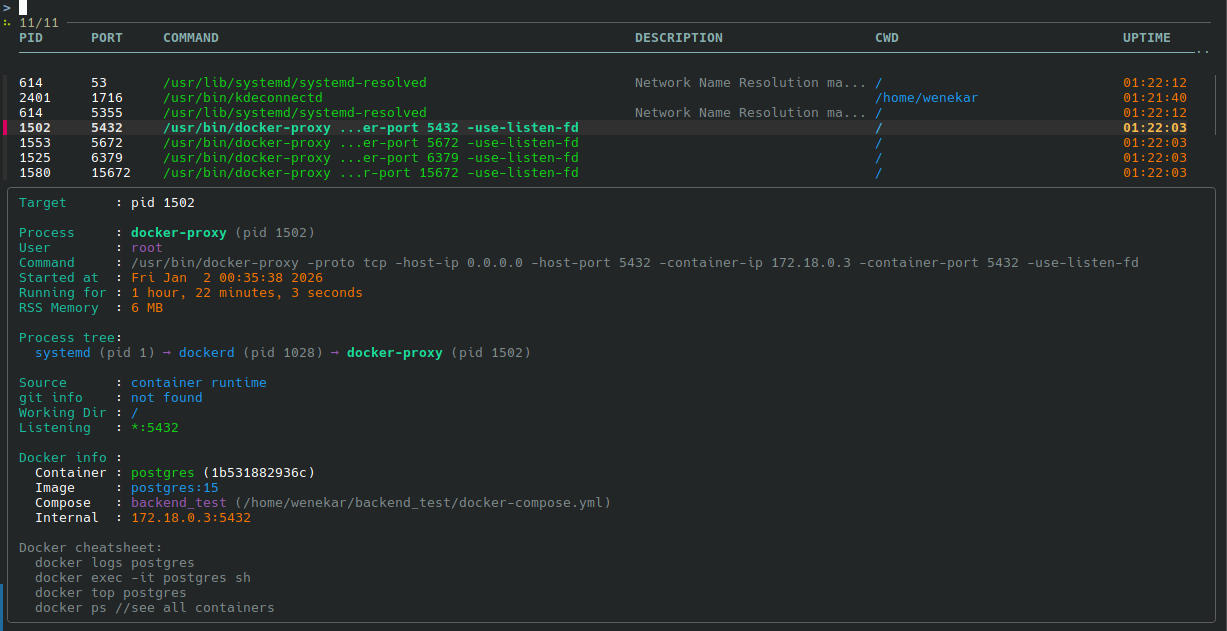 wenekar/procinfo
プロセス情報をbashから直接取得、最小限の依存関係。
 raesene/cve-2022-23648-poc
CVE-2022-23648 の PoC
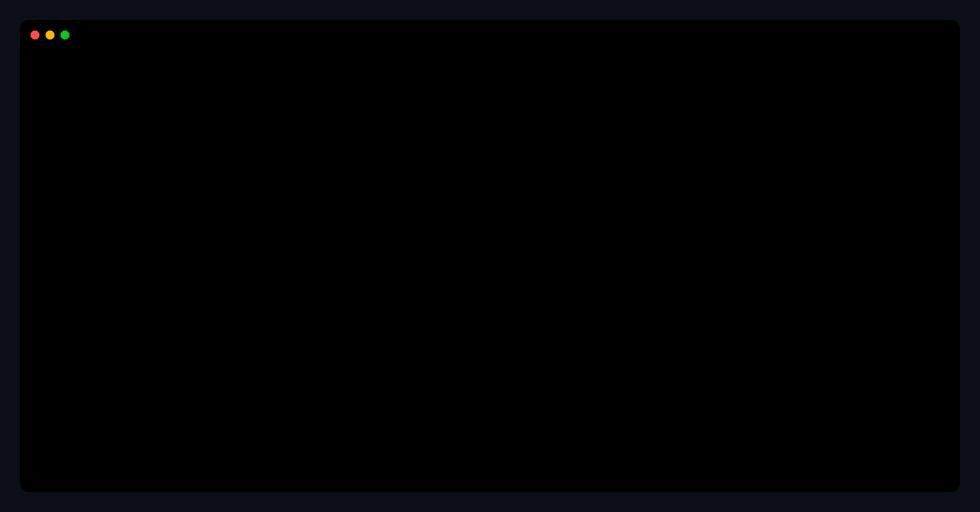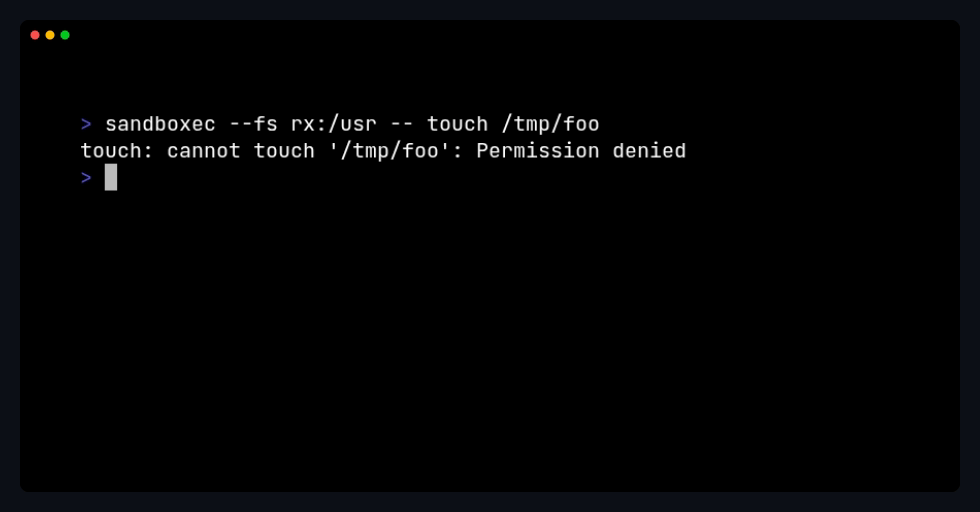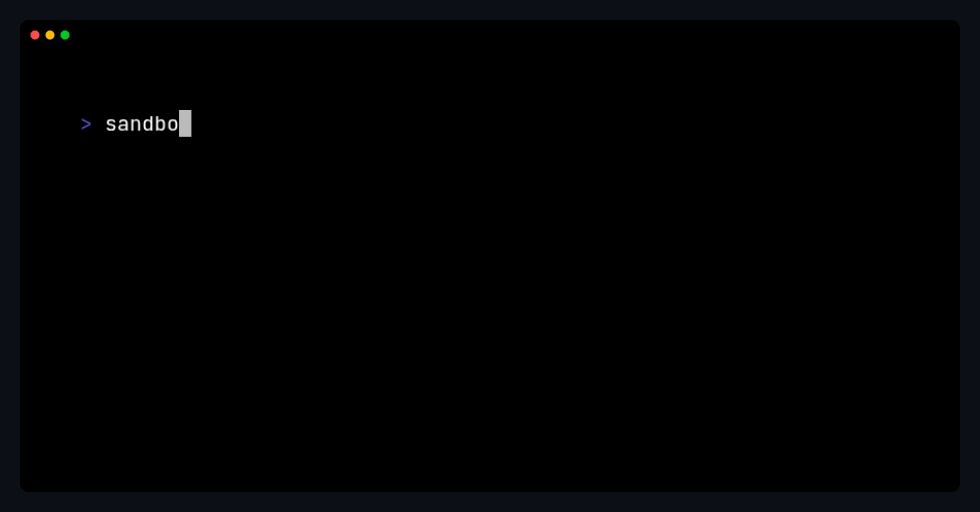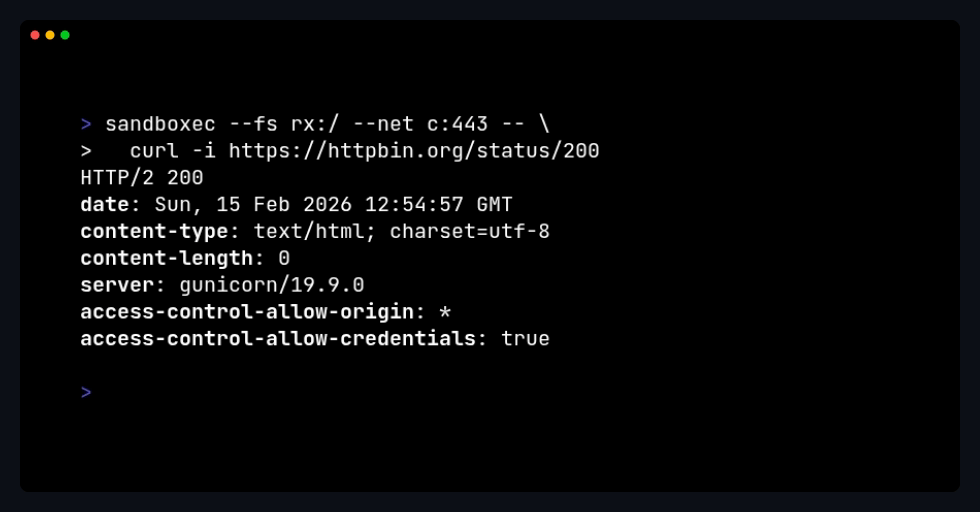 sandboxec/sandboxec
Linux向けの軽量なコマンドサンドボックスで、デフォルトでセキュア、Landlock上に構築されています。
 owasp/vulnerable-container-hub
VULCONHUBは、セキュリティを学び実践するための、自分専用のハンズオン脆弱コンテナイメージを構築するファイルへのアクセスを提供します。
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
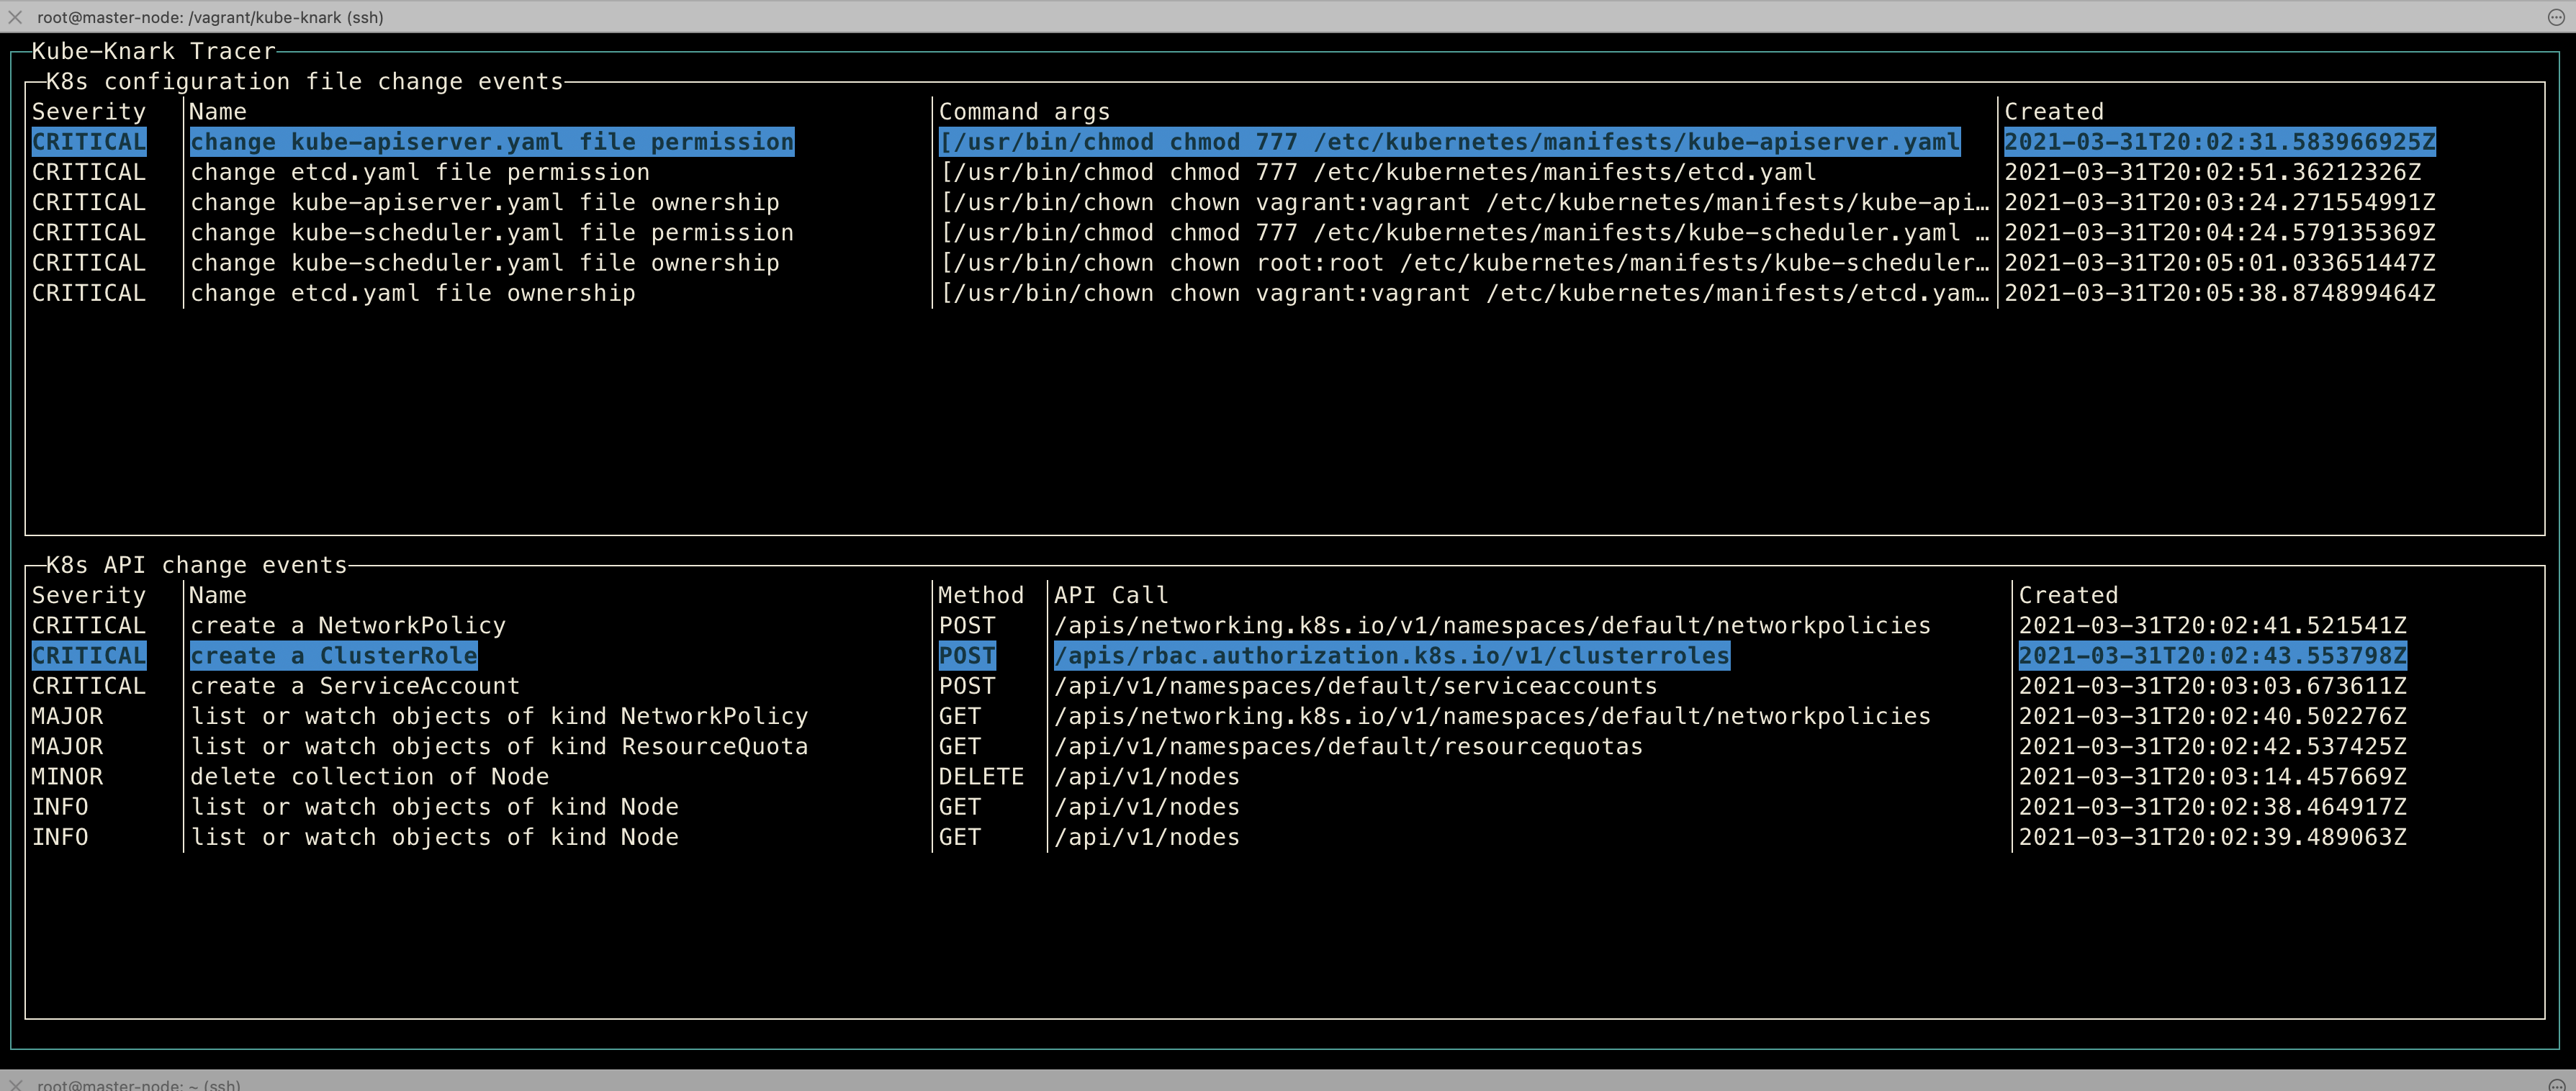 chen-keinan/kube-knark
Kubernetesクラスター上でマルウェアのコード実行や実行時の設定ミスの変更を検出するのに役立つオープンソースのランタイムツール
 hmlio/vaas-cve-2014-6271
脆弱性 as a service: CVS-2014-6271, a.k.a. Shellshock の紹介
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 masasron/copyescape-cve-2026-17106
ブログ記事「CopyEscape:docker cpでDockerホストを乗っ取る」のPoCリポジトリ
 qi4l/cve-2026-31431-container-escape
Proof-of-conceptのコンテナエスケープエクスプロイトで、runCのCVE-2026-31431を標的とし、特権昇格とネームスペース突破を実証するセキュリティ研究・テスト用ツールです。
 nccgroup/insject
insjectはコンテナを調べるためのツールです。コンテナまたはLinux名前空間の任意の組み合わせで任意のコマンドを実行できます。
 airbus-cert/dirtypipe-ebpf_detection
CVE-2022-0847 用の eBPF 検出プログラム
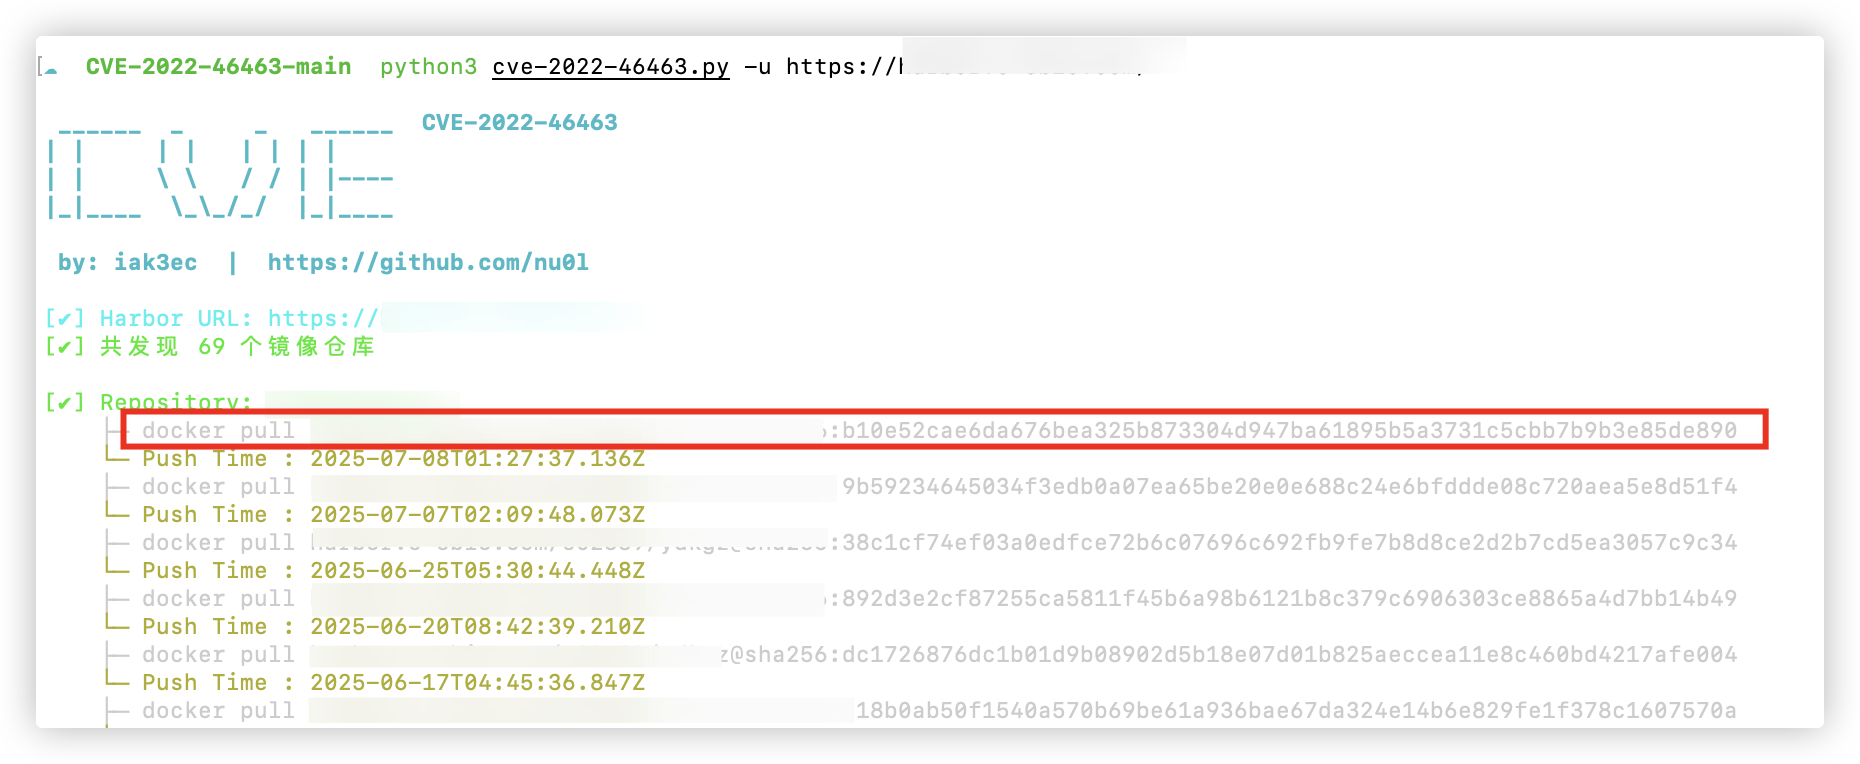 nu0l/cve-2022-46463
CVE-2022-46463(Harbor 未承認)








