#1
 gmeghnag/test-cve-2026-31431
CVE-2026-31431の概念実証エクスプロイトで、OpenShift環境におけるコンテナエスケープと権限昇格を実証します。
 x0da6h/poc-for-cve-2025-9074
一个容器逃逸漏洞POC
 matesz44/cve-2025-9074
CVE-2025-9074: posix shにおけるDocker Engine API経由の認証なしDocker Desktop LPE
 twappz/htb-silentium-writeup
Hack The Box - Silentium マシンのwriteup | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 beelzebruh/cve-2019-5737
CVE-2019-5737のエクスプロイトで、Docker runcコンテナエスケープの脆弱性であり、LinuxとWindows向けのビルドおよび実行手順を含みます。
 zakariamaaraki/dirty-cow-cve-2016-5195-
dirtycow脆弱性を悪用してrootとしてログインする
 teawater/cve-2017-5123
CVE-2017-5123カーネル脆弱性の再現。waitid syscallメモリ書き込みを介したローカル権限昇格を可能にし、Linux 4.13でのDockerコンテナエスケープで実証。
 bbrathnayaka/poc-cve-2019-5736
CVE-2019-5736の概念実証エクスプロイト。runCコンテナエスケープの脆弱性で、悪意のあるイメージとexecコマンドによるコンテナブレイクアウトを実証します。
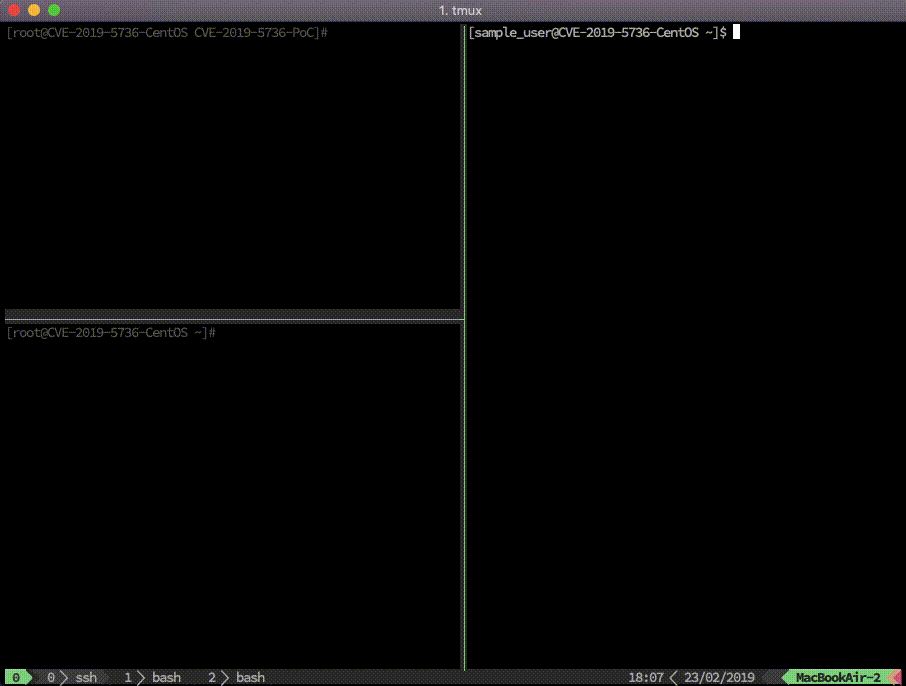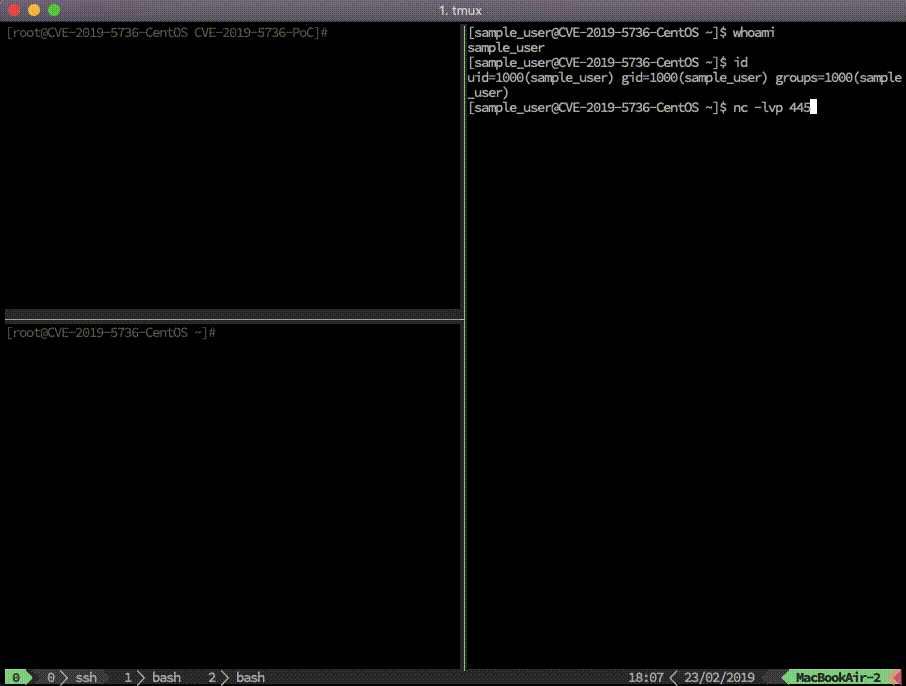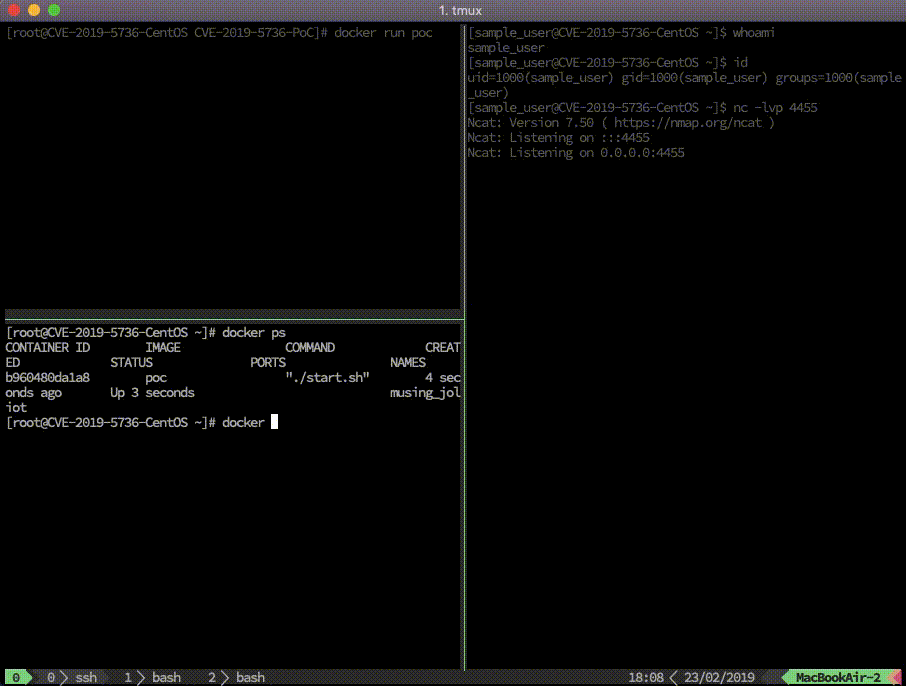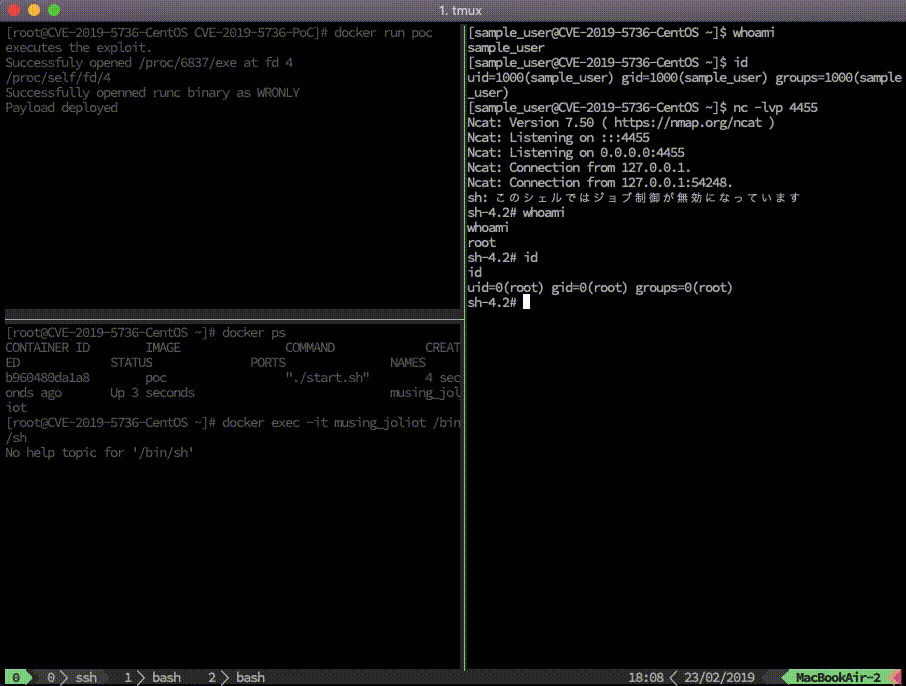 yyqs2008/cve-2019-5736-poc-2
Proof-of-concept exploit for CVE-2019-5736, a container escape vulnerability in runc, enabling host shell access via Docker container breakout.
 khaclep007/cve-2022-0185
CVE-2022-0185(Linuxカーネルのヒープバッファオーバーフロー)のデモエクスプロイト。FUSEベースの権限昇格と、Kubernetesを標的としたカーネル空間ROPチェーンによるroot RCEを実現するkctf版を含む。
 painoob/cve-2025-32463
CVE-2025-32463 の概念実証エクスプロイト。特定の sudoers 設定を介して chroot jail からの脱出を可能にする sudo のローカル権限昇格の脆弱性。
 perimora/cve_2022_0492
CVE-2022-0492 の PoC
 noah4puppy/cve-2024-21262
3つの異なる再現、WORKDIR、EXEC & RUNC。
 hikame/docker_escape_pwn
Dockerからの脱出(CVE-2017-1000112 および CVE-2017-18344 使用)。root権限の獲得、全ケイパビリティの取得、名前空間の回復、ファイルシステムの回復、cgroup制限のバイパス、seccompバイパスを含む。
 h3x0v3rl0rd/cve-2019-5736
GoベースのCVE-2019-5736(Runcコンテナエスケープ)エクスプロイトで、カスタマイズ可能なリバースシェルペイロードを備え、脆弱なDockerコンテナに対するペネトレーションテストやレッドチーム運用向けに設計されています。