
 #1
セキュリティ上の弱点とコンプライアンスについてシステムおよびアプリケーションの構成をレビューするためのツール。
Kitploit おすすめ

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
信頼できない Python、JavaScript、Bash を、5秒・128 MB・0.5コア・PID・出力制限付きの堅牢化された jail 内で実行します。
 codesource/copyfail-check
アーカイブ済み。codesource/cve-check に移動しました。Linux システム上で CVE-2026-31431(Copy Fail)への露出と緩和策を検出するシェルスクリプト:カーネルチェック、モジュール状態、起動パラメータ、AF_ALG…
 vighnesh91/infrapulse-core
LinuxおよびWindowsインフラストラクチャ向けの高忠実度・読み取り専用内部ネットワークセキュリティ評価ツールキット。ゼロミューテーション、デフォルト拒否アーキテクチャを採用し、システムを変更することなくリスクテレメトリを安全に取得・構造化します。
 nu0l/nginx-rift
CVE-2026-42945 NGINX ヒープオーバーフロー脆弱性スキャン・検証ツール
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…
 xiaoqimikko/spring-cvss-check
JavaアーティファクトとソースコードをスキャンしてSpring/TomcatのCVEを検出し、ベンダーとNVDのCVSSスコアを比較し、悪用可能性の条件を検証し、修正バージョンがMaven Centralに存在するかを確認します。
 krisiasty/vcheck
Copy FailおよびDirty Fragのバグ(CVE-2026-31431、CVE-2026-43284、CVE-2026-43500)に対する脆弱性検出・緩和ツール
 andrei-majer/bitlocker-hardening
CVE-2026-45585 (YellowKey) に対する BitLocker TPM+PIN ハードニング
 leitwacht/leitwacht
Leitwacht control plane — GitLab Runner CI/CD 向けのランタイムセキュリティ: ポリシー作成、マルチテナント、監査、GitLab 統合
 hexatriene/nuc-winring0-fix
Intel NUC WinRing0脆弱ドライバー(CVE-2020-14979)のWindows Update経由での再インストールに対する恒久的な修正
 d0rb/shellscope
Plex2Shellおよびphp2shellに対する防御的露出監査ツール — 攻撃者に見つけられる前に、自分で見つけよう。
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
CopyFail (CVE-2026-31431) および DirtyFrag (CVE-2026-43284) の脆弱性を軽減するシンプルな Ansible Playbook
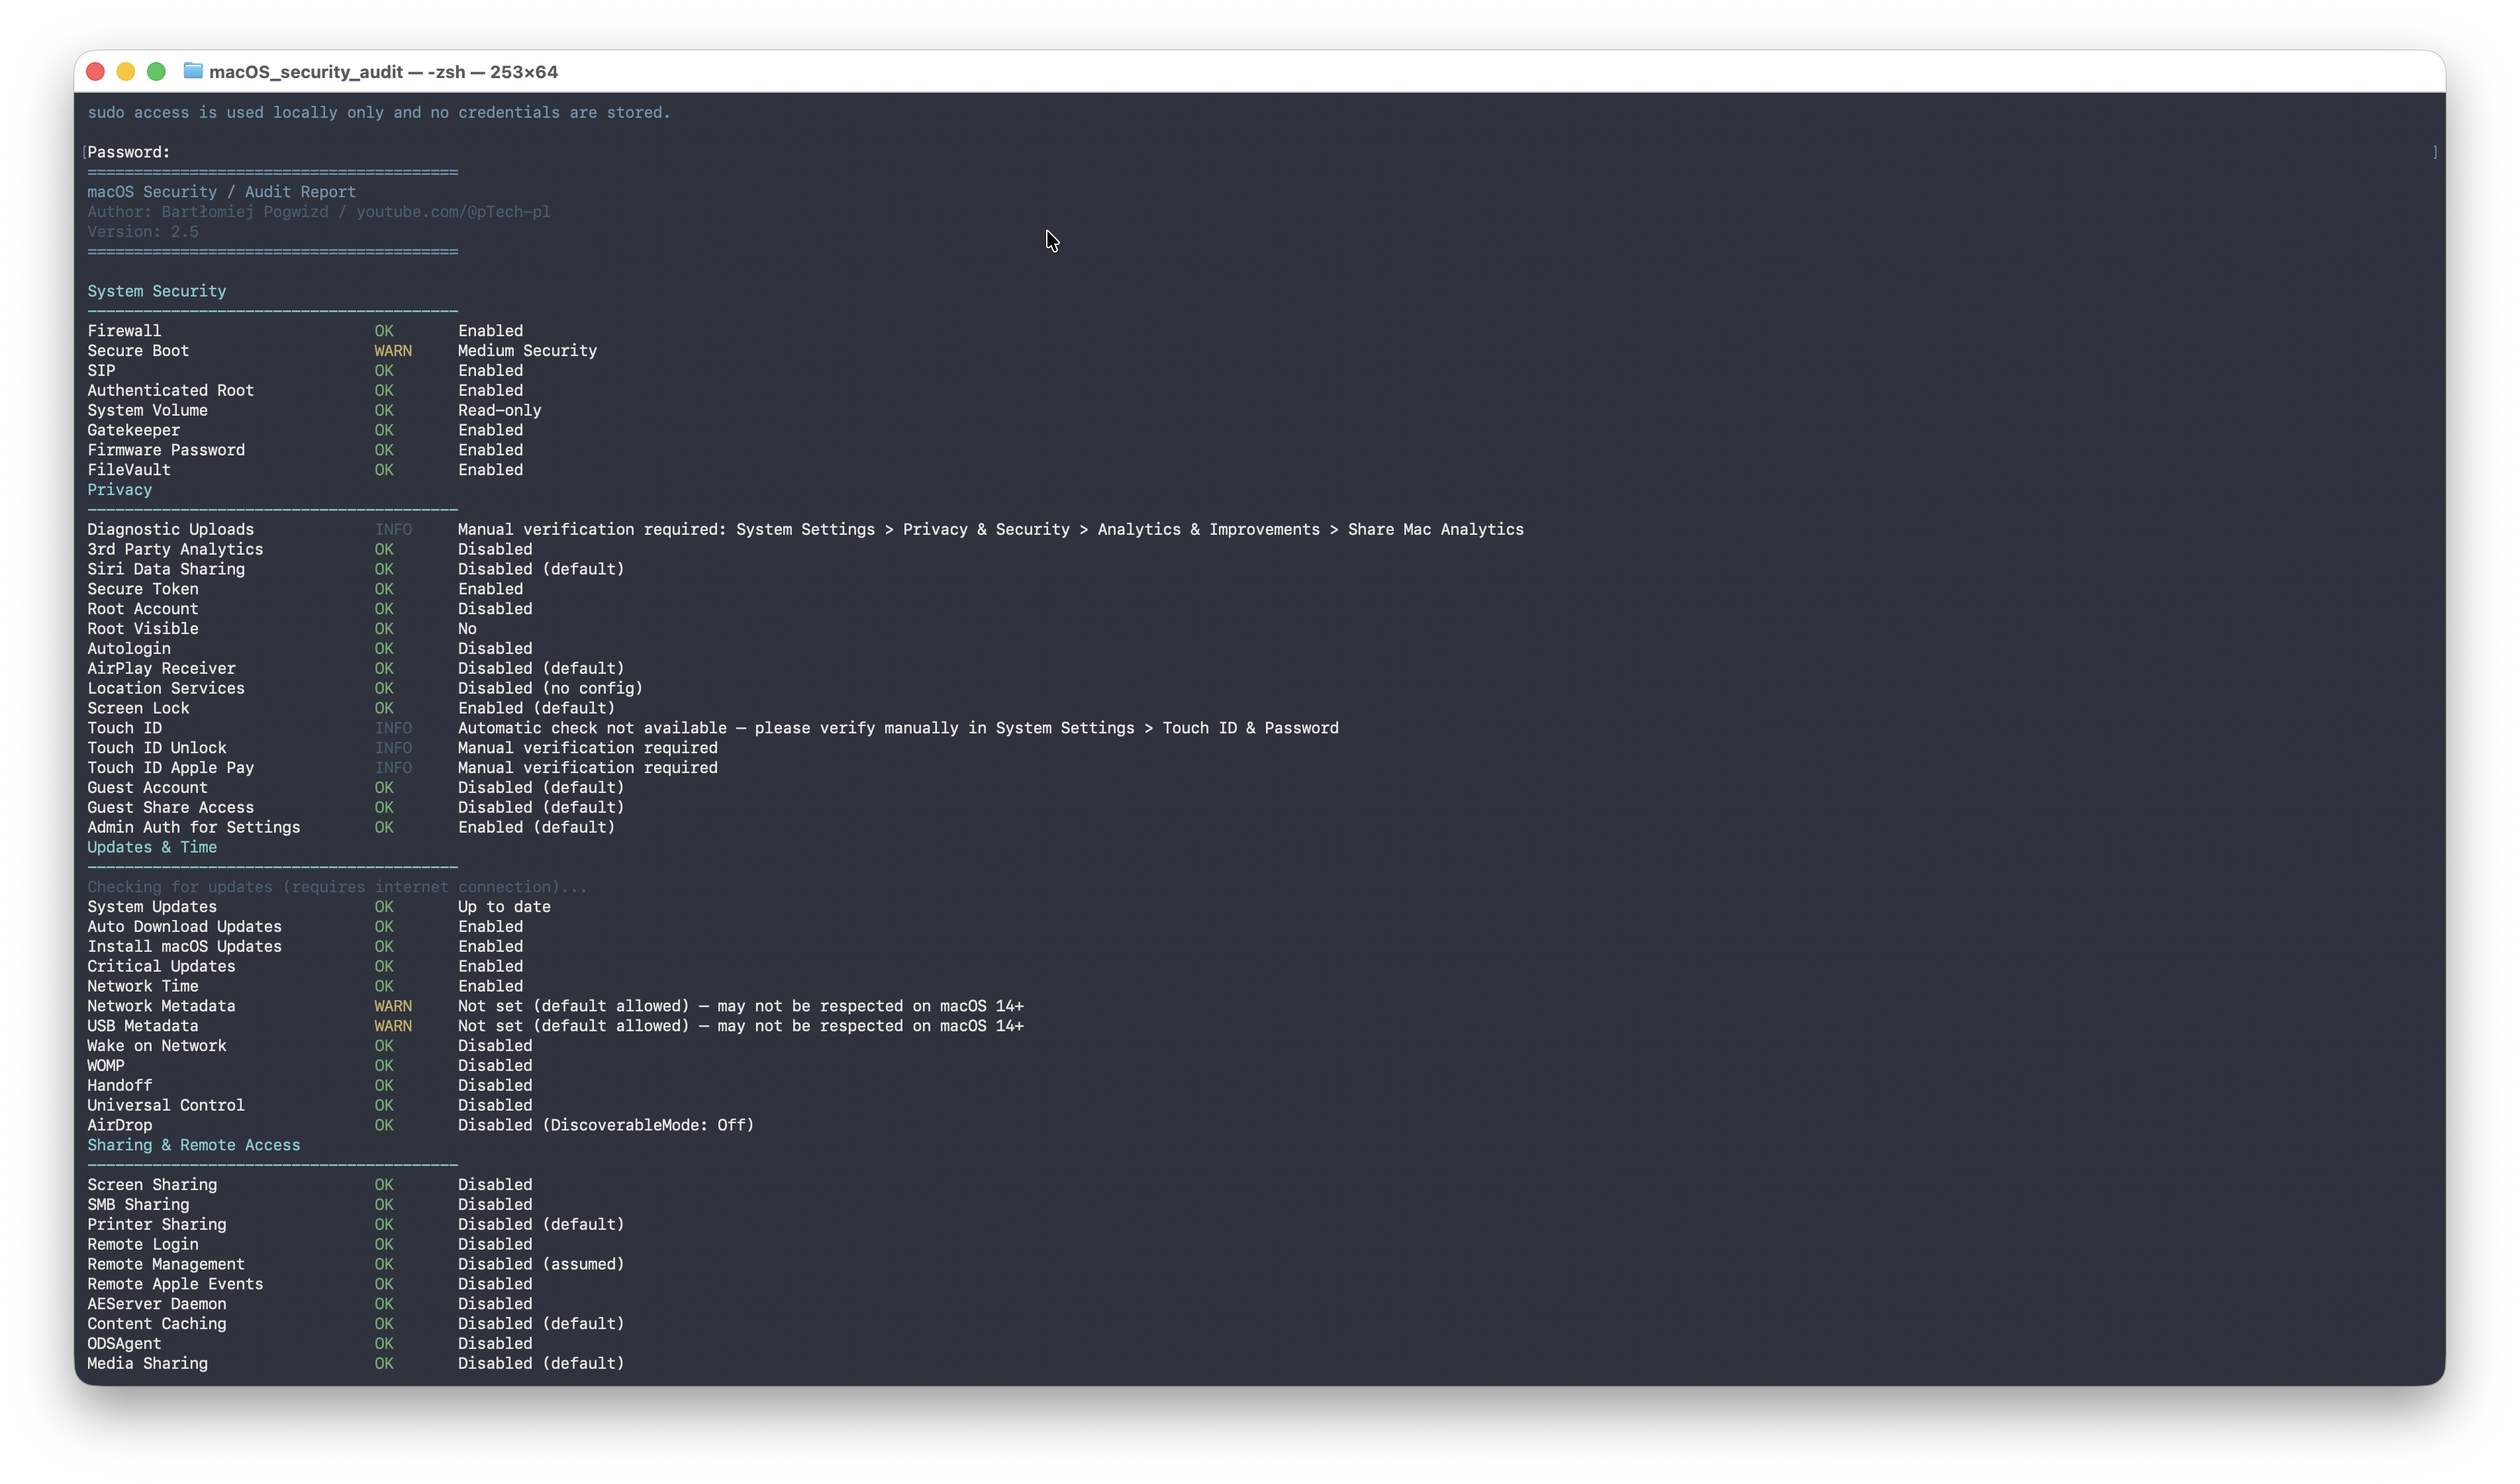 ptechpl/macos_security_audit
macOS監査スクリプト
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)とKeycloak OAuth2認証をStrimziで使用 - CVE-2025-27817のURL許可リスト制限をバイパス
 affolter-engineering/hvt
対象URLに対してHTTPメソッド(WebDAVやDeltaVのverbを含む)をプローブし、verb改ざん、アクセス制御のバイパス、意図しないメソッドの露出を明らかにするRust製CLI。
 keysau/get-log4j-windows.ps1
すべてのWindowsサーバー、ドメイン全体、およびマルチドメインにわたるすべてのlog4jコンポーネントを特定します。CVE-2021-44228
 heroku/heroku-cve-2013-0333
Herokuアプリケーションをスキャンして、重大なRailsリモートコード実行脆弱性(CVE-2013-0333)を検出し、即時アップグレードが必要な未パッチのインスタンスを特定します。
 leonlai-tw/php-eol-cve-2026-109618-109619
EOLプラットフォーム向けのPHP CVE-2026-109618 / CVE-2026-109619(RCE、CVSS 9.2)の非公式パッチ:CentOS/RHEL 7上のPHP 7.3(Remi)、Amazon Linux 2上のPHP 5.4、Amazon Linux 1上のPHP 5.3








