
 #1
セキュリティ上の弱点とコンプライアンスについてシステムおよびアプリケーションの構成をレビューするためのツール。
Kitploit おすすめ
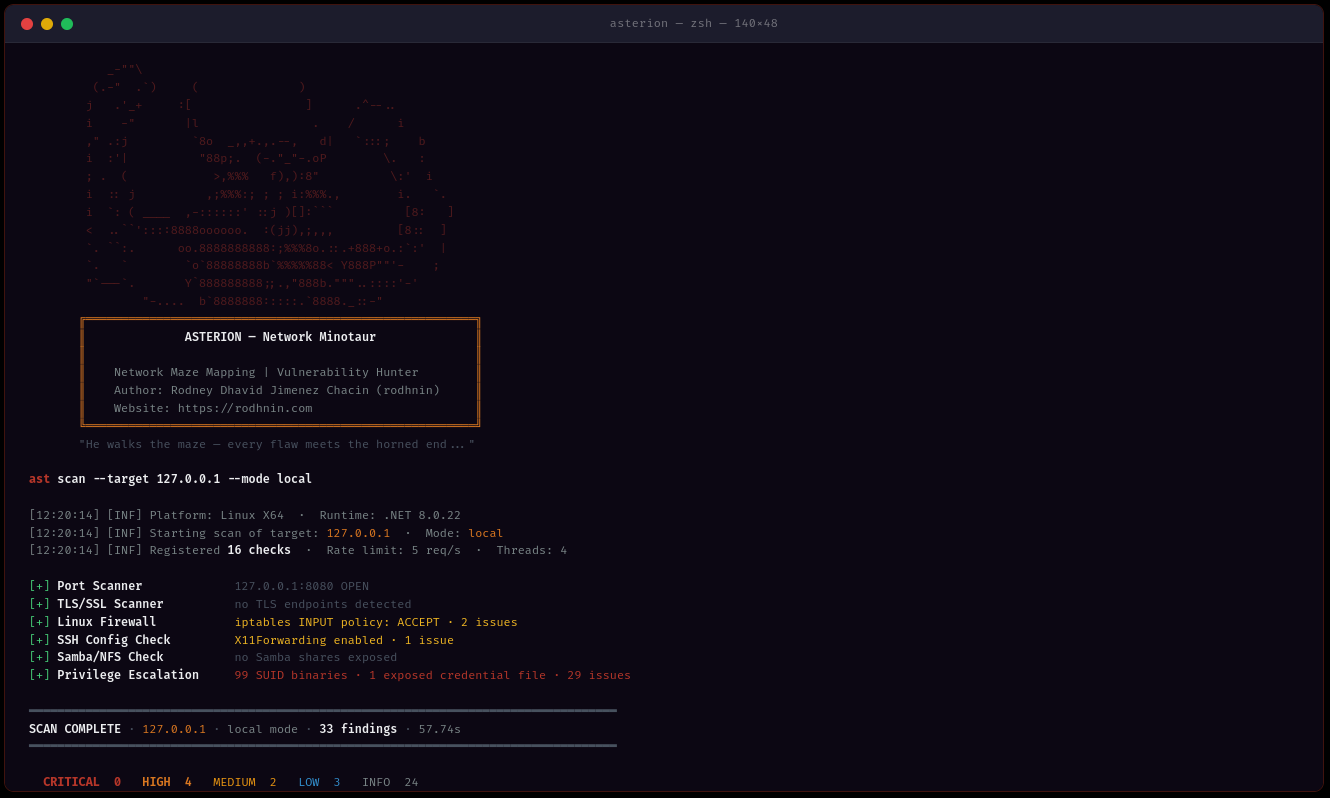
 rodhnin/asterion-network-minotaur
Windows Active Directory、Linuxシステム、およびネットワークインフラストラクチャをスキャンし、AI搭載のハードニングガイドとプロフェッショナルレポートを提供するネットワークおよびドメインセキュリティ監査ツール。
 gagaltotal/cve-2026-43284-cve-2026-43500-scan
LinuxカーネルのLPE脆弱性CVE-2026-43284およびCVE-2026-43500向けの自動化SSHベーススキャナ兼パッチャー。マルチホスト検出、権限昇格検出、モジュールブラックリストによる緩和策を備えています。
 joda32/adit
GoによるADWS(net.tcp/9389)経由のActive Directory偵察および読み取り専用セキュリティ監査
 mahdi13830510/cve-2026-31431-mitigation-suite
カーネルランタイム防御フレームワーク。AF_ALGの脆弱性に対応し、eBPFソケットトレーシング、Ansibleによる堅牢化、ドリフト検出用の暗号監査ツールを備えています。
 reverseclabs/azuredevops-enum
読み取り専用のAzure DevOps列挙ツール。認可されたセキュリティ評価中に、REST APIへクエリを実行してプロジェクト、リポジトリ、サービス接続、ビルド、パイプラインのシークレット、権限、ブランチポリシーを明らかにします。

 roccoammon/active-directory-health-check
Active Directoryに対して54のベストプラクティスに基づくヘルスチェックとセキュリティチェックを実行し、Kerberoasting、DCSync、委任、および堅牢化のギャップをバイリンガルのHTML/CSVレポートで指摘するPowerShell GUIツール。
 bplinux/chackd
tcp_challenge_ack_limit をランダム化し、サイドチャネル攻撃 CVE-2016-5696 を防止するデーモン
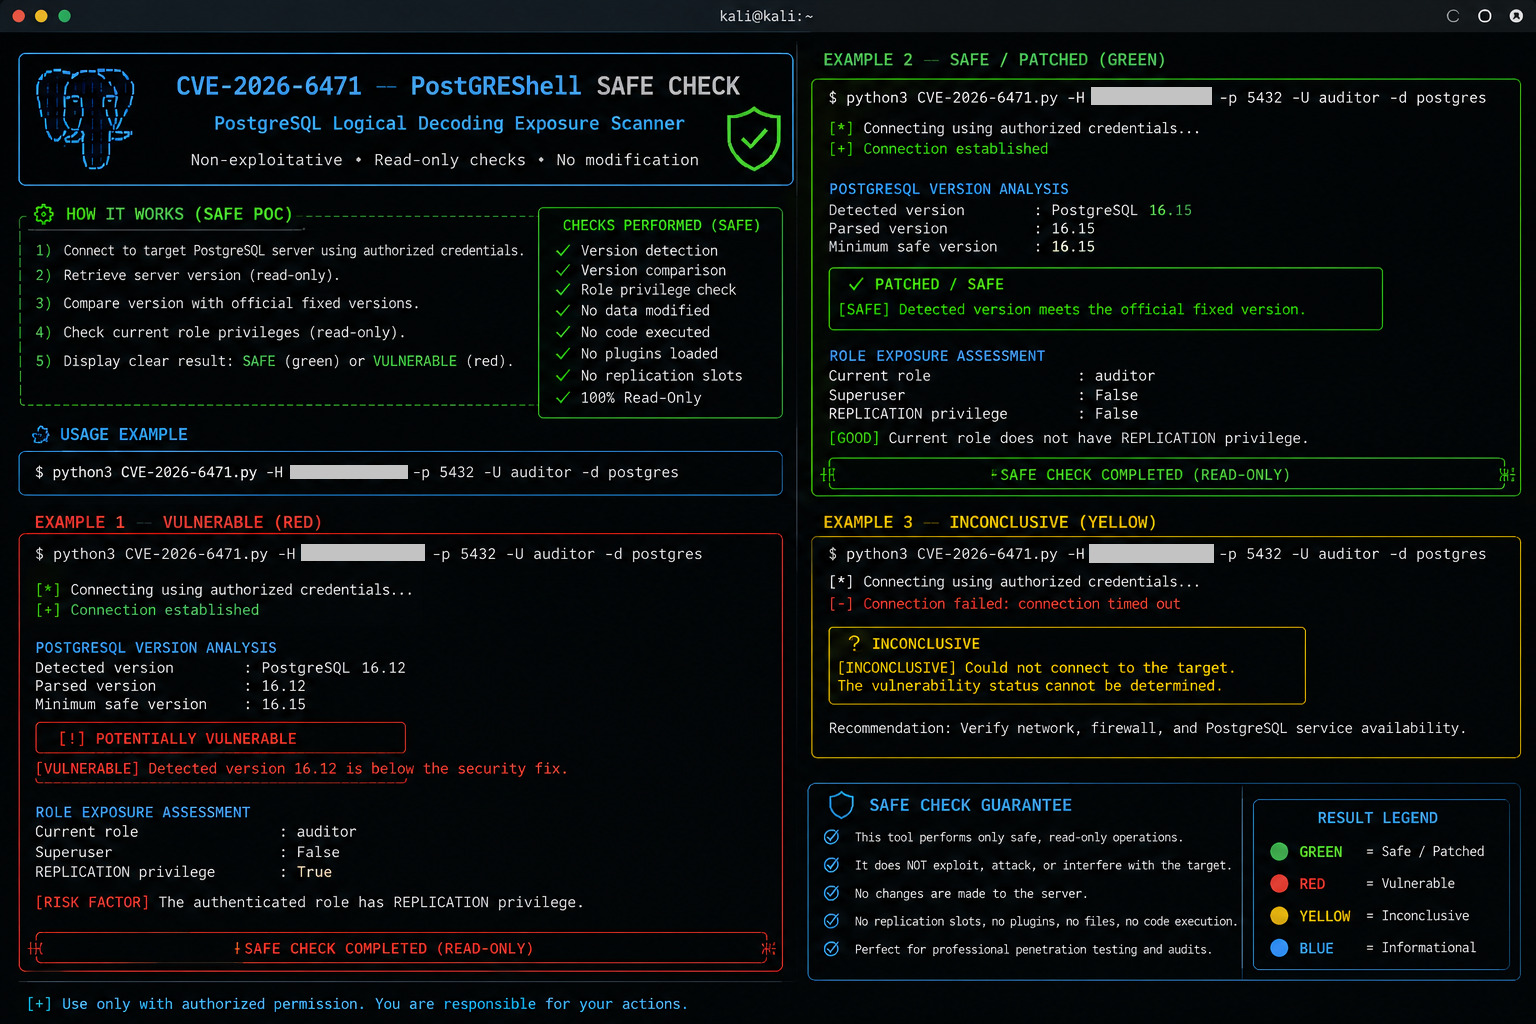 0xblackash/cve-2026-6471
# CVE-2026-6471 向け非破壊的 PostgreSQL 脆弱性チェッカー サーバーバージョンと REPLICATION 権限を監査し、論理デコードの認可欠陥への曝露を特定するツールです。修復ガイダンスも提供します。
 xiaoqimikko/log4j-check
log4j 2025/2026 年の7件の「設定のサイレント無効化」CVE セルフチェック:CVE×モジュールで4つのモジュールを判定し、log4j2 設定を構造解析して適用性ノイズを低減し、一発で済むアップグレード先バージョンを算出(6件は 2.25.4 と記載、ただし1件は 2.25.5…
 liamromanis101/dead.letter-cve-2026-45185
Exim MTAのCVE-2026-45185(Dead.Letter)用のシェルベースの脆弱性スキャナー。GnuTLSビルドのuse-after-freeを検出し、バージョン、TLSライブラリ、CHUNKING設定をチェックします。CI/CD統合用のJSON出力を生成します。
 fauxrougee/smartscanner-source
C++17とQt 6で構築されたWeb脆弱性スキャナー。GUI、CLI、設定可能なクローリング、JSONレポートを備える。教育目的で再構築されたもの。
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 防御工具包 2 3 一个**防御性**工具包,用于检查并了解对链式
 cybercondor/fix-winverifytrustsignaturevalidationvuln
WinVerifyTrust の署名検証の脆弱性を修正、CVE-2013-3900、QID-378332
 fleralex/enseal
開発者向けのセキュアで一時的な機密情報共有。
 juliosuas/copyfail-guard
CVE-2026-31431 Copy Failに対する高速で監査可能なLinux緩和策: algif_aeadブロック、検証、およびAF_ALG seccomp強化。
 mikesplain/cve-2015-0235-cookbook
GHOST脆弱性をテストするためのChef Cookbook
 legendile7/cve-2026-78122-poc
CVE-2026-78122 用の概念実証エクスプロイト。docker-socket-proxy の粒度の粗いアクセスルールを介したコンテナのファイルシステムおよび環境変数の外部流出を実証し、パッチ適用済みの HAProxy 設定も含みます。
 baba01hacker666/cve-2026-33032
CVE-2026-33032 用の Python 概念実証コードです。nginx のステータスと設定を検査し、その後、不正な設定書き込みとリロードを実演して、不正なサーバーブロックを展開する方法を示します。








