#1

 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 lore-hex/quill-router
安全なLLMプロキシングのためのTrustedRouter.comリポジトリ
 mondoohq/cnspec
ビルドからランタイムまでのすべてを保護する、オープンソースのクラウドネイティブセキュリティ
 kyverno/kyverno
アドミッションコントロール、リソースミューテーション、バックグラウンドスキャン、コンテナイメージの署名検証を通じて、Kubernetesクラスターにセキュリティとコンプライアンスを強制します。
 jumpserver/jumpserver
JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。
 xddxdd/nixos-config
Lan Tian の NixOS 設定
 stackrox/stackrox
StackRox Kubernetes Security Platformは、コンテナ環境のリスク分析を実行し、可視性とランタイムアラートを提供し、環境を強化することでプロアクティブにセキュリティを向上させるための推奨事項を提供します。
 mindersec/minder
ソフトウェアサプライチェーンセキュリティプラットフォーム
 fleetdm/fleet
MDM、パッチ管理、ソフトウェア展開、osquery による可視化を通じてエンドポイントを保護・管理し、コンプライアンスと脆弱性の監視を実現するオープンソースプラットフォーム。
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
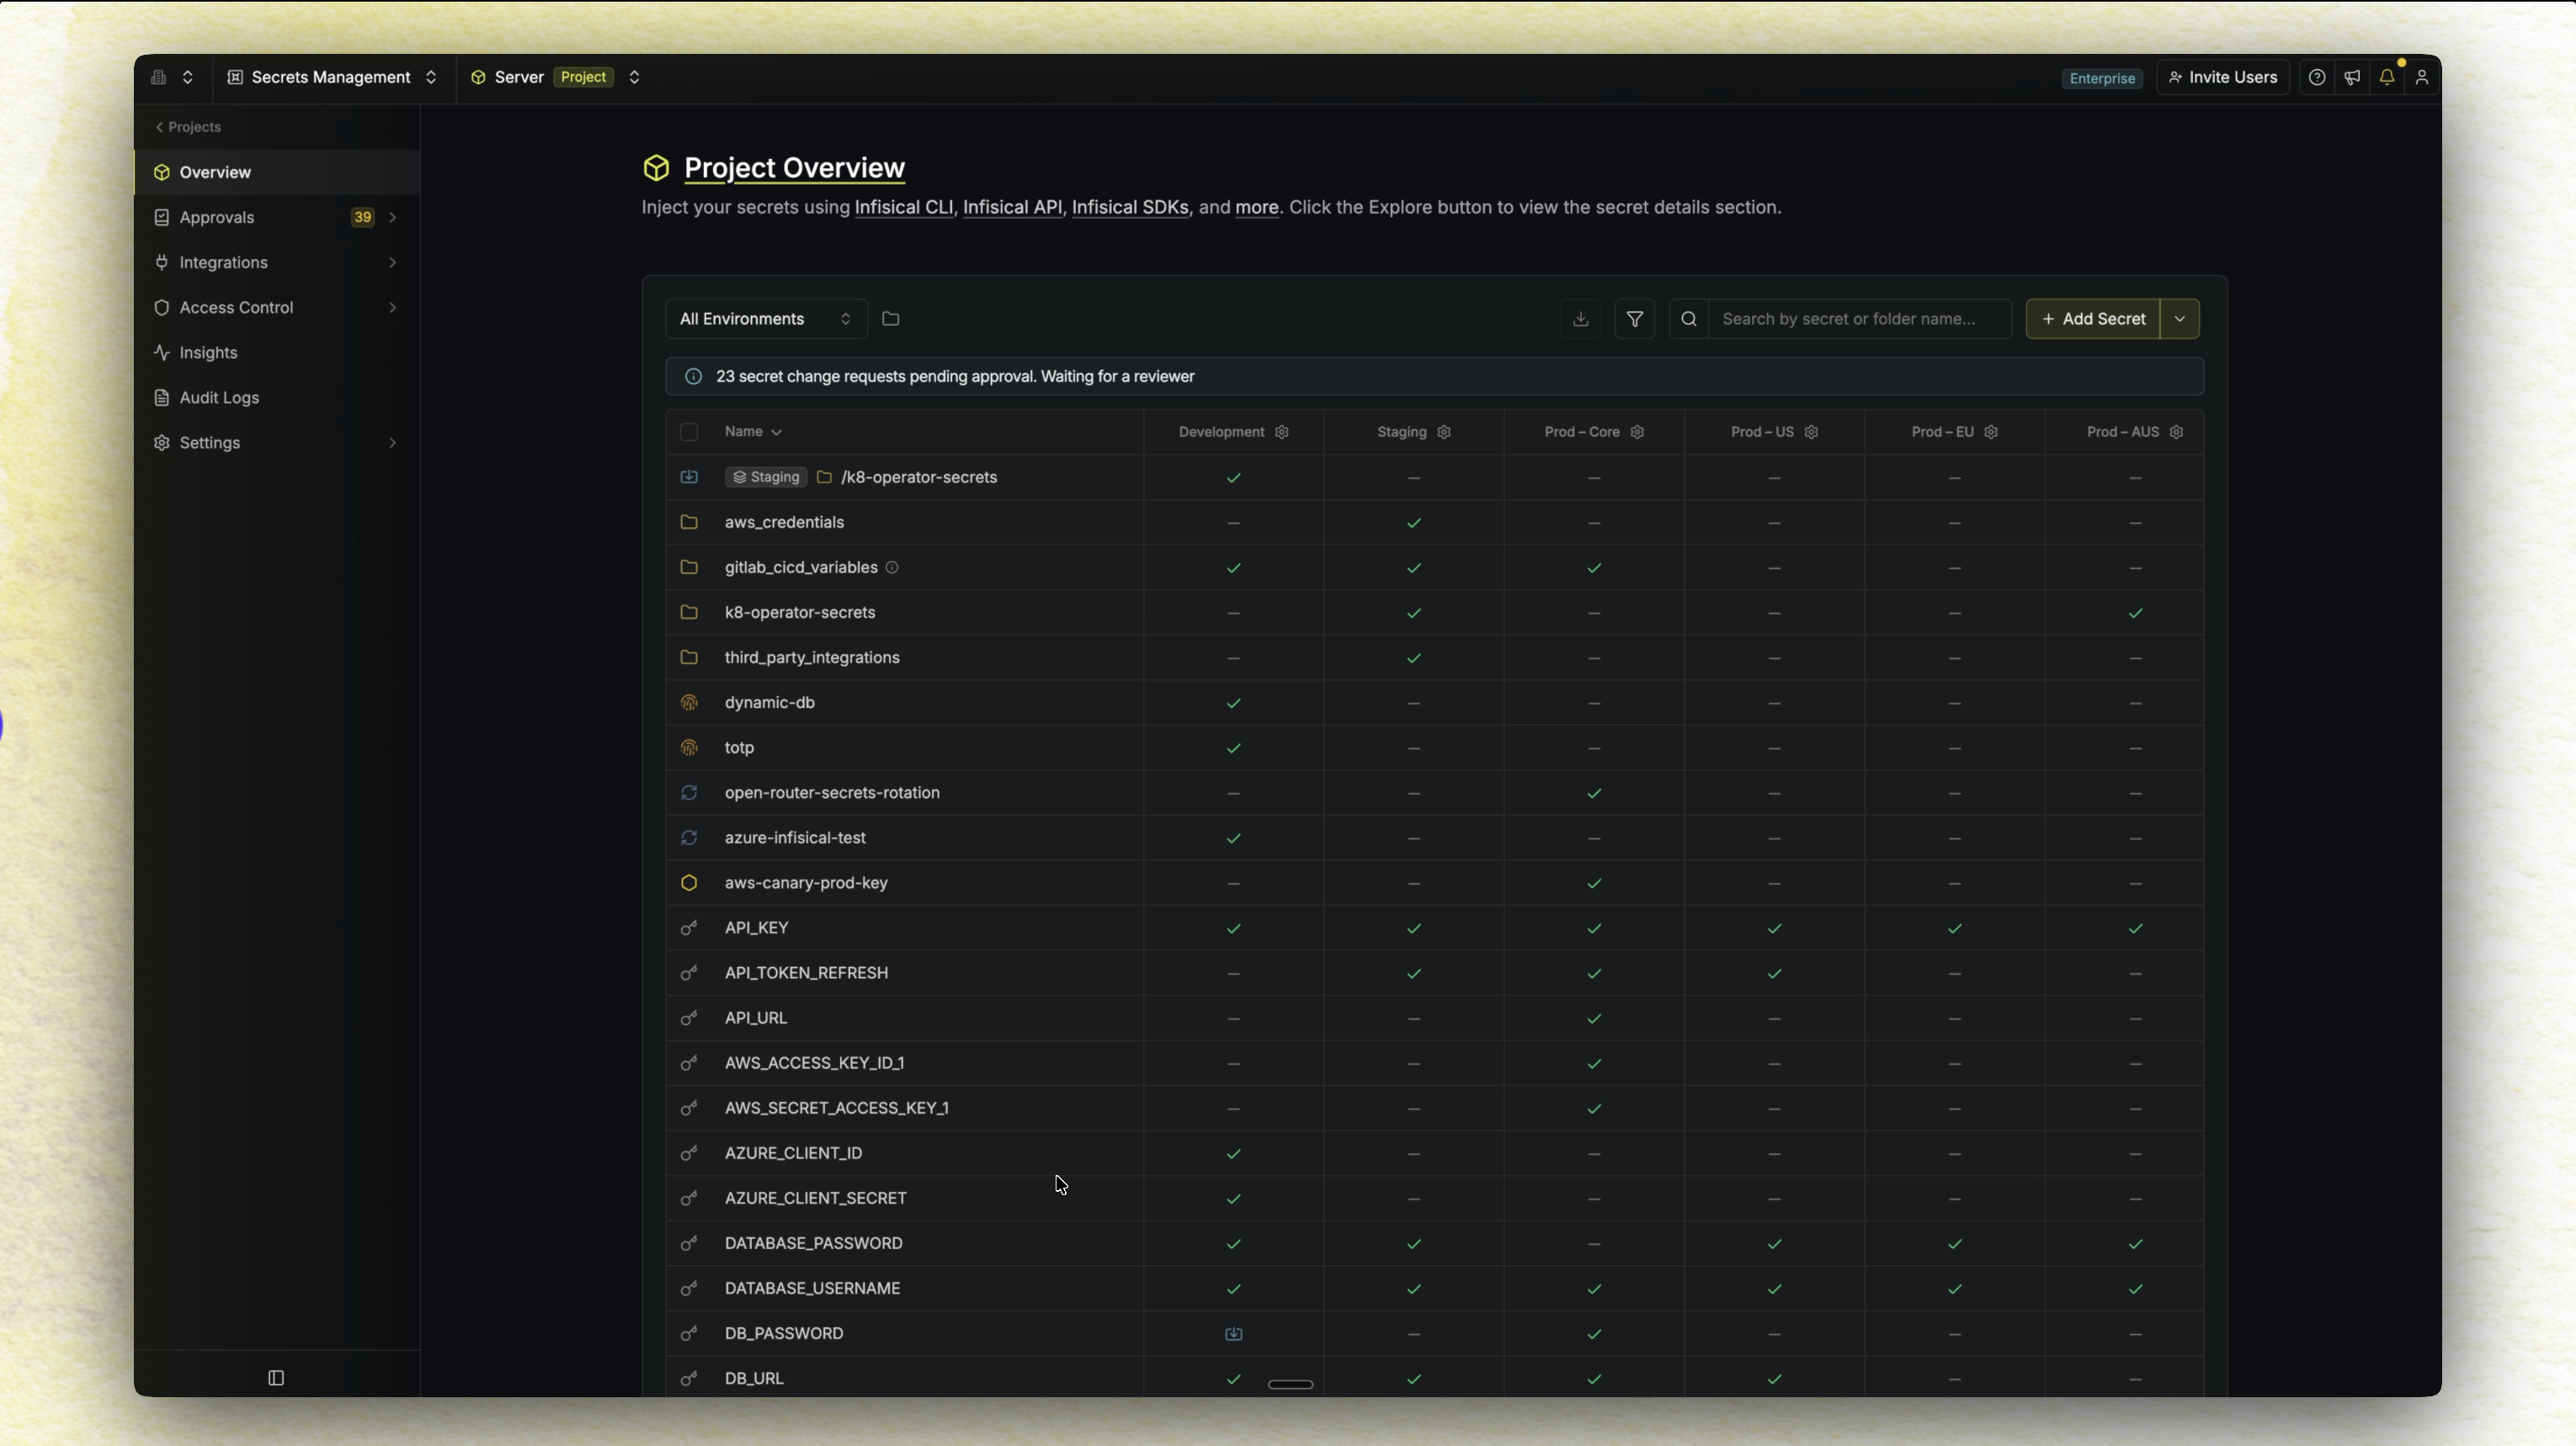 infisical/infisical
Infisicalは、シークレット、証明書、特権アクセス管理のためのオープンソースプラットフォームです。
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 ssc-ict-innovatie/nl-kat-coordination
モジュール式ネットワークスキャニングフレームワークで、多様なツールと外部データベースを統合して脆弱性や設定ミスを検出し、継続的なセキュリティ監視のためのアクセスしやすいレポートを生成します。
 complianceascode/content
Linux ホスト、コンテナ、Kubernetes を対象に、コンプライアンス評価と自動ハードニングのための SCAP、Ansible、Bash、CEL セキュリティコンテンツを生成します。
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 cartography-cncf/cartography
30以上のクラウド、ID、SaaSプラットフォームからインフラ資産とその関係性をNeo4jグラフに取り込み、セキュリティクエリとルールベース分析を可能にします。