
 #1
 duggytuxy/syswarden
ホストローカルLinuxセキュリティオーケストレーター。nftablesポリシーをHIDS/HIPSテレメトリで強制し、境界付き脅威インテリジェンスフィード、帯域外WAAPログ分析、認証付き高可用性を備えます。
 vinnimarcon/log4j-updater
多数のマシン上でのフレームワーク更新プロセスを自動化し、CVE-2021-44228 を防ぐための Log4J アップデーター Bash スクリプト
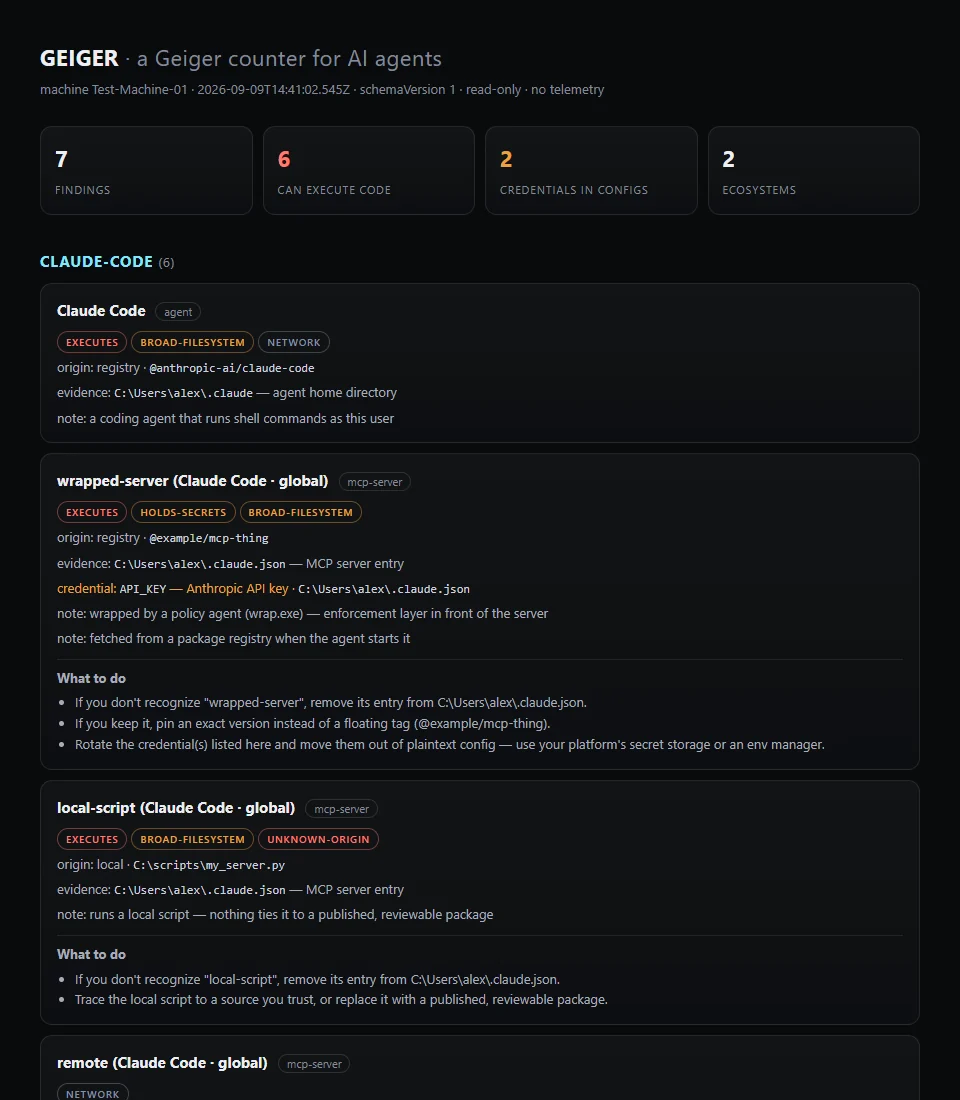 atomburstofficial/geiger
マシン上のAIエージェント、MCPサーバー、プラグイン、拡張機能をインベントリし、その機能と露出を平易な言葉による修復手順とともに報告する読み取り専用CLI。
 strongswan/strongswan
strongSwan - IPsecベースのVPN
 rknf404/chromium-hardening-guide
Chromiumをプライバシーとセキュリティ(およびパフォーマンス)のために(ある程度)強化する
 dnsviz/dnsviz
リゾルバと権威サーバを調査してDNS委任とDNSSECセキュリティを分析し、ゾーンの挙動を検証・診断・可視化して導入準備を支援します。
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。
 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
 ovh/the-bastion
SSHアクセスのための認証、認可、トレーサビリティ、および監査可能性。
 nu11secur1ty/cisco
Ciscoネットワークデバイス向けのセキュリティ監査ツールキットで、エンタープライズネットワークインフラストラクチャの設定レビュー、脆弱性検出、ペネトレーションテストに重点を置いています。
 nolabs-ai/nono
エージェントランタイムセキュリティ - ゼロトラスト、ゼロセットアップ、ゼロレイテンシのエージェントサンドボックス化
 imthenachoman/how-to-secure-a-linux-server
Linuxサーバーの堅牢化のためのステップバイステップガイド。SSHセキュリティ、ファイアウォール、侵入検知、監査、システム設定を網羅し、攻撃対象領域を減らし防御を強化します。
 philippeabraxas-jpg/tbp-network
TBPプロトコルの理論と実装による、小規模ネットワークからオープンWebネットワークにおけるネットワーク化されたAIの保護
 vighnesh91/cloudgarrison
オフラインブラウザベースのマルチクラウドポスチャワークベンチ。WebAssemblyを介してローカルで攻撃パスをシミュレートし、IaCコンプライアンスを監査し、IDグラフを分析し、監査ログをマッピングします。
 soufianecyber/quantum-safe-migration
エンタープライズグレードのツールキットで、レガシーインフラストラクチャをハイブリッド耐量子暗号(PQC)へ監査および移行します。
 w4r10ck423/envvisualizer
侵害されたLinuxマシン上の `/proc/self/environ` を解析・可視化 — 環境変数を技術スタック(AWS、Django、Rails、NodeJS、MySQL、K8s、Dockerなど…)ごとに分類し、すぐに実行可能なコマンドを添えた重大度評価付きのインサイトを生成します
 ustayready/thunderstorm
環境をマッピングし、実効権限と信頼関係を評価し、完全な攻撃グラフを単一の .rage.ndjson ファイルとして書き出すコレクター兼導出エンジン。他のすべての入力となる。








