Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
the-bastion — SSHアクセスのための認証、認可、トレーサビリティ、および監査可能性。 | Kitploit
ツール/GitHubGitHub/ovh/the-bastion
認証と認可構成監査ネットワークセキュリティペネトレーションテストユーティリティとフレームワークアイデンティティ&アクセス管理 (IAM)レッドチーミング
GitHubovh/the-bastion

the-bastion

SSHアクセスのための認証、認可、トレーサビリティ、および監査可能性。

リポジトリを見る
2.2k1311172日前Kitploit レビュー済み
共有
ウェブサイト

The Bastion ロゴ

🔒 The Bastion

概要

Bastion(踏み台)とは、運用チーム(システム管理者、開発者、データベース管理者など)がデバイス(サーバー、仮想マシン、クラウドインスタンス、ネットワーク機器など)に安全に接続するための唯一のエントリーポイントとして使用されるマシンのクラスタであり、通常は ssh を使用します。

The Bastion は、インフラストラクチャ全体に対する認証、認可、トレーサビリティ、および監査性のためのメカニズムを提供します。

ユーザーとインフラストラクチャの間に位置することで、The Bastion はその間に抽象化レイヤーを追加し、インフラストラクチャが運用チームのメンバーを個別に認識する必要がないようにします。

チームメンバーはそれぞれ The Bastion 上に個別のアカウントを持ち、1つまたは複数の bastion グループのメンバーとなることで、1つまたは複数のインフラストラクチャへのアクセス権を得ることができます。インフラストラクチャのデバイスは、自身が属する bastion グループのみを認識し、信頼する必要があります。

The Bastion のきめ細かな RBAC により、グループスコープまたは bastion 全体にわたる任意のアカウントに一部の責任を委任することが可能です。これには、自動化によって使用されるアカウントも含まれ、例えばアカウントのライフサイクル管理(人事管理システム、LDAP または AD と連携)、グループの ACL が最新であることの保証(CMDB と連携)などが行えます。自動化プロセスは SSH 経由の JSON API を通じて簡単に実装できます。

知識リソース

素敵なイラストを見ながらもっと知りたい方へ。The Bastion のコア機能と原則をより深く掘り下げたブログ記事のシリーズをご紹介します:

  • Part 1 - Genesis
  • Part 2 - Delegation Dizziness
  • Part 3 - Security at the Core
  • Part 4 - A new era

その他、興味を持たれるかもしれないリソース:

  • オンラインドキュメント
  • (動画はフランス語、スライドは英語)The Bastion at the Very Tech Trip 2023、The Bastion を使用した場合と使用しない場合のインフラストラクチャ管理のケーススタディ
  • (動画はフランス語、スライドは英語)The Bastion at the OSSIR, 2021、コア原則を簡単に説明した後、realm 機能を詳しく解説し、最後に、採用された技術実装の選択がなぜセキュリティを強化するのかに焦点を当てます(証明のために、コードに意図的にセキュリティ脆弱性を追加しています!)
  • (ポッドキャストはフランス語)The Bastion at NoLimitSecu, 2021、質疑応答を含むインタビュー

♻️ 環境に関する前提を一切置かない

The Bastion が動作するために、イングレス側でもイグレス側でも特別なものは必要ありません。

接続には使い慣れた ssh クライアントのみが必要で、反対側では標準的な sshd サーバーであれば事足ります。これには、例えばカスタムソフトウェアをインストールする可能性がないネットワーク機器も含まれます。

低セキュリティの暗号アルゴリズムや telnet のみをサポートする古いデバイスは、ファイアウォールで保護し The Bastion のみを許可することでインターネットから隠すことができ、これにより低セキュリティのトレードオフを回避しつつ、bastion のイングレス側では高セキュリティグレードの接続のみを許可することができます。

➰ 信頼性

  • よく知られたライブラリのみを使用しており、サードパーティ製コードが少ないため、攻撃対象領域がより小さくなります
  • The Bastion は自己完結するように設計されています。データベース、他のデーモン、他のマシン、サードパーティのクラウドサービスなどの依存関係が認証フェーズにも認可フェーズにも存在せず、統計的にはダウンタイムの削減を意味します
  • 高可用性を設定して、複数の bastion インスタンスが複数インスタンスのクラスタを形成し、どのインスタンスも常に使用可能にできます(アクティブ/アクティブ方式)

:godmode: 非網羅的な機能一覧

  • グループロールの委任を備えた個人およびグループアクセス方式により、セキュリティを犠牲にすることなくチームの自律性を確保
  • イングレス接続とイグレス接続の間での SSH プロトコルの分断
  • インタラクティブセッションの記録(標準の ttyrec ファイル形式)
  • 非インタラクティブセッションの記録(ttyrec による stdout と stderr)
  • SIEM での消費を容易にする syslog を介した広範なログサポート
  • 認証機能には、公開鍵認証に加えてMFA/2FA(パスワード、TOTP)のサポートを含む
  • イングレス接続側での Yubico PIV キーのアテステーション検証と強制をサポート
  • イングレス接続側での mosh をサポート
  • リモートサーバーとのファイルのアップロードやダウンロードのための scp、sftp、rsync パススルーをサポート
  • netconf SSH サブシステムのパススルーをサポート
  • レルムをサポートし、場合によっては異なる 2 社の 2 つの bastion 間に信頼を確立して、ローカルポリシーを引き続き適用しながら認証フェーズと認可フェーズを分離
  • 公開鍵認証をサポートしないレガシーデバイス向けに、イグレス側での SSH パスワード自動ログインをサポートしつつ、イングレス側では適切な公開鍵認証を引き続き強制
  • SSH をサポートしない古いデバイス向けに、イグレス側での telnet パスワード自動ログインをサポートしつつ、イングレス側では適切な SSH 公開鍵認証を引き続き強制
  • イングレスとイグレスのパスワードを分離するための、中間者認証および認可処理を伴う HTTPS プロキシをサポート(主にネットワークデバイスの API に有用)

🔧 The Bastion のインストール、アップグレード、使用方法

オンラインドキュメント、または doc/ フォルダにある対応するテキストベースのバージョンを参照してください。
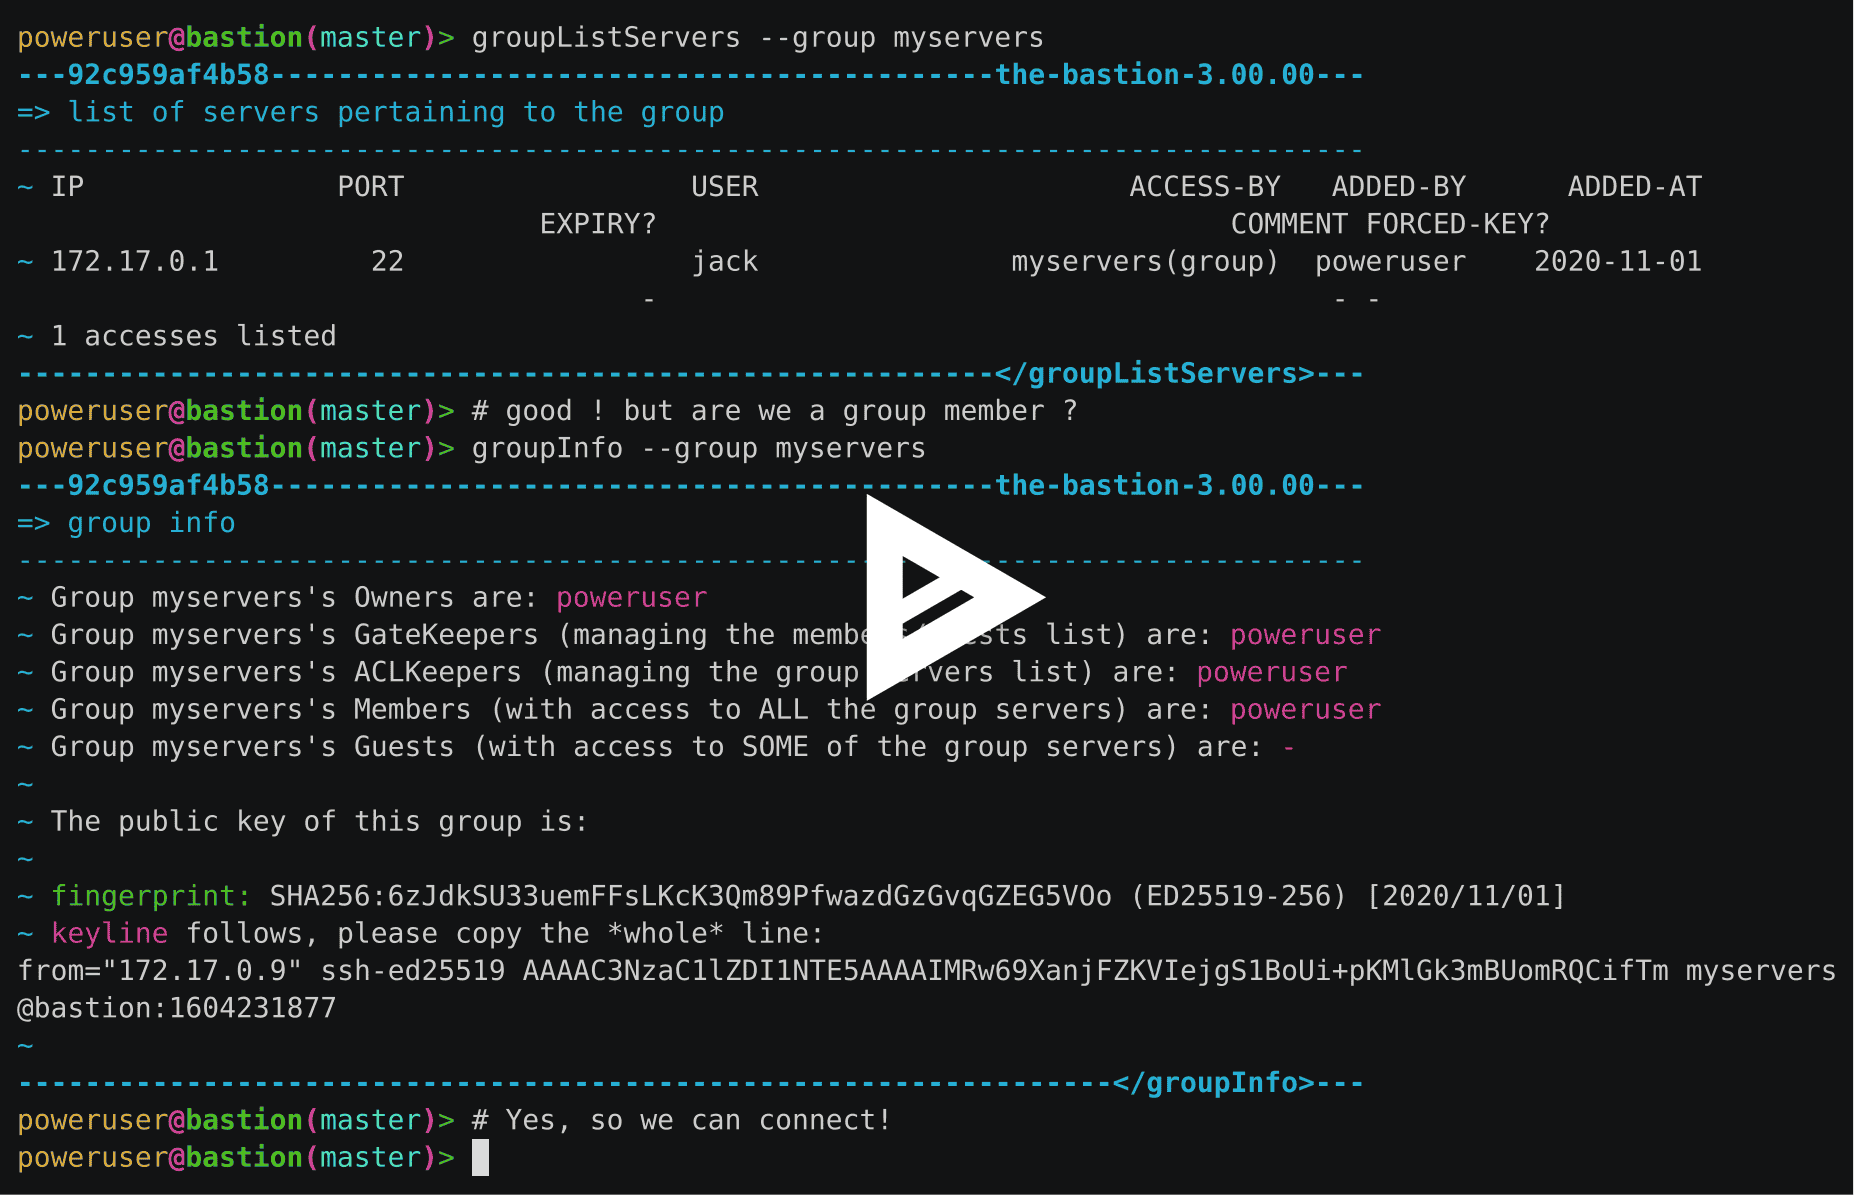
🎥 クイック接続とリプレイの例

asciicast

⚡ TL;DR: 試してみる: Docker を使った使い捨てサンドボックス

これは数秒で The Bastion をテストする良い方法ですが、本番環境でコンテナ化を本気で使用する場合はFAQ を読んでください。

サンドボックスイメージは以下のアーキテクチャで利用可能です: linux/386、linux/amd64、linux/arm/v6、linux/arm/v7、linux/arm64、linux/ppc64le、linux/s390x。

docker イメージを実行してみましょう:

docker run -d -p 22 --name bastiontest ovhcom/the-bastion:sandbox

公開 SSH キーを手元に用意し、最初の管理者アカウントを設定します:

docker exec -it bastiontest /opt/bastion/bin/admin/setup-first-admin-account.sh poweruser auto

これでデフォルト設定で稼働しています!便利な bastion エイリアスを設定し、info コマンドをテストしてみましょう:

PORT=$(docker port bastiontest | cut -d: -f2)
alias bastion="ssh [email protected] -tp $PORT -- "
bastion --osh info

bastion 管理者として迎えられるはずで、これはすべてのコマンドにアクセスできることを意味します。インタラクティブモードに入りましょう:

bastion -i

これにより、複数の --osh プラグインを連続して呼び出すのに便利です。次に、すべてのプラグインを確認するためのヘルプを表示できます:

$> help

踏み台サーバー経由で接続したいリモートマシンがある場合は、自身の egress キーを取得してください:

$> selfListEgressKeys

この公開鍵を、接続したいアカウントの .ssh/ フォルダ内にあるリモートマシンの authorized_keys にコピーし、次に実行します:

$> selfAddPersonalAccess --host <remote_host> --user <remote_account_name> --port-any
$> ssh <remote_account_name>@<remote_host>

なお、対話モードを使用せずに直接接続することもできます:

bastion <remote_account_name>@<remote_machine_host_or_ip>

以上です! もちろん、さらに多くの機能があり、ドキュメントは doc/ フォルダ内およびオンラインで参照できます。 踏み台サーバーのヘルプ (bastion --help) と、各 osh プラグインのヘルプ (bastion --osh command --help) を必ず確認してください。 また、/etc/bastion/bastion.conf (Linux の場合) にある bastion.conf ファイルのカスタマイズも忘れないでください。

🔀 インストール対応 OS

以下の Linux ディストリビューションは各リリースでテストされていますが、これはセキュリティ製品であるため、お気に入りの OS の最新かつ最新の安定版で実行することを強く推奨します:

  • Debian 13 (Trixie)、12 (Bookworm)、11 (Bullseye)
  • RockyLinux 10.x、9.x、8.x
  • Ubuntu LTS 26.04、24.04、22.04
  • OpenSUSE Leap 16.0

その他のいわゆる「モダン」な Linux バージョンは各リリースでテストされていませんが、調整なしまたは軽微な調整で動作するはずです。

以下の OS も各リリースでテストされています:

  • FreeBSD 15.1、14.4

FreeBSD は、利用可能な pam プラグインのセットが限られているため、MFA を部分的にしかサポートしていません。追加のパスワードまたは TOTP ファクターのいずれかのサポートを設定できますが、両方を同時に設定することはできません。

🆗 コード品質

  • コードは perltidy で実行されます
  • コードは perlcritic でも実行されます
  • 各リリース前に機能テストが使用されます

🛂 セキュリティを中核に

最も保守的で、慎重かつ偏執的なコーディングプロセスを採用しても、コードにはバグが存在するため、盲目的に信頼すべきではありません。したがって、踏み台サーバーは自身のコードを信頼しません。以下に示すように、OS のセキュリティプリミティブを活用して追加のセキュリティを確保します。

  • よく知られ信頼されている UNIX の任意アクセス制御 (Discretionary Access Control) を使用:

    • 踏み台サーバーのユーザーは実際のシステムユーザーにマッピングされます
    • 踏み台サーバーのグループは実際のシステムグループにマッピングされます
    • すべてのコードは、あらゆるアクションを許可する前に常に権限をチェックします
    • UNIX DAC は、コードが騙されてアクションを許可してしまった場合でも、そのアクションが成功するのを防ぐ安全ベルトとして使用されます
  • 踏み台サーバーのメインスクリプトは、踏み台ユーザーのシステムシェルとして宣言されています:

    • システム上で実際の (bash のような) シェルアクセスを持つユーザーは誰もいません
    • すべてのコードは、非特権ユーザーのシステムアカウント権限で実行されます
    • たとえユーザーが実際のシェルに脱出できたとしても、SSH キーへのファイルシステムレベルの読み取りアクセス権を持っていないため、アクセス権のないマシンには接続できません
  • コードはモジュール化されています

    • メインコードは主に権限のチェック、アクションのログ記録、および他のマシンへの ssh アクセスの有効化を行います
    • プラグインと呼ばれるすべてのサイドコマンドは、メインコードから分離されたモジュール内にあります
    • モジュールはオープンまたは制限付きのいずれかです
      • 必要に応じて明示的に許可されたアカウントのみが、特定の制限付きプラグインを実行できます
      • これはコードによってチェックされ、UNIX DAC によっても強制されます (プラグインは、そのプラグイン固有のシステムグループによってのみ読み取りおよび実行可能です)
  • 拡張システム権限を必要とするすべてのコードは、helpers と呼ばれるモジュールでメインコードから分離されています

    • ヘルパーは sudo の下でのみ実行されます
    • sudoers 設定はコマンド固有のシステムグループに紐付けられ、必要に応じてアカウントに付与されます
    • ヘルパーはコマンド固有のシステムグループによってのみ読み取りおよび実行が可能です
    • ヘルパーのパスとその一部の不変パラメータは sudoers 設定にハードコードされています
    • sudo の下で実行されるすべてのコードには Perl の汚染モード (-T) が使用され、ユーザー入力がロジックに干渉することを防ぎ、実行を即座に停止します
    • sudo の下で実行されるコードは呼び出し元を信頼せず、すべての入力を再チェックします
    • 非特権コードと特権コード間の通信は JSON を使用して行われます
  • イングレス側とイグレス側の間でプロトコルブレイクが行われ、ほとんどのプロトコルベースの脆弱性が無効化されます

🔍 監査性

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →