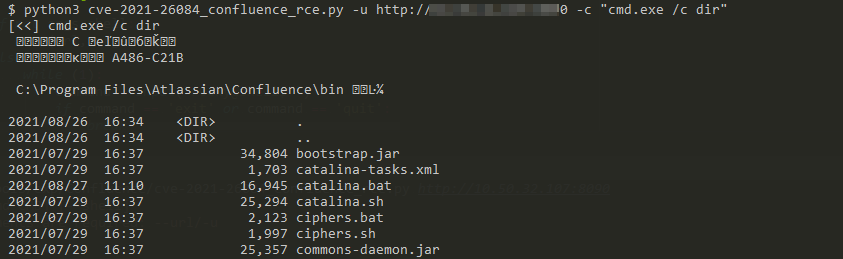
#1

 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). CVE-2025-9074向けの高度な悪用フレームワーク。認証不要のDocker APIエンドポイントを標的とし、統合された対話型コマンドシェルを備えています。
 dakotanelson/multicat
sneaky-creeper データ窃取ライブラリを使用した PoC RAT
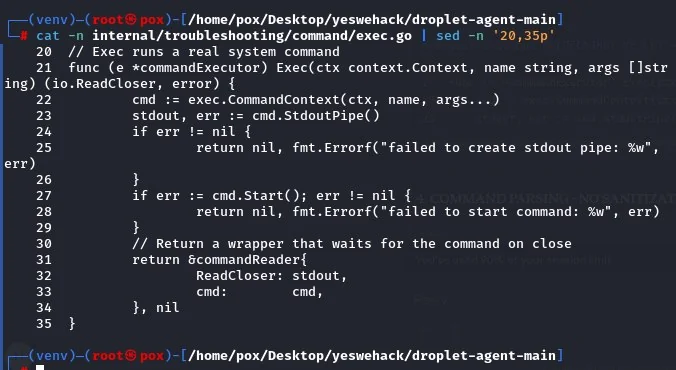 poxsky/cve-2026-24516-digitalocean-rce
# DigitalOcean Droplet Agent v1.3.2以前における認証前の重大なRoot RCE(CVSS 10.0)— コマンドインジェクション経由
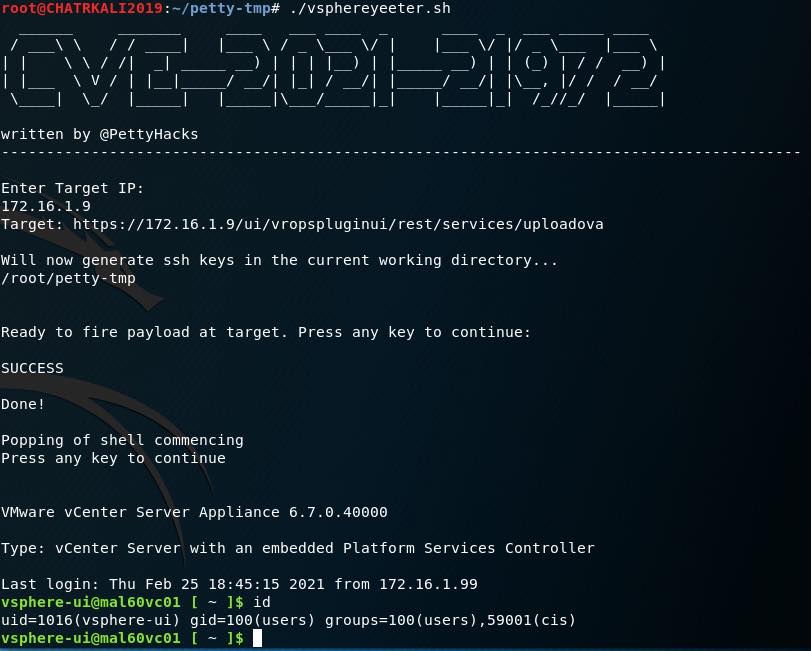 pettyhacks/vsphereyeeter
CVE-2021-21972用のPoCエクスプロイト
 likekabin/cve-2018-2628
Python製のCVE-2018-2628エクスプロイトで、WebLogicサーバーを標的とし、JSPウェブシェルと対話型cmdインターフェースを介したリモートコマンド実行を提供します。
 falcon-lnhg/strutsshell
Apache Struts CVE-2017-5638 を悪用するための対話型コマンドラインシェル。脆弱なターゲット上でのリアルタイムシェル操作による HTTP/HTTPS 悪用を自動化します。
 badb33f/apache-log4j-poc
Apache Log4j LDAP ルックアップ脆弱性の概念実証。CVE-2021-44228
 vulnmachines/bitbucket-cve-2022-36804
CVE-2022-36804 Atlassian Bitbucket コマンドインジェクション脆弱性
 noshadi-sec/cve-2026-97229
CVE-2026-97229(GitLab CI lint の正規表現による RCE)の Python エクスプロイト。プロジェクトを作成し、悪意のある CI 設定をプッシュし、lint エンドポイントをトリガーして、HTTP コールバック経由でコマンド出力を取得します。
 0xblackash/cve-2026-24061
CVE-2026-24061
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow 未認証RCEエクスプロイト
 t54r/cve-2026-10795_poc
CVE-2026-10795向けにAIが修正したPoC - 教育目的のみ - 所有するラボでの使用は自己責任で ;)
 ridpath/cve-2021-26828-ultimate
ScadaFlare ScadaBR向け認証済みRCEエクスプロイトフレームワーク (CVE-2021-26828) OpenPLC ScadaBR
 emirpolatt/cve-2022-36446
CVE-2022-36446 - Webmin 1.996 リモートコード実行
 ieee0824/cve-2017-1000117
CVE-2017-1000117 の概念実証エクスプロイト、攻撃成功時に ifconfig を実行する Git リモートコード実行脆弱性。
 hybryx/cve-2020-8165
CVE-2020-8165を対象としたPythonエクスプロイトで、RailsのMemCacheStoreとRedisCacheStoreを標的とします。argparseベースのインターフェースを使用して、ユーザー提供のオブジェクトのアンマーシャリングを介したリモートコマンド実行を可能にします。
 dsibilio/follina-spring
Follinaペイロードをホスト/アクティベートするサーバーおよびMS-MSDTプロトコルを悪用する悪意のあるWord文書のジェネレーター。(CVE-2022-30190)