
 #1

 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
FuelCMS <= 1.4.1 の CVE-2018-16763 で RCE を引き起こすエクスプロイトと、対話型シェル。
 0x20c/cve-2024-23692-exp
CVE-2024-23692 エクスプロイト
 catatonicprime/tospovirus
WiFi Pineapple に感染するワーム。
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
burpを使用してCVE-2025-55182 Next.js RCE 脆弱性を自動検出する
 rev-code/androidclient
Androidリモート管理クライアント
 xyplex3/redteamcoin
暗号通貨マイニング運用のためのRed Team Coin
 watchtowrlabs/watchtowr-vs-fortisiem-cve-2025-25256
FortiSIEM CVE-2025-25256認証なしリモートコマンド実行脆弱性の検出アーティファクトジェネレーター。細工されたパケットを送信して悪用可能性を検証し、セキュリティ評価を支援します。
 n1et/cve-2026-46529
Evince/xreader/Atril RCE エクスプロイト (CVE-2026-46529)
 darksh3llru/dark-doh
DNS-over-HTTPSを使用した隠密ファイル転送ツール:ペイロードのチャンクをTXTレコードにエンコードし、XOR難読化を適用し、レッドチームまたは教育目的のテスト用にシェルコードを実行できます。
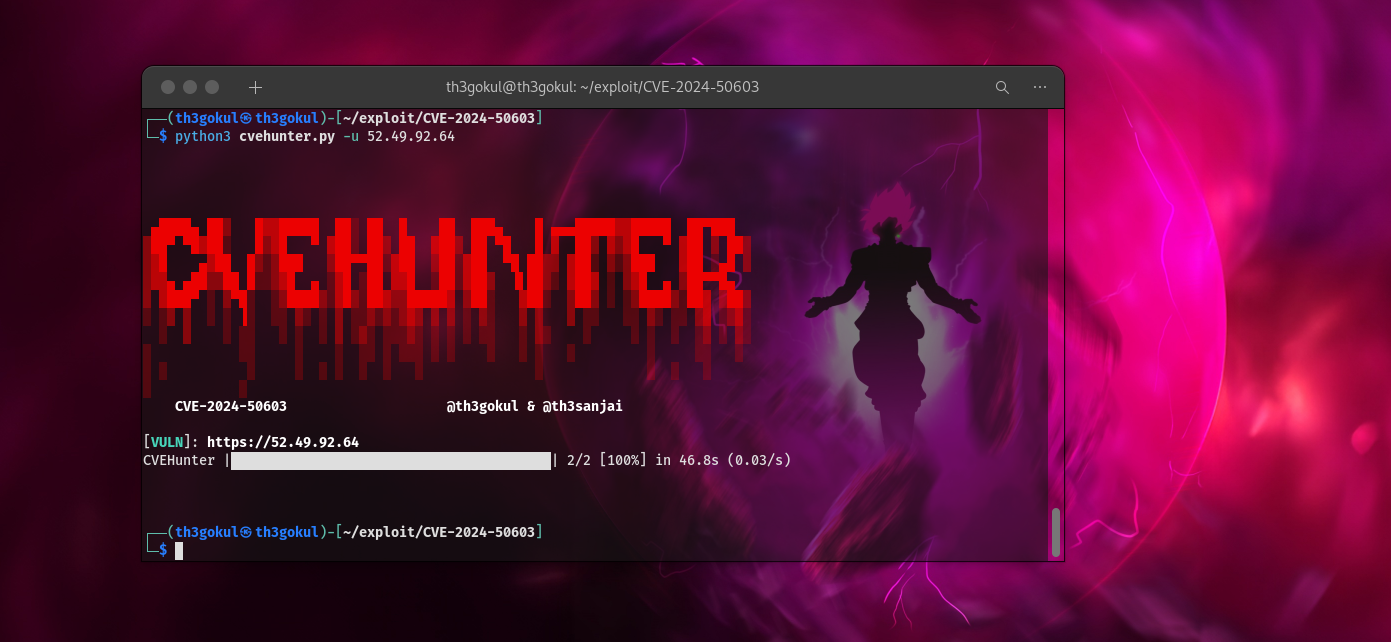 th3gokul/cve-2024-50603
CVE-2024-50603: Aviatrix Controller における未認証コマンドインジェクション
 lorddemon/drupalgeddon2
Drupal CVE-2018-7600(Drupalgeddon2)のリモートコード実行エクスプロイト。HTTPリクエストを介したコマンドインジェクション。
 cfielding-r7/poc-cve-2023-2868
Rubyベースの概念実証エクスプロイトで、CVE-2023-2868のBarracuda ESGにおけるコマンドインジェクション脆弱性を利用し、標的型ペネトレーションテスト用のリバースシェルを提供します。
 blue0x1/rosemary
Rosemary: QUICを介したクロスプラットフォームのカーネルレベルピボッティング。TUN/TAP不要。proxychains不要。プロキシ設定不要。
 elizarfish/cve-2023-21823
CVE-2023-21823 PoC
 mackleadmire/cve-2018-3191-rce-exploit
Oracle WebLogicサーバーを標的としたCVE-2018-3191のエクスプロイト。RMI経由で悪意のあるペイロードを生成し、HTTPサーバーにリバースシェルクラスを配置し、リモートコード実行をトリガーしてリバースシェルを取得します。
 jax7sec/cve-2022-22954
バッチスキャンURLとコマンド実行機能を提供します。Workspace ONE Access のテンプレートインジェクション脆弱性により、任意のコードが実行可能。
 iveresk/cve-2022-26134
Atlassian Jiraのエクスプロイト向けのシンプルなPoC。サーバー上の未認証ユーザーにコード実行を提供します。









