
 #1
C2フレームワーク、リダイレクタ、リスナー、コマンドインフラストラクチャツール。
Kitploit おすすめ

 roostercoopllc/flipper-mcp
Flipper Zero 向けの AI 搭載 MCP サーバー。Claude または任意の MCP クライアントを使用して、WiFi 経由で SubGHz、NFC、RFID、IR、BLE、GPIO などを制御できます。
 oyesanyf/oshoosiclaw
Ring-0 WindowsドライバーとLinux eBPFの実行前ブロックを組み合わせ、YARA検出、MITRE ATT&CKマッピング、P2Pメッシュによる脅威共有を備えた自律型Rustエンドポイントセキュリティエージェント。
 iss4cf0ng/openshell
軽量なGoベースのリバースシェル管理サーバー。Web GUIを備え、WebSocketおよびxterm.jsによる対話型シェルセッション、セッション管理、マルチタブ端末サポートを提供します。
 st3rven/fronthunter
FrontHunterは、ドメインフロンティングの候補を特定するために、大量のドメインリストをテストするツールです。
 r00k5a58/pyc2
Pythonで書かれた、セキュリティ概念を実演するためのシンプルなC2
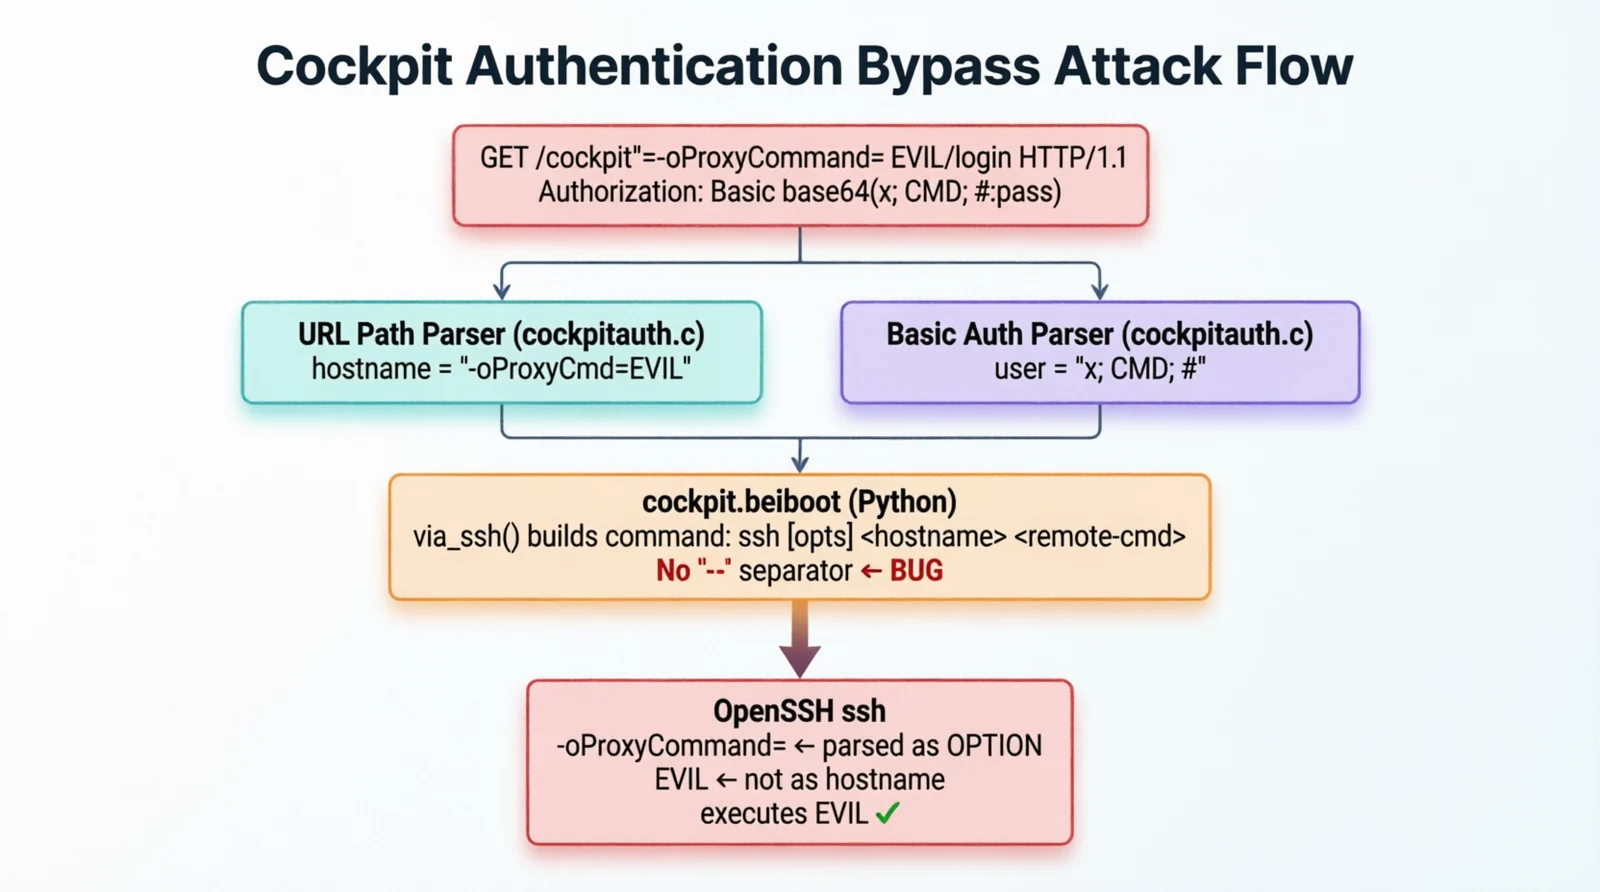 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: SSHコマンドライン引数インジェクションによる未認証のリモートコード実行
 tas9er/cve-2021-22986
作者:Tas9er / F5 BIG-IP リモートコマンド実行の脆弱性
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
Zyxel ファイアウォールのリモートコマンドインジェクションの脆弱性(CVE-2022-30525)
 padsalatushal/cve-2011-2523
vsftpd 2.3.4 - バックドアコマンド実行のためのPythonエクスプロイト
 tc4dy/cve-2026-15409-15410-framework
マルチエクスプロイトフレームワーク for SonicWall SMA1000 chaining SSRF (CVE-2026-15409) to Erlang RCE and root privilege escalation…
 tc4dy/cve-2026-41940-poc-exploit
CVE-2026-41940 の PoC エクスプロイト。CRLF インジェクションによる cPanel/WHM 認証バイパスを標的とする。セッションハイジャック、RCE、リバースシェル、大量スキャン、および認可されたペネトレーションテスト向けの対話型シェルをサポート。
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway のリモートコード実行脆弱性のPOC。コマンド実行をベースに、リバースシェル操作を追加しました。
 user696/mrrat
:mouse: これはクロスプラットフォーム対応のPython 2.xリモートアクセス型トロイの木馬(RAT)です。
 aminetitrofine/cve-2022-30190
Follina(CVE-2022-30190)は、最近発見されたMicrosoft Officeのゼロデイ脆弱性です。これは重大度の高い脆弱性であり、ハッカーがリモートコード実行(RCE)攻撃に悪用する可能性があります。
 horizon3ai/cve-2024-8190
CVE-2024-8190 の概念実証エクスプロイト。Ivanti Cloud Service Appliance の認証済みコマンドインジェクション脆弱性で、脆弱なデバイスでのリモートコマンド実行を可能にします。
 leviticus-triage/chromsploit-framework
高度なAI搭載エクスプロイテーションフレームワーク | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
 arlyone/apache-struts-0day-exploit
重大なリモートコード実行の脆弱性 (CVE-2018-11776) が Apache Struts で発見されました。








