
 #1
C2フレームワーク、リダイレクタ、リスナー、コマンドインフラストラクチャツール。
Kitploit おすすめ

 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealerの詳細なリバースエンジニアリング分析。プロセスハローイング、Native API呼び出し、C2通信を利用する情報窃取型マルウェアです。ペイロード抽出、クリップボード乗っ取り、キーロギング、C2ドメインの特定を含みます。
 imnotcha0s/cve-2024-10914
D-Link DNS-320、DNS-320LW、DNS-325、DNS-340L NASデバイスのコマンドインジェクションを標的とした、CVE-2024-10914用のPythonベースのエクスプロイト。
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
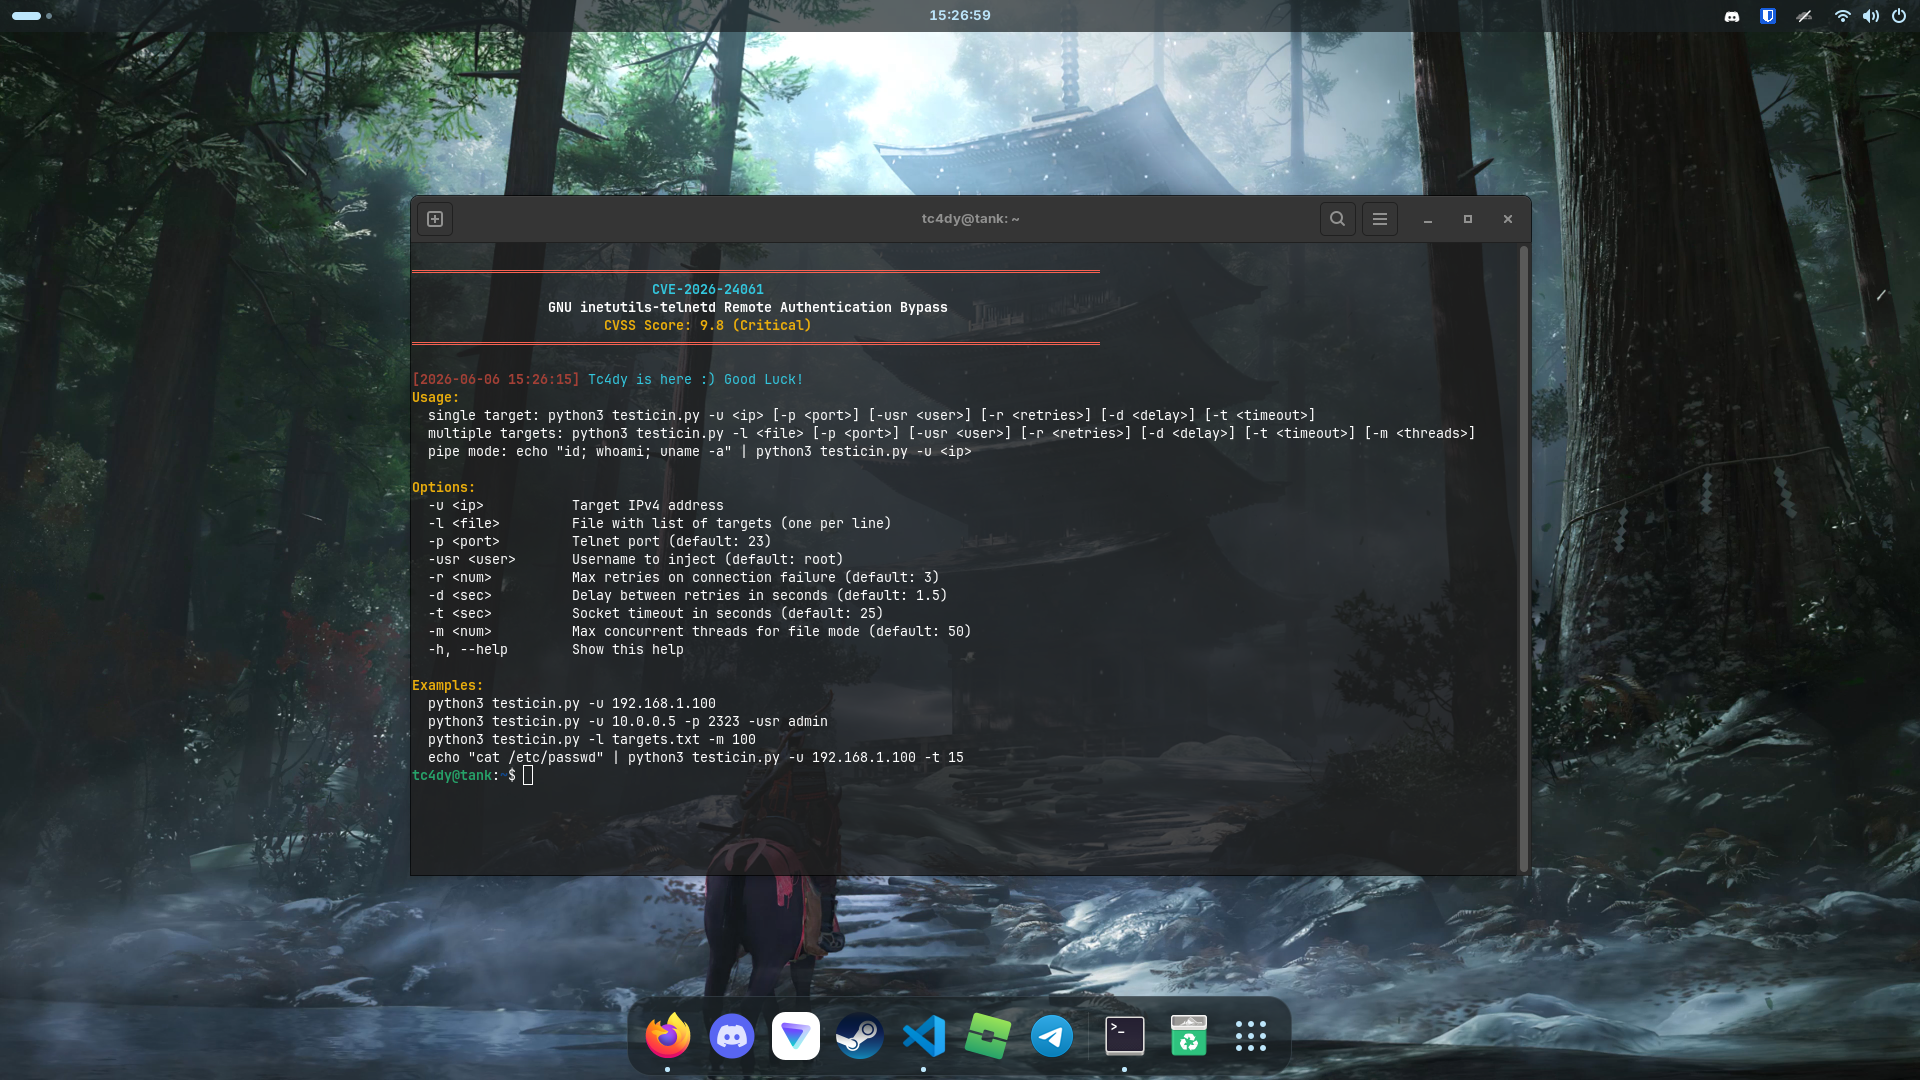 tc4dy/cve-2026-24061-poc-exploit
GNU inetutils-telnetd (CVE-2026-24061) 向けのリモート認証バイパスエクスプロイト。CRLFインジェクションを使用して即座にルートシェルを取得します。単一/大量エクスプロイト、マルチスレッド、カスタムポート、パイプモード、セッションキープアライブに対応。
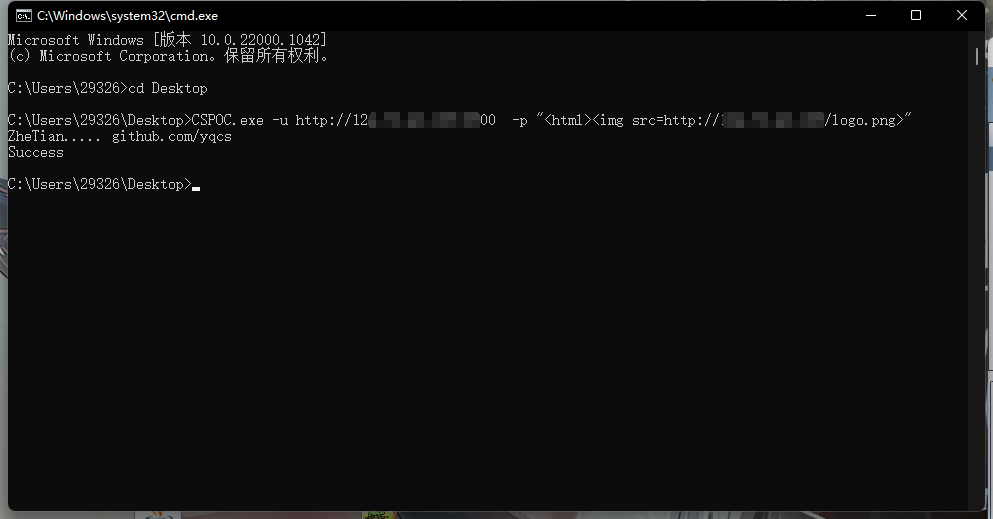 yqcs/cspoc
Cobalt Strike RCE CVE-2022-39197
 blue0x1/nimux
Pure-Nim製のネットワーク列挙およびリモート実行ツールキットで、許可されたセキュリティ評価を目的としています。SMB、LDAP、Kerberos、WinRM、データベースクライアント、シークレット収集、DCSync、GPO操作、SOCKSルーティングをサポートします。
 grisuno/cve-2022-22077
CVE-2022-22077を標的としたBYOVDエクスプロイトフレームワーク。カーネルトークン窃取、SYSTEMへの権限昇格、C2ビーコン統合を示し、レッドチーム運用とセキュリティ研究に使用。
 ly1g3/mailcow-cve-2022-31245
CVE-2022-31245: Mailcow向けRCEおよびドメイン管理者権限昇格
 sobri3195/pegasus-gram
Pythonベースのキーロガーおよび監視ツール。Telegram C2を備え、キーストローク、スクリーンショット、ウェブカメラ、音声、クリップボード、およびシステムアクティビティを取得します。認可されたレッドチーム活動およびセキュリティ監査向けです。
 smokeintheshell/cve-2023-20273
CVE-2023-20273 エクスプロイト PoC
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
NWH Stealerの静的解析とペイロード抽出。Bun JavaScript Runtimeを介したファイルレス実行、メモリ内でのクリップボード画像窃取(image/png)、AWS/Cloudflare R2を悪用したCloud C2経由の外部送信について深く掘り下げます。
 keven1z/cve-2021-22205
CVE-2021-22205(GitLab RCE)用のPythonエクスプロイトスクリプトで、コマンド実行とリバースシェル機能を備えています。ペネトレーションテスト向けのワンクリックgetshellをサポートします。
 k3rwin/spring-cloud-gateway-rce
CVE-2022-22947(Spring Cloud Gateway RCE)向けのPythonエクスプロイト。コマンド実行、リバースシェル、およびActuator APIのSpELインジェクションによる脆弱性検出を備えています。
 0sm0s1z/invoke-selfsignedwebrequest
このリポジトリは、PowerShellにおける.NET SSL/TLS証明書検証を回避し、ハッキングを続行するための、迅速かつ粗雑な方法とスクリプトの武器庫として存在します。
 jssngc/ontheedge
Microsoft Edgeのプロセスメモリをスキャンして認証情報関連データを検索するC言語によるWindows研究用PoC。スタンドアロン実行ファイルと、C2ラボ環境向けのBOF版を提供。
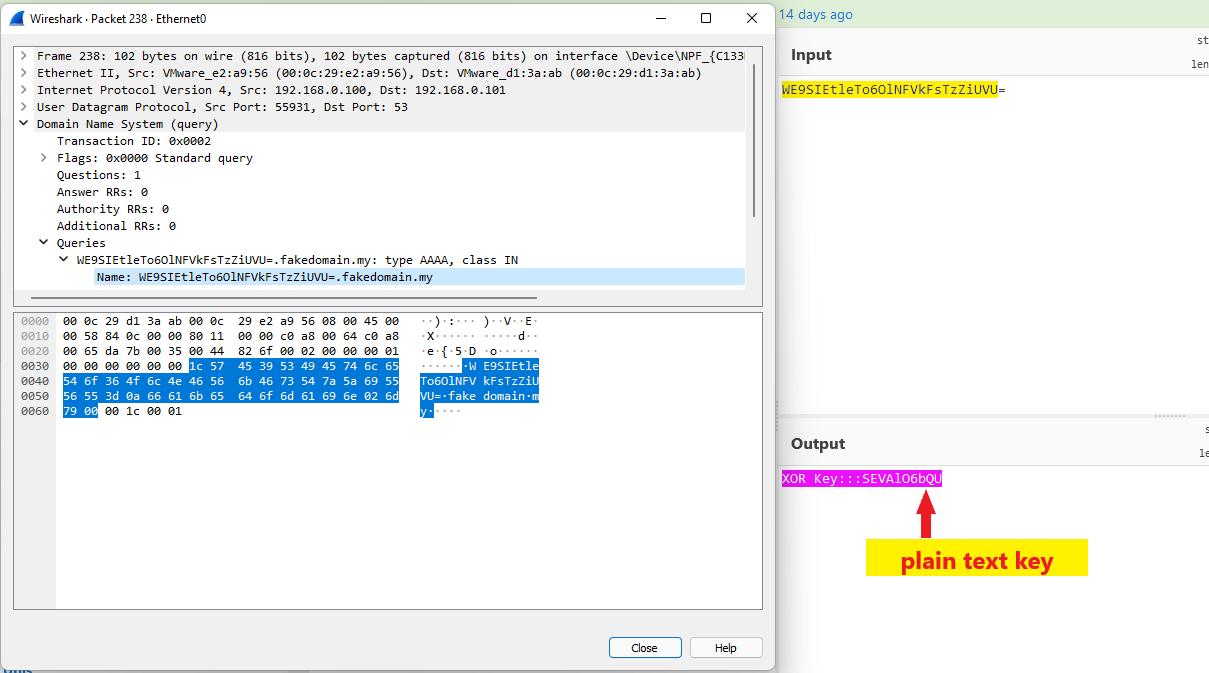 aniqfakhrul/sharpdnsexfil
DNS経由でファイルを外部に持ち出すためのC#ツール。XORと非対称暗号化を使用し、制限されたアウトバウンド接続環境でのレッドチーム演習向けに設計されています。
 akefallonitis/larac2shell
Microsoft Defender for Endpoint Live Response 向けクロスプラットフォームインタラクティブシェル
 bigb0x/cve-2024-29973
CVE-2024-29973のPoC








