
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/jax7sec/cve-2022-22954
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubjax7sec/cve-2022-22954

CVE-2022-22954

バッチスキャンURLとコマンド実行機能を提供します。Workspace ONE Access のテンプレートインジェクション脆弱性により、任意のコードが実行可能。

リポジトリを見る
124304年前未レビュー
共有

CVE-2022-22954

脆弱性の説明

Workspace ONE Access は統合アプリケーションポータルを提供し、このポータルを介して企業のすべてのアプリケーションに安全にアクセスでき、シングルサインオンに使用できます。CVE-2022-22954 では、攻撃者が悪意のあるリクエストを構築してテンプレートインジェクションを引き起こし、任意のコードを実行し、サーバーを制御する可能性があります。

参考記事

https://www.tenable.com/blog/vmware-patches-multiple-vulnerabilities-in-workspace-one-vmsa-2022-0011

使用方法

バッチスキャンモード

python3 CVE-2022-22954.py -m scan -f 123.txt
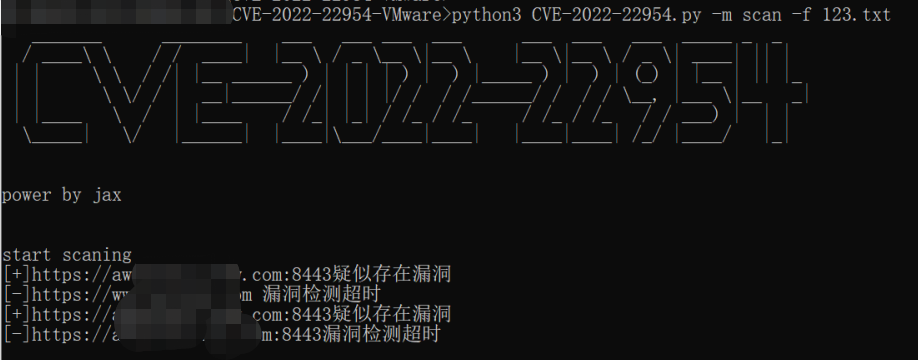
scan_mode

コマンド実行モード

python3 CVE-2022-22954.py -u https://xxx.xxx.com:8443 -c id

rce_mode

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    319
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    294
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    266

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






