
 #1

 thatstraw/pwnlnx
マルチスレッドのPythonリバースシェル:ペイロード生成、セッション管理、キーロギング、画面共有、および永続性を備え、Linuxシステム上での許可されたペネトレーションテスト向け。
 sliverarmory/sliver-gui
Sliver C2フレームワーク用のクロスプラットフォームElectron GUI。セッションおよびビーコンのダッシュボード、ペイロード生成、リスナー、ルート、クラウドデプロイ管理を提供します。
 flangvik/cobaltbus
Cobalt Strike 外部 C2 統合(Azure Servicebus 使用)、Azure Servicebus 経由の C2 トラフィック
 crossc2/crossc2kit
CrossC2はCobalt Strikeフレームワークをベースに開発され、他のクロスプラットフォームシステム制御に使用できます。CrossC2Kitは、ユーザーがCrossC2 Beaconセッションを操作するために呼び出すいくつかのインターフェースを提供し、これによりCobalt…
 flangvik/azurec2relay
Azure Functionは、Malleable C2プロファイルを使用してCobalt Strikeビーコン通信を検証および中継し、無効なリクエストをデコイサイトにリダイレクトし、検証済みトラフィックをSSH経由でチームサーバーに転送します。
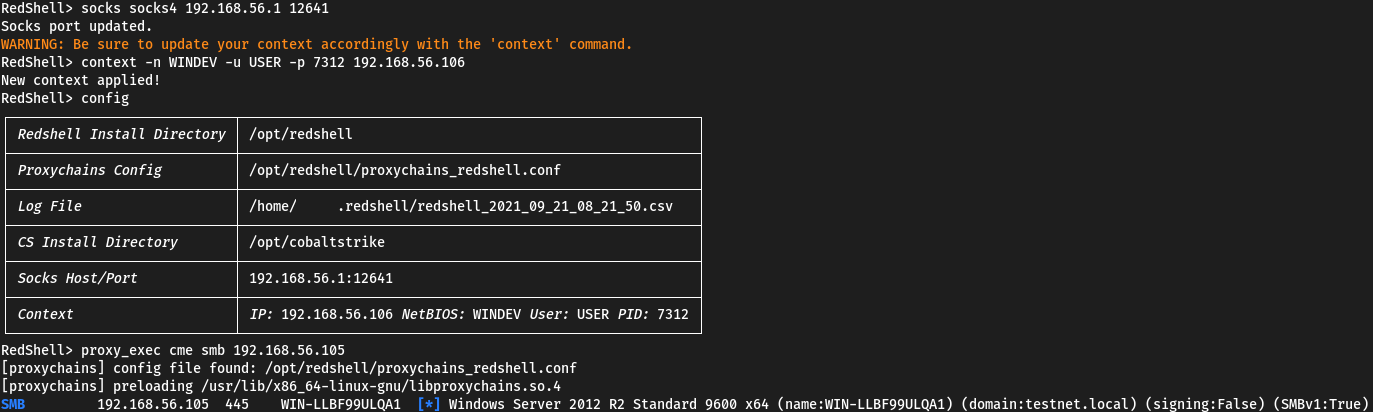 verizon/redshell
レッドチームおよびペネトレーションテストのための対話型コマンドプロンプトです。proxychainsを介してSOCKS4/5プロキシ経由でコマンドを自動的に送信します。オプションのCobalt…
 fox-it/dissect.cobaltstrike
Cobalt Strike関連データ(BeaconペイロードやMalleable C2 Profilesなど)を解析・パースするためのPythonライブラリ
 ariary/fileless-xec
ステルス型ドロッパー:リモートバイナリをディスクに保存せずに実行します(HTTP3対応、ICMP対応、不可視のトラック、クロスプラットフォーム、…)
 kudaes/lolbits
** 開発終了 ** 通信プロトコルとしてBackground Intelligent Transfer Service (BITS)を使用し、EDRのユーザーモードフッキング回避のためにDirect Syscalls + Dinvokeを採用したC2フレームワーク。
 igh0st/gh0st3.6_src
Windows環境におけるC2通信、ペイロード配信、およびポストエクスプロイテーション技術を学習するためのRemote Access Trojan (RAT)ソースコード。
 petitoto/chromium-exploit-dev
Chromiumの脆弱性を武器化して、信頼性の高いクロスプラットフォームなフルチェーンエクスプロイトを構築するツールキット
 codesiddhant/jasmin-ransomware
Jasmin Ransomware は、実際のランサムウェア攻撃をシミュレートするために使用される高度なレッドチームツール (WannaCry クローン) です。Jasmin は、セキュリティ研究者が外部攻撃のリスクを克服するのに役立ちます。
 dagowda/notrdp
Havoc C2プラグイン。隠しWindowsデスクトップを作成し、ブラウザビューアにストリーミングし、マウス/キーボード入力を注入して隠密なリモートコントロールを実現します。
 nodauf/girsh
LinuxまたはWindowsの被害者に対して、完全にインタラクティブなリバースシェルを自動的に起動します。
 frenchcisco/ratel
RAT-elは、Windowsマシンを制御できるオープンソースのペネトレーションテストツールです。クライアント・サーバーモデルで動作し、サーバーがコマンドを送信し、クライアントがそのコマンドを実行して結果をサーバーに返します。クライアントはアンチウイルスソフトウェアによる検出が完全に不可能です。
 enelg52/kittystager
KittyStagerは、シンプルなステージ0のC2です。シェルコードをホストするためのウェブサーバーと、キトゥンと呼ばれるインプラントで構成されています。このプロジェクトの目的は、ウェブサーバーといくつかのキトゥンを用意し、任意のシェルコードと共に使用できるようにすることです。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.









