
 #1

 kcarretto/paragon
シンプルなUIで攻撃ツールを統合することを目的としたレッドチームエンゲージメントプラットフォーム
 ivan-sincek/powershell-reverse-tcp
リモートホストと通信するためのPowerShellスクリプト。
 nccgroup/pybeacon
Cobalt Strike ビーコンを扱うための Python スクリプトのコレクション
 twosevenonet/injectsetconsole
WriteProcessMemoryを使用しないプロセスコードインジェクションの概念実証
 shadow-workers/shadow-workers
Shadow Workers は、XSS および悪意のある Service Workers (SW) の悪用を支援するために、ペネトレーションテスター向けに設計された無料かつオープンソースの C2 およびプロキシです。
 zcgonvh/cve-2020-17144
CVE-2020-17144 向け武器化ツール
 ruped24/killchain
攻撃の"kill chain"の各段階を実行するための統合コンソール。
 noahoksuz/osripper
AV回避クロスプラットフォームのバックドアおよび暗号化フレームワーク、統合された軽量WebUIを搭載
 0x09al/dns-persist
DNS-Persistは、DNSを使用してコマンド&コントロールを行うポストエクスプロイテーションエージェントです。
 dazzyddos/lsawhisper-bof
Beacon Object File (BOF) は、LSASSプロセスメモリに触れることなく、LSA非信頼/信頼クライアントインターフェースを介してWindows認証パッケージと直接通信します。
 redsiege/persistassist
完全にモジュール化された永続性フレームワーク
 navikt/cplt
AIコーディングエージェント用のサンドボックス。Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose、またはプレーンシェルをカーネルレベルのサンドボックス内で実行し、gitおよびghガードとサンドボックスポリシーをリポジトリ…
 devzero-security/redstackpro
キャンバス上でレッドチームインフラとActive Directoryレンジを構成し、自分で実行する完全なTerraformおよびAnsibleの作業ディレクトリにコンパイルします。本番運用レベルでTTPとツールを検証します。GCP、AWS、Azureに対応。
 syss-research/outis
outisはカスタムのリモート管理ツール(RAT)またはそのようなものです。さまざまなトランスポート方式(DNSなど)やプラットフォーム(Powershellなど)をサポートするために構築されました。
 brav0hax/smbexec
Sambaを使用した高速psexecスタイルの攻撃ツール。リモートコマンド実行、資格情報ダンプ、Windowsネットワーク全体での横移動を可能にし、ハッシュパスとペイロード生成を備えています。
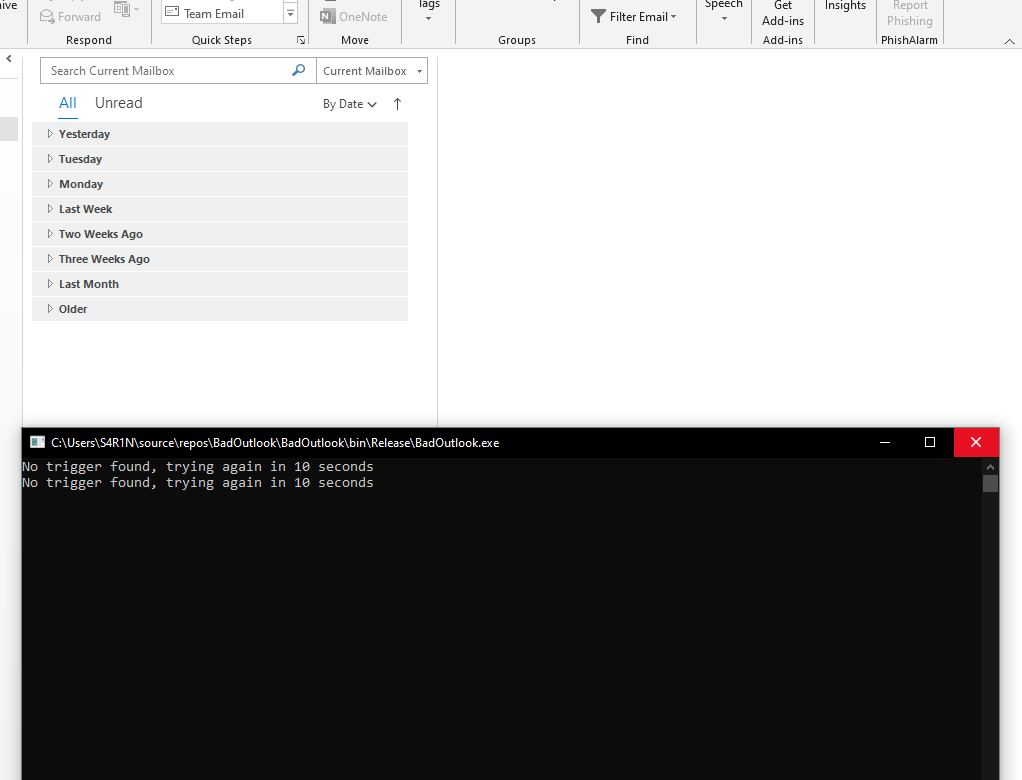 aahmad097/badoutlook
OutlookメールをCOMインターフェース経由で読み取り、トリガー件名行からbase64エンコードされたシェルコードを抽出し、ペイロードをローカルで実行して、メールベースのC2運用を行う概念実証のC#ツール。
 byt3bl33d3r/pymalleablec2
Cobalt Strike Malleable C2プロファイルのためのPythonインタープリタ。プログラムで解析、構築、変更することができます。









