
キャンバス上でレッドチームインフラとActive Directoryレンジを構成し、自分で実行する完全なTerraformおよびAnsibleの作業ディレクトリにコンパイルします。本番運用レベルでTTPとツールを検証します。GCP、AWS、Azureに対応。


レッドチームインフラストラクチャとサイバーレンジのためのビジュアルキャンバス。トポロジを構成し、 Terraform と Ansible の完全で実行可能な作業ディレクトリをエクスポートして、 自分のマシンからデプロイできます。redStackPRO がクラウド認証情報を保持することは決してありません。
redStackPRO は、トレーニングや CTF の製品ではなく、本番運用レベルの TTP とツールを検証するためのレンジです。
[!IMPORTANT] redStackPRO はプレリリース(ベータ)です。 1.0 に向けて機能はまだ流動的です。 GCP、AWS、Azure はエンドツーエンドでテスト済みです。Proxmox と ESXi はロードマップ上にあります。 粗削りな部分があることを想定し、安定性が必要な場合はリリース済みバージョンに固定してください。
粗削りな部分に遭遇した、またはフィードバックがありますか? Issues で issue を作成してください。 デプロイに関するものであれば、実行時に書き出されたサニタイズ済みの
logs/deploy-*.logを添付してください (バージョン、プロバイダー、停止した箇所が記録されており、シークレットは除去されています)。迅速に分析できます。 あなたの報告がリリースを形作ります。
redStackPRO は、攻撃インフラストラクチャとターゲットレンジを同じキャンバス上に配置します。2 つの
キャンバスモードは Offense(攻撃インフラストラクチャ)と Defense(防御用 AD レンジ)で、
エクスポートはそれに合わせてハンドオフを OFFENSE-BRIEFING.md または DEFENSE-BRIEFING.md と命名します。
スプリットホライズン C2、攻撃インフラストラクチャ: 運命を共有しない 2 つのフロントドア、 Apache が Sliver を、Nginx が Mythic と Adaptix をフロントし、各リダイレクターは 独自のピアネットワーク上にあり、チームサーバー、コレクター、オペレーターはジャンプボックスの背後にあります。
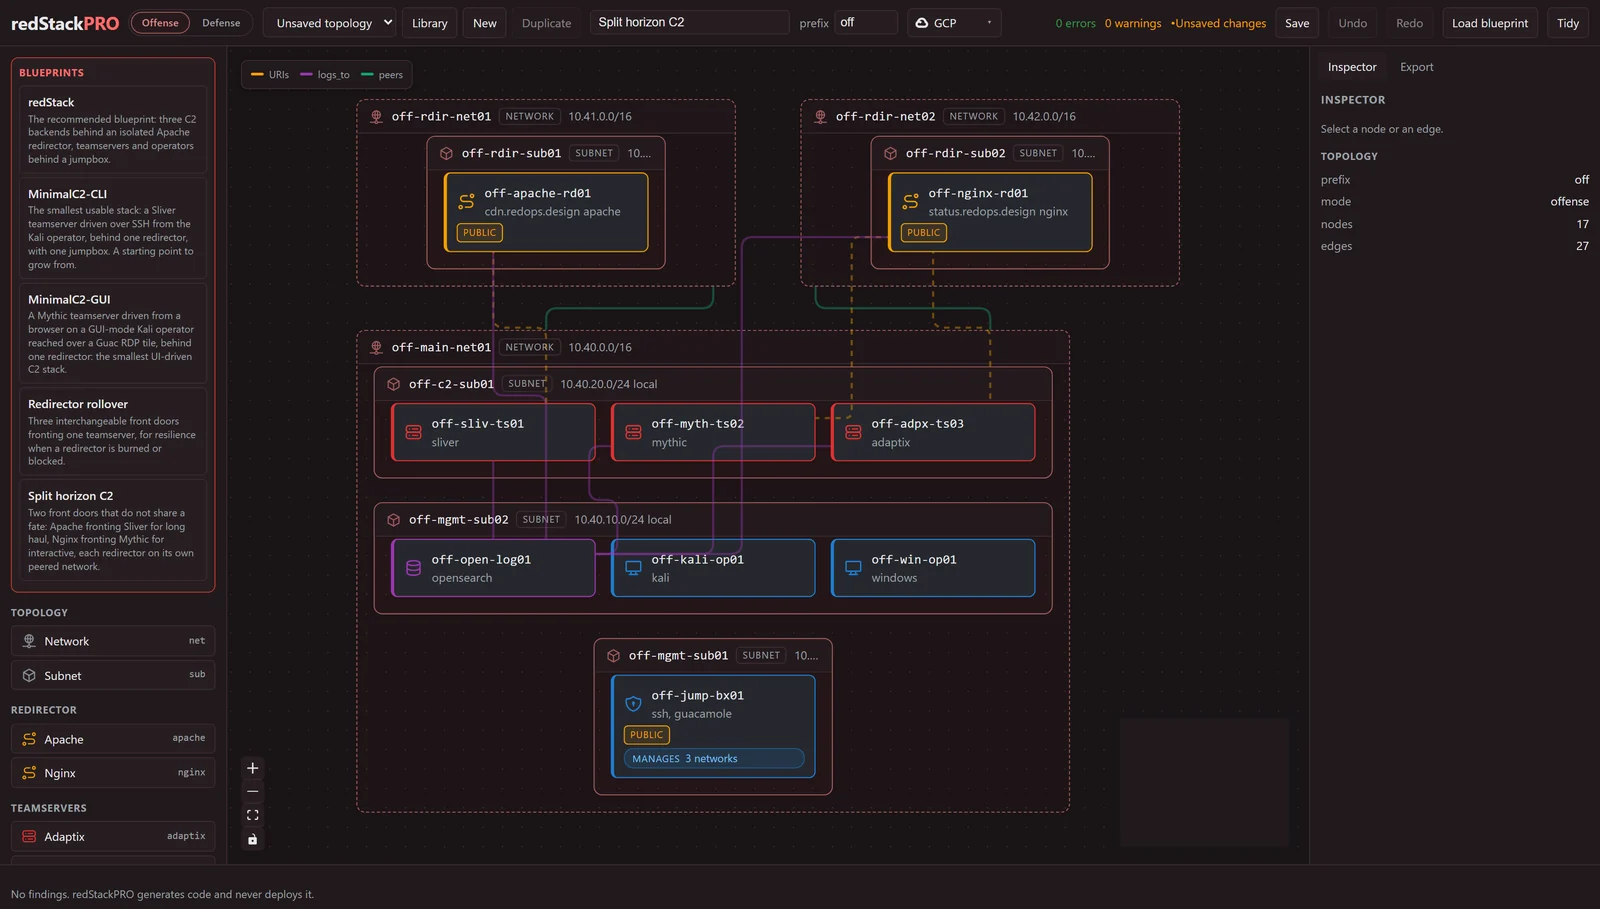
トップバーに表示される 2 つのエラーは、構築中にキャンバスが検証しているものです。リダイレクターには まだドメインが設定されておらず、デプロイ前に自分が管理するドメインを設定します。これは apply 時ではなく、ここで検出されます。
複数のオペレーター、1 つのスタック。 攻撃インフラストラクチャのジャンプボックスは
operators のリスト(ハンドルとロール)を指定でき、それぞれが共有ラボパスワードで
Guacamole ポータルログインを取得します。ジャンプボックスの access_mode を wireguard または
openvpn に設定すると(デフォルトはパブリックポータル)、各オペレーターはさらに個人用の
VPN 認証情報を取得します。これはプロビジョニング中にジャンプボックス上で生成されます。鍵が
エクスポートに入ることはなく、各オペレーターのクライアント設定(秘密鍵を含む)は
ジャンプボックス上で、あなたが取得して引き渡すのを待ちます。トポロジで指定された
オペレーターのポータルログインは 1 つのラボパスワードを共有するため、オペレーターごとの
分離はポータルログインではなく、各オペレーター自身の VPN 認証情報によって実現されます。
オペレーターごとの個別ポータルパスワードはロードマップ上にあります。VPN アクセスモードでは
ポータルはインターネットに対して閉じられ、トンネルの背後に移動しますが、SSH は開いたままなので
管理者はボックスのデプロイと管理を続けられます。また
sudo rsp-operator add <handle>(remove と list も同様)で、実行中のジャンプボックスに
チームメイトを追加し、その VPN 認証情報と専用のポータルパスワードを出力します。詳細は
wiki の Deploying a Range を参照してください。
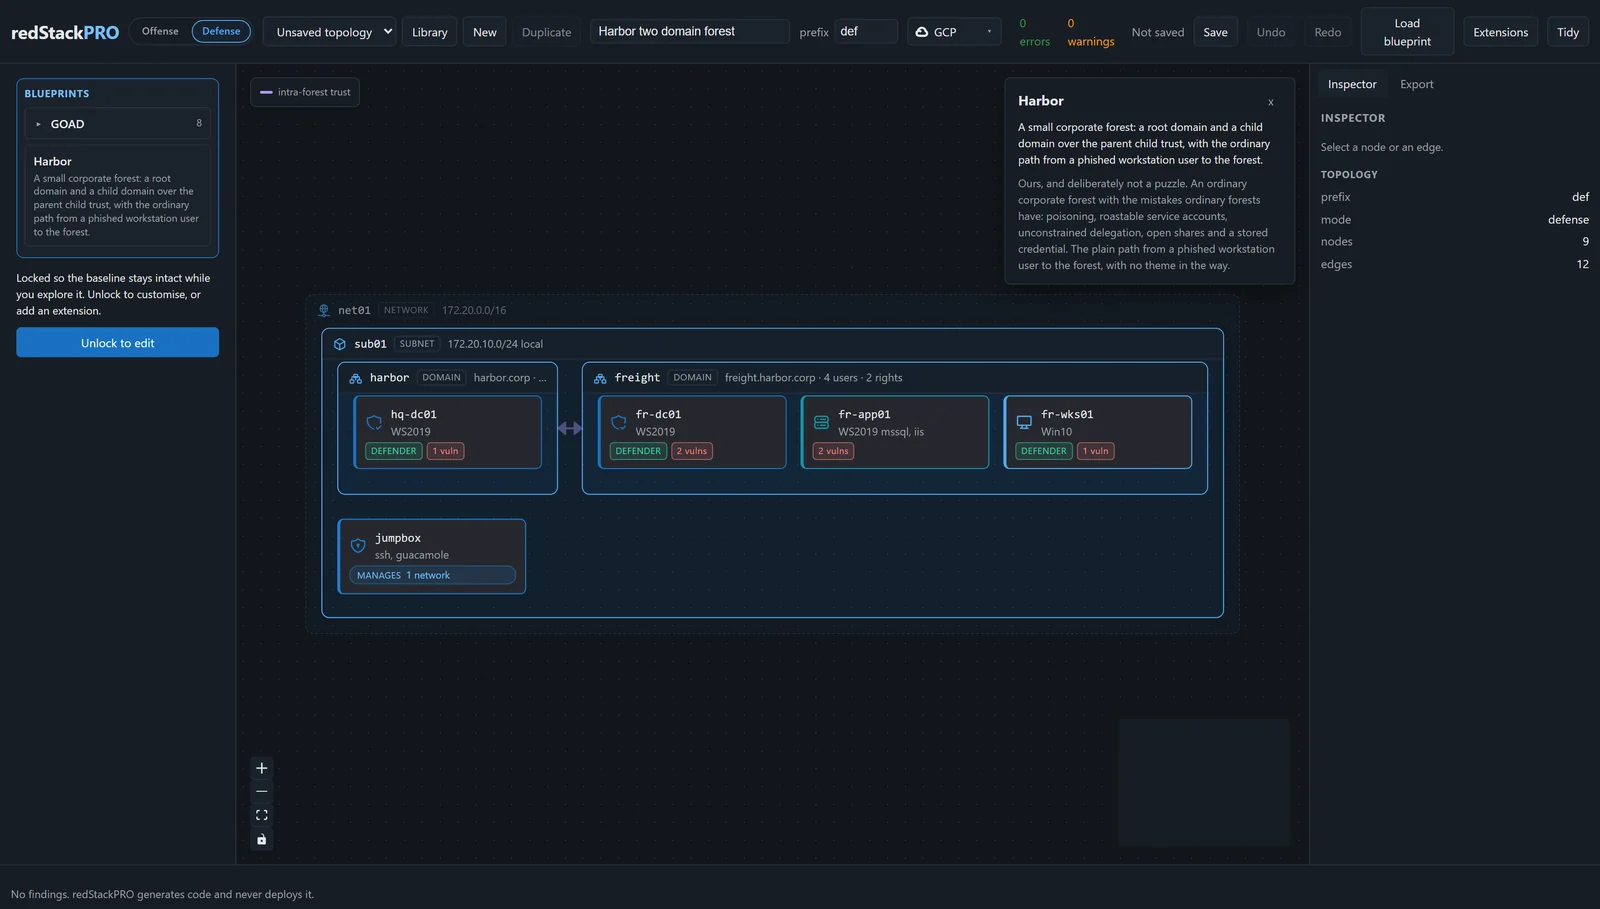
Harbor、ターゲットレンジ: 親子信頼関係を介したルートドメインと子ドメインからなる 小規模な企業フォレストで、フィッシングされたワークステーションからフォレストへ至る 通常の経路を備えています。
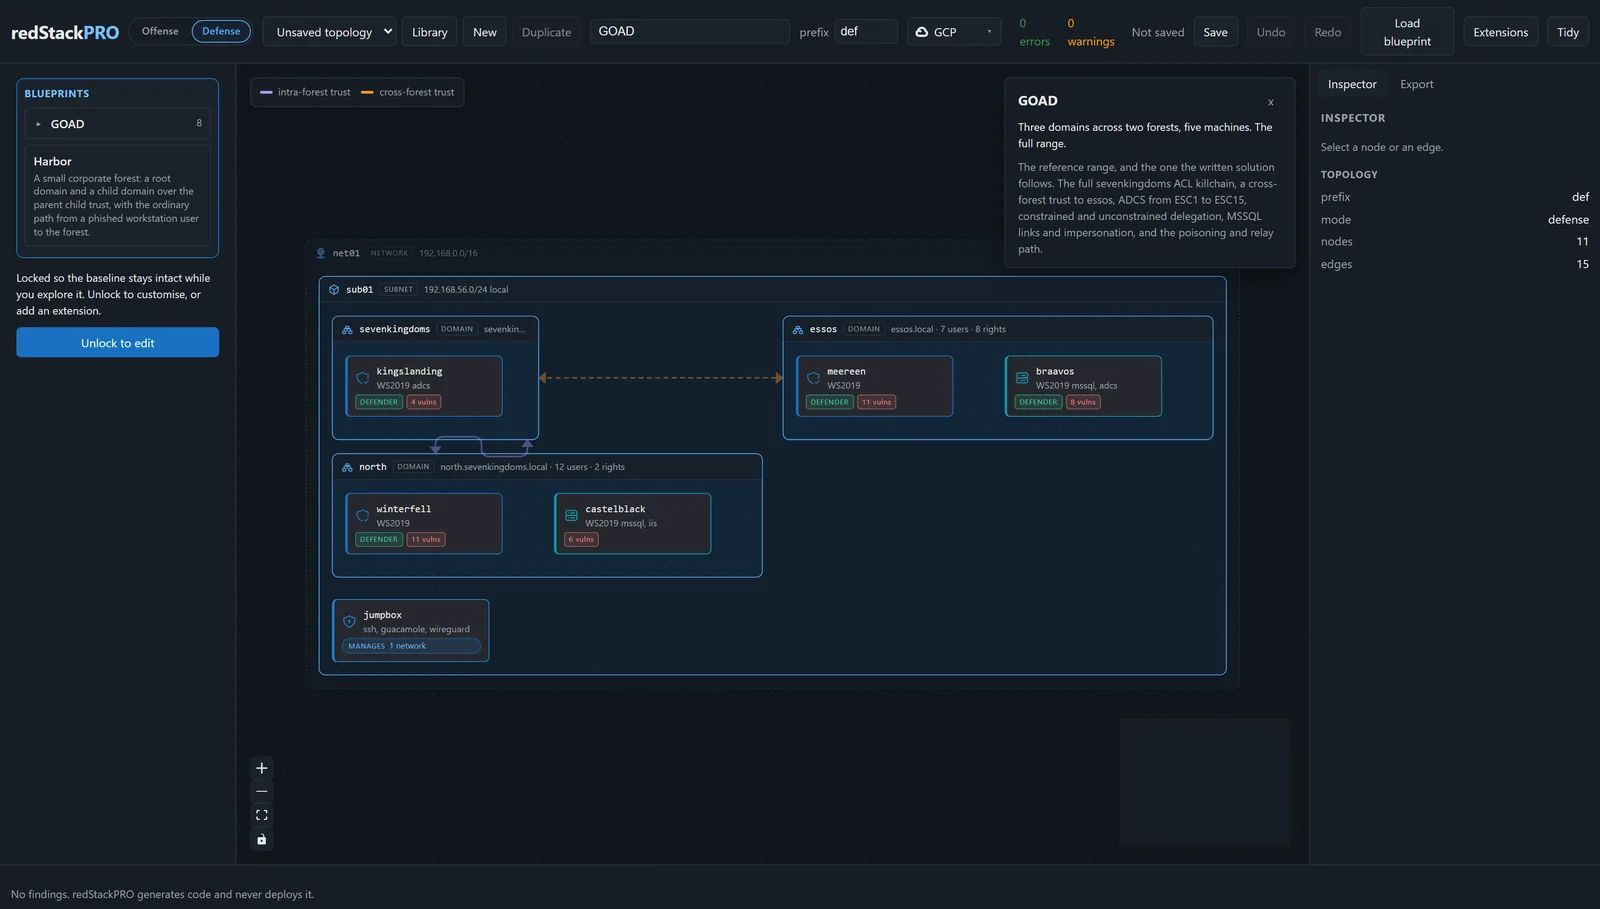
GOAD、フルラボ:2つのフォレストにまたがる3つのドメイン、5台のマシンとそれらの信頼関係。記述されたソリューションが従う参照レンジ。
[!IMPORTANT] エクスポートが境界です。 キャンバスはファイルを生成しますが、実行するのは あなた自身の認証情報を使ってあなたです。redStackPROは何もデプロイせず、あなたの クラウド認証情報やキーを保持することもありません。
[!CAUTION] 認可された使用のみ。 redStackPROは攻撃インフラストラクチャと意図的に脆弱な レンジを構築します。自分が所有する、または明示的にテストを認可されたラボ環境でのみ 使用し、書面による許可のないシステムに対しては決して使用しないでください。
プレリリースであり、1.0までにさらに追加予定です。パイプライン自体はエンドツーエンドで 動作します:トポロジがTerraformとAnsibleにコンパイルされ、エクスポートがデプロイされます。
| プロバイダー | 状態 |
|---|---|
| GCP、AWS | ターゲットレンジと攻撃インフラストラクチャの両方について、エンドツーエンドでサポートおよびテスト済み。 |
| Azure | ターゲットレンジと攻撃インフラストラクチャの両方について、エンドツーエンドでサポートおよびテスト済み(0.10.0の新機能)。 |
| Proxmox、ESXi | ロードマップ上にあり、まだサポートされていません。 |
キャンバス全体を1つのコンテナで、APIとWebアプリを1つのポートで:
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # 代わりにこのチェックアウトからイメージをビルド
Composeは固定されたイメージghcr.io/devzero-security/redstackpro:0.10.0を実行し、
GHCRからプルし、プルが失敗した場合にのみこのチェックアウトからビルドします。
または、composeを使わずに公開イメージを実行します(:latestと:0.10.0は同じ
ビルドです):
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest
キャンバスはコンテナ内の8000で待ち受けます。別のホストポートで提供するには、
マッピングの左側を変更する(-p 8787:8000)か、compose用に
REDSTACKPRO_PORTを設定します(bashではREDSTACKPRO_PORT=8787 docker compose up、
PowerShellでは$env:REDSTACKPRO_PORT=8787; docker compose up)。
Composeには共有デプロイ用のオプションのPostgresバックエンドも含まれています:
REDSTACKPRO_DATABASE_URL=postgresql+psycopg://redstackpro:redstackpro@db:5432/redstackpro \
  docker compose --profile postgres up
イメージはコンポジションレイヤーのみです。TerraformやAnsibleを含まず、 あなたのクラウド認証情報を保持することもありません:生成されたエクスポートは、 以下のソースからのフローとまったく同様に、あなた自身のマシンから実行します。
Python 3.11以降、およびキャンバス用にNode 24。
git clone https://github.com/devZero-Security/redStackPRO.git
cd redStackPRO
python -m venv .venv
. .venv/bin/activate            # bash (Linux, macOS)
.venv\Scripts\Activate.ps1      # PowerShell (Windows)
pip install -e ".[dev]"
キャンバスはAPIとWebアプリの2つのプロセスです。APIを起動します:
redstackpro serve # the API, http://127.0.0.1:8000
これでそのターミナルは占有されます。2つ目のターミナルで、リポジトリのルートから:
cd frontend
npm install
npm run dev                          # the canvas, http://localhost:5173
redstackpro serve --port 8787でAPIを別のポートに移動できます。キャンバスの
開発サーバーをそこに向けるには、変数を設定して起動します:
REDSTACKPRO_API=http://127.0.0.1:8787 npm run dev               # bash
$env:REDSTACKPRO_API = 'http://127.0.0.1:8787'; npm run dev     # PowerShell
http://localhost:5173 を開き、Load blueprint(ボタン、またはモードパレット)を使って同梱の出発点を開き、ツールバーのプロバイダーセレクターでクラウド(GCP、AWS、または Azure)を選択し、Export タブを開いて(入力に応じてコンパイルされます)、Download をクリックします。以下で説明する作業ディレクトリの zip が得られます。それを専用のフォルダに展開し、そこからすべての手順を実行してください。Export タブには、お使いのクラウドと、デプロイ元のマシン(Windows、または macOS と Linux)向けの手順が一覧表示されます。
またはキャンバスを完全にスキップして、コマンドラインから同梱のブループリントをコンパイルすることもできます。同じコンパイラー、同じ出力です:
redstackpro compile frontend/public/goad/goad-light.json -o export
コマンドラインはデフォルトで GCP になります。AWS の場合は --provider aws、Azure の場合は --provider azure を渡します。-o は書き込み先のフォルダを置き換えますが、デプロイ済みレンジの Terraform ステート(terraform/terraform.tfstate)や keys/ 内のキーを保持しているフォルダは拒否します。どちらかを削除すると、実行中のレンジを破棄する手段がなくなってしまうためです。新しいフォルダを選ぶか、それでも置き換えたい場合は --force を渡してください。
これにより約 200 ファイルが書き出されます: クラウド用の Terraform、ボックス上で行われるすべての処理用の Ansible、deploy.sh、このエクスポートの手順を記した DEPLOYMENT-GUIDE.md、そして認証情報と何がどこに仕込まれているかを説明する DEFENSE-BRIEFING.md です。goad-light は 2 ドメインの Active Directory レンジです: sevenkingdoms とその子である north、1 つのフォレスト内の親子信頼、2 台のドメインコントローラーと 1 台のメンバーサーバー、さらにジャンプボックスを備えています。








