#1

 ttpreport/ligolo-mp
マルチプレイヤーピボッティングソリューション
 maldevel/canisrufus
Githubをコマンド&コントロールサーバーとして使用する、ステルス性の高いPythonベースのWindowsバックドア。
 huntoai/rdroid
[Android RAT] PHPインターフェースを使用してAndroidスマートフォンをリモート管理
 codextf2/burp2malleable
burp suiteのHTTPリクエストをCobalt Strike Malleable C2プロファイルに変換するために私が書いた、簡単なPythonユーティリティ
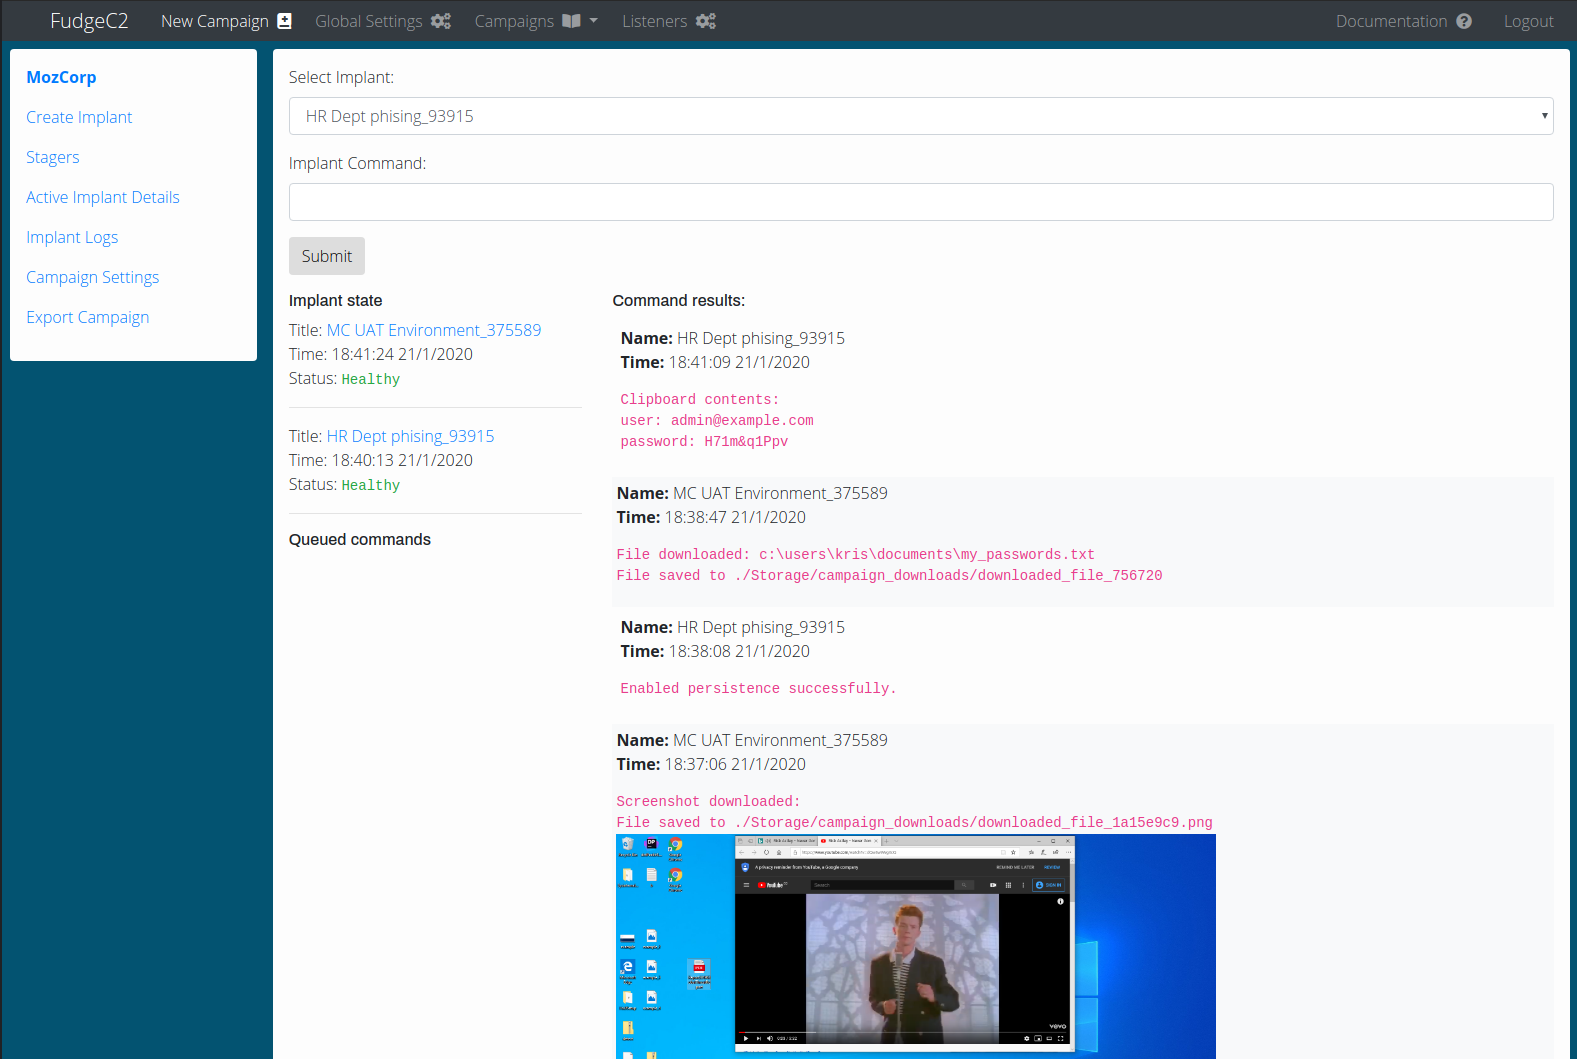 ziconius/fudgec2
FudgeC2 - チームコラボレーションおよびポストエクスプロイト活動のために設計されたコマンド&コントロールフレームワーク。
 ivan-sincek/powershell-reverse-tcp
リモートホストと通信するためのPowerShellスクリプト。
 voulnet/cve-2017-8759-exploit-sample
CVE-2017-8759 エクスプロイトサンプルを実行中。
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
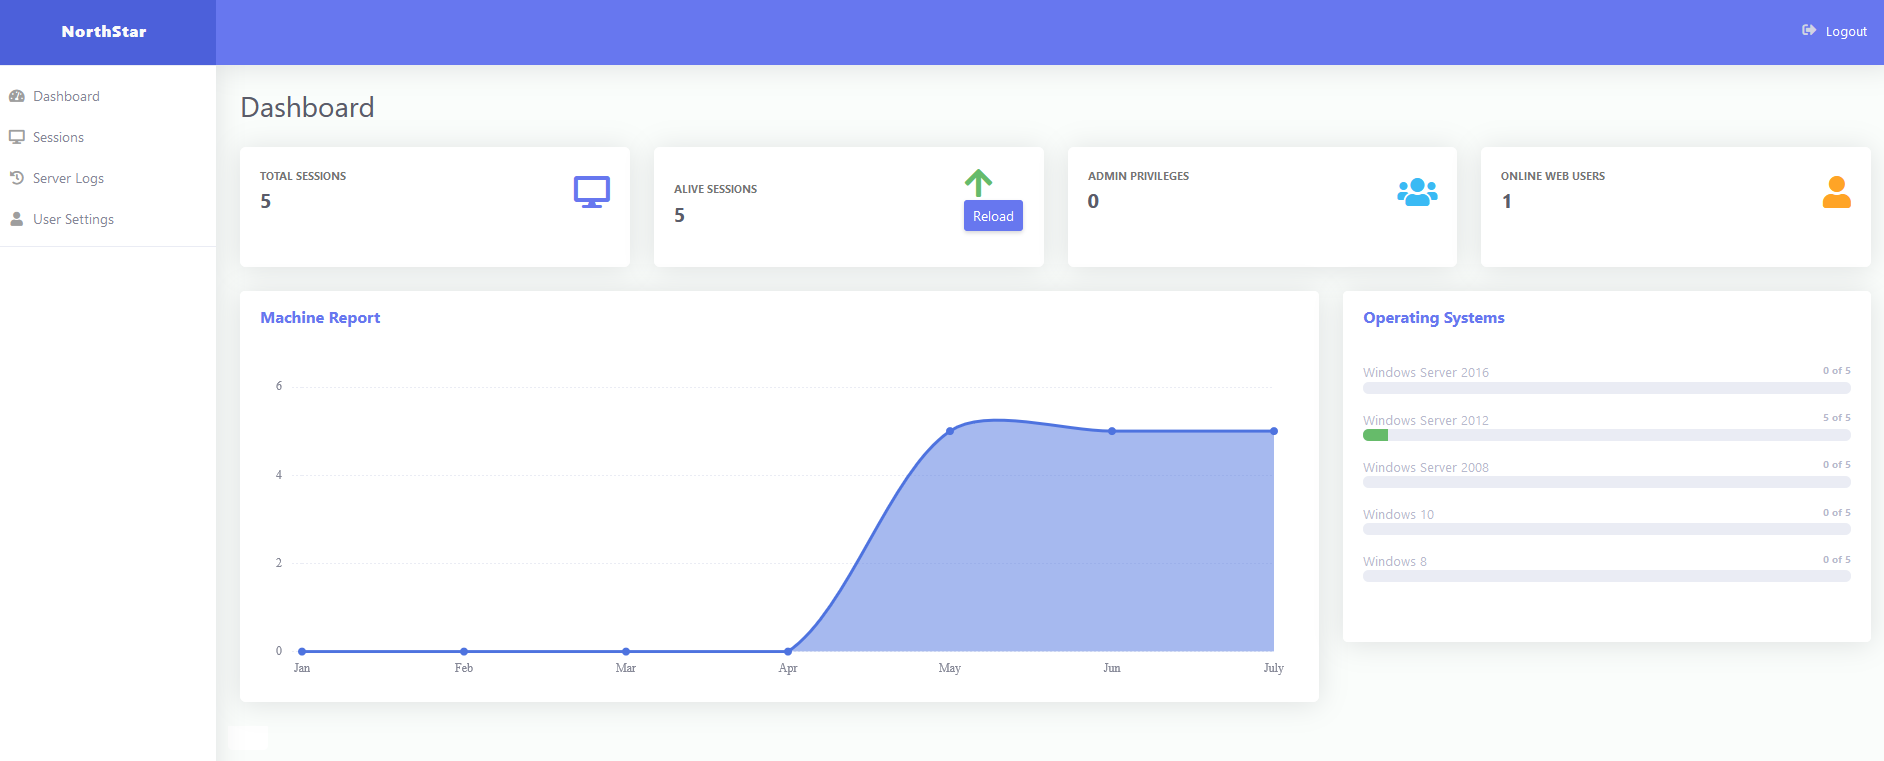 eng1ndes/northstarc2
Webベースのコマンド制御フレームワーク(C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware #CnC #infosec…
 imcpwn/browser-backdoor
BrowserBackdoorは、JavaScript WebSocketバックドアとRubyコマンドラインリスナーを備えたElectronアプリケーションです。
 jonaslejon/ad-autopwn
ゼロ認証からドメイン管理者までの自動化されたActive Directory攻撃チェーンです。Kerberoast、AD CS ESC1-16、Shadow Credentials、RBCD、DCSync、Synacktiv…
 leo4j/amnesiac
PowerShellベースのポストエクスプロイトフレームワークで、Active Directory環境における横移動(ラテラルムーブメント)を目的としています。メモリ内で実行され、名前付きパイプのコマンドチャネルとモジュール式のポストエクスプロイトツールを備えています。
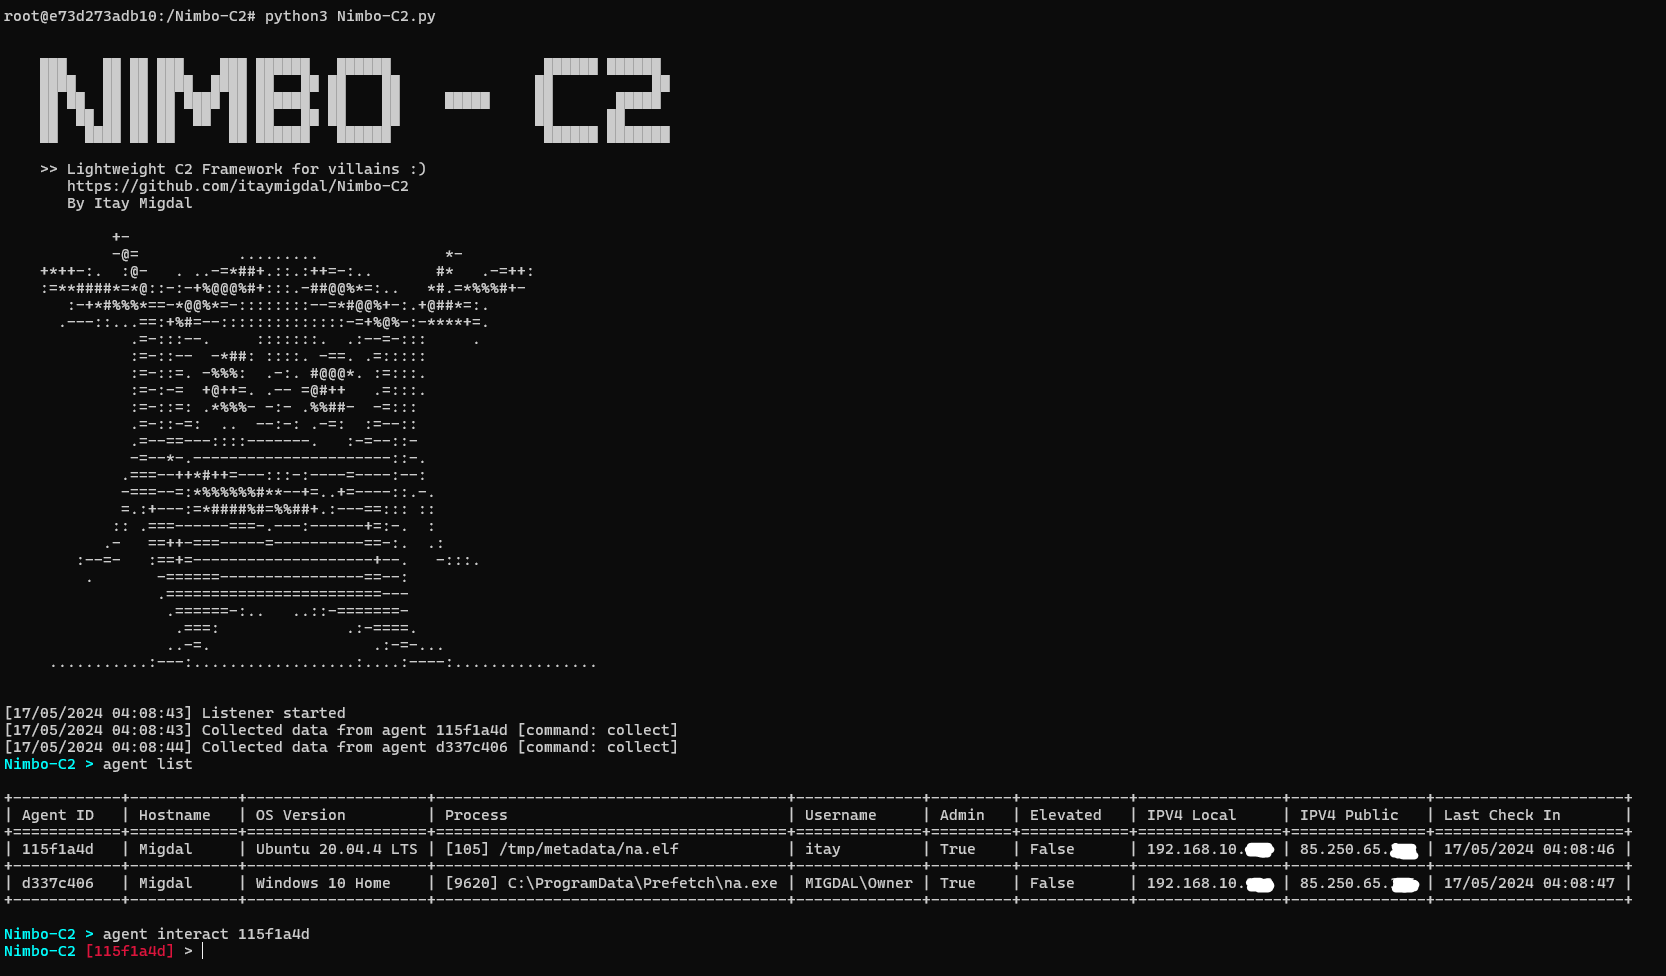 itaymigdal/nimbo-c2
Nimbo-C2は、もう一つの(シンプルで軽量な)C2フレームワークです。
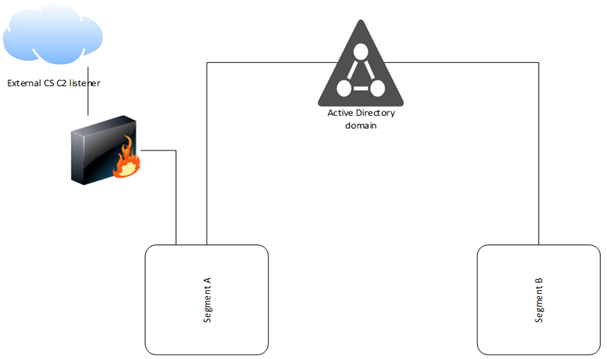 fox-it/ldapfragger
C2ツールは、セグメント化されたネットワーク内でのステルスなコマンド&コントロールのために、LDAPユーザー属性を介してCobalt Strikeビーコンデータをルーティングします。
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882の認証なしRCEエクスプロイト。パッチバイパス、コマンド実行、webshell展開を備え、ペネトレーションテスト用です。