FudgeC2 - チームコラボレーションおよびポストエクスプロイト活動のために設計されたコマンド&コントロールフレームワーク。


FudgeC2は、チームコラボレーションとキャンペーンタイムラインを容易にするために設計されたPowershell C2プラットフォームであり、BlackHat Arsenal USA 2019で公開されました。これは、クライアントがレッドチームの活動をよりよく理解できるよう、敵対的テクニックのより詳細な情報を提供することを目的としています。
Python3とWebフロントエンドで構築されたFudgeC2は、レッドチームオペレーターに、キャンペーン全体でアクティブなインプラントを管理するためのシンプルなインターフェースを提供することを目指しています。
FudgeC2は活発に開発中であり、定期的にアップデートが行われています。機能の提案があれば、アイデアや提案をお寄せください。
FudgeC2をインストールして設定するには、以下を実行します。
git clone https://github.com/Ziconius/FudgeC2
cd FudgeC2/FudgeC2
sudo pip3 install -r requirements.txt
sudo python3 Controller.py
これにより、F2データベースと初回認証情報が生成されます。その後、http[s]://127.0.0.1:5001/ からプラットフォームにアクセスできるようになります。ログイン認証情報は以下の通りです。
admin:letmein
インストールと設定の詳細については、こちらのWikiを参照してください。
FudgeC2はプロジェクトをキャンペーンに分割します。各キャンペーンには、独自のインプラントテンプレート、アクティブなインプラント、ユーザー、ターゲットが割り当てられます。
開始するには、新しいキャンペーンを作成し、そのキャンペーンでインプラントテンプレートを作成し、ターゲットコンピュータでステージャのいずれかをトリガーするだけです。
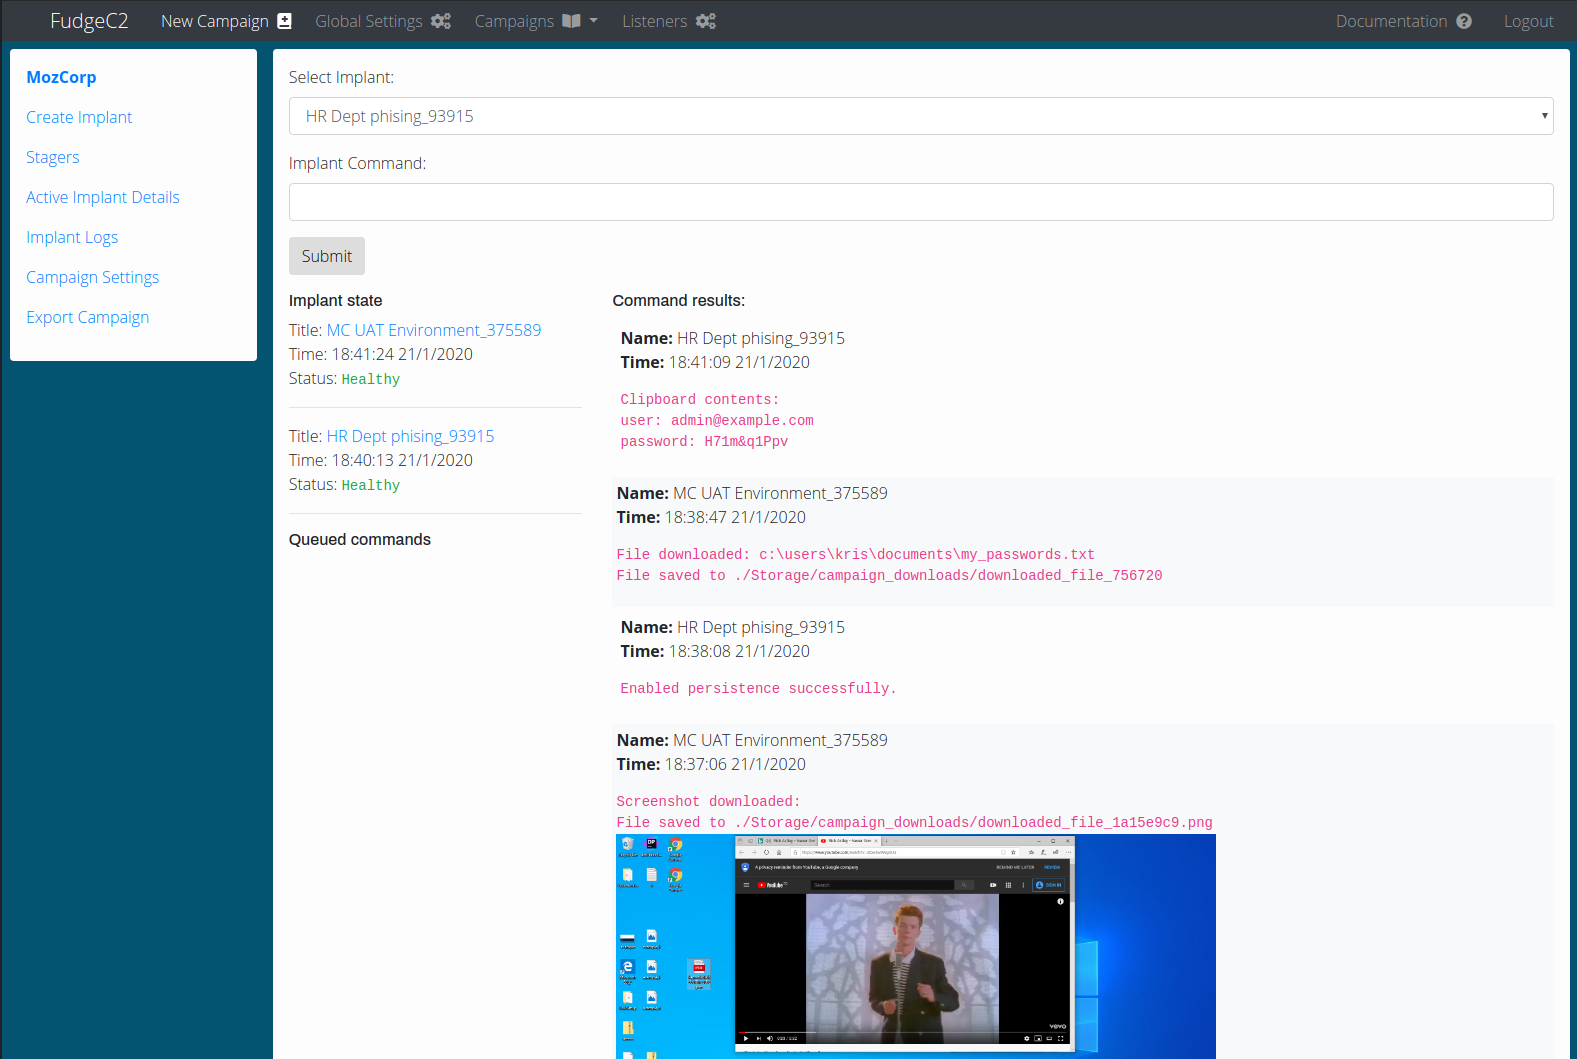
F2インプラントにはさまざまな組み込みコマンドが含まれており、これらは簡単に拡張できるため、オペレーターは独自の組み込み機能を作成することができます。機能の概要を以下に示します。組み込みインプラント機能の詳細やカスタムモジュールの作成方法については、こちらのFudgeC2 Wikiを参照してください。
インプラント機能
| コマンド | 説明 |
|---|---|
<command> | 組み込みプレフィックスが使用されていない場合、送信された値はPowerShellによって直接実行されます。 |
:: sys_info | ユーザー名、ホスト名、ドメイン、ローカルIPを収集します。 |
:: enable_persistence | ステージャペイロードを次の自動実行レジストリキーに埋め込むことで、永続化を有効にします。 |
:: export_clipboard | ユーザーのクリップボードに保存されているテキストデータを収集しようと試みます。 |
:: load_module [ターゲットスクリプト] | JAWSなどの外部PowerShellモジュールを読み込みます。 |
:: exec_module [読み込まれたモジュール名] | 読み込まれたモジュールの特定の関数を実行します。 |
:: list_modules | インプラントによって読み込まれたすべてのモジュールを一覧表示します。 |
:: download_file [ターゲットファイル] | ターゲットファイルをFudgeC2サーバーにダウンロードします。 |
:: upload_file [ローカルファイル] [リモートパス/ファイル名] | ファイルをターゲットパスと指定されたファイル名にアップロードします。 |
:: play_audio [オーディオファイル (WAV)] | 侵害されたホストでWAVオーディオファイルを再生します。 |
:: screenshot | 侵害されたホストのデスクトップのスクリーンショットを撮ります。 |
すべてのコントリビューション、提案、機能リクエストを歓迎します。アイデア、提案、質問は、GitHubまたはTwitter経由でお気軽にお問い合わせください。
FudgeC2プロジェクトおよびすべてのモジュールは、特に明記されていない限り、GNU General Public License v3.0の下で提供されます。完全なライセンスはこちらでご確認いただけます。










