#1
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882の認証なしRCEエクスプロイト。パッチバイパス、コマンド実行、webshell展開を備え、ペネトレーションテスト用です。
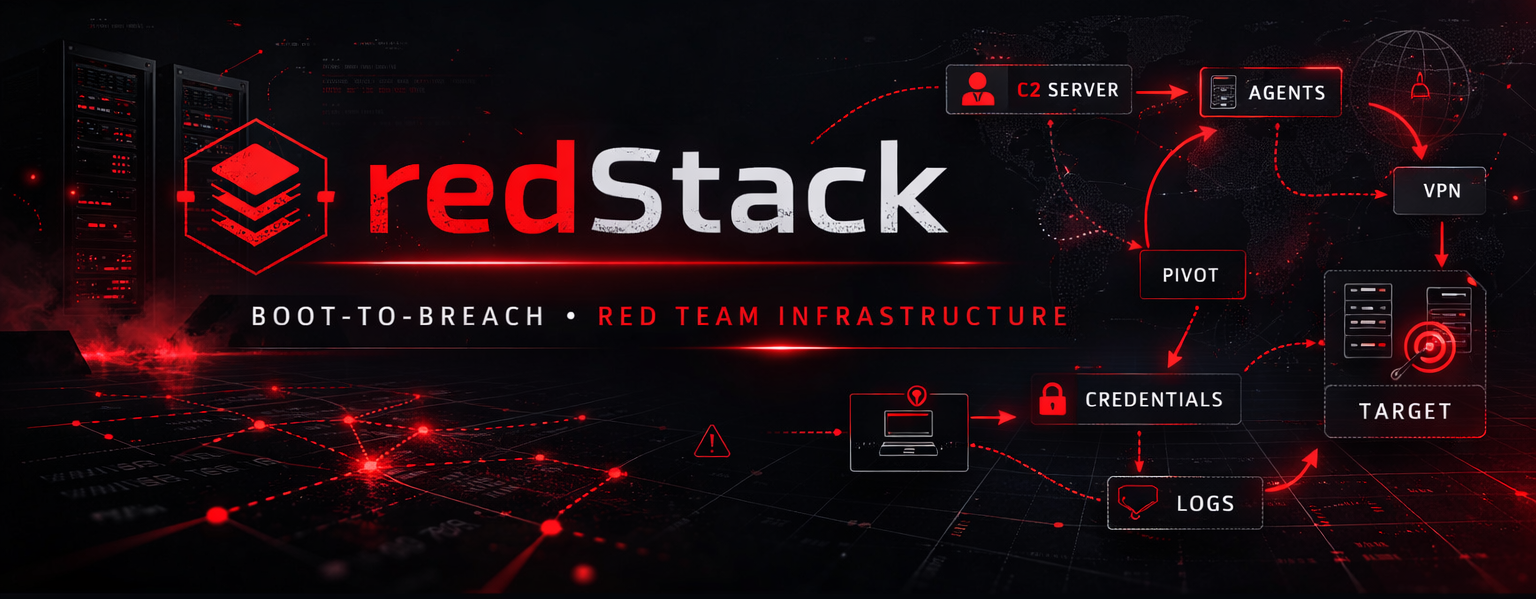 devzero-security/redstack
AWS上にTerraformでデプロイするレッドチームオペレーターラボ:Mythic、Sliver、Adaptix C2を本番環境風のApacheリダイレクターの背後に配置し、Kali/WindowsホストとGuacamoleポータルを備えています。認定トレーニングおよびセルフホスト型サイバーレンジ…
 xm0kht4r/av-edr-killer
脆弱なドライバ(BYOVD)を悪用してAV/EDRプロセスを終了させる
 jymcheong/autottp
自動化された戦術・技術・手順
 metarget/k0otkit
k0otkitは、Kubernetesクラスタに対するペネトレーションで使用できる汎用的なポストペネトレーション手法です。
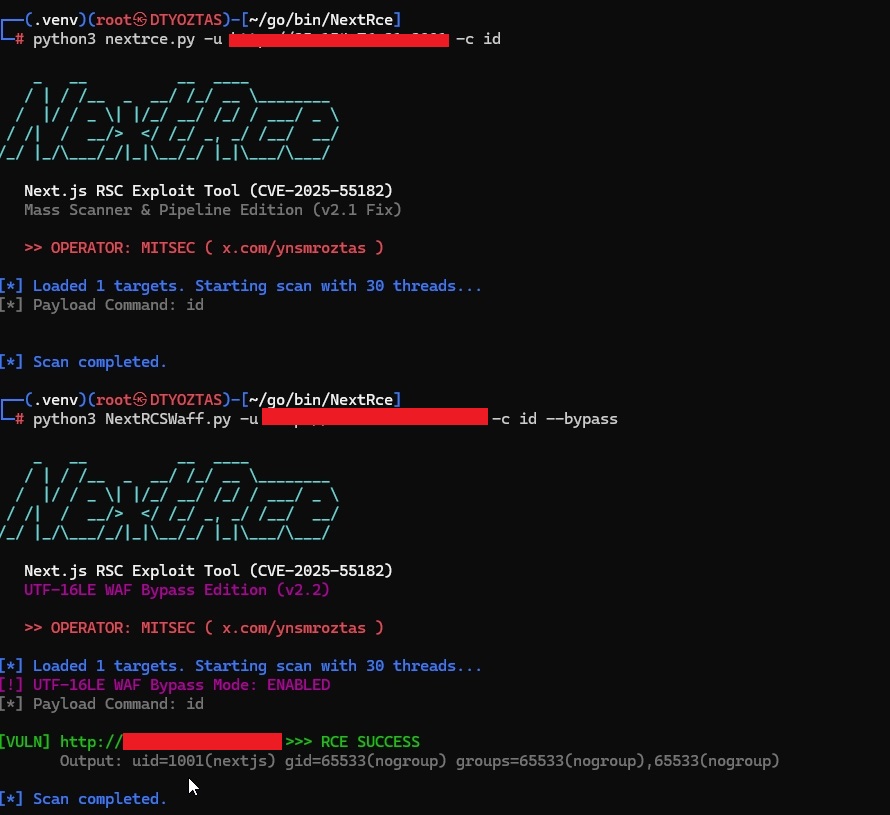 ynsmroztas/nextrce
React Shell & Next.js RSC エクスプロイトツール (CVE-2025-55182)
 safebreach-labs/sireprat
Windows IoT Core 上での SYSTEM としてのリモート コマンド実行(Python2.7 および Python3 向けのリリースが利用可能)
 mr-in4inci3le/sliver-gui
Wails で構築された Sliver C2 用のデスクトップオペレーターコンソール。gRPC サービスと直接連携することで、プロキシやプロトコルの再実装を必要とせずに、Sliver 向けのネイティブで軽量な GUI インターフェースを提供します。
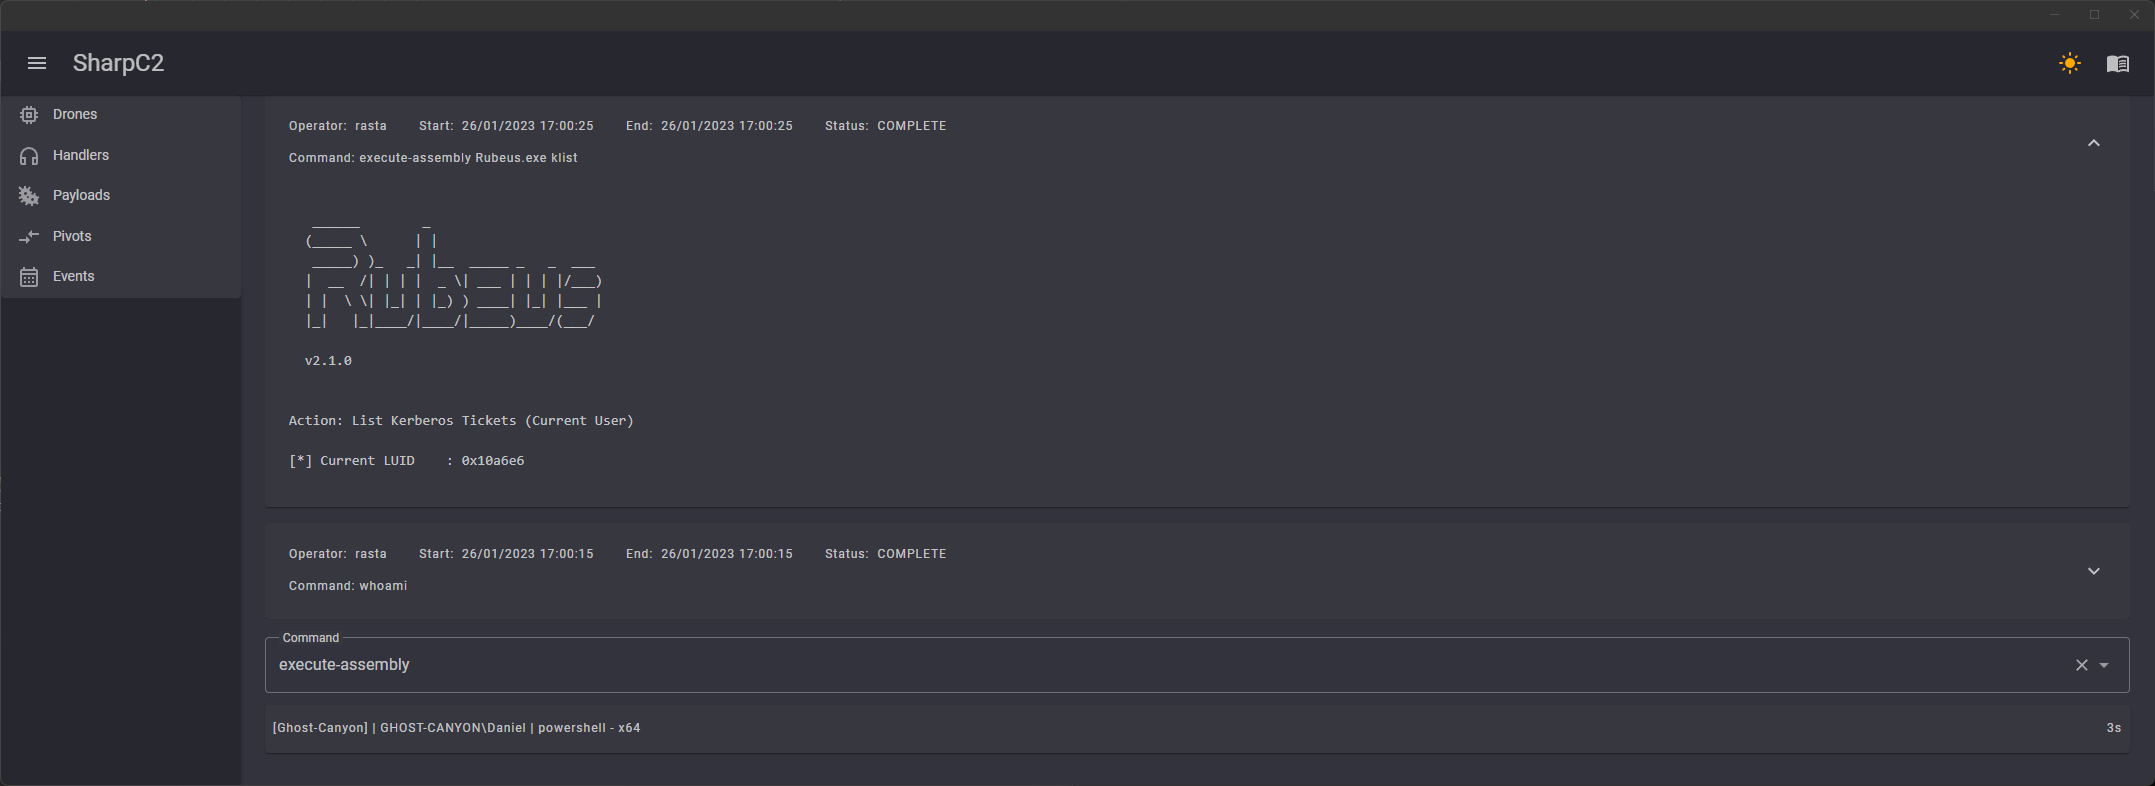 rasta-mouse/sharpc2
C#で書かれたコマンド&コントロールフレームワーク
 ryhanson/externalc2
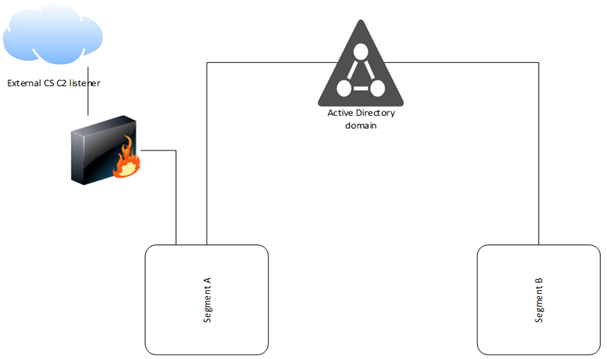
Cobalt Strike External C2サーバーと通信チャネルを統合するためのライブラリ
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP 自動トリガーペイロード & 暗号化方式
 xorrior/raven
CobaltStrike Websocket 用外部 C2
 xtr4nge/fruityc2
FruityC2は、侵害されたマシンへのエージェント展開に基づく、ポストエクスプロイテーション(かつオープンソース)フレームワークです。エージェントはオペレーターの管理下にあるWebインターフェースから管理されます。
 abelche/evil_minio
CVE-2023-28434 MinIO 認証バイパスからRCEへのEXP
 loosehose/silentbutdeadly
SilentButDeadlyは、Windowsフィルタリングプラットフォーム(WFP)を使用してEDR/AVソフトウェアのクラウド接続を防止することで、それらを無効化するために特別に設計されたネットワーク通信ブロッカーです。このバージョンは、プロセス終了を行わずにネットワーク分離のみに焦点を当てて…
 seastorm/puttyrider
Puttyセッションを乗っ取り、会話をスニッフィングし、Linuxコマンドを注入するため。