
 #1
クラウド環境(AWS、Azure、GCP)とそのサービスを評価、テスト、および保護するためのツール。
Kitploit おすすめ

 sne-m23-sn/vulnerable-docker-engine
このエクスプロイトはCVE-2021-41091のセキュリティ脆弱性を詳細に解説し、エクスプロイトスクリプトを使用してホスト上で権限昇格を達成するためのステップバイステップガイドを提供します。
 ahndrewalters/projectsecurity-homelab
Log4Shell (CVE-2021-44228) 脆弱性をシミュレートする実践的なホームラボ。Docker コンテナをデプロイして脆弱なターゲットと攻撃者マシンを構築し、エクスプロイトを実行し、セキュリティ緩和策を実装します。攻撃的セキュリティとアプリケーションハードニングの学習に最適です。
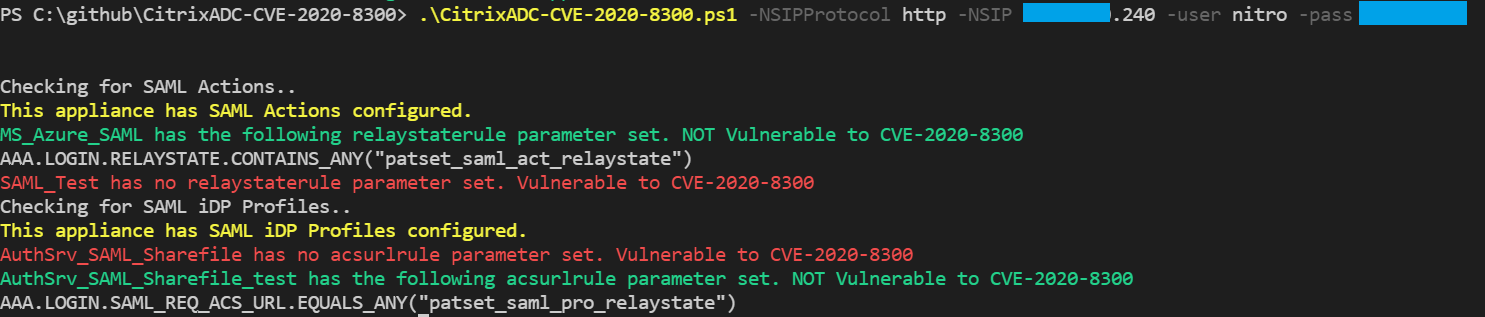 stuartcarroll/citrixadc-cve-2020-8300
Citrix ADC NITRO APIを使用して、CVE-2020-8300に脆弱なCitrix ADC SAMLアクションまたはSAML iDPプロファイル設定を検出します
 completetech-security/copyescape-check
CVE-2026-17106 向けのオフライン Docker CopyEscape 証拠チェッカー。Docker のバージョンおよびビルド構成の証拠を確認。スタンドアロンの Python 製。JSON/CSV/HTML レポート対応。エクスプロイトペイロードは含みません。
 craig-m-unsw/omigod-lab
Open Management Infrastructure エージェント(別名 "omigod")の CVE-2021-38647 について学ぶための Vagrant VM テストラボ。

 divyanshukumar0014/shipproof
GitLab CI向けのSOC 2変更管理の自動化。
 completetech-security/docker-hub-ghostpat-check
CVE-2026-105445 向けのオフライン Docker Hub PAT 証拠チェッカー。提供された証拠のみを対象とし、トークン収集・ログイン・API リクエストは行いません。JSON/CSV/HTML レポートに対応。
 benzamir/cve-2026-7791
Amazon WorkSpacesにおけるTOCTOUと任意ファイル書き込みを利用したローカル特権昇格
 taroballzchen/cve-2023-28432-metasploit-scanner
MetasploitによるMinIO情報漏洩脆弱性スキャナー
 rajsidwadkar/uap-protocol
ツールアクセスとエージェント連携のための、統合的でセキュリティ優先のワイヤープロトコル。UAPは、Ed25519署名付きCapabilityCards、必須のmTLS、Keycloak…
 baymaxpop23/attackmapper
attackmapper
 jeffbryner/log4j-docker-vaccine
docker compose ソリューション - log4j2の脆弱性 CVE-2021-44228 に対するワクチン環境を実行する
 theleopard65/cve-2021-3156-baron-samedit
CVE-2021-3156 - "Baron Samedit" のためのシンプルなDockerラボとエクスプロイトセットアップ
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
これは、現在進行中で活発に悪用されているTelnetの脆弱性の深刻度を強調できるシンプルなPoCです。なぜ人々がまだTelnetを使っているのか…私には理解できません。
 andypitcher/check_struts
CVE-2017-5638に基づくApache Strutsバージョンアナライザー(Ansible)
 yamory/cve-2021-32804
CVE-2021-32804(npmに影響するnode-tarのパストラバーサル脆弱性)のためのDockerベースの再現環境と、ステップバイステップの悪用スクリプト。
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js、Supabase、Stripeアプリ向けのローカル静的セキュリティスキャナー:キー漏洩、RLSと権限付与の欠落、安全でないWebhookを検出する24のASTベースチェック。CLIとGitHub Action。
 joebeeton/cve-2024-4701-poc
CVE-2024-4701 の POC








