
 completetech-security/docker-hub-ghostpat-check
CVE-2026-105445 向けのオフライン Docker Hub PAT 証拠チェッカー。提供された証拠のみを対象とし、トークン収集・ログイン・API リクエストは行いません。JSON/CSV/HTML レポートに対応。





Docker Hub アカウント変換時の PAT 再割り当て (CVE-2026-105445)
オフラインのベンダー証拠記録ツールであり、スキャナーではない
docker-hub-pat-check は、CVE-2026-105445 専用のリポジトリです。これはサービス側で発生した Docker Hub の過去の露出事案です。Docker によると、アカウントから組織への変換時に、パーソナルアクセストークン (PAT) がトークンシークレットをローテーションすることなく、指定された新しい所有者に再割り当てされました。この露出は 2024-08-26 20:33 UTC から、Docker による修正が行われた約 2026-09-30 19:10 UTC まで続きました。
クライアントや Docker のバージョンによるルールはありません。どのアカウントが露出したかを判断できるのは Docker だけです。このツールは、管理者がすでに保有している証拠 (Docker からの通知が届いたか、いつ届いたか、どのような修復が行われたか) を記録し、一貫性のある報告可能なステータスに変換します。Docker Hub に接続することはなく、トークンをテストすることも、トークンを読み取ることもありません。
[!IMPORTANT] 「通知なし」は Docker の主張であり、証明ではありません。 Docker は、メールを受信しなかったアカウントは露出していないと述べています。このツールはその帰属を記録しますが、それでも
unknownと報告します。また Docker は、悪用の証拠はないと報告しています。これはベンダーの調査結果であり、このツールが検証するものではありません。ベンダー自身が指摘しているように、レジストリログはトークンの使用状況を示すものであり、トークンの存在を示すものではありません。
python docker_hub_pat_check.py --notification received --notification-date 2026-10-02 \
  --remediation operator_revoked_or_rotated --remediation-date 2026-10-05 \
  --retained-listed-tokens no --label example-account --format json

python docker_hub_pat_check.py --inventory examples/evidence.example.json --format html --output report.html
python docker_hub_pat_check.py --evidence-csv examples/evidence.example.csv --format csv
python docker_hub_pat_check.py --help
python -m unittest -v でテストを実行します。
各レコードは1つのアカウントの証拠を記述します。レコードはコマンドライン、JSONファイル、CSVファイル、またはこれらの任意の組み合わせから取得できます。1回の実行は10,000レコードに制限されます。
| 入力 | オプション | 備考 |
|---|---|---|
| 1レコード | --label、--notification、--notification-date、--remediation、--remediation-date、--retained-listed-tokens、--evidence-source | これらのいずれかを指定すると、コマンドラインから1レコードが作成されます。 |
| JSON | --inventory FILE(繰り返し指定可能) | 1つのオブジェクトまたは配列。それぞれに "schema_version": 1 が必要です。examples/evidence.example.json を参照してください。 |
| CSV | --evidence-csv FILE(繰り返し指定可能) | ヘッダー行付きのUTF-8。examples/evidence.example.csv を参照してください。 |
レコードのフィールド:
| フィールド | 値 |
|---|---|
label | 仮名テキスト、最大512文字(デフォルト unlabeled) |
notification | received、not_received、unknown |
notification_date | YYYY-MM-DD |
remediation | operator_revoked_or_rotated、vendor_deactivated、not_done、unknown |
remediation_date | YYYY-MM-DD |
retained_listed_tokens | yes、no、unknown(通知に記載されたトークンを意図的に保持したかどうか) |
evidence_source | vendor_email、vendor_support、vendor_statement、operator_attestation |
その他のオプション:
| オプション | 目的 |
|---|---|
--format csv|json|html | レポート形式(デフォルト csv)。 |
--output FILE | レポートを新しいファイルに書き込みます。指定しない場合、レポートは標準出力に出力されます。 |
--force | 既存の出力ファイルを置き換えます。 |
--brand NAME | HTMLレポートに表示される組織名(デフォルト CompleteTech LLC)。 |
--fail-on-finding | いずれかの結果が potentially_affected の場合に終了コード1で終了します。 |
--version、--help | ツールのバージョンまたは完全なオプションヘルプを表示します。 |
空または存在しない値は未指定として扱われます。値はトリムされ、大文字と小文字は区別されません。docs/REFERENCE.md には、すべてのフィールド、制限、出力列、ルールが記載されています。
| コード | 意味 |
|---|---|
0 | 完了。--fail-on-finding が設定されていない限り、検出結果はこれを変更しません。 |
1 | --fail-on-finding が設定されており、少なくとも1つの potentially_affected 結果が存在します。 |
2 | 引数、入力、または出力のエラー。1 より優先されます。 |
130 | 中断されました。完了した観測結果は可能な限り保持されます。中断と復旧 を参照してください。 |
構造的に無効な入力は運用エラー(終了コード2)であり、評価ではありません。対象は、サポートされていないフィールド、重複したJSONキー、誤った型、制御文字、不正な形式のCSVまたはJSON、4 MiBを超えるファイル、長すぎる文字列、読み取り不能なファイル、およびDockerトークンに見える値です。エラーメッセージに指定されたテキストがそのまま出力されることはありません。それ以外の点で有効なレコード内の認識されない列挙値や無効な日付は評価結果となり、malformed_evidence を伴う unknown になります。
| ステータス | ここでの意味 |
|---|---|
potentially_affected | オペレーターがDockerからの通知を受信したと報告しているため、ベンダーは転送されたPATを対象範囲と見なしており、修復が完全には報告されていません。悪用が確認されたわけではありません。 |
fixed_version_reported | 通知が受信され、オペレーターが日付を伴う修復を報告しており、記載されたトークンを意図的に保持していません。バージョン比較は行われません。これは「修復が報告された」という意味であり、保証を意味するものでは決してありません。 |
unknown | 証拠が欠落している、不正な形式である、矛盾している、ベンダーのタイムライン外である、または通知が届かなかったことのみを述べています。クリーンな結果になることは決してありません。 |
unsupported_runtime は適用されません。ランタイムのライフサイクルが存在せず、version_status も存在しないためです。docker_hub_pat_evidence_status はその理由を示し(例えば vendor_unnotified_claim、conflicting_evidence、remediation_reported など。完全なリストは docs/REFERENCE.md にあります)、docker_hub_pat_exploitability は常に not_tested です。fixed_version_reported は運用者が報告した修復を反映するものであり、検証済みのデプロイ済みパッチではありません。
日付はマシンの UTC 日付を用いてベンダーのタイムラインと照合されます。通知日は Docker の 2026-10-02 のメールより前であってはなりません。運用者自身の修復日は、露出開始日(2024-08-26)から今日までの任意の日に設定できます。これは 2026-09-30 が Docker のサービス修正日であり、運用者がトークンを取り消せる時期の制限ではないためです。Docker の 2026-10-08 の無効化より前の日付を持つ vendor_deactivated の主張は conflicting_evidence となります。未来の日付は拒否されます。ルールは実行するビルド時点で固定されているため、古いコピーは後の変更を反映しません。
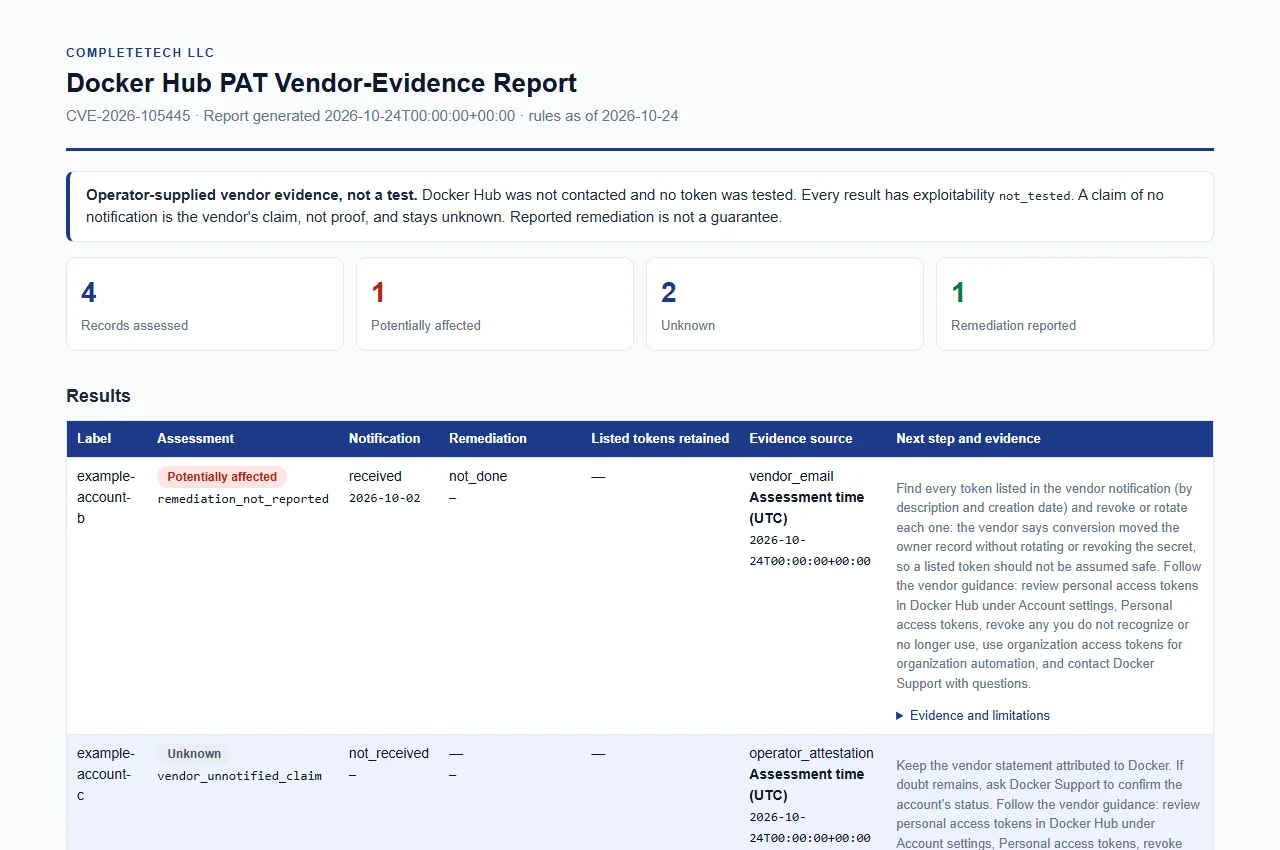
合成されたサンプル証拠(予約済みの example-* ラベル)からレンダリングされたもの。ソース: docs/example-report.html。実在のアカウントを記述したものではありません。
complete 列、record_type 列(result、またはゼロ件レポートの場合は summary)、および JSON と同じフィールドを持ちます。tool、tool_version、schema_version、rules_as_of、generated_at、complete、rules(それぞれに statement、ソース URL、レビュー日を含む)、および results を持つオブジェクトです。





