
 #1

 papamica/waf-checker
WAFを160以上のペイロードでテストします
 imperva/automatic-api-attack-tool
Impervaのカスタマイズ可能なAPI攻撃ツールは、API仕様を入力として受け取り、それに基づいた攻撃を生成して実行します。
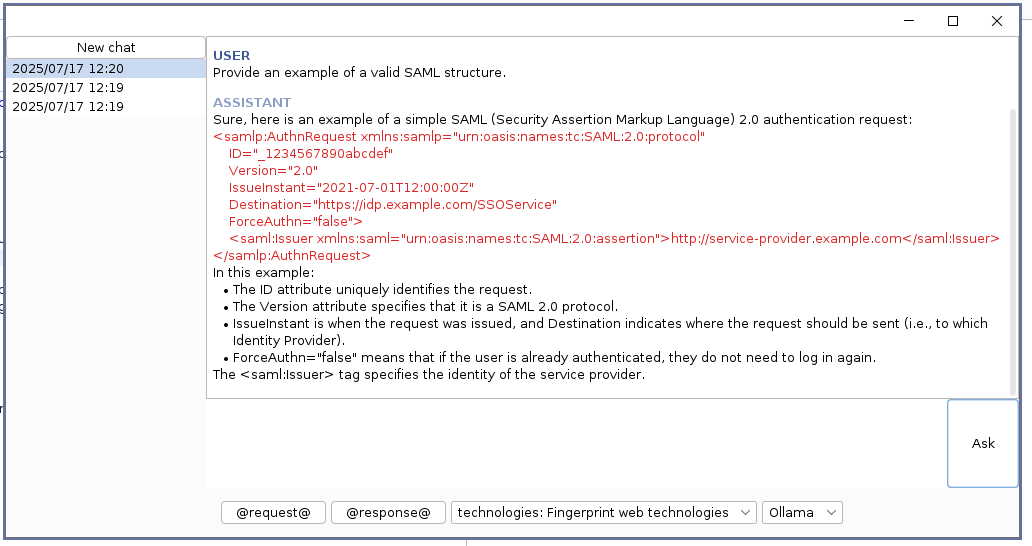 synacktiv/hopla
HopLa Burp Suite Extenderプラグイン - AI機能、オートコンプリートサポート、そして便利なペイロード一式をBurp Suiteにもたらします。
 elastic/agent-skills
公式Elasticスキル
 keyvaluesoftwaresystems/agent-opfor
AIエージェントおよびMCPサーバー向けのオープンソースの敵対的エミュレーション
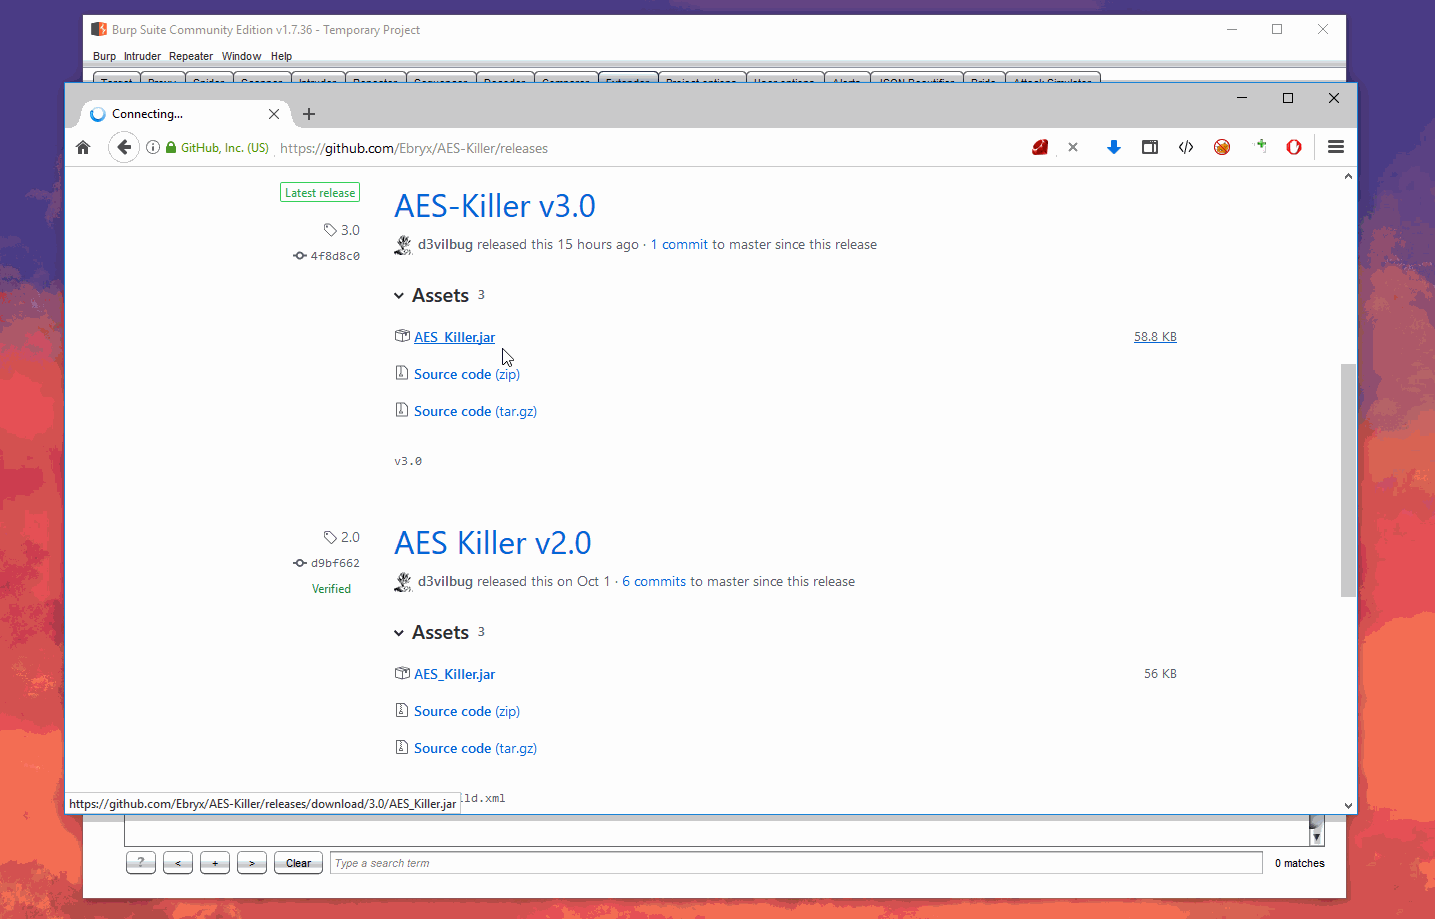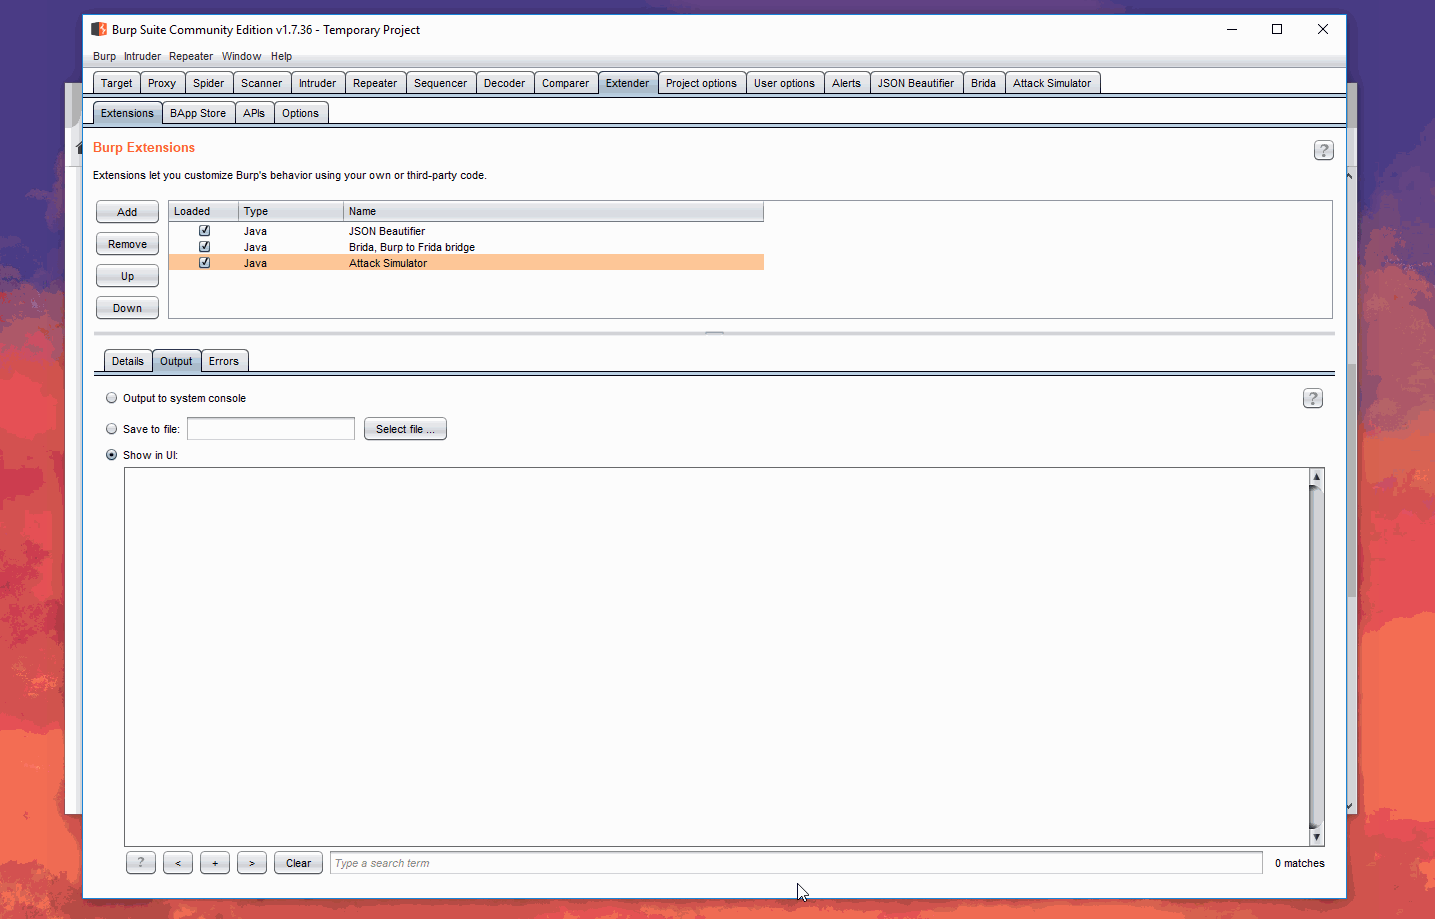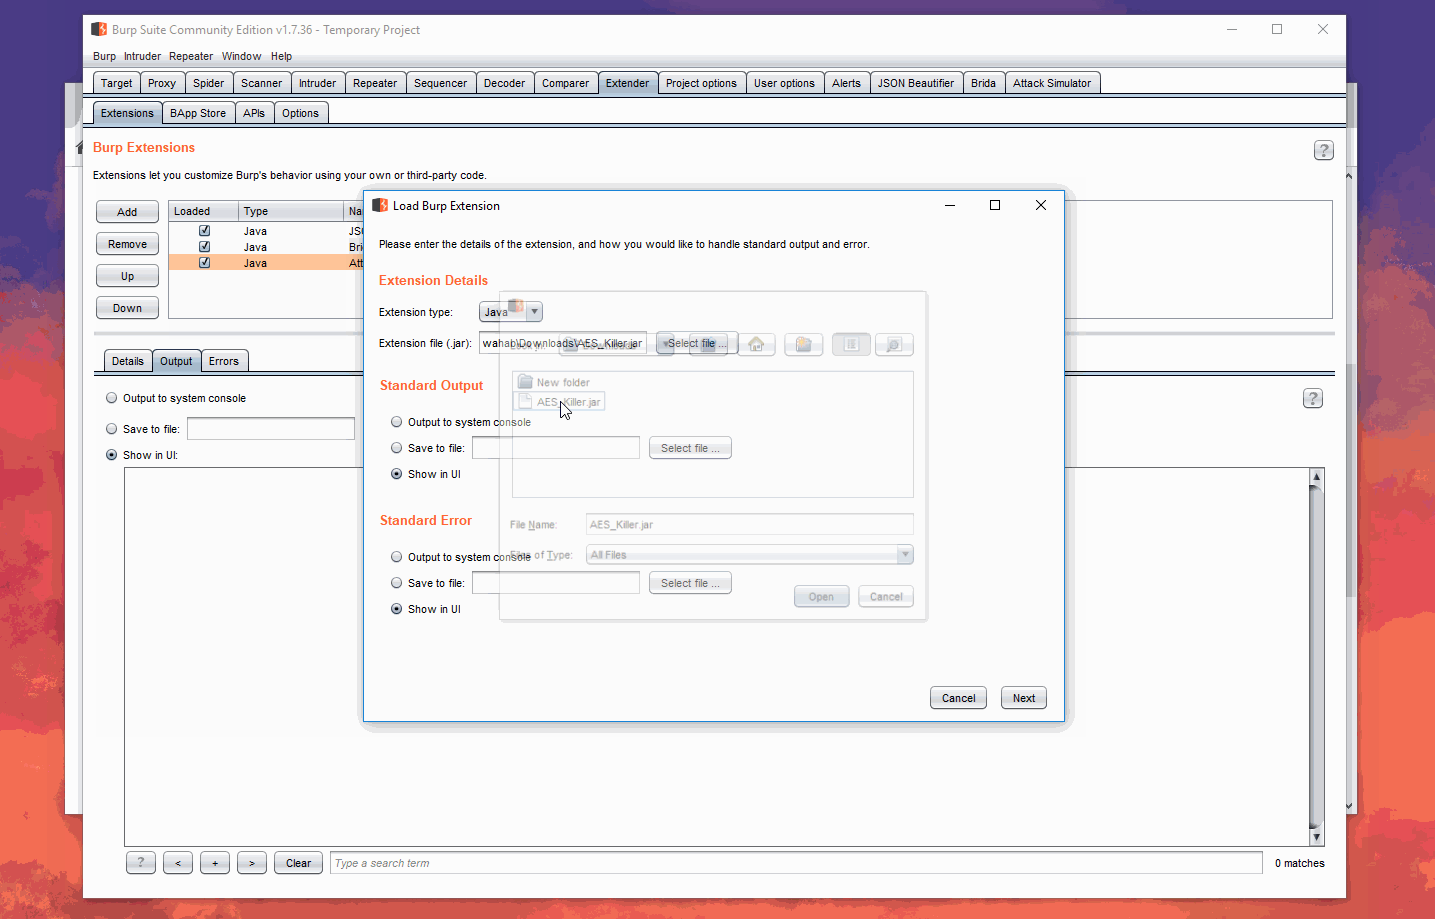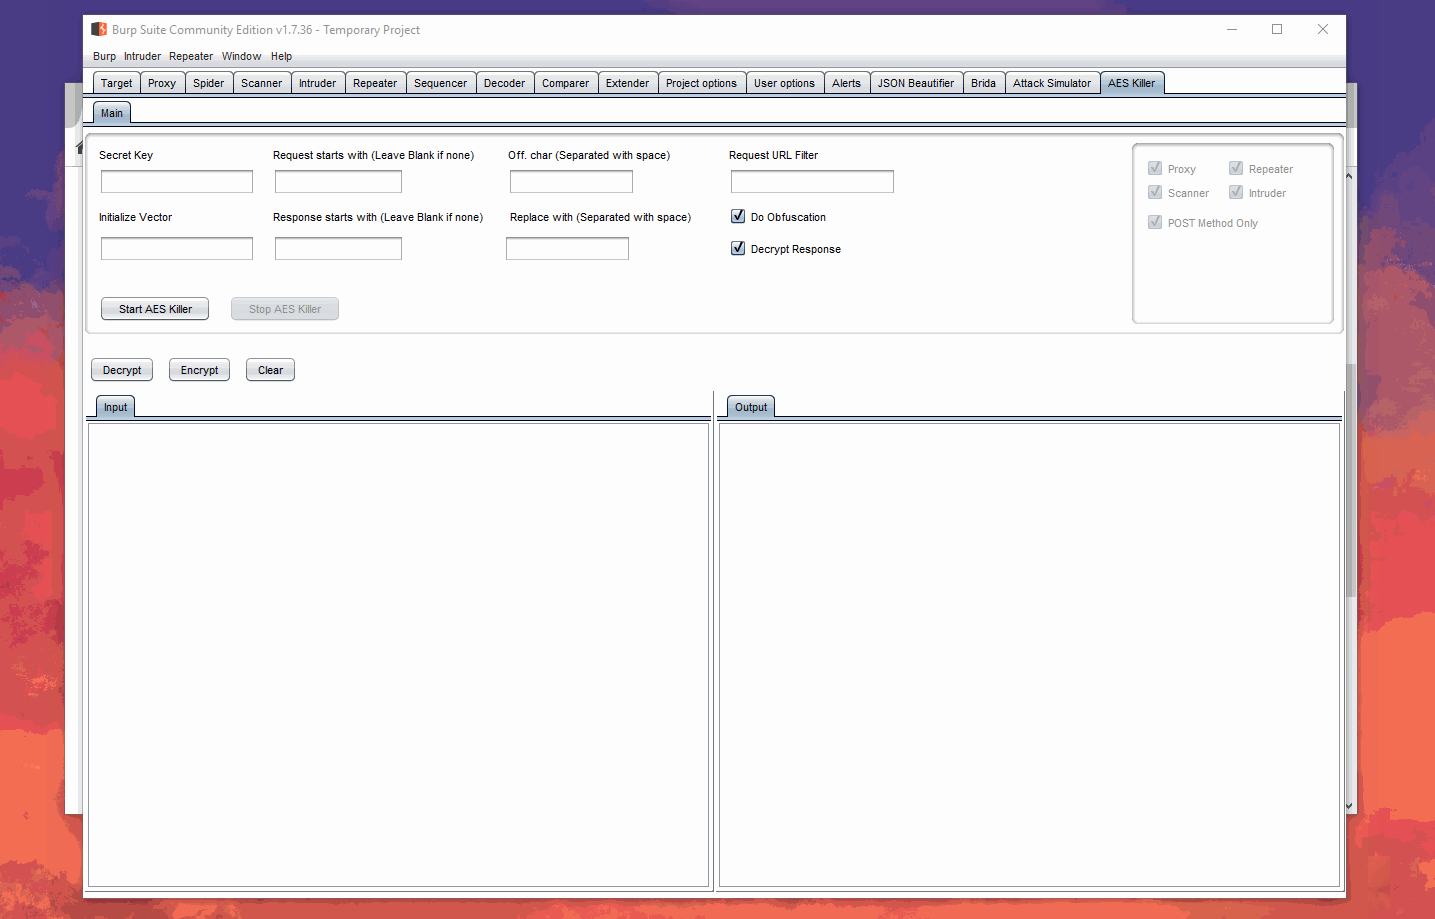 ebryx/aes-killer
AES暗号化トラフィックをリアルタイムで復号するBurpプラグイン
 deepseasred/autonessus
このスクリプトは、Nessus APIと通信し、スキャンの自動化を支援します。スクリプトに指定されたフラグに応じて、すべてのスキャンの一覧表示、すべてのポリシーの一覧表示、スキャンの開始、停止、一時停止、再開が可能です。
 dolevf/graphql-cop
軽量なPython製ユーティリティで、GraphQL APIの自動セキュリティ監査を行います。設定ミス、情報漏洩、denial-of-service脆弱性を検出し、cURL再現コマンドを生成します。
 lumoslab-innovation/openhunterai
Local-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
 portswigger/active-scan-plus-plus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、コードインジェクション、およびShellshockやLog4Shellなどの既知のCVEに対するチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
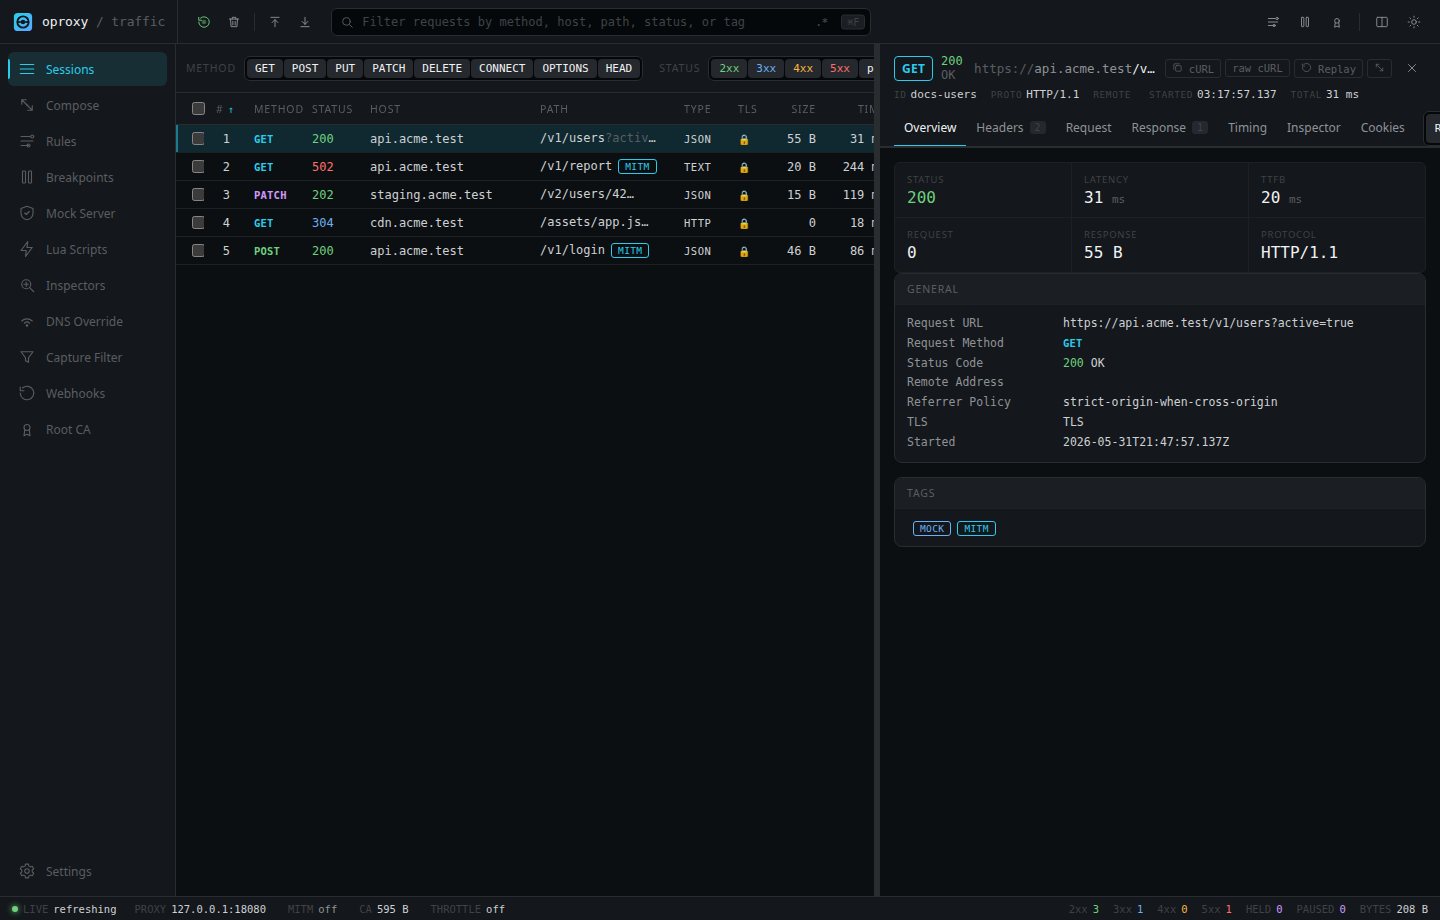 sauravrao637/oproxy
オープンソースのMITMプロキシ。ネットワークトラフィックの傍受、検査、モック化が可能です。
 rogerorr/nttrace
Windowsの「ネイティブ」API向けのstrace風プログラム
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 kerlenton/mcpsnoop
MCP向けWireshark。AIクライアントとMCPサーバーの間の透過プロキシ。すべての呼び出しをターミナルでライブ監視し、検出結果に基づいてCIを失敗させ、OpenTelemetryスパンをエクスポートします。
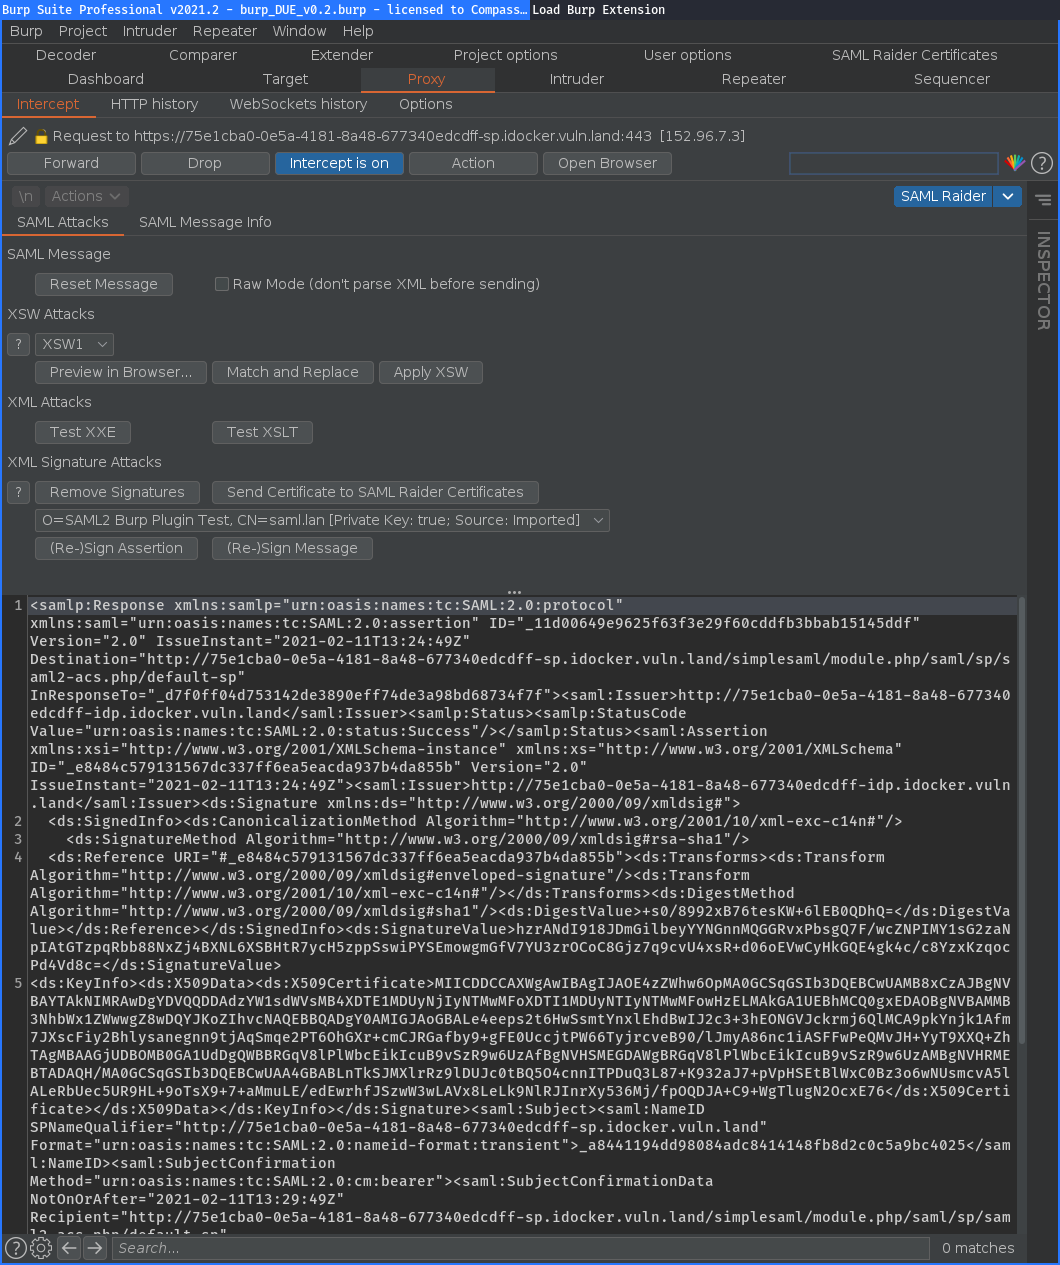 compasssecurity/samlraider
SAML2 Burp 拡張機能
 assetnote/batchql
バッチGraphQLクエリとミューテーションの実行に焦点を当てたGraphQLセキュリティ監査スクリプト
 teycir/burpapisecuritysuite
Burp Suite拡張機能:APIセキュリティテスト向け。15種類の攻撃タイプ、108以上のペイロード、インテリジェントファジング、BOLA/IDOR検出、AI統合、自動偵察に対応。REST/GraphQL/SOAP APIをサポートし、Nuclei、Turbo…






