
 #1
 ethicalhackingplayground/ssrf-king
Burp用のSSRFプラグイン - すべてのリクエストにおけるSSRF検出を自動化します。
 codewatchorg/sqlipy
SQLiPyは、SQLMap APIを使用してSQLMapを統合するBurp Suite用のPythonプラグインです。
 bbva/apicheck
REST APIのためのDevSecOpsツールセット
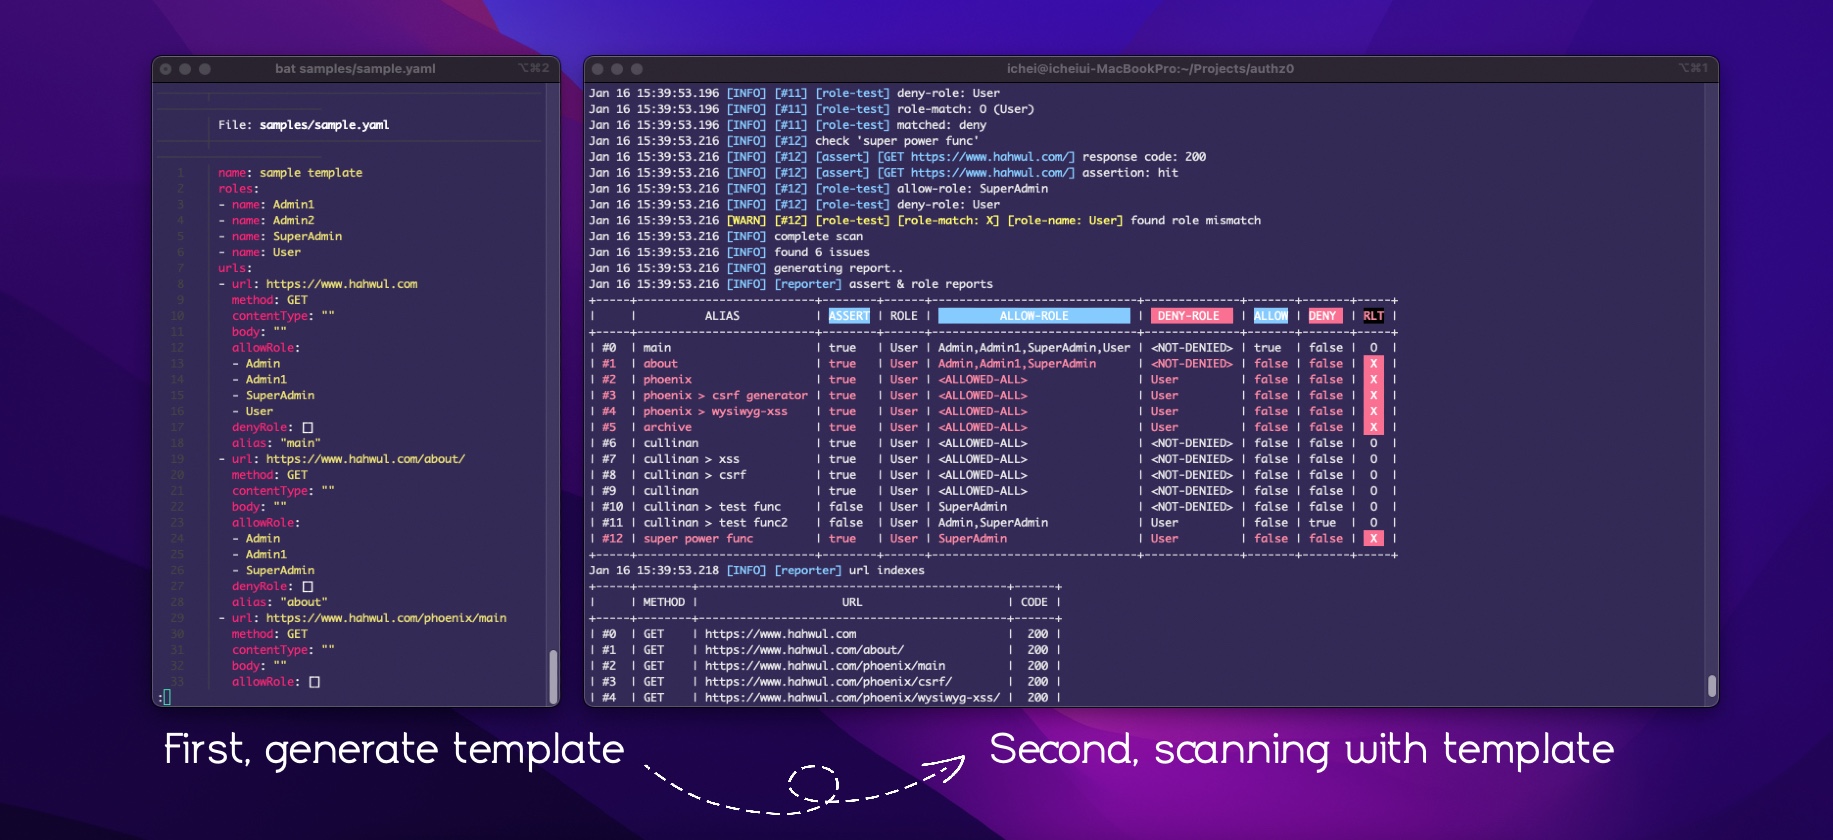 hahwul/authz0
YAMLテンプレートを使用してロールベースの認証情報でURLをスキャンし、不正アクセスを検出する自動化された認可テストツール。
 yalcinyolalan/wssat
Webサービスセキュリティ評価ツール
 subgraph/vega
Subgraph Vega
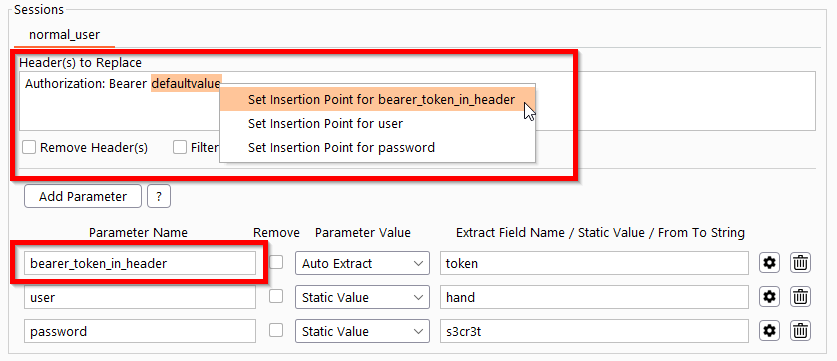 simioni87/auth_analyzer
認可問題をテストするためのBurp拡張機能。自動リクエストの繰り返しとパラメータ値のその場での抽出。
 aws/http-desync-guardian
HTTPリクエストを分析して、HTTP Desync攻撃(HTTPリクエストスマグリング/スプリッティングの前兆)のリスクを最小限に抑えます。
 tno-s3/wuppiefuzz
LibAFL上に開発されたカバレッジガイド型REST APIファザー
 brutelogic/unkover
Bash製の403/401アクセスバイパステスター。ヘッダースプーフィング、メソッド改ざん、パス正規化、エンコーディング技術を用いてURLをプローブし、成功時にはcurl PoCを返します。
 ngalongc/openapi_security_scanner
OpenAPIベースのAPI向け自動認可セキュリティスキャナ。差分的応答分析により、複数の認証情報セットでGETエンドポイントをテストし、権限昇格や壊れたアクセス制御のバグを検出します。
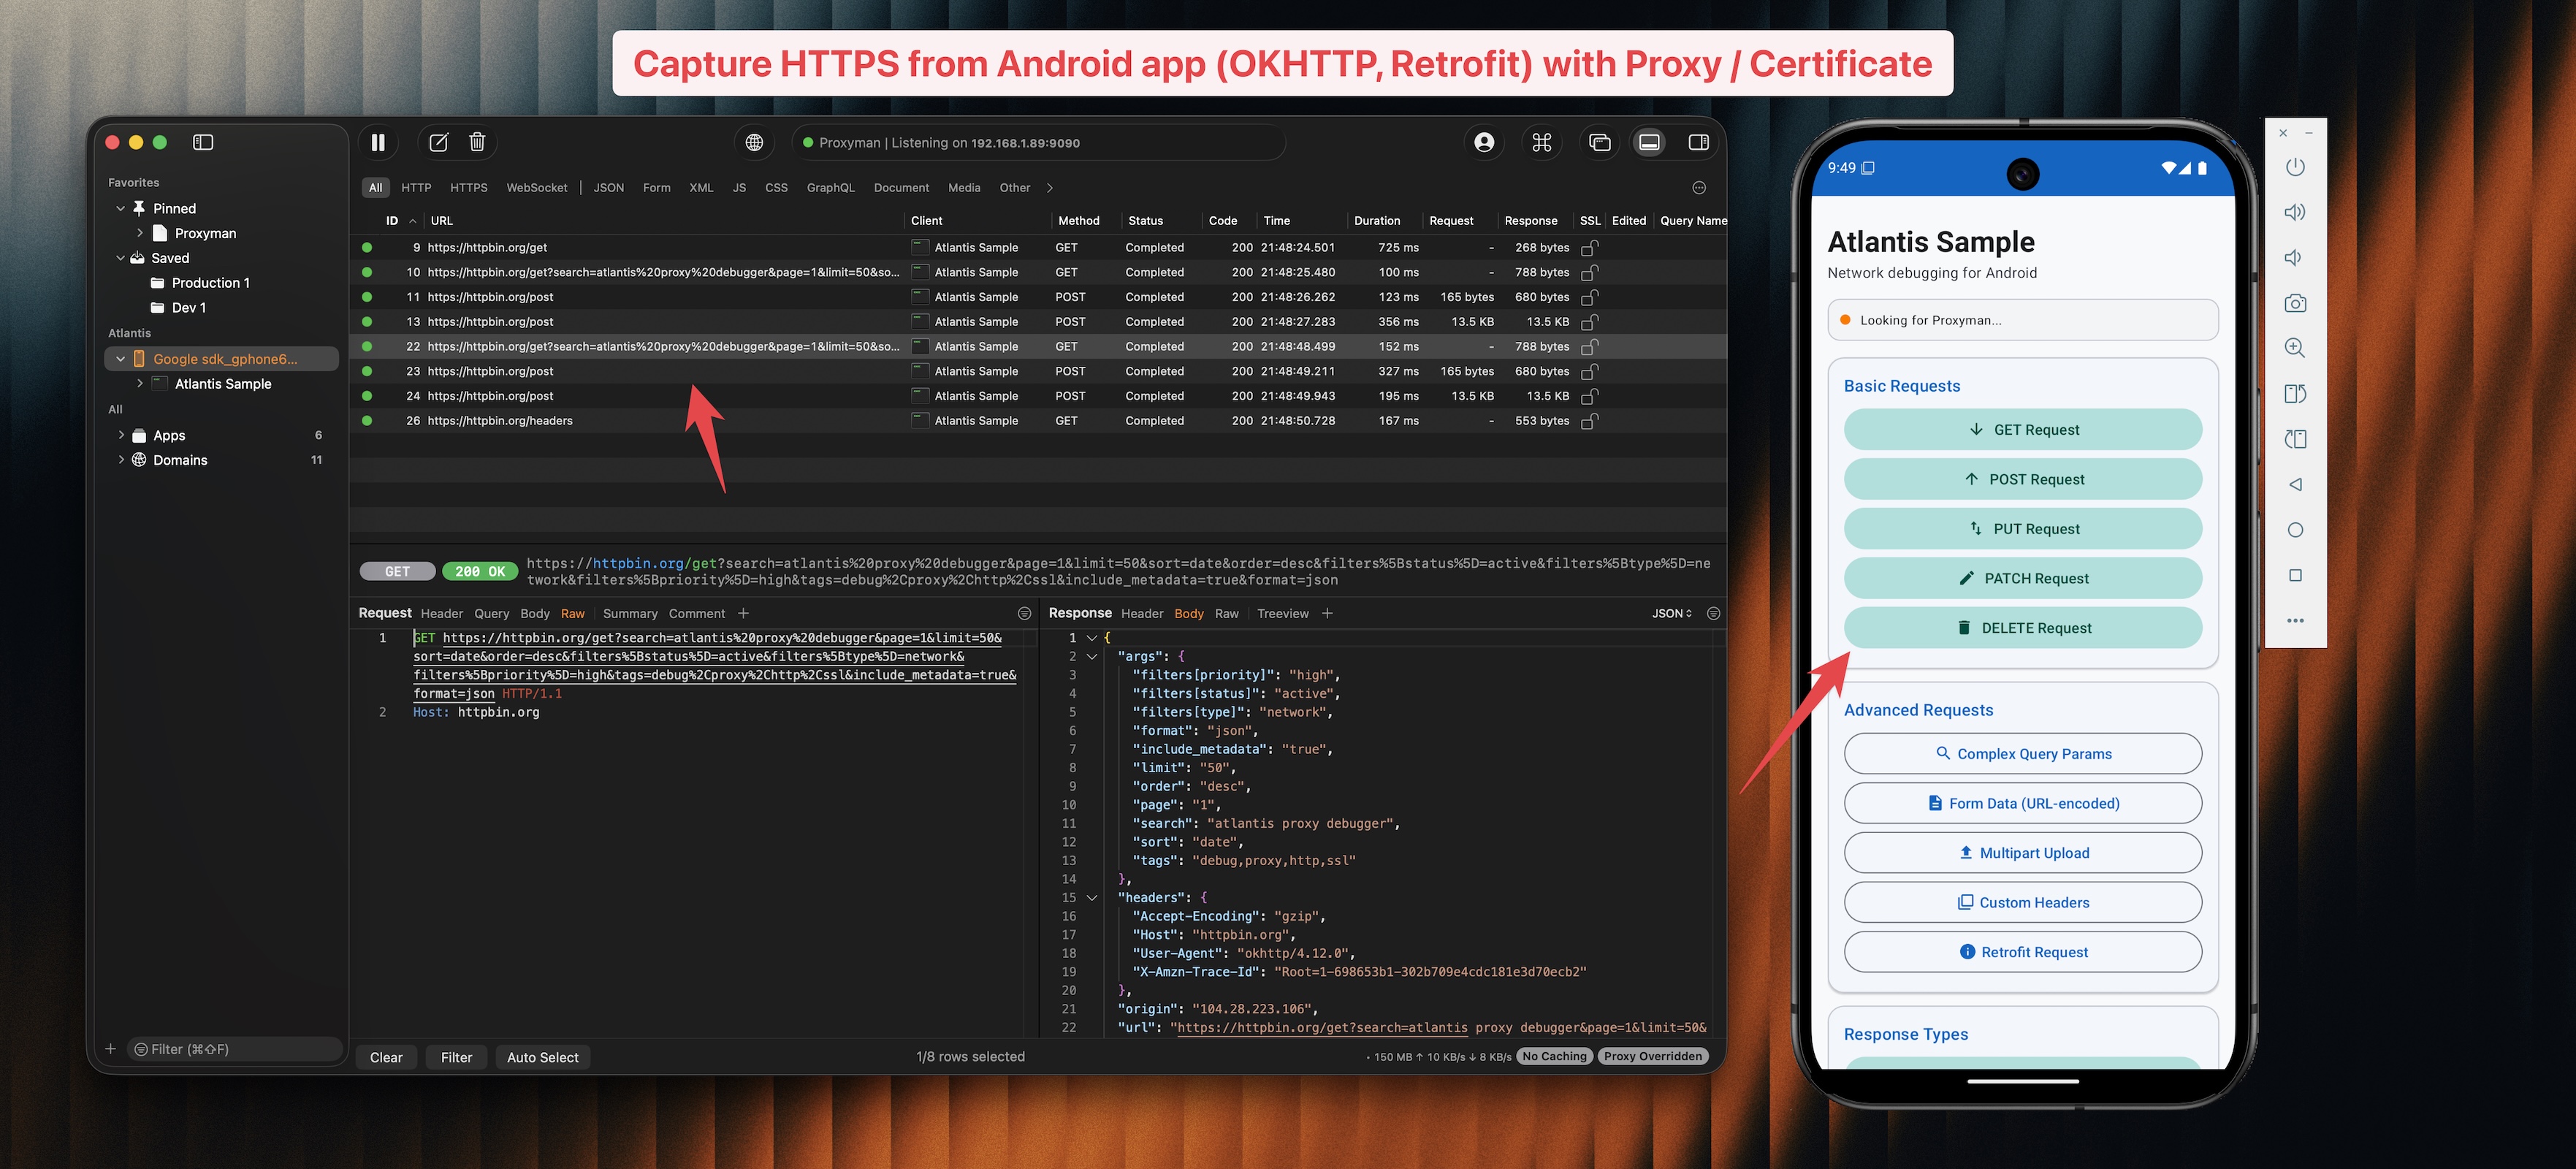 proxymanapp/atlantis-android
AndroidアプリのHTTP/HTTPSトラフィックをキャプチャし、Proxymanに送信してデバッグします。
 bifrost-proxy/bifrost
Rust製の高性能HTTP/HTTPS/SOCKS5 MITMプロキシ。TLS傍受、ルールベースのリクエスト書き換え、トラフィックキャプチャ、ブレークポイント、スクリプトサンドボックス、Web UI経由のリクエストリプレイを備える。
 dipjyotimetia/hybridtestframework
Web、API、クラウド、イベント、およびセキュリティのエンドツーエンドテスト
 aress31/openapi-parser
OpenAPIドキュメントをBurp Suiteにパースし、OpenAPIベースのAPIセキュリティ評価を自動化する(PortSwiggerによって公式BAppストアへの収録が承認済み)。
 0x999-x/jsluicepp
jsluice++は、CLIツールjsluiceを使用してJavaScriptトラフィックのパッシブおよびアクティブスキャンを行うために設計されたBurp Suite拡張機能です。









