#1
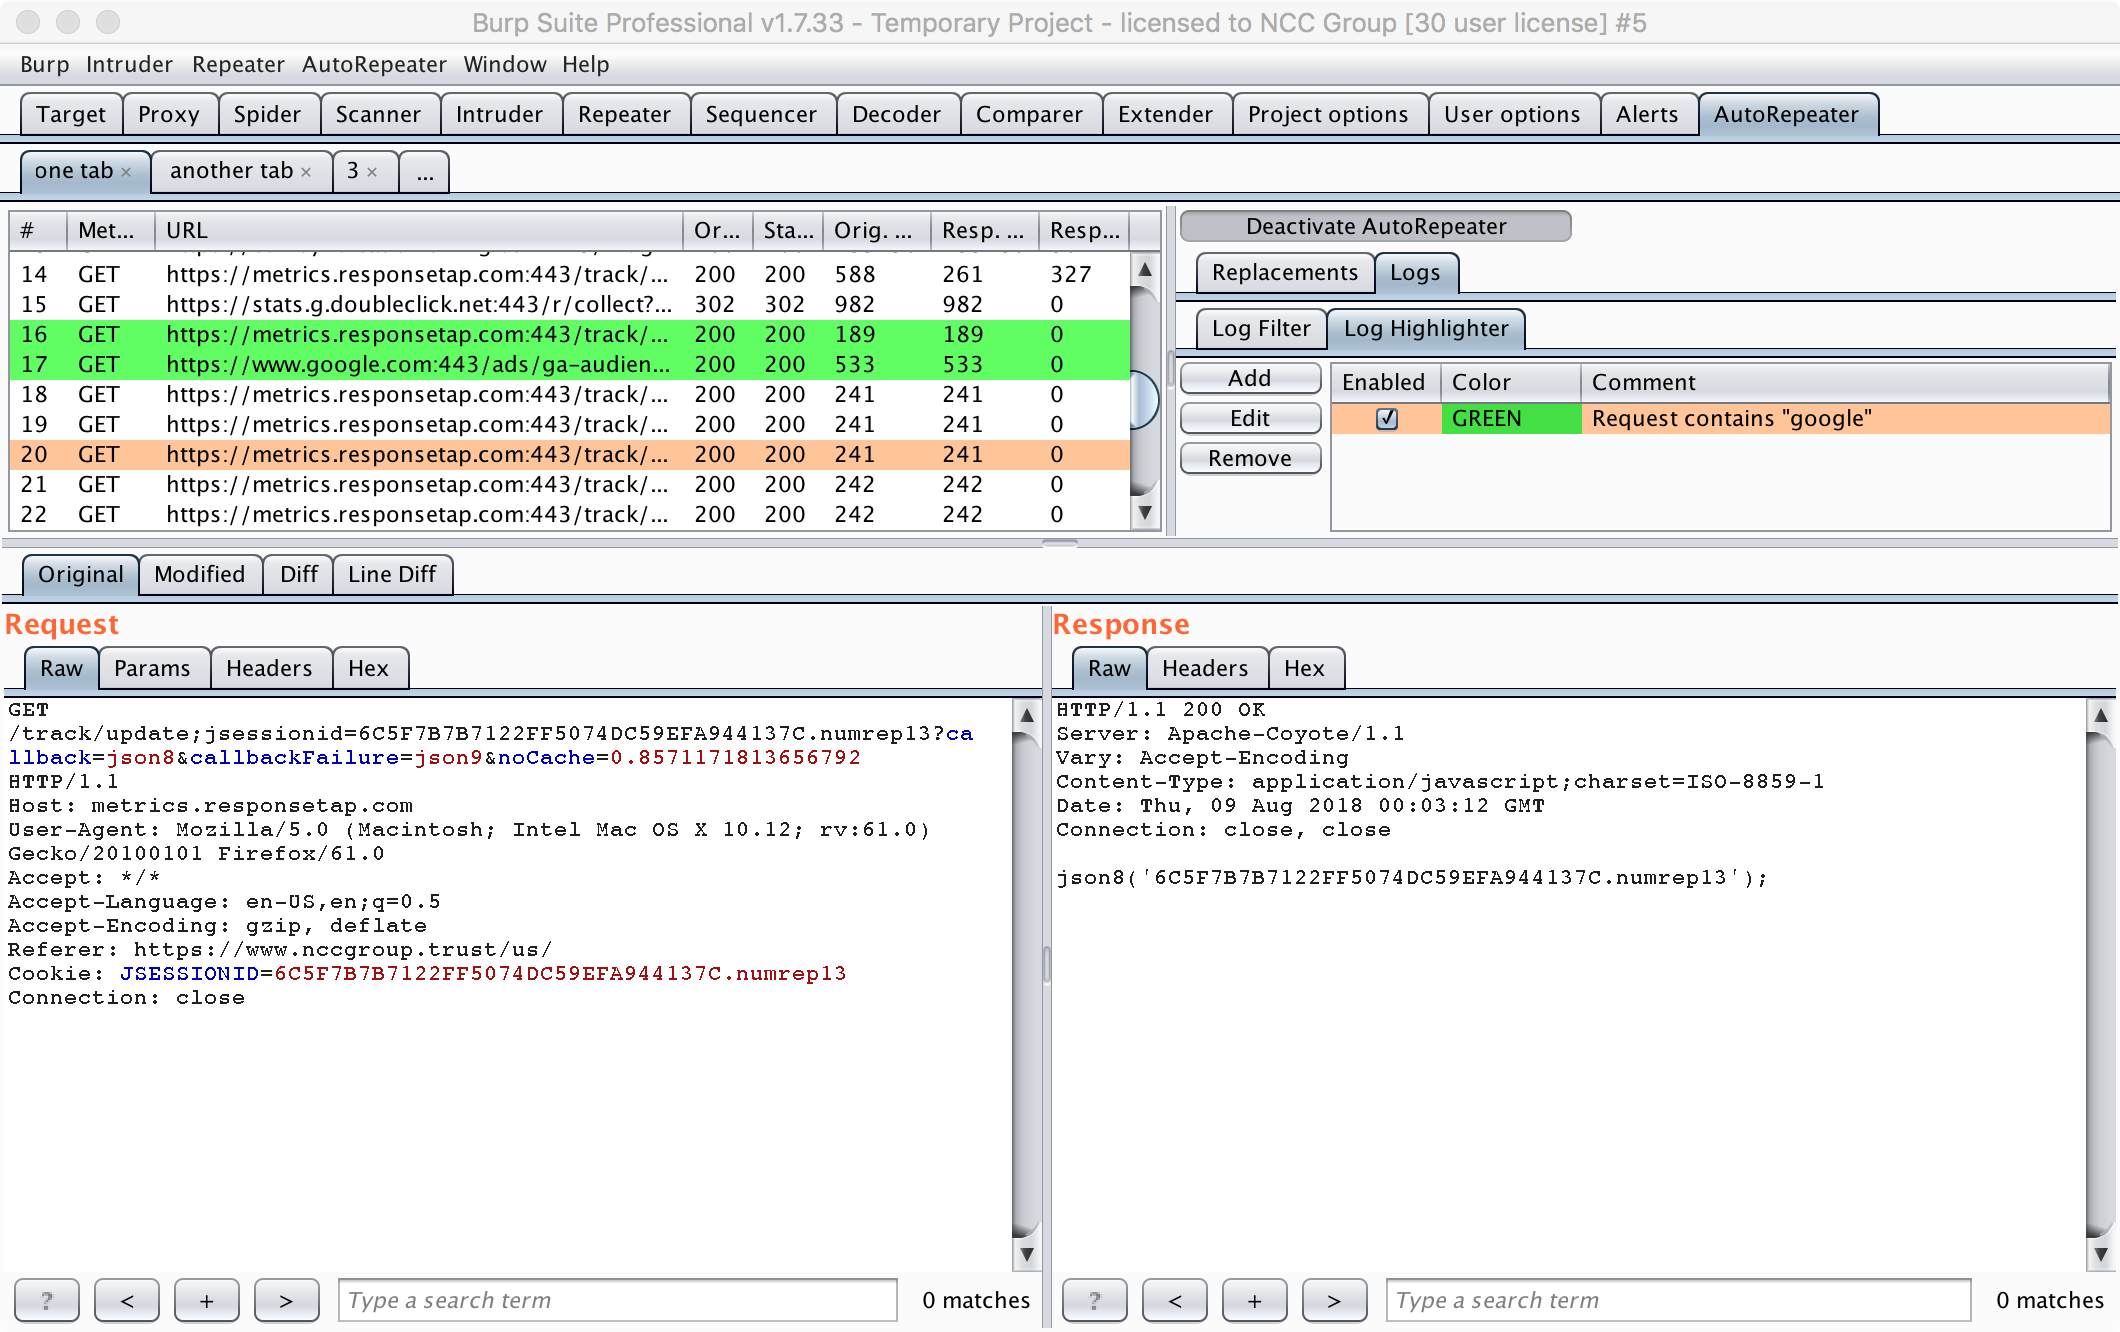
 nccgroup/autorepeater
Burp SuiteによるHTTPリクエストの自動繰り返し
 chrislockard/api_wordlist
Webアプリケーションの評価に使用するAPI名のワードリスト
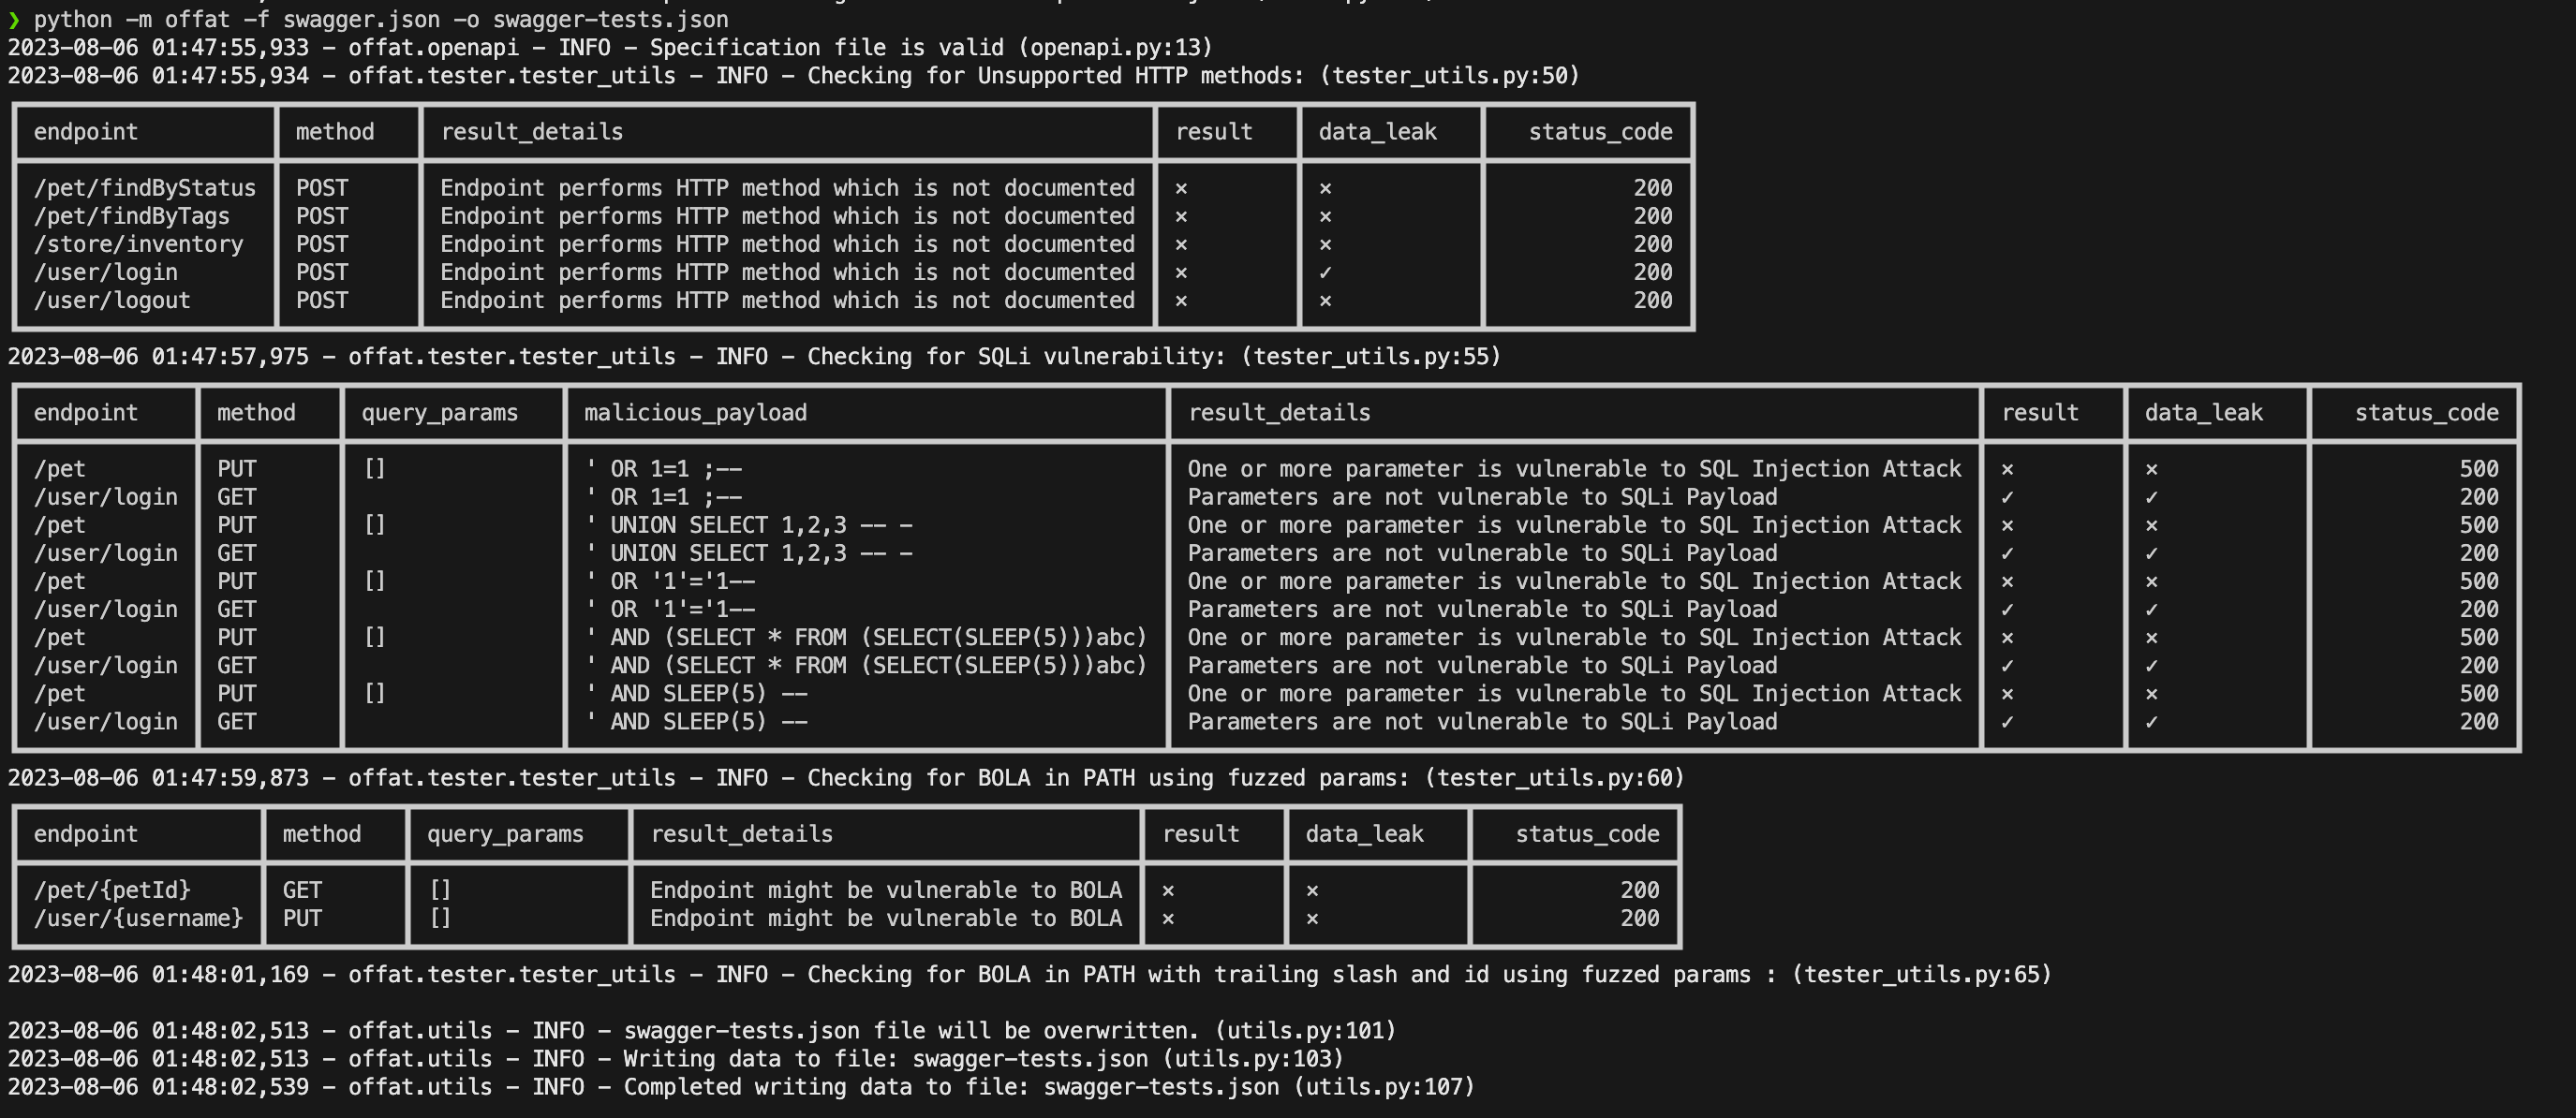 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 intelligencex/sdk
Intelligence X検索エンジンとデータアーカイブを照会するためのSDKで、メール、ドメイン、IP、電話などのセレクタをサポートしています。Python、PHP、GoのAPIラッパーと、OSINT調査用のMaltegoトランスフォームが含まれています。
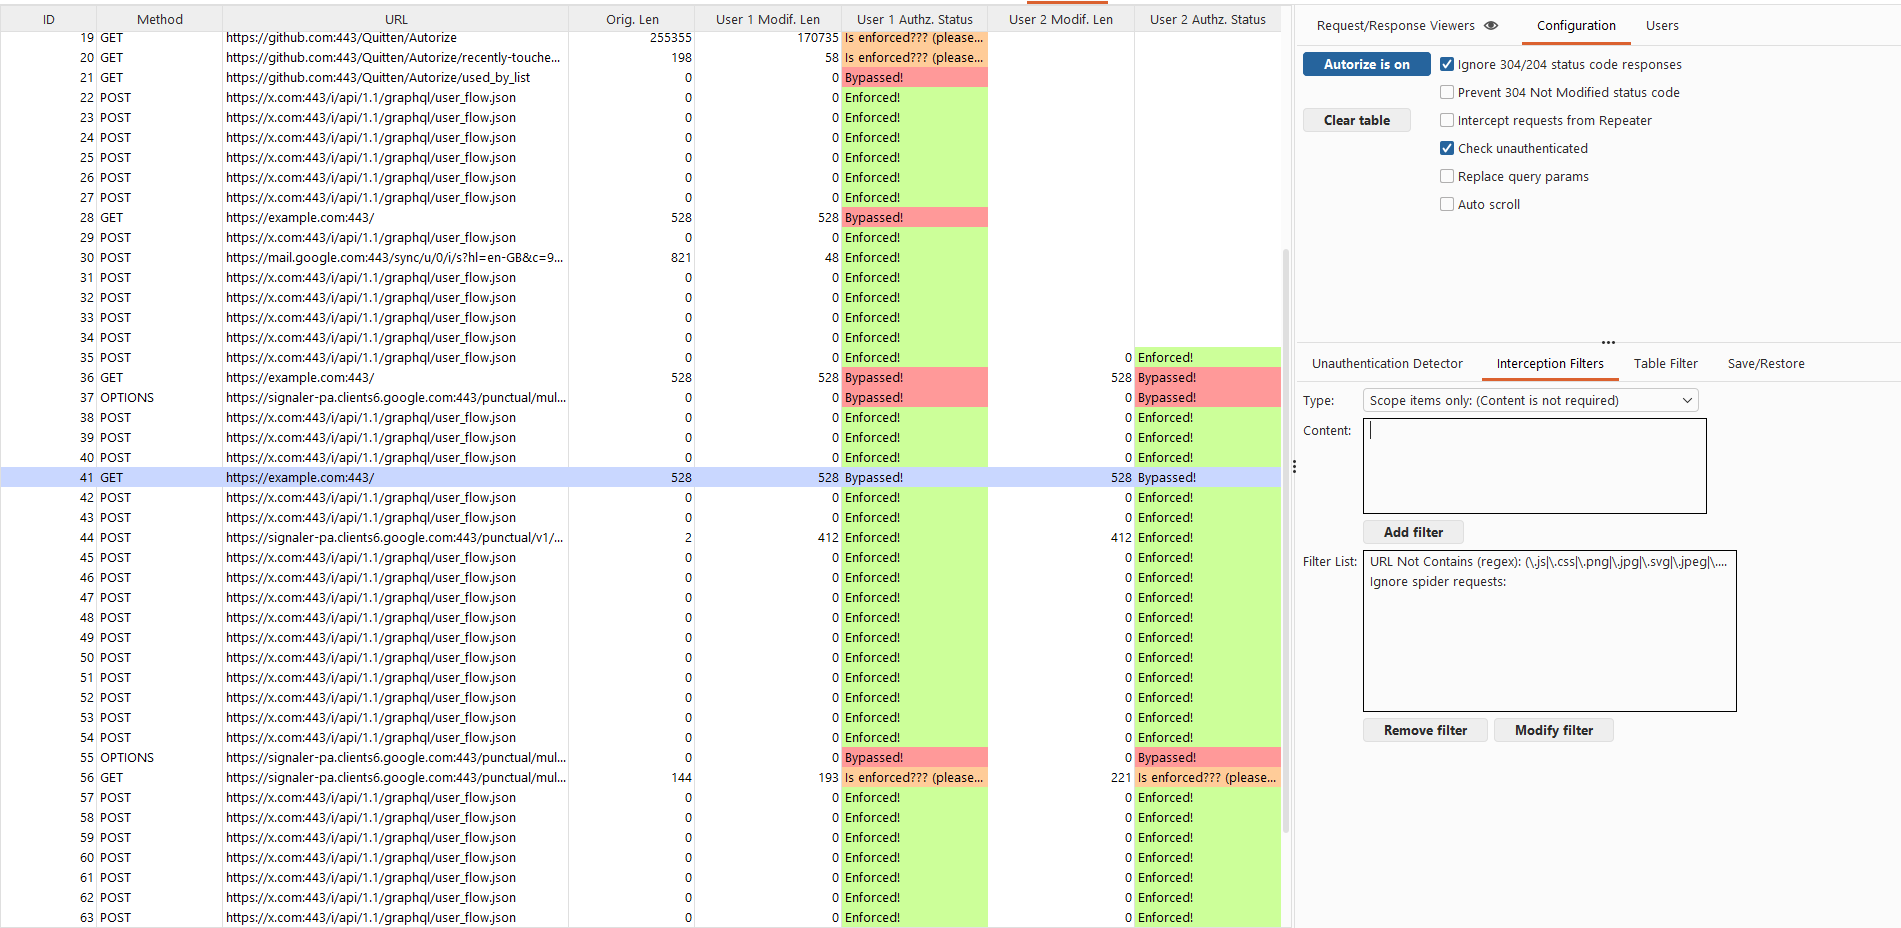 quitten/autorize
Burp Suite用の自動認可実施検出エクステンション。Jythonで書かれ、Barak Tawilyによって開発された。アプリケーションセキュリティ担当者の作業を容易にし、自動認可テストを実行できるようにする。
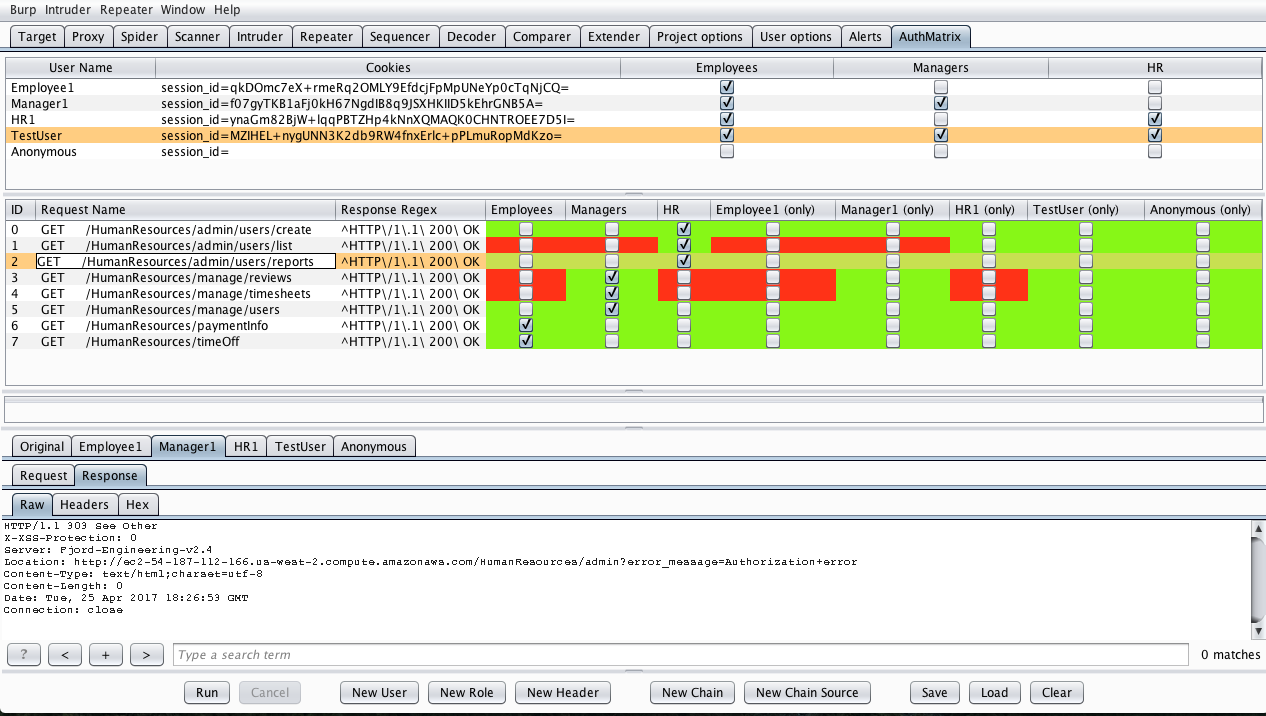 securityinnovation/authmatrix
AuthMatrixは、WebアプリケーションおよびWebサービスにおける認可テストを簡単に行うためのBurp Suite拡張機能です。
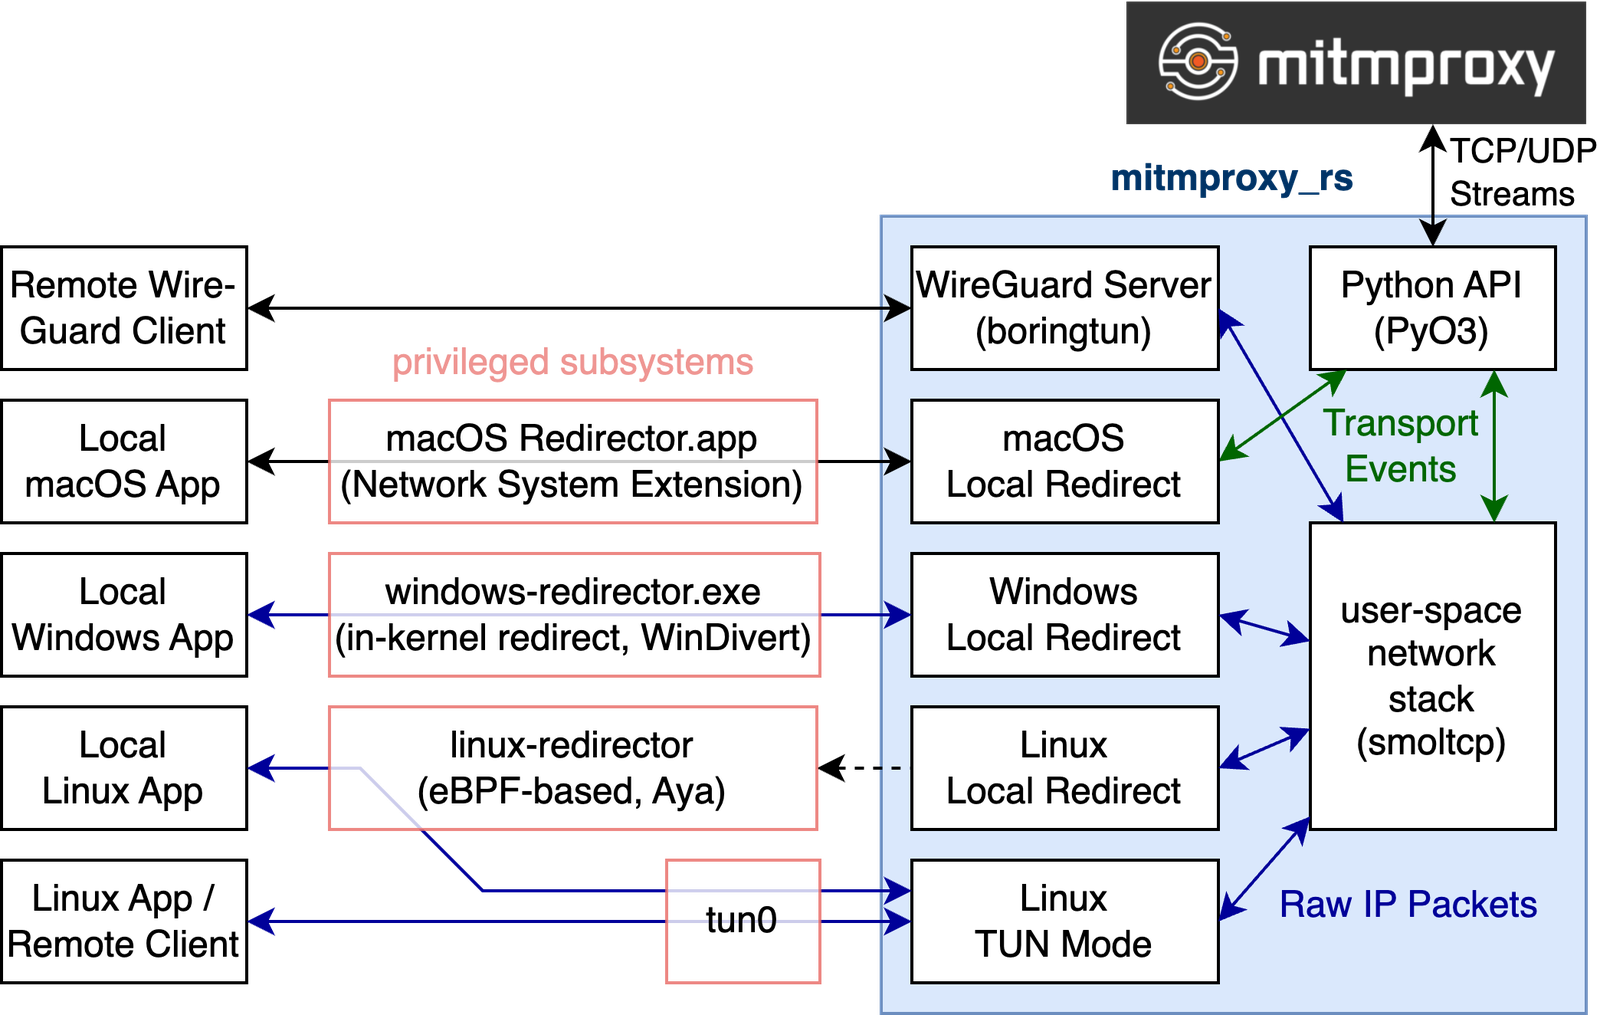 mitmproxy/mitmproxy_rs
トラフィックの傍受とリダイレクトのためのRustコンポーネント。macOS、Windows、LinuxでWireGuardデバイスのプロキシとローカルアプリのリダイレクトを可能にします。
 owasp/dvsa
意図的に脆弱なサーバーレスアプリケーション
 mseclab/pyjfuzz
PyJFuzz - Python JSON ファザー
 mozilla/firefox-devtools-mcp
Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi
 saffron-health/libretto
AIツールキット - 信頼性の高いブラウザ自動化を構築するための
 mrturvey/flareprox
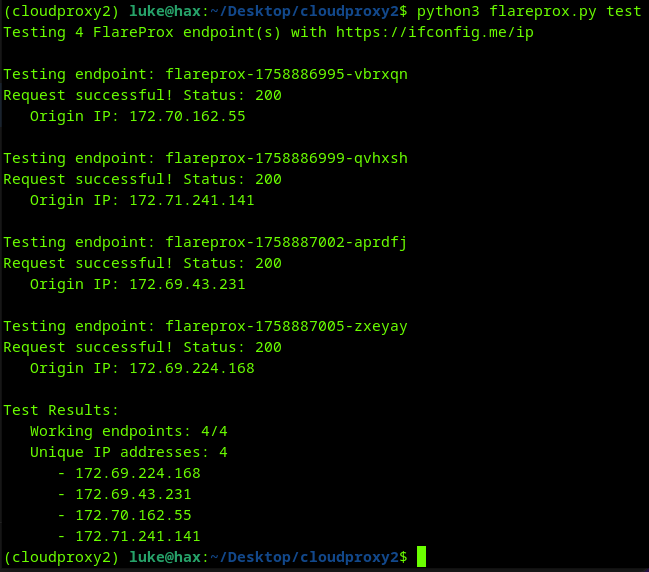
Cloudflareを使用して、fireproxと同様のユニークなIPローテーションのためのHTTPパススループロキシを作成します。
 blst-security/cherrybomb
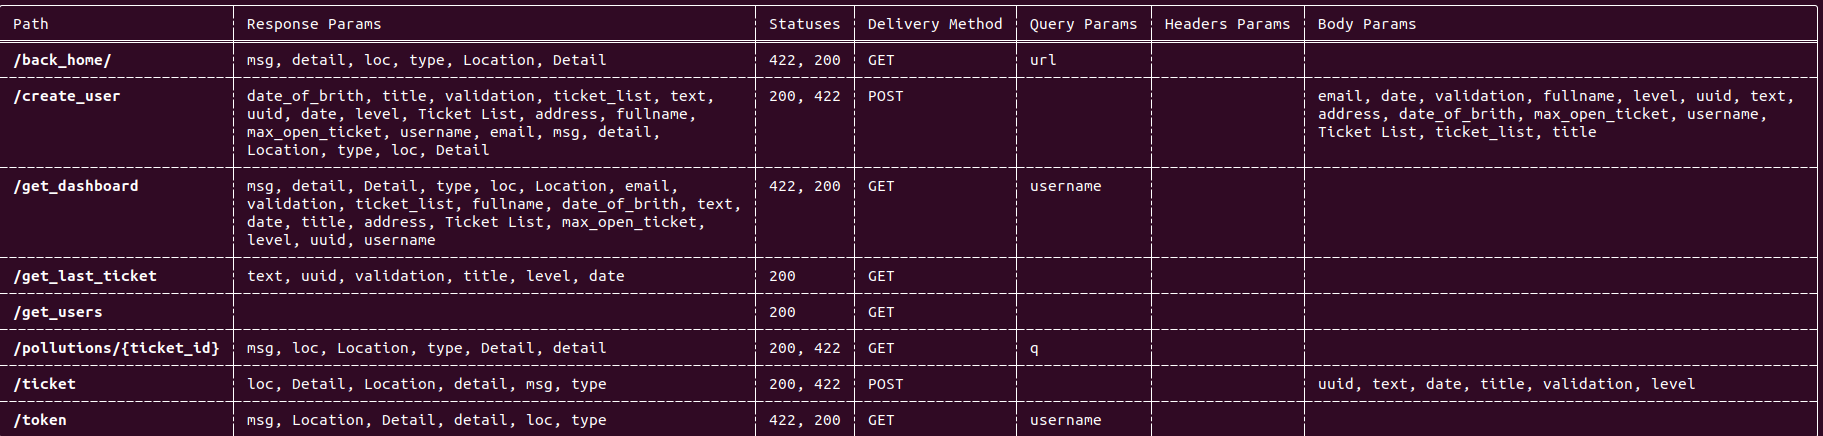
CLI tool that audits OpenAPI specifications, validates them against best practices, and runs automated security tests to detect vulnerabilities and…
 silentchainai/silentchain
AIを活用したBurp Suite用の脆弱性スキャナ拡張機能で、複数のプロバイダー(Ollama、OpenAI、Claude、Gemini)に対応しています。
 payatu/tiredful-api
意図的に設計された、REST API ベースの壊れた Web アプリケーション。
 devcop95/bugbounty-lab101
HackerOneリサーチャー向けの完全なバグバウンティワークスペース。スコープの適用、自動偵察/脆弱性パイプライン(400以上のツール)、レポートテンプレート、CVE/CWEウォッチリスト、ローカルVM練習ラボを含みます。規律ある倫理的なハンティングのために構築されています。
 0x4d31/burpa
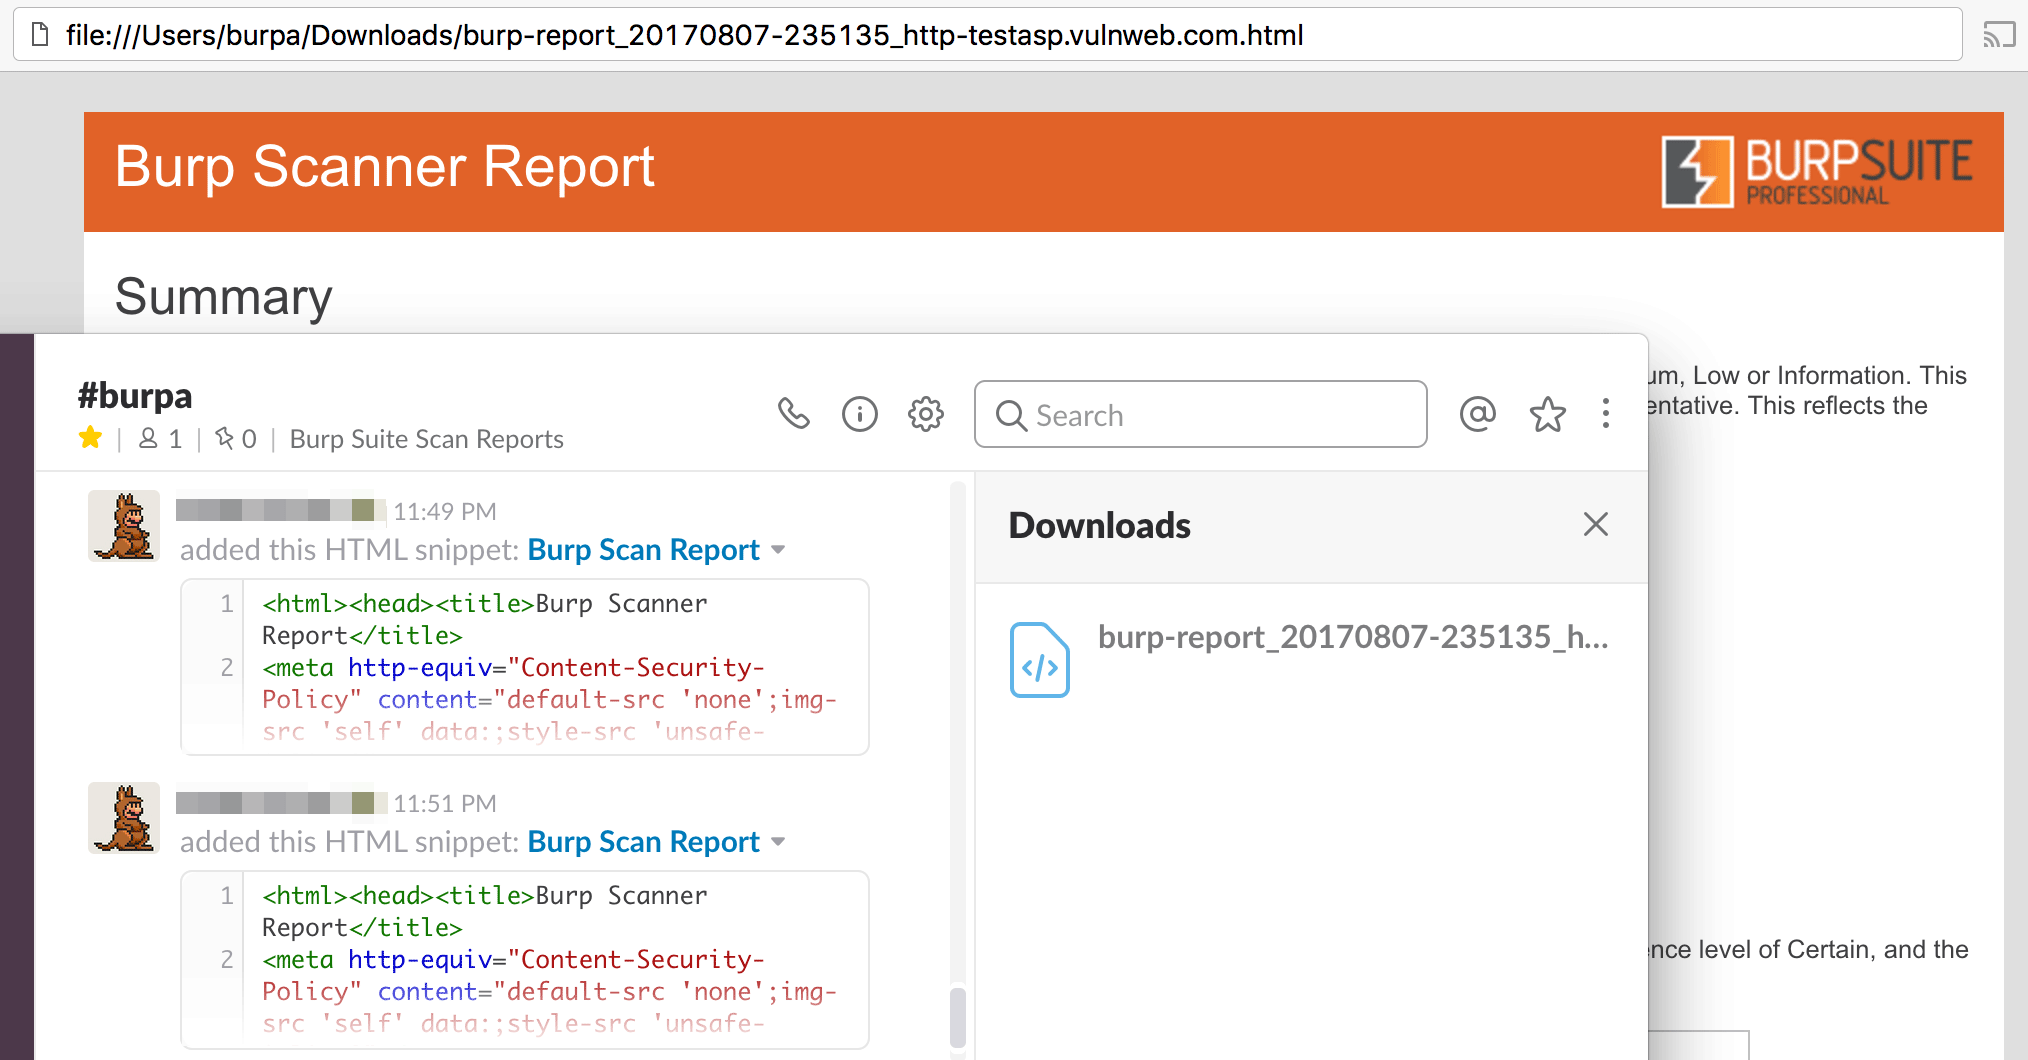
Burp-Automator: Slack連携を備えたBurp Suite自動化ツール。JenkinsやSeleniumと連携して、動的アプリケーションセキュリティテスト(DAST)を自動化できます。