
 #1
LLMセキュリティ、プロンプトインジェクション、モデル抽出、敵対的AI、AIレッドチーミングツール。
Kitploit おすすめ

 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 microsoft/pyrit
生成AIシステムをレッドチーミングするためのオープンソースフレームワーク:攻撃プロンプトを自動化し、モデルの応答をスコアリングし、挙動を監査することで、セキュリティと安全性のリスクを特定します。
 nvidia/nemoclaw
Hermes、LangChain Deep Agents、OpenClaw などのエージェントを、管理された推論を備えた NVIDIA OpenShell 内でより安全に実行します
 anthropics/oss-scanner
登録されたオープンソースリポジトリを分離されたオフラインVMでビルドし、セキュリティ脆弱性をスキャンして、再現手順と提案されたパッチを含む検出結果をメールで通知するサービス。
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
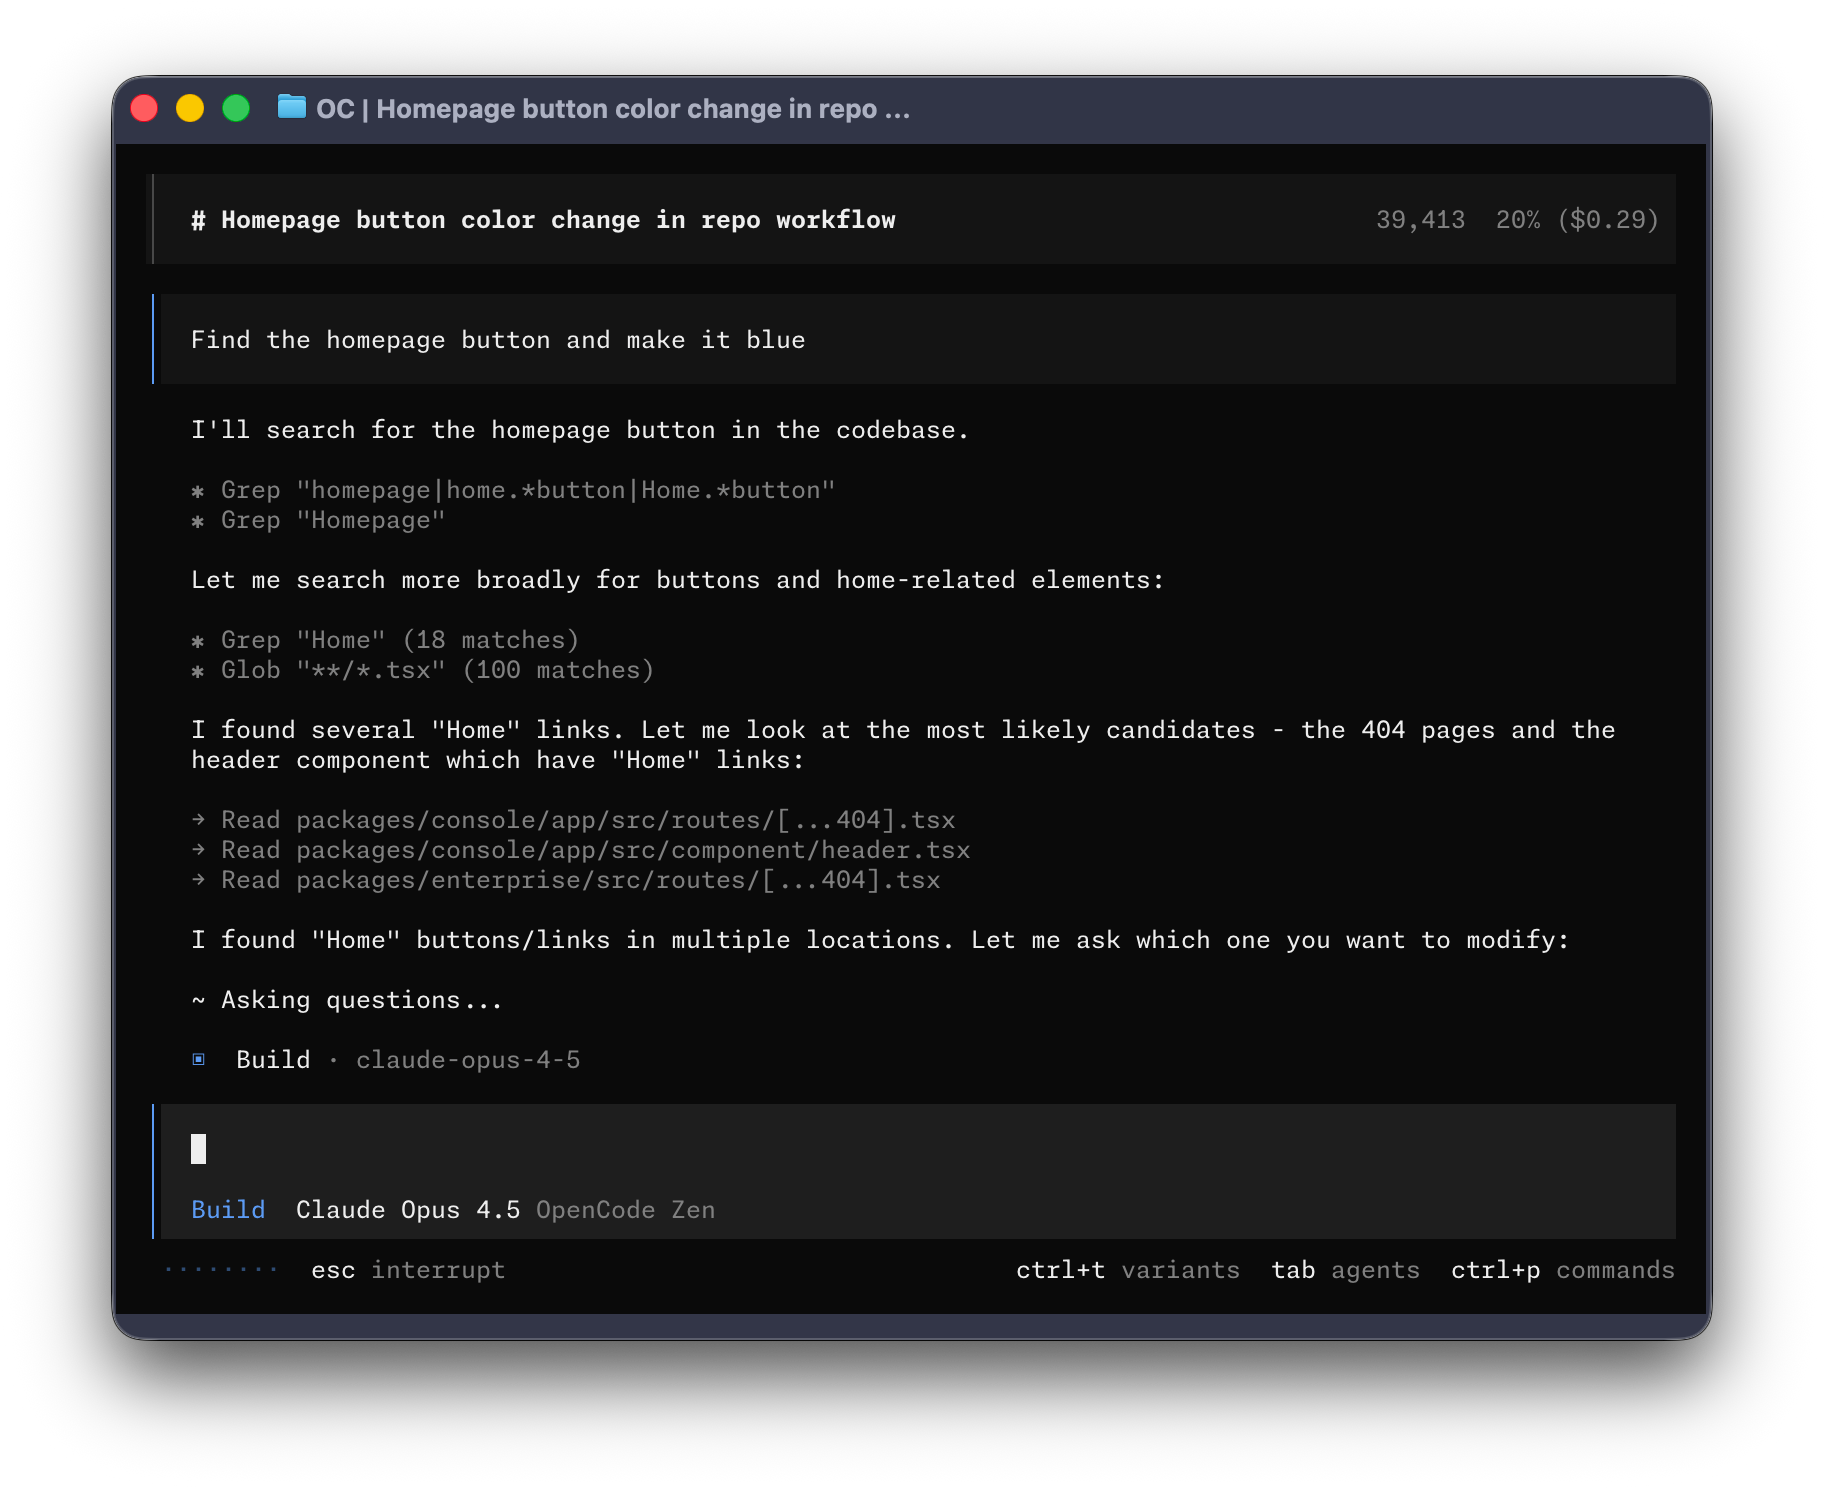 anomalyco/opencode
オープンソースのコーディングエージェント。
 openclaw/openclaw
The AI that really does things. Any OS. Any Platform. The lobster way. 🦞
 nvidia/garak
Modular LLM vulnerability scanner that probes for hallucination, data leakage, prompt injection, jailbreaks, and toxicity using static, dynamic, and…
 knostic/openant
KnosticのOpenAntは、オープンソースのLLMベース脆弱性発見製品のリーダーであり、防御側が検証済みのセキュリティ欠陥を積極的に発見できるよう支援し、誤検知と検出漏れの両方を最小限に抑えます。ステージ1は検出、ステージ2は攻撃です。生き残ったものが本物です。
 microsoft/agent-governance-toolkit
自律型AIエージェント向けのポリシー強制、ゼロトラストアイデンティティ、実行サンドボックス化、および監査ログ記録。決定論的でフェイルクローズなガバナンスにより、OWASP Agentic Top 10の10/10をカバーしています。
 nvidia/openshell
自律型AIエージェント向けのサンドボックス化されたランタイム。ファイルシステム、ネットワーク、プロセスの制約を強制する宣言型YAMLポリシーと、エンドポイントに紐付けられた認証情報の注入機能を備えています。
 garrytan/gstack
Garry TanのClaude Codeのセットアップをそのまま使用:CEO、デザイナー、エンジニアリングマネージャー、リリースマネージャー、ドキュメントエンジニア、QAとして機能する23のこだわりのツール
 meridianlabs-ai/inspect_petri
アライメント仮説を迅速に探索できるアライメント監査エージェント
 nvidia-nemo/guardrails
LLMチャットアプリ向けのプログラム可能なガードレール:入出力レールの適用、ジェイルブレイクとプロンプトインジェクションのブロック、ハルシネーションの検出、機密データのマスキング。
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
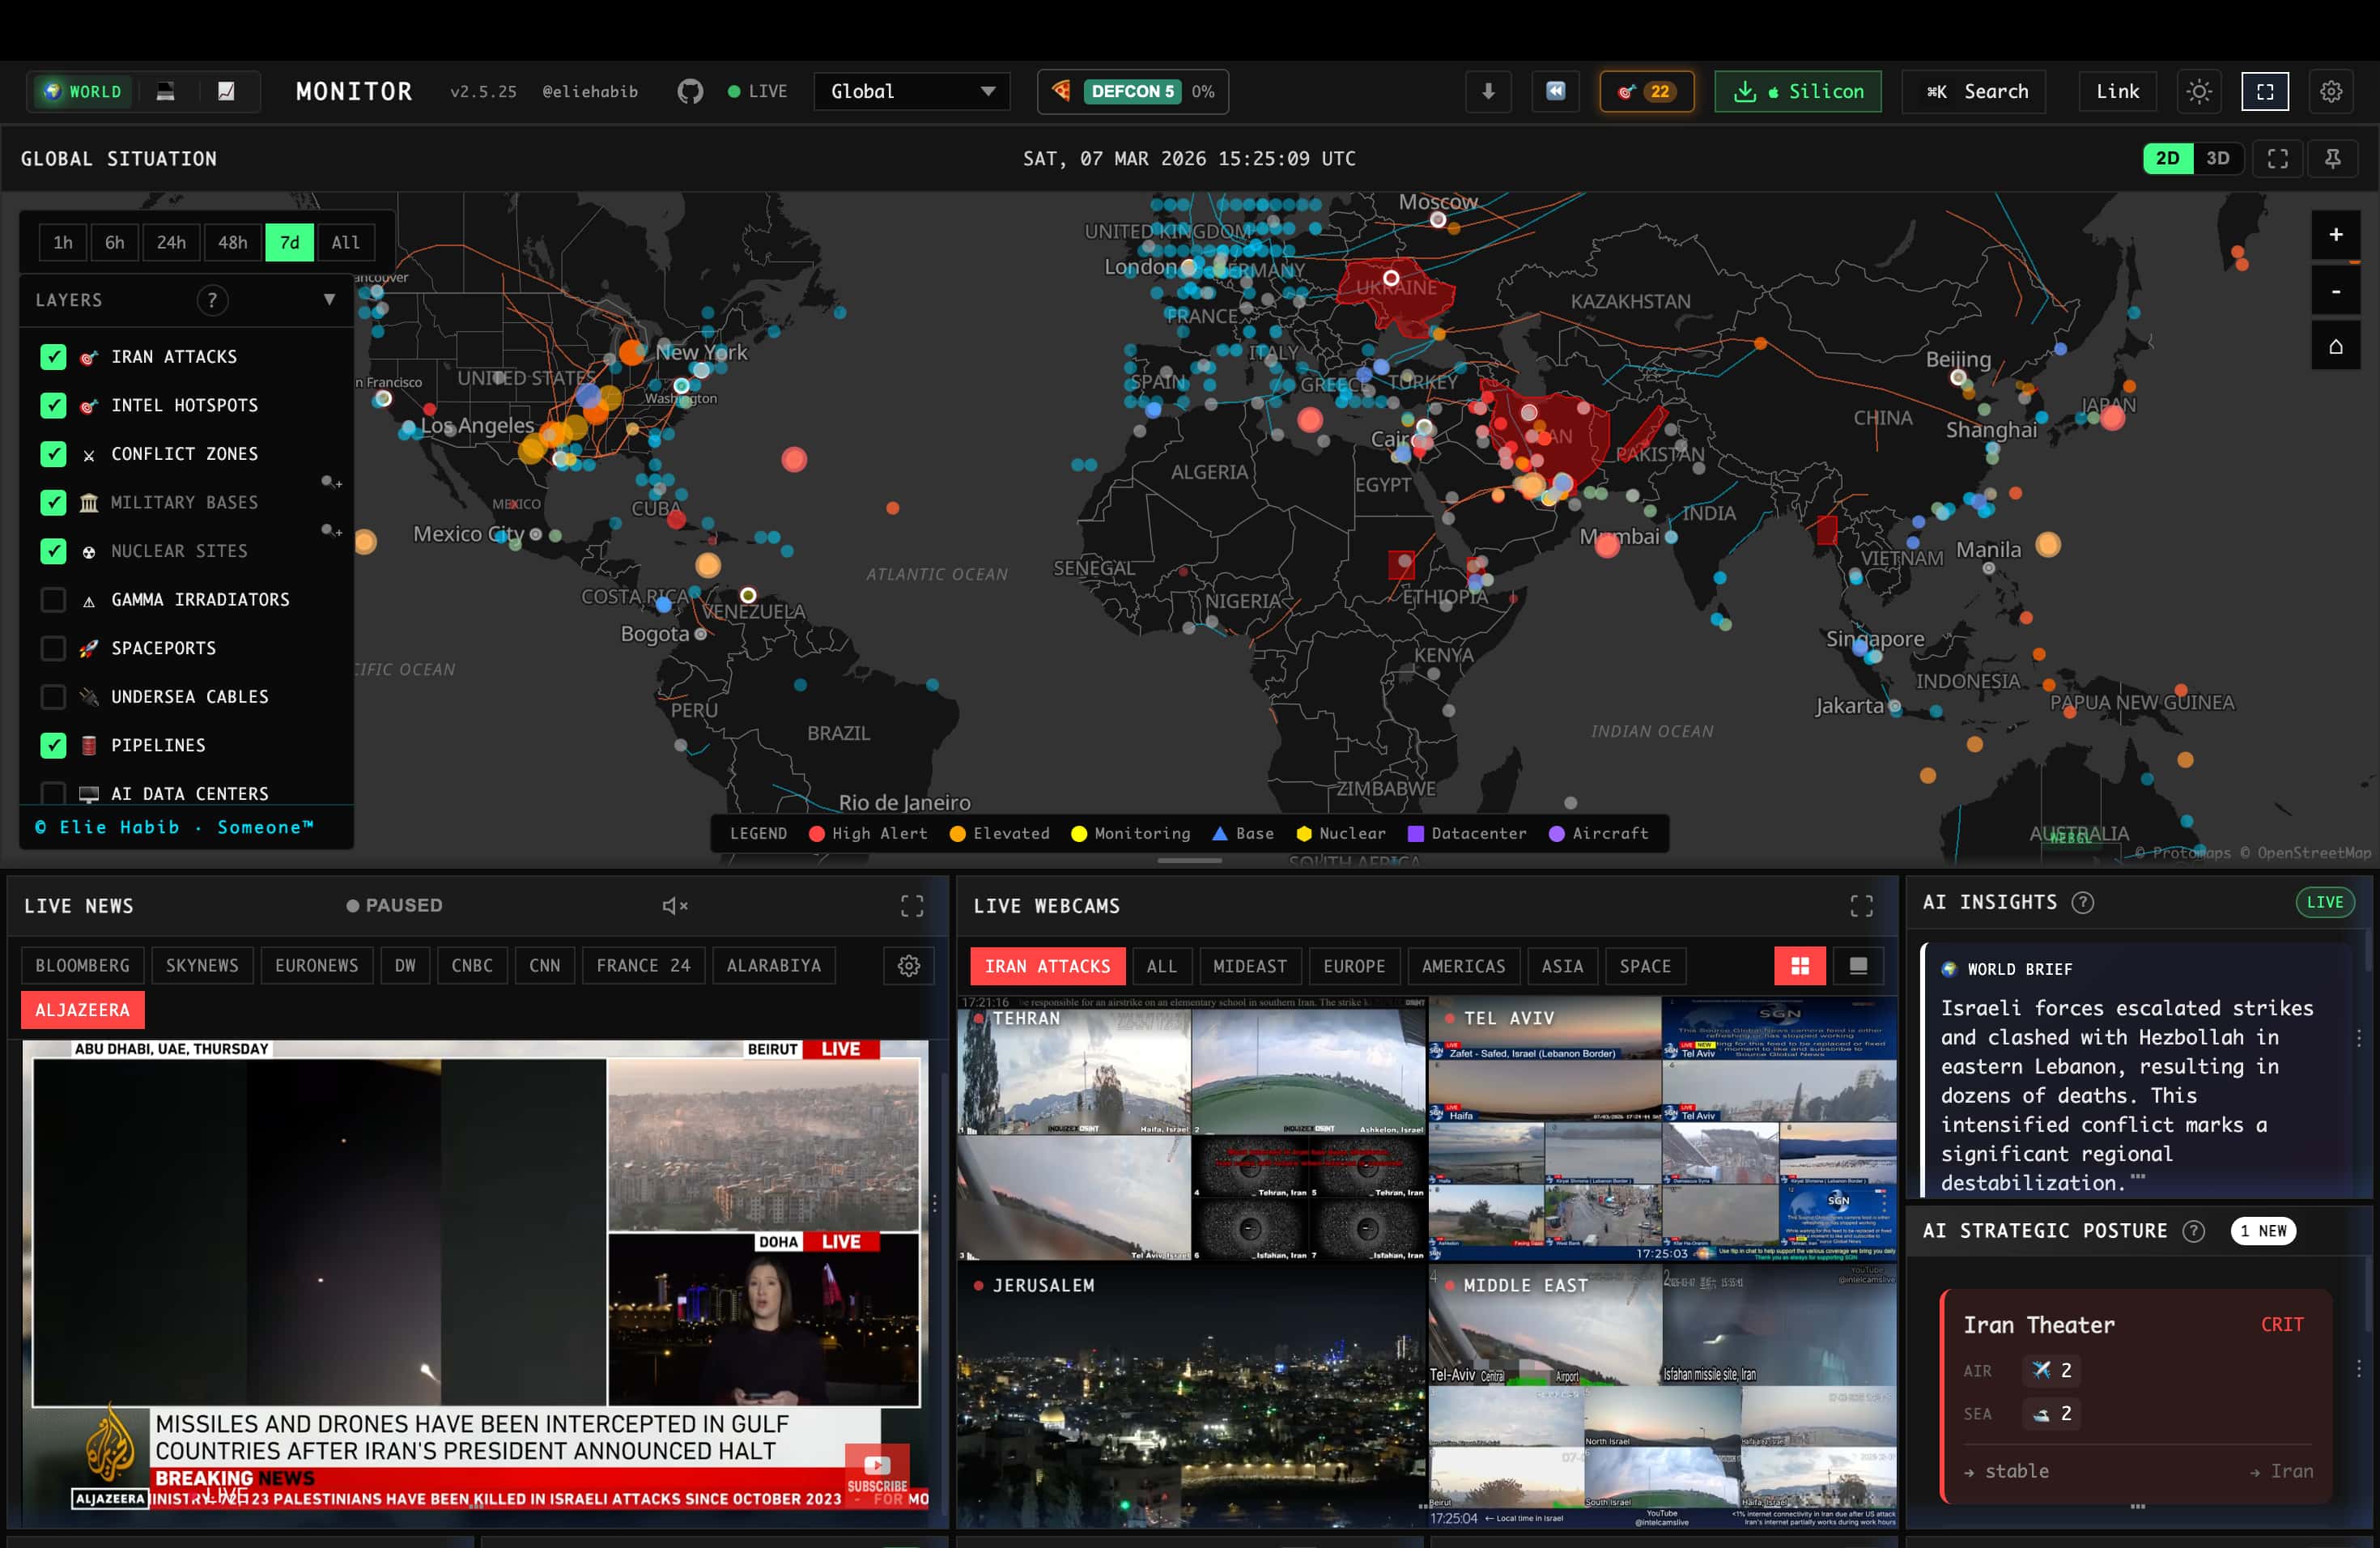 koala73/worldmonitor
リアルタイムグローバルインテリジェンスダッシュボード。AI駆動のニュース集約、地政学的監視、およびインフラストラクチャ追跡を統合した状況認識インターフェース。
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 pydantic/monty
AIが書いたコードのための、Rustで書かれた安全なPythonサンドボックス。





