
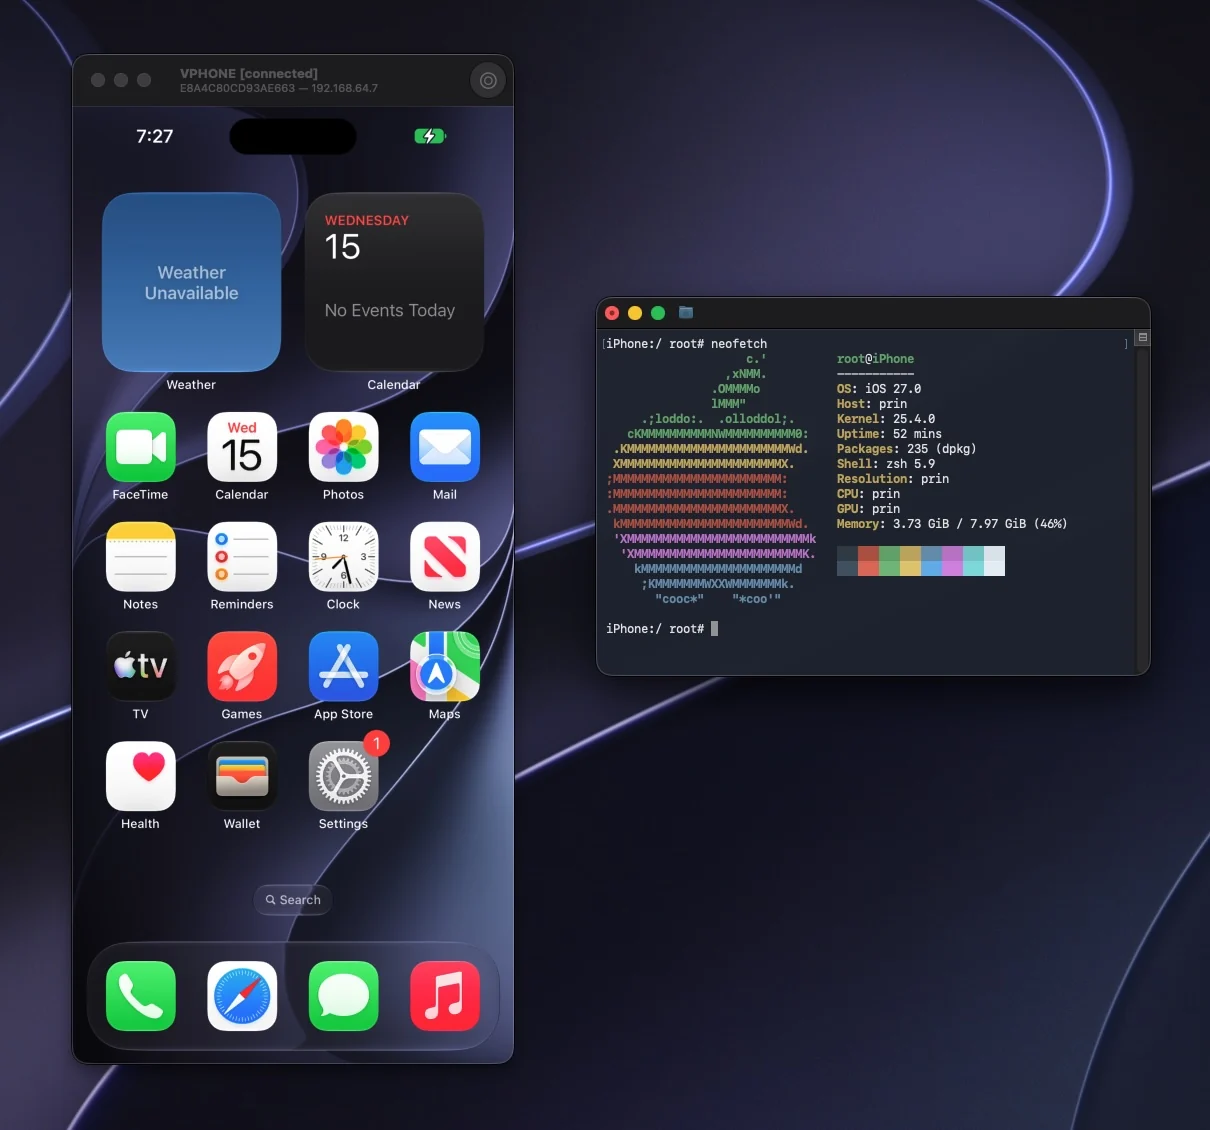
vphone-cli
 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
ios-securityexploitationsecurity-virtualization+3
15.4k
lakr233/vphone-cliBoot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 dmdhrumilmistry/security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…
 navikt/cplt
Sandbox per agenti di coding AI. Esegue Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose o una shell semplice all'interno di un…
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 googleprojectzero/p0tools
Raccolta di documenti di ricerca sulle vulnerabilità di Google Project Zero e piccoli strumenti di sicurezza standalone, incluse utilità di…
 blackarch/blackarch
Una distribuzione basata su ArchLinux per penetration tester e ricercatori di sicurezza.
 bmax121/apatch
Il patching del kernel Android e del sistema Android
 security-onion-solutions/securityonion
Piattaforma open-source di monitoraggio della sicurezza per threat hunting, rilevamento delle intrusioni, gestione dei log, risposta agli incidenti e…
 firecracker-microvm/firecracker
MicroVM sicure e veloci per il computing serverless.
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
 lfi-project/lfi
Repository di alto livello per LFI: Sandboxing software-based pratico, efficiente e sicuro.
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 microsoft/mxc
Policy-driven, layered isolation and containment
 smol-machines/smolvm
Una macchina virtuale incorporabile, portatile e ramificabile per eseguire in sicurezza gli Agenti in locale.
 cisagov/vulnrichment
Un repository per condurre l'arricchimento delle vulnerabilità.
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.