

pwndbg
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili
embedded-systems-securitystatic-analysismemory-forensics+12
pwndbg/pwndbgSviluppo di exploit e reverse engineering con GDB e LLDB resi facili
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 attify/firmware-analysis-toolkit
Piattaforma di ricerca sulla sicurezza del firmware che combina analisi binaria, tracciamento del taint ed emulazione su IoT, edge AI, dispositivi…
 horsicq/detect-it-easy
Programma per determinare i tipi di file per Windows, Linux e MacOS.
 dynamorio/dynamorio
Framework di strumentazione runtime per la creazione di strumenti di analisi dinamica: tracing, profilazione, copertura del codice, debug della…
 momo5502/sogen
🪅 Emulatore userspace per Windows e Linux
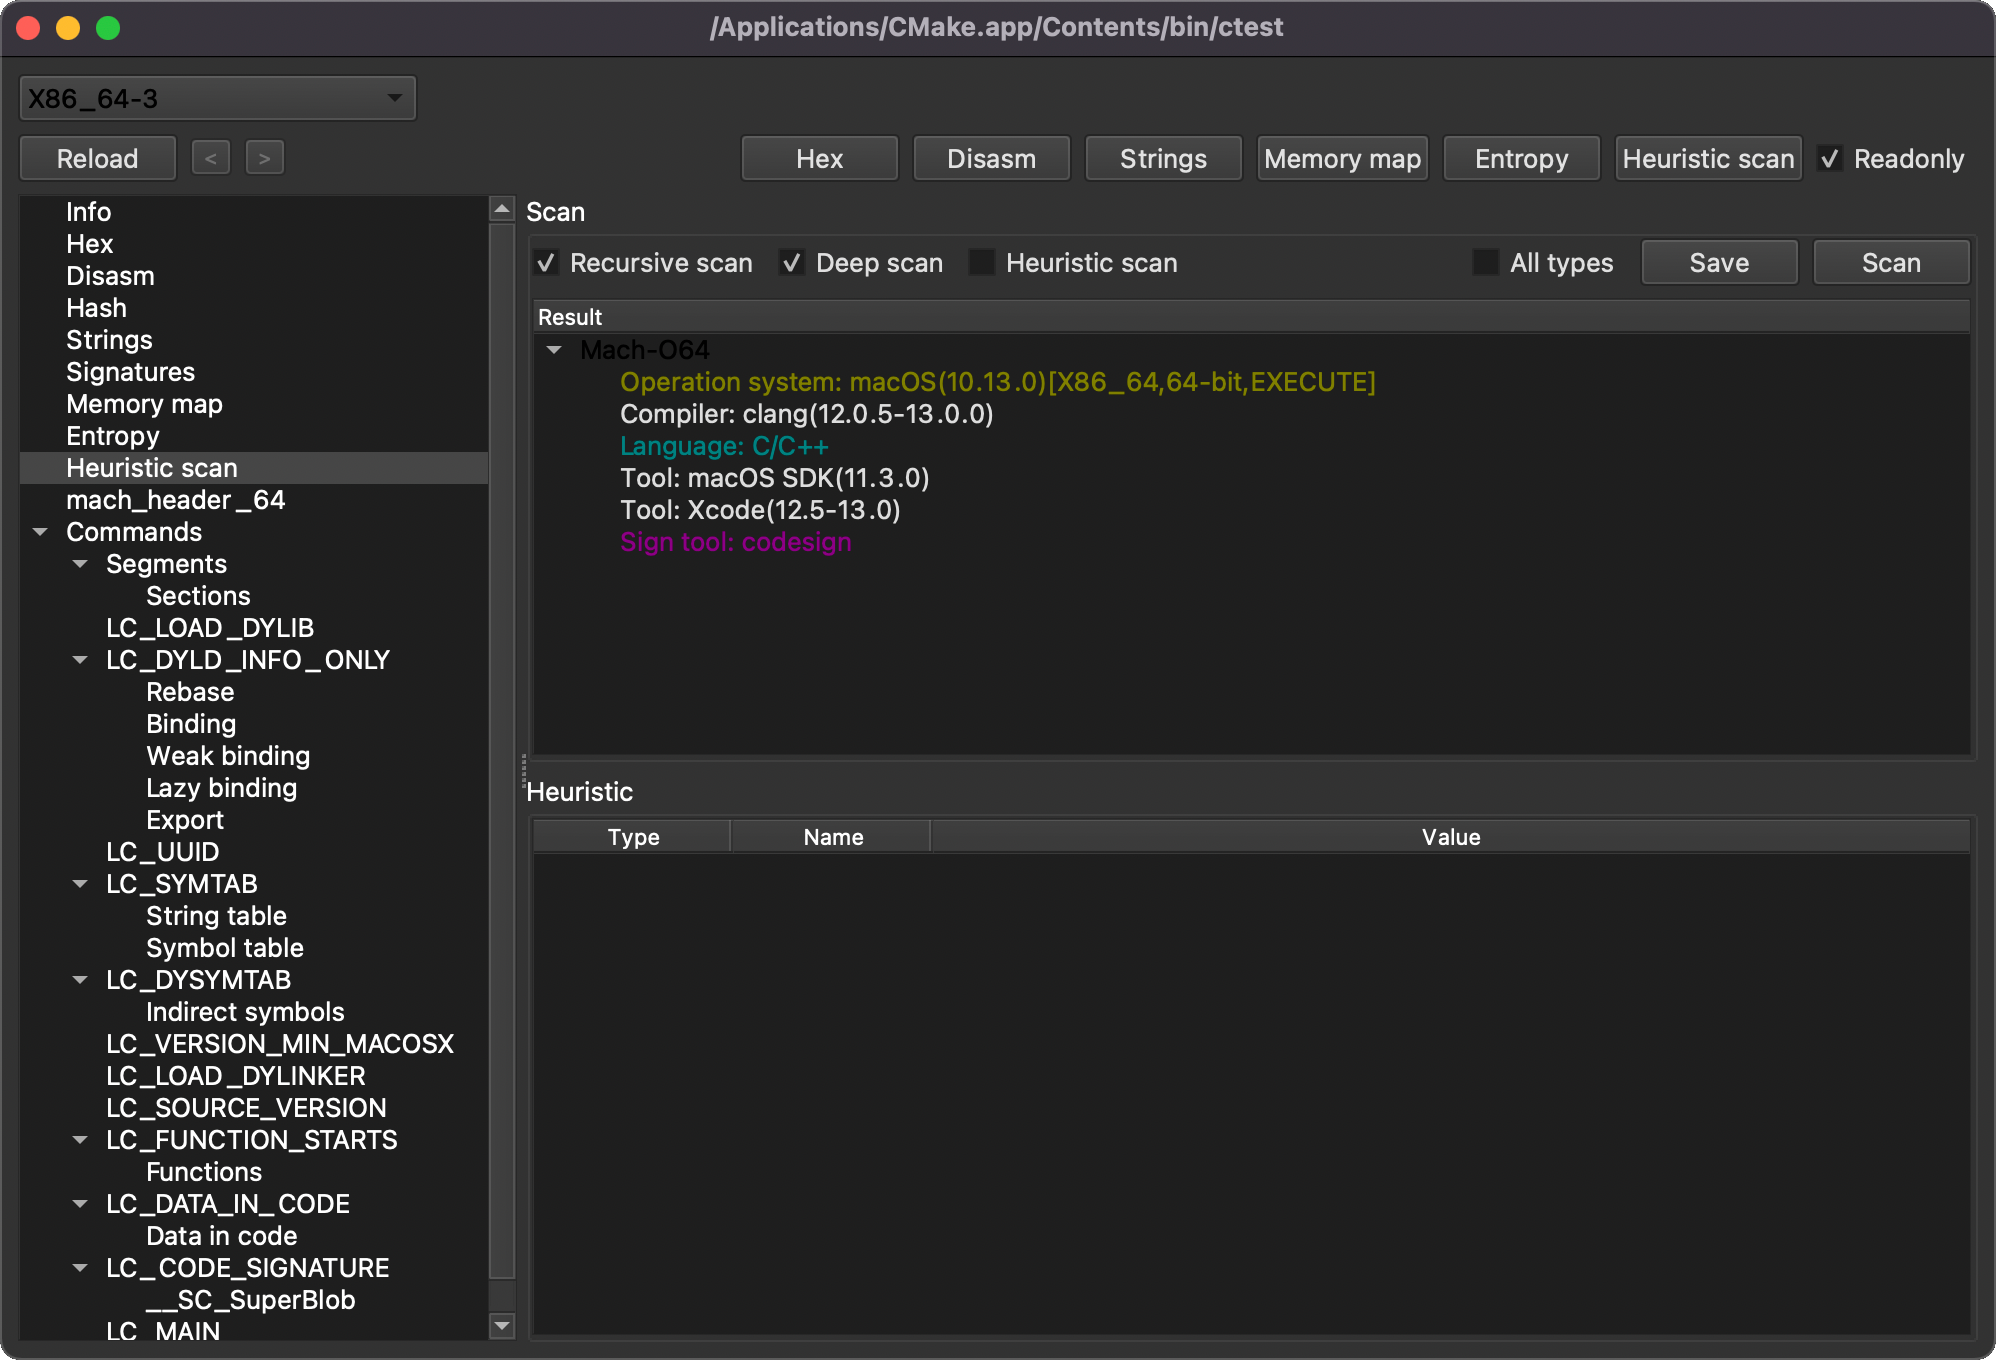 horsicq/xmachoviewer
XMachOViewer è un visualizzatore di file Mach-O per Windows, Linux e MacOS
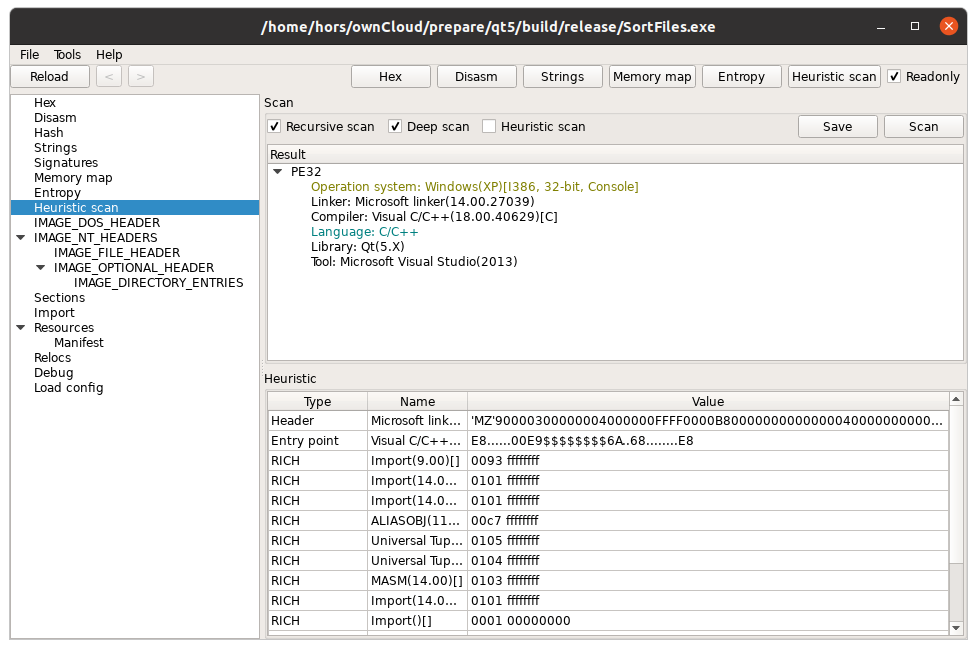 horsicq/xpeviewer
Visualizzatore/editor di file PE per Windows, Linux e MacOS.
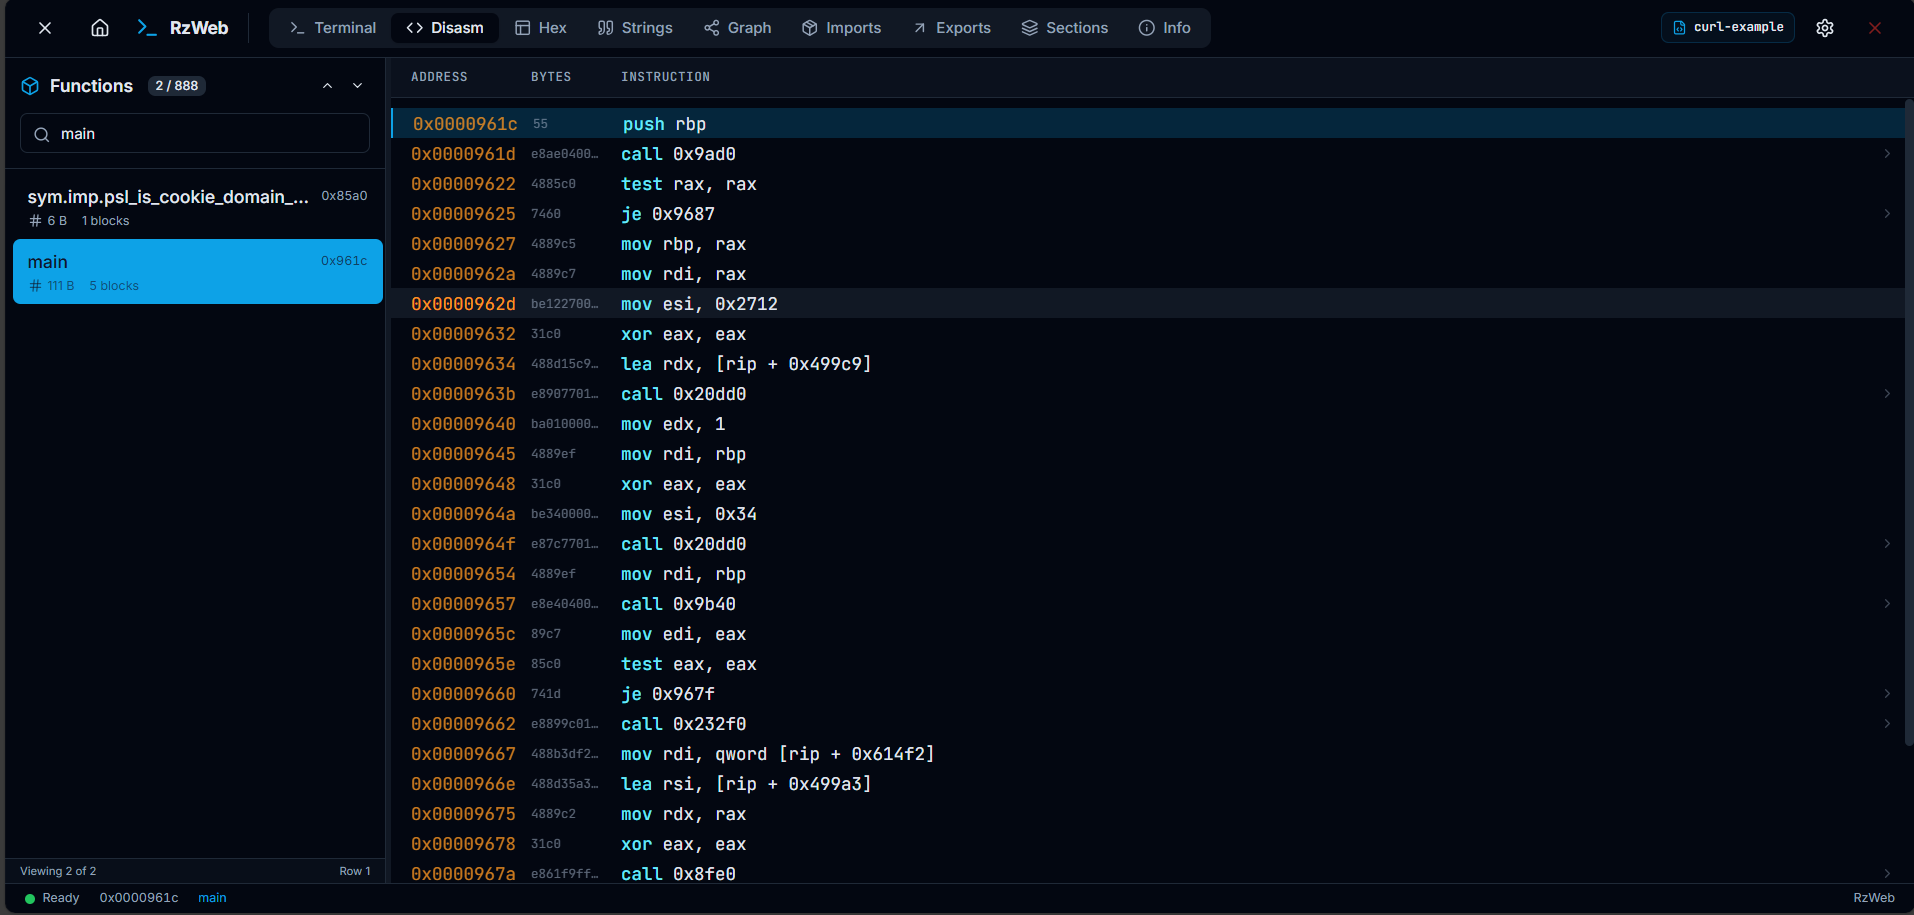 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
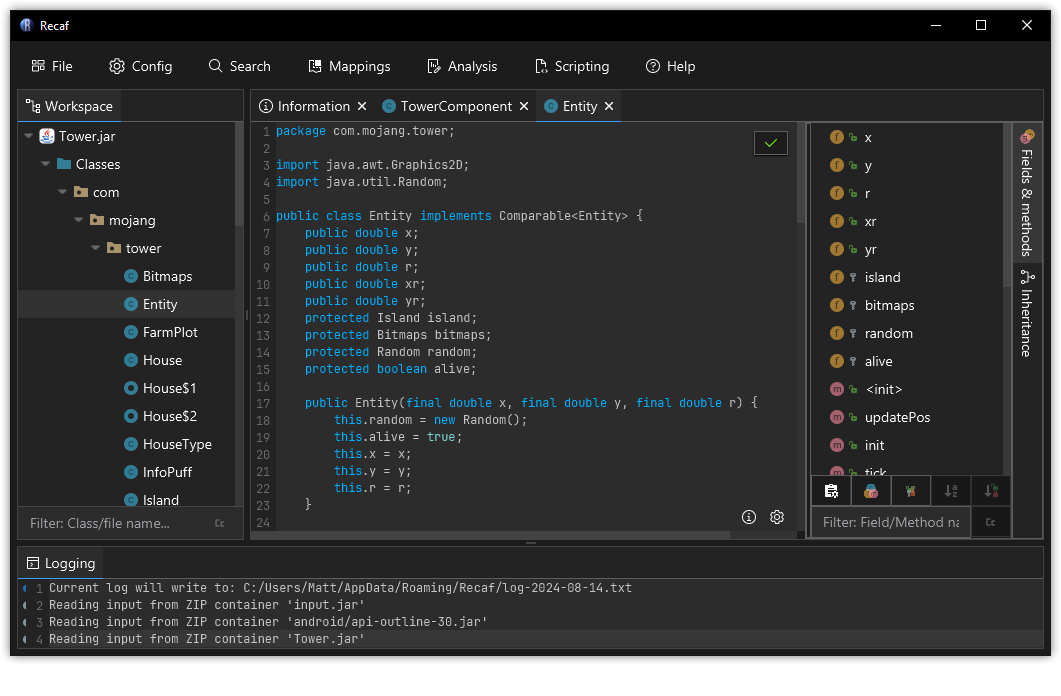
 lief-project/lief
Libreria cross-platform per analizzare, modificare e astrarre i formati eseguibili ELF, PE e MachO. Supporta API in C++, Python e Rust con…
 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
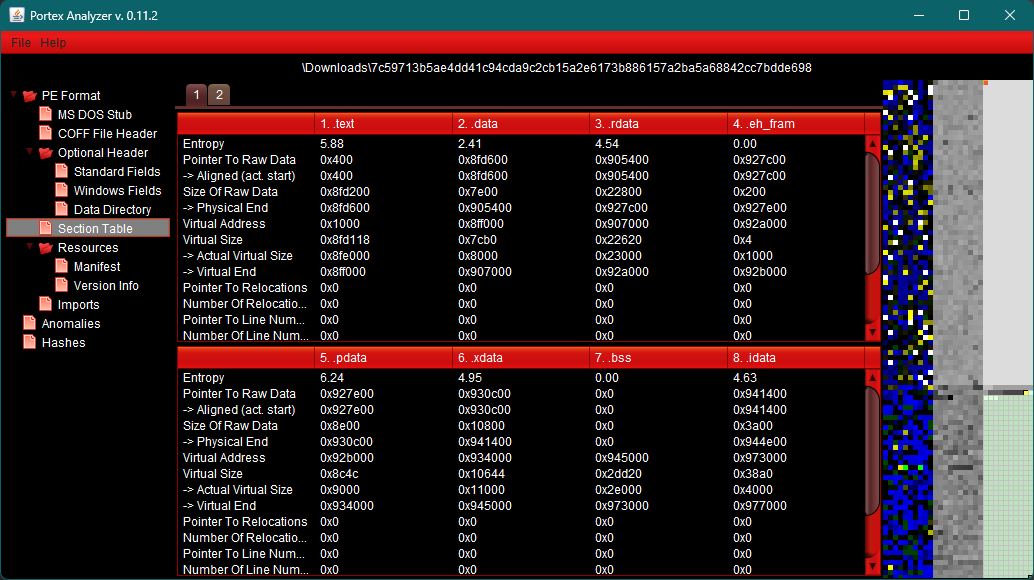 struppigel/portexanalyzergui
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 cristianzsh/freki
Piattaforma di analisi malware open-source con analisi statica PE, pattern matching YARA, integrazione con VirusTotal, API REST e deployment Docker…
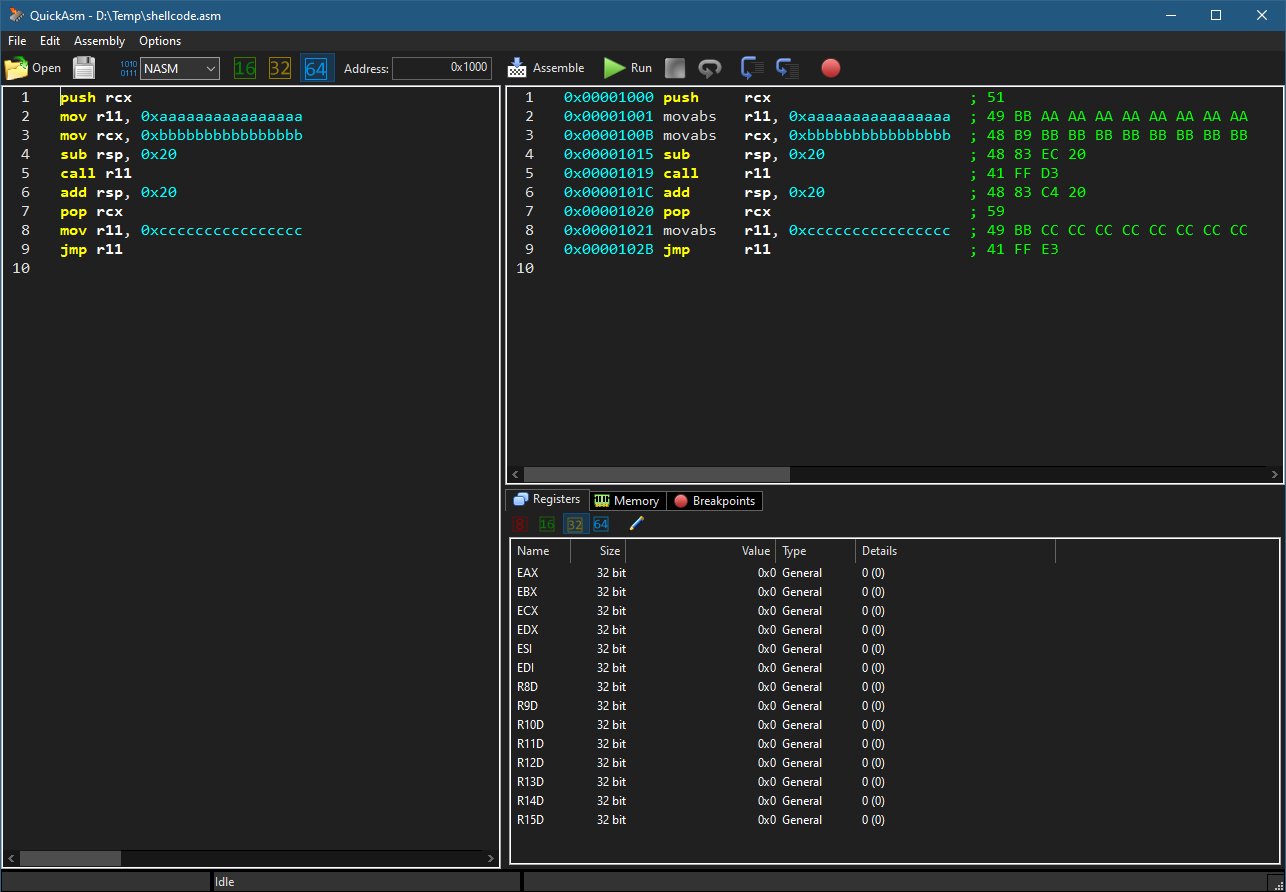 zodiacon/quickasm
Semplice assembler/disassembler/emulatore x86/x64
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
 dnspyex/dnspy
Ripresa non ufficiale del noto debugger .NET e editor di assembly, dnSpy