Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
rzweb — Una piattaforma completa di reverse engineering basata sul browser, costruita su Rizin, che funziona interamente lato client tramite WebAssembly. | Kitploit
Strumenti/GitHubGitHub/indalok/rzweb
Analisi StaticaAnalisi Dinamica (Sandboxing)Reverse EngineeringDebuggerSicurezza WebAnalisi di BinariApprendimento e FormazioneAnalisi del Firmware
GitHubindalok/rzweb

rzweb

Una piattaforma completa di reverse engineering basata sul browser, costruita su Rizin, che funziona interamente lato client tramite WebAssembly.

738736519 giorni faRevisionato da Kitploit
Vedi Repository
Sito web
Condividi

RzWeb

Support & Discussion

Supported by

BrowserStack Sentry Mintlify OSS Program Snyk Build with Ona

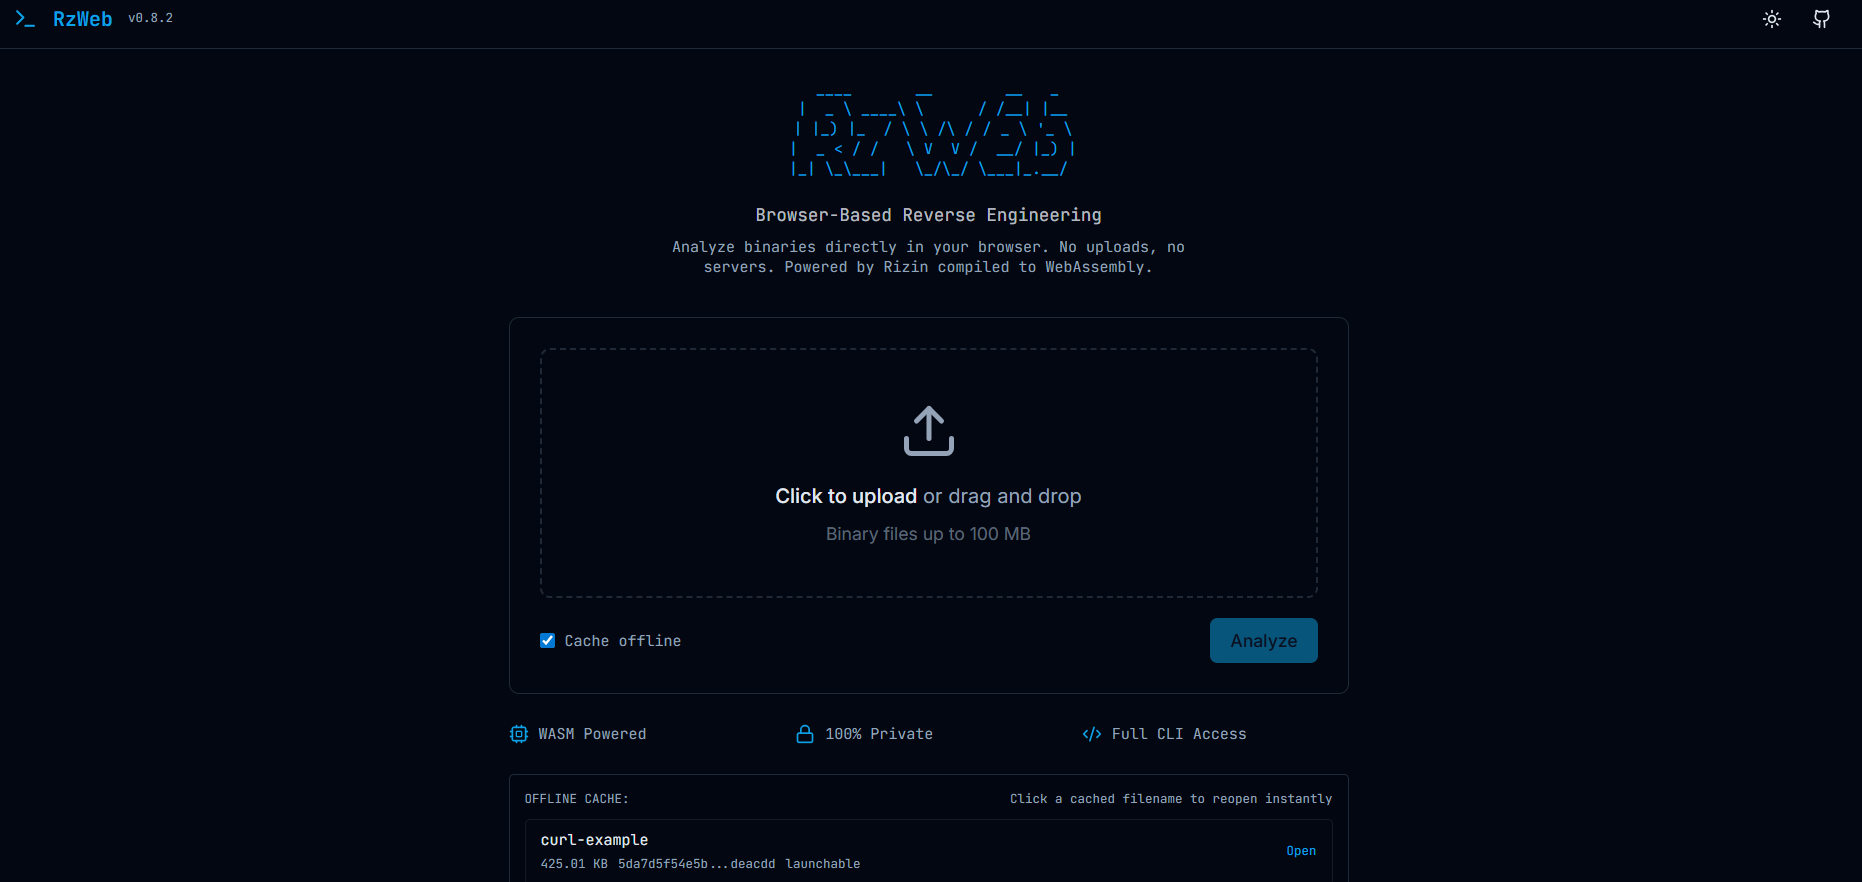
RzWeb è un'interfaccia browser per Rizin compilato in WebAssembly. Trascini un binario dentro. L'analisi resta su questa macchina. Rizin gira in un Web Worker così la pagina non si blocca mentre WASM si carica. aaa mantiene comunque il controllo di quel worker finché il comando non ritorna.

Ogni binario aperto è un contesto. I byte dell'artefatto, un .rzdb corrente e una breve cronologia delle revisioni risiedono in IndexedDB. La home può riprendere un hash o avviare un nuovo contesto sullo stesso file. Una scheda è un worker. Chiudi la scheda e quel core muore.

La build WASM proviene da rzwasi. La build WASM standard di Pages non ha jsdec né rz-ghidra. La vista decompilatore usa pdg, pdd o pdc quando la build ne include uno, altrimenti pdf con asm.pseudo.

Un server MCP si trova in mcp/. Stesso wasm, contesti su disco. Punta qualsiasi client MCP verso di esso. Vedi quella cartella.

In evidenza su

  • The Hacker News weekly recap, gennaio 2026, in Cybersecurity Tools
  • Programmer Weekly issue 284, 22 gen 2026, in Tools

IndAlok%2Frzweb | Trendshift

Screenshot

Homepage

Homepage

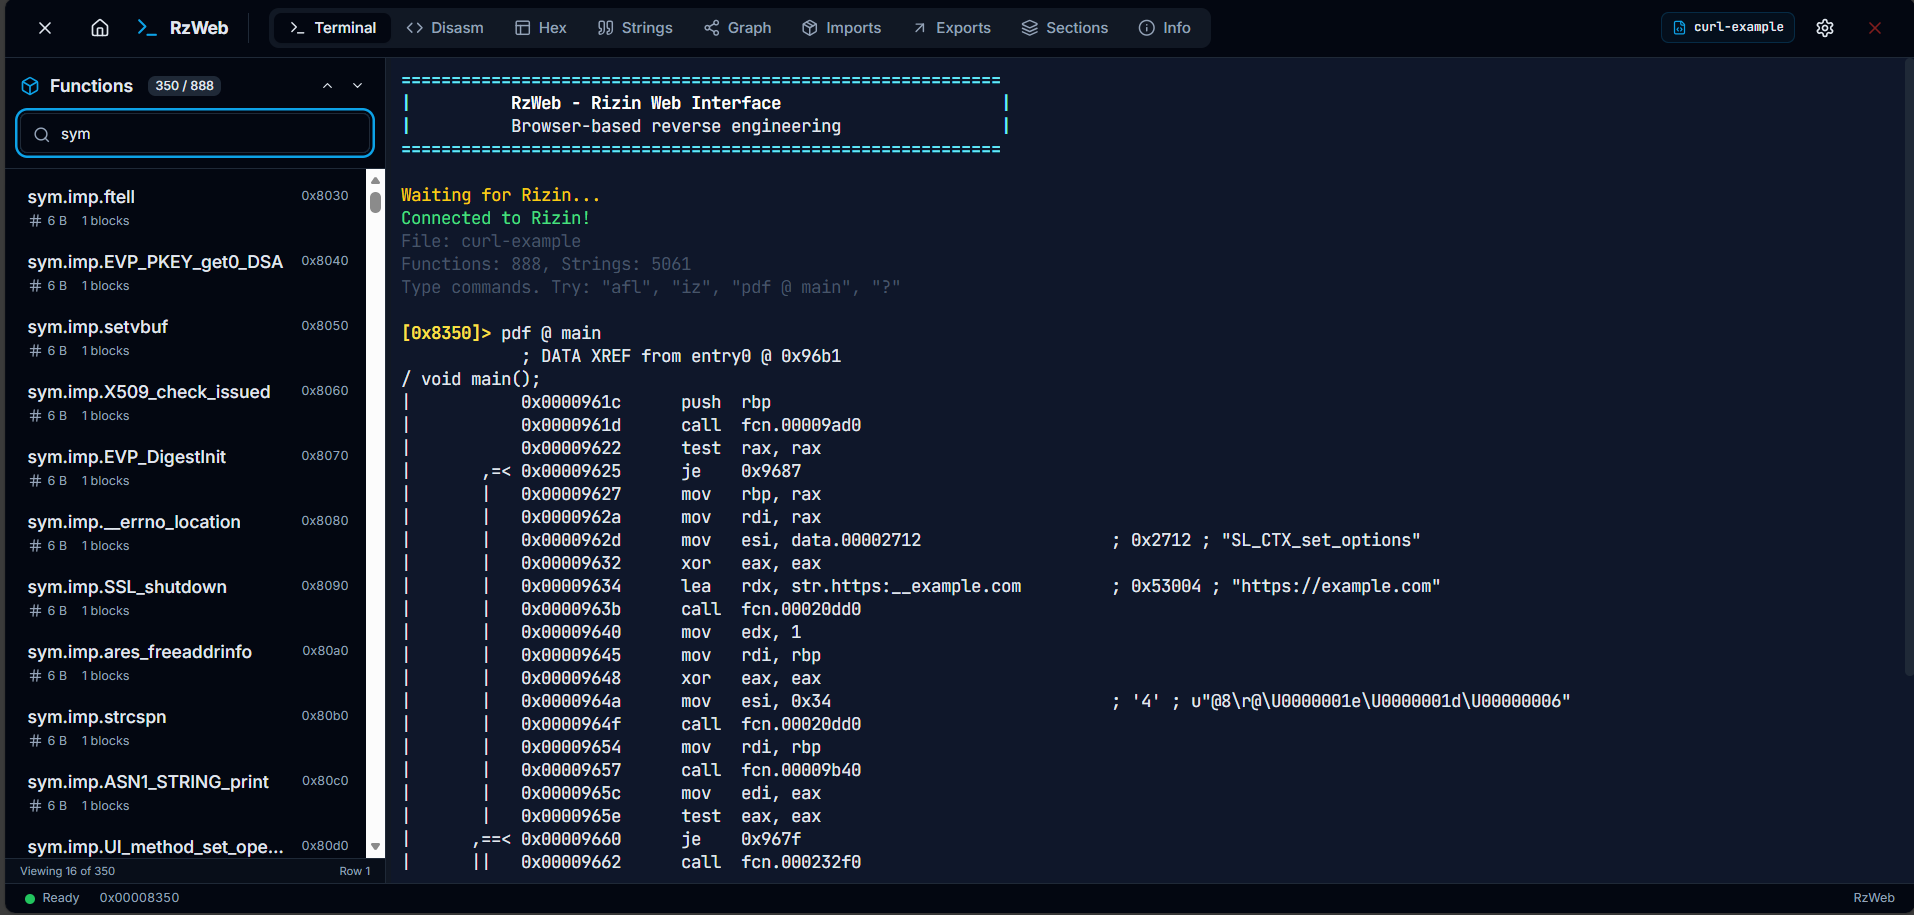
Terminale

Terminal

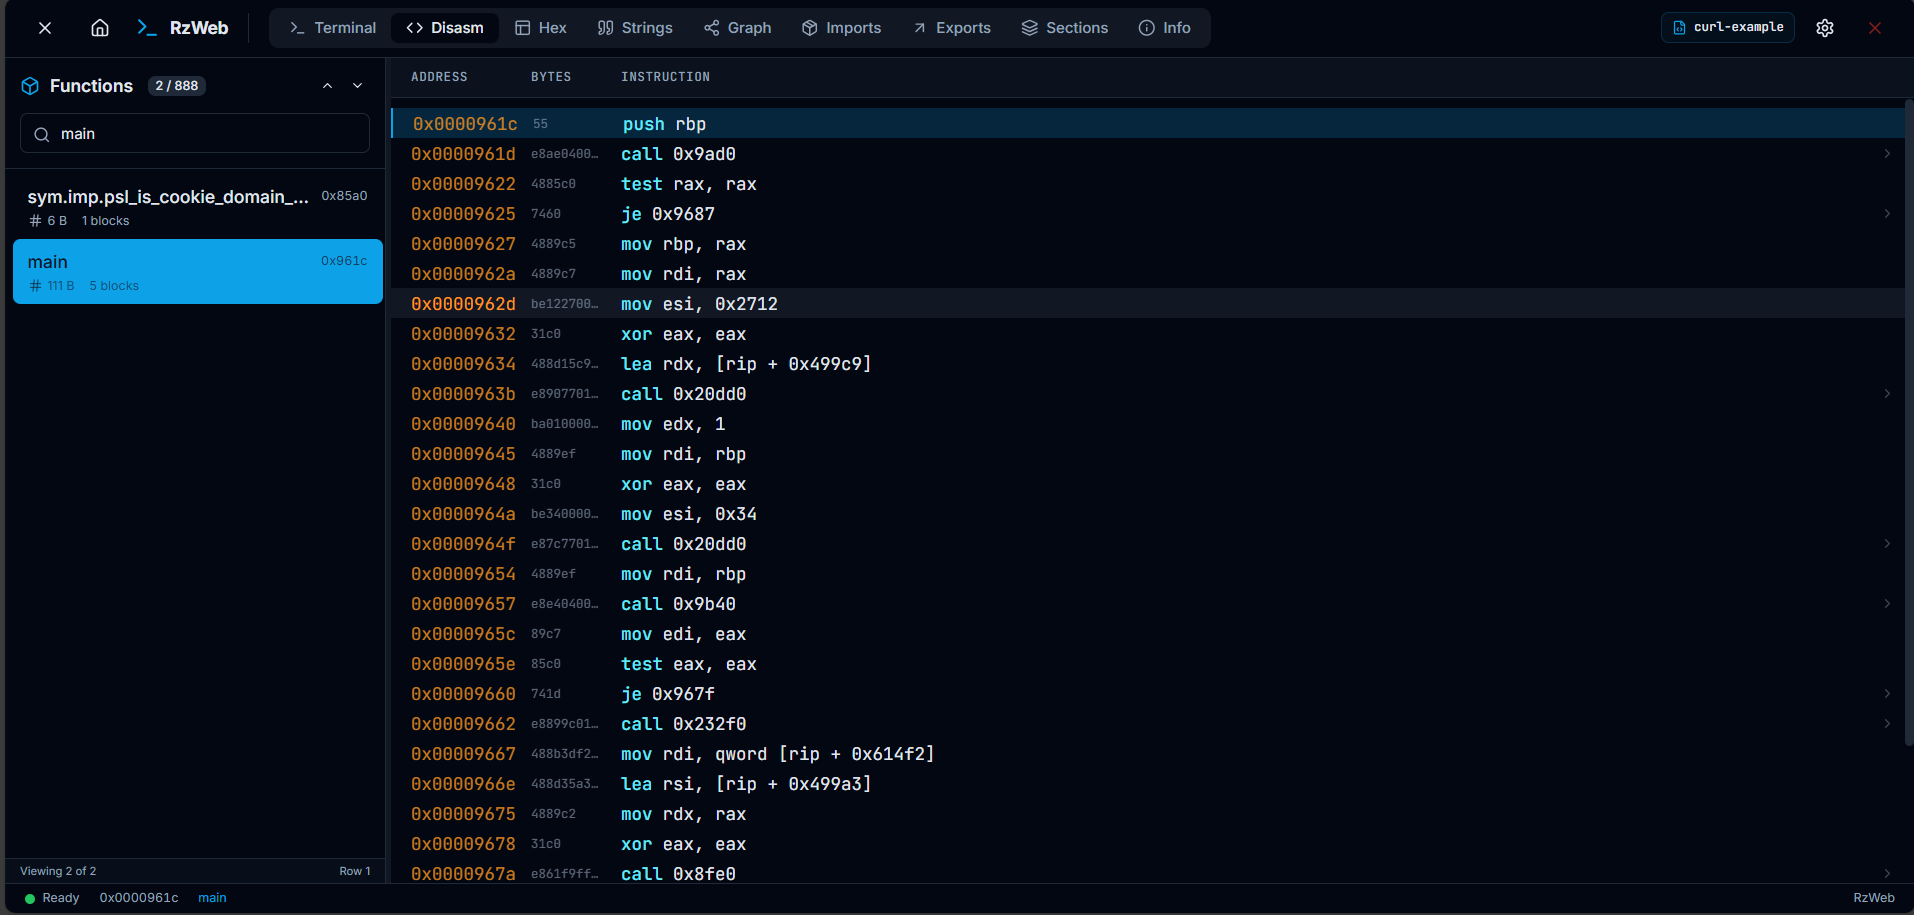
Disassembly

Disassembly

Decompilatore

Decompiler

Riferimenti incrociati

Cross-references

Grafo di flusso di controllo

Graph

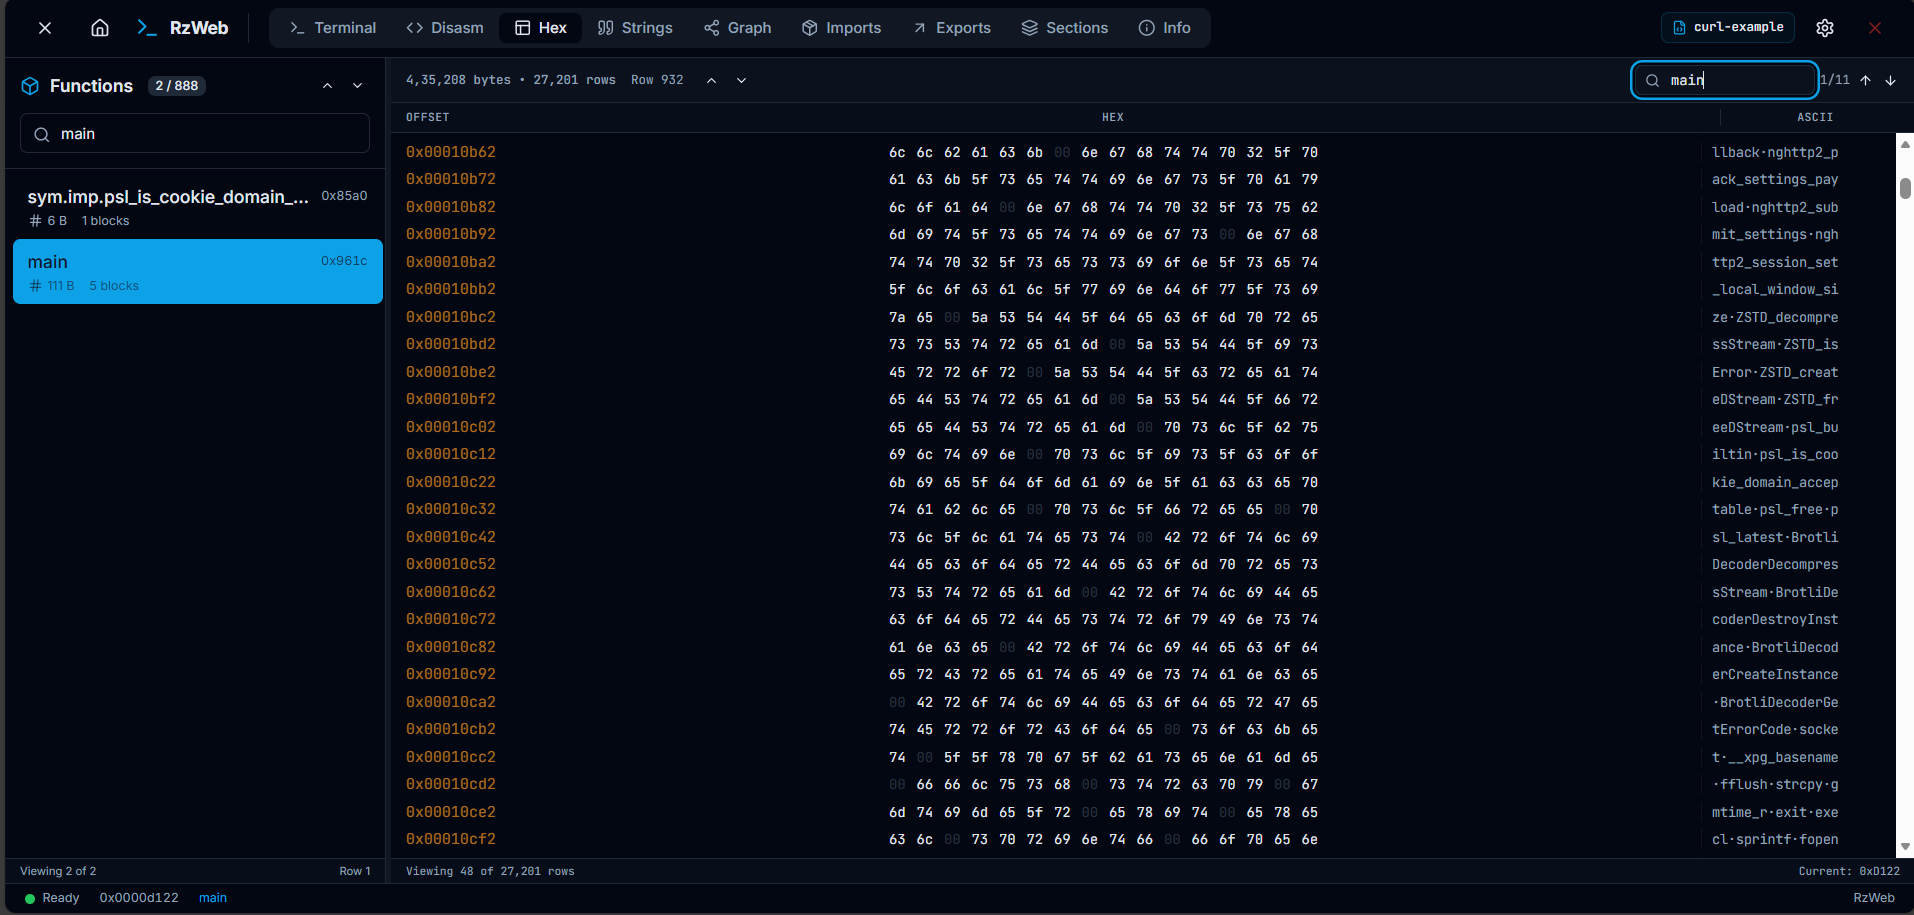
Hex dump

Hex Dump

Stringhe

Strings

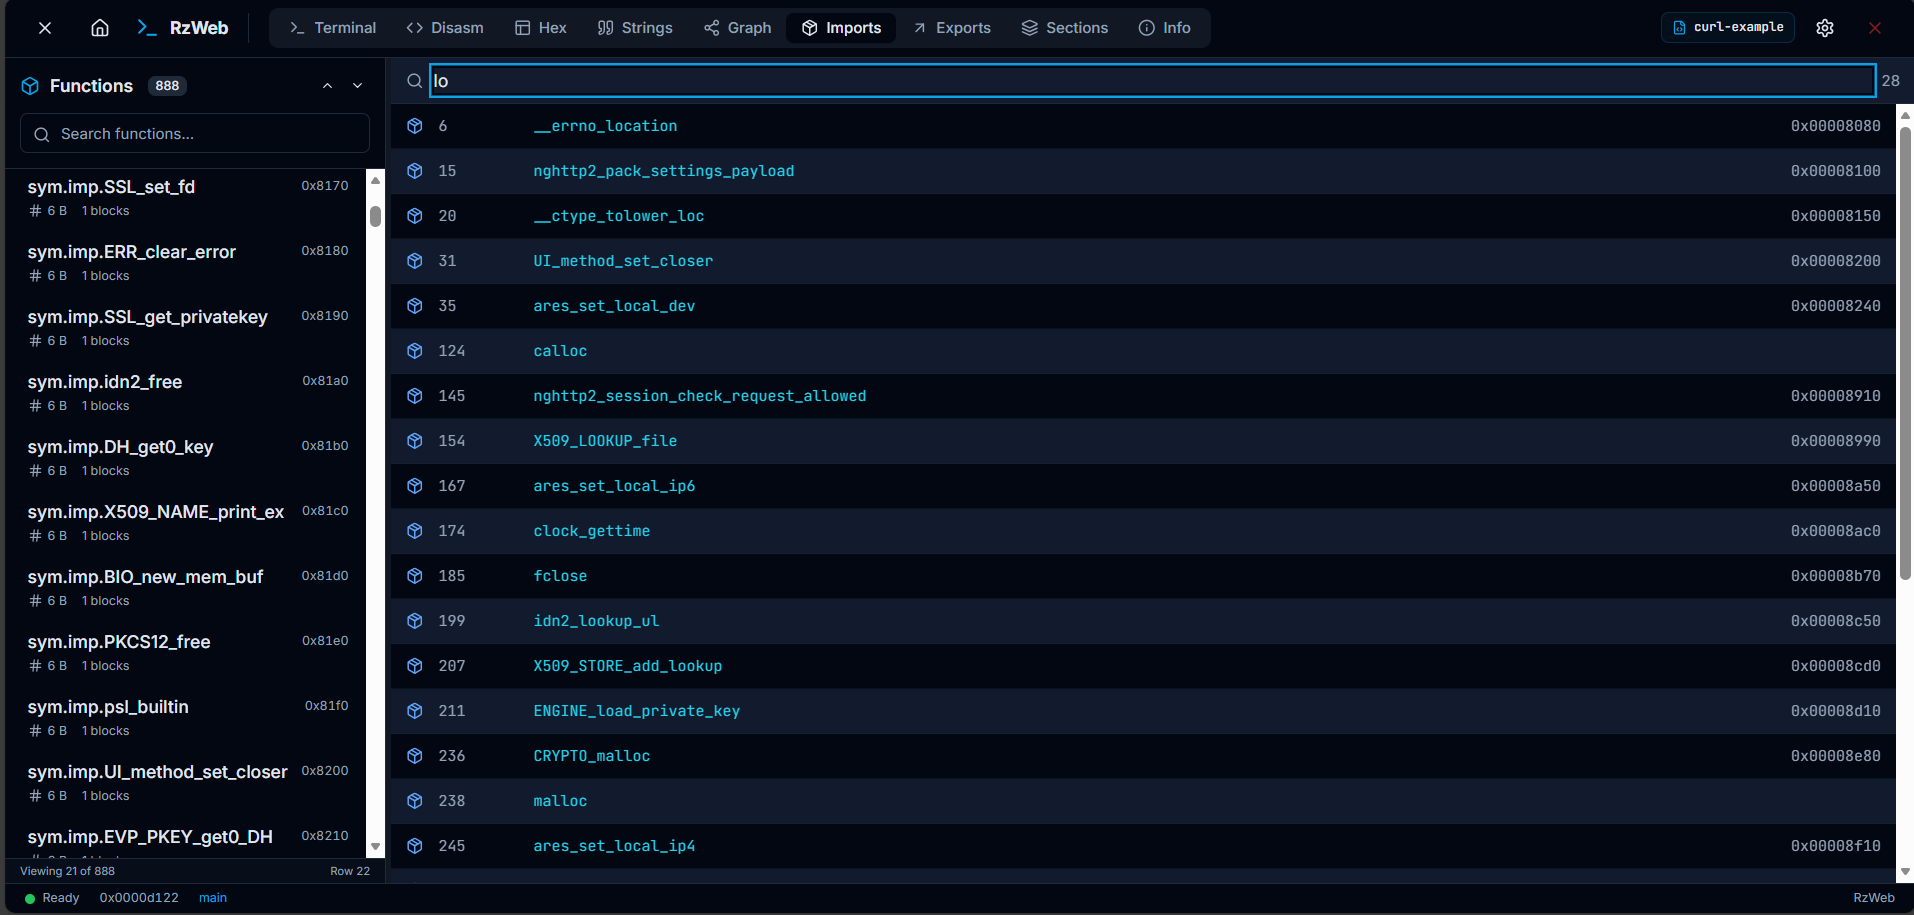
Import

Imports

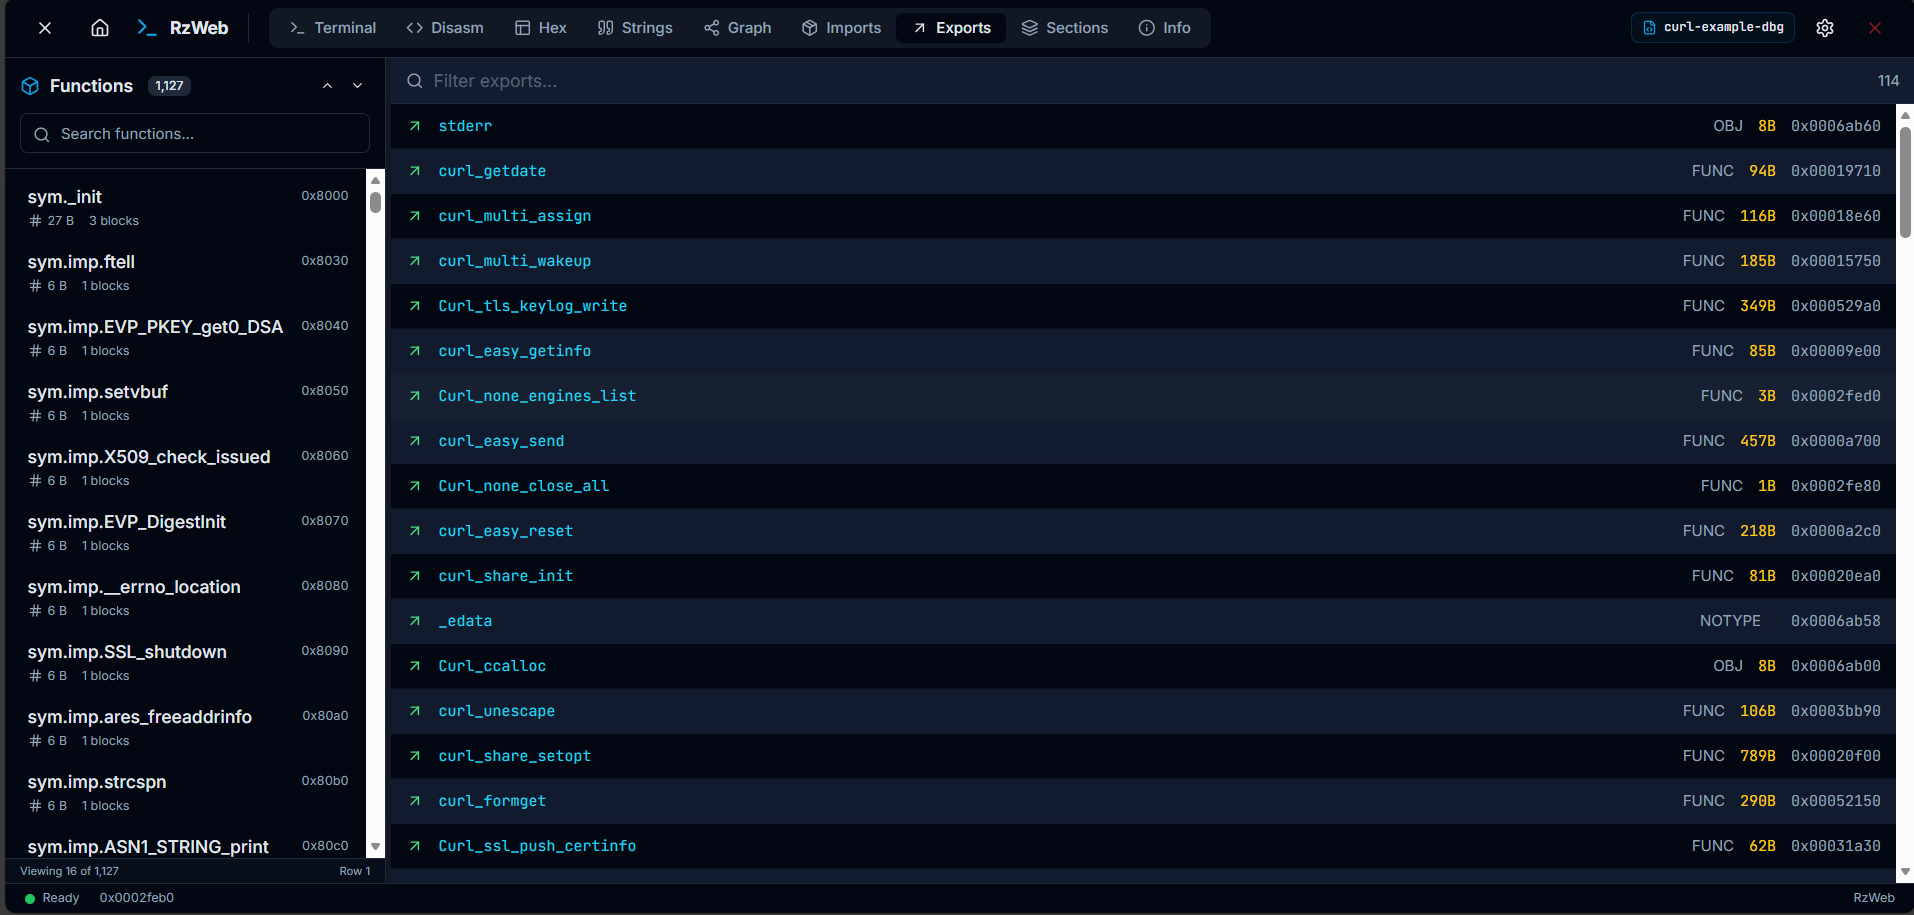
Export

Exports

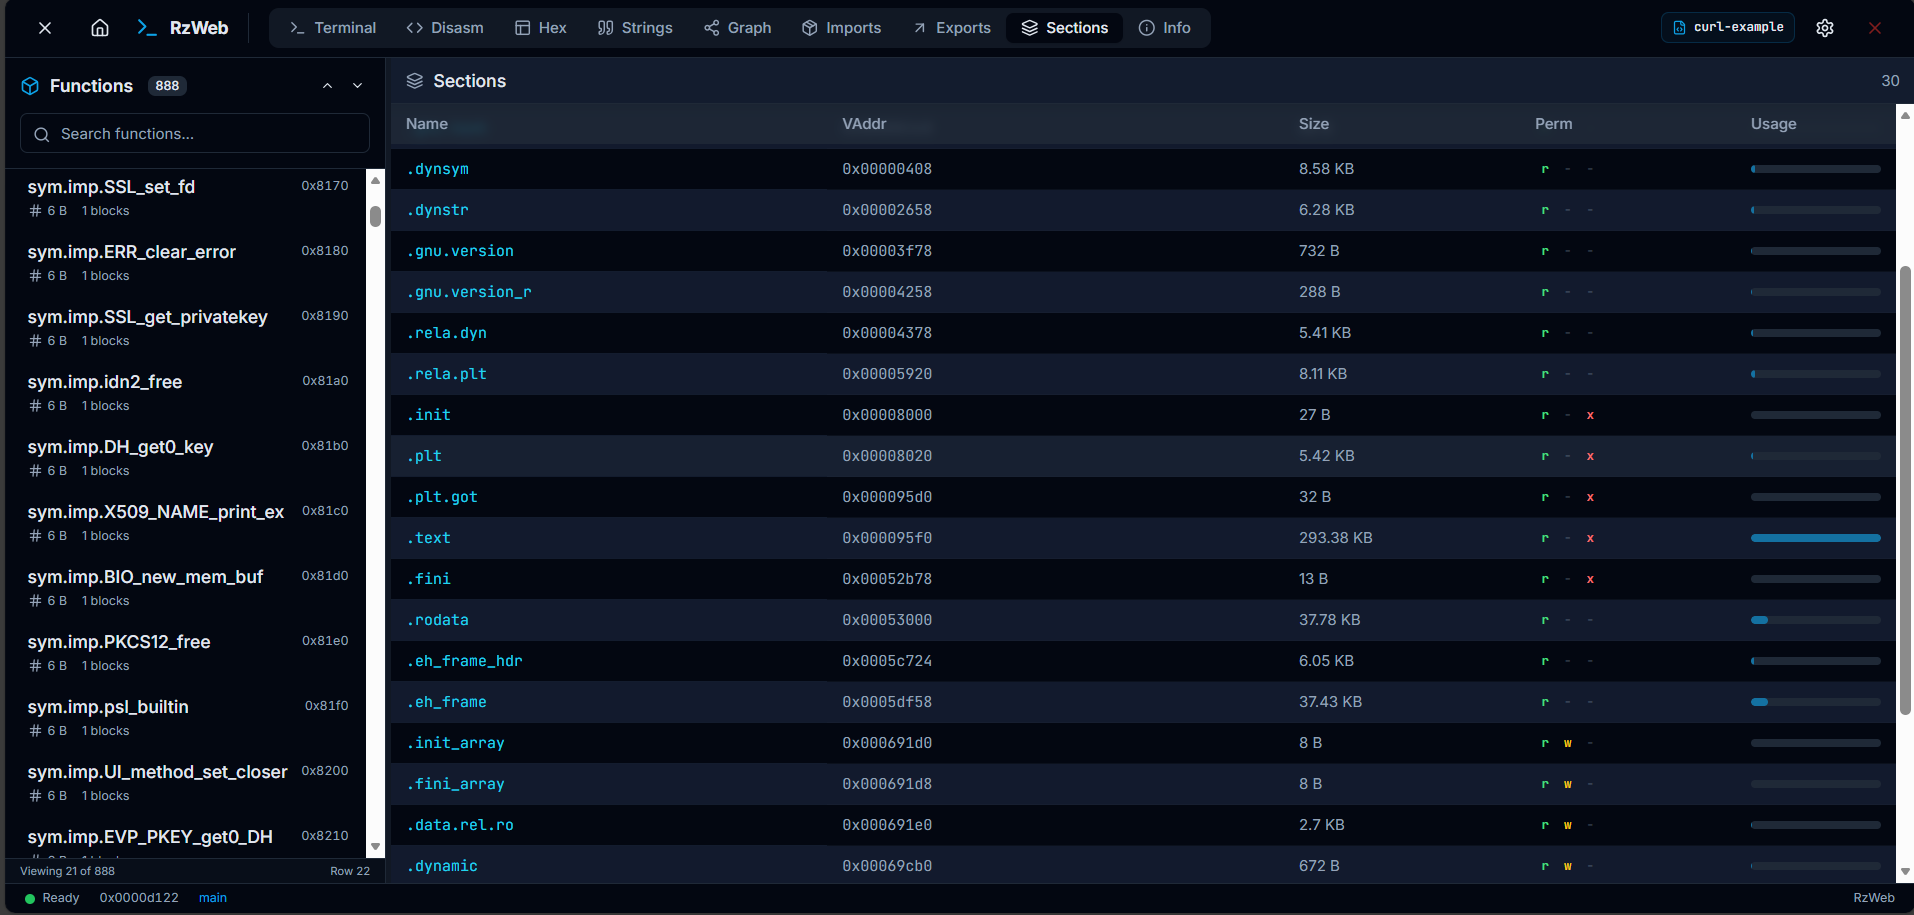
Sezioni

Sections

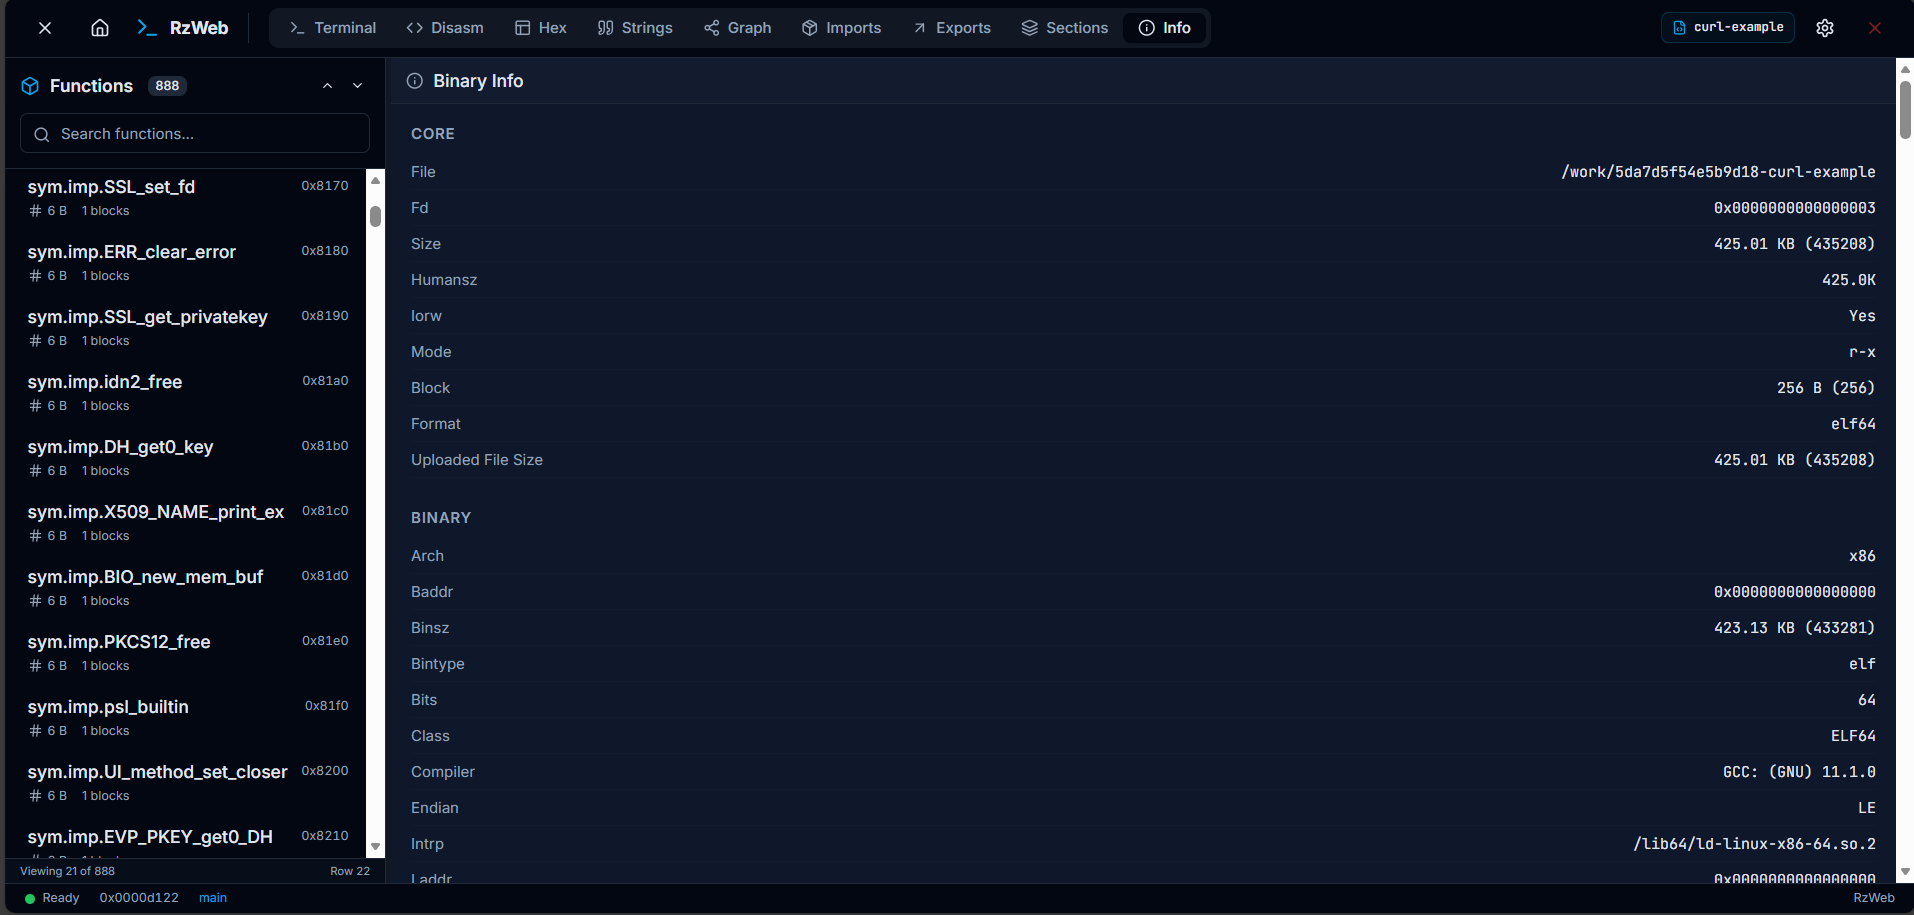
Informazioni sul binario

Binary Info

Cosa c'è nell'app

  • Schede, ognuna con il proprio worker
  • Terminale con autocompletamento del catalogo
  • Disassembly, decompilatore, xref, CFG, hex, stringhe, import, export, sezioni, info sul binario
  • Vista Script (comandi rizin o JS con un'API rz sincrona)
  • Temi. Terminale e grafo seguono quello attivo
  • Palette (Ctrl/Cmd+K) e scorciatoie delle viste (Alt+1..9)
  • Snapshot, cronologia ed esportazione RZWEBPRJ che incorpora il binario
  • Patch in hex e in modalità scrittura, poi salva il file

I formati sono quelli che la build di Rizin inclusa riesce ad aprire. ELF, PE, Mach-O, dump grezzi.

Come funziona

  1. Apri l'app.
  2. Trascina un binario. Riprendi il vecchio contesto o avviane uno nuovo.
  3. Il worker monta il file. L'analisi viene eseguita come job su quella scheda.
  4. Fai uno snapshot o esporta RZWEBPRJ quando vuoi una copia. La cronologia applica un .rzdb più vecchio sul file aperto.

I file restano sul dispositivo. Solo memoria WebAssembly e IndexedDB. Nulla viene caricato.

Limiti

  • Nessun ptrace nel browser.
  • Un RzCore per contesto attivo. Quel worker non può accettare altri comandi finché aaa non ritorna.
  • La cancellazione funziona tra le fasi (aa poi aaa/aaaa). Non a metà comando.
  • Il ripristino richiede rzweb_apply_project nel wasm che carichi. Le dist più vecchie ricadono su Po e mostrano un avviso.
  • jsdec è una build rzwasi opzionale. Punta VITE_WASM_BASE_URL su quella dist. Non renderla la build Pages predefinita.

Verifiche manuali

Vitest non riesce a caricare rizin.wasm. Dopo una pubblicazione wasm, verifica cliccando:

  • Due schede. Rinomina in A, passa a B e torna indietro. La rinomina è ancora in A.
  • RZWEBPRJ a freddo da Home.
  • Ripristina uno snapshot più vecchio dalla cronologia.
  • Banner del job a profondità 2. Cancella tra aa e aaa.
  • rzweb_apply_project mancante mostra l'avviso apply-project.

Eseguirlo in locale

Node 20.19+ o 22.12+. Il pacchetto apt nodejs di Ubuntu è la 18. Vite poi muore con crypto.hash is not a function. Il repo fissa la 22 in .nvmrc.

Se node -v stampa ancora v18:

mkdir -p "$HOME/.local"
curl -fsSL https://nodejs.org/dist/v22.23.2/node-v22.23.2-linux-x64.tar.xz -o /tmp/node22.tar.xz
tar -xJf /tmp/node22.tar.xz -C "$HOME/.local"
ln -sfn "$HOME/.local/node-v22.23.2-linux-x64" "$HOME/.local/node"
export PATH="$HOME/.local/node/bin:$PATH"

Metti quell'export in ~/.bashrc così i nuovi terminali lo mantengono.

cd rzweb
node -v
npm install
npm run dev

node -v deve stampare v22. Apri http://localhost:3000. Il wasm predefinito è la build rzwasi di GitHub Pages. Lascia VITE_WASM_BASE_URL non impostata a meno che tu non stia testando una dist locale.

Community

Telegram

Creato da IndAlok. Basato su Rizin.

Questo progetto è testato con BrowserStack.

Licenza

Licenza: LGPL-3.0

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    249

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →