
etaHEN
 etahen/etahen
Payload abilitatore homebrew per PS5 che offre funzionalità post-exploitation: caricamento personalizzato di plugin/payload, supporto per fself/fpkg…
privilege-escalationexploitationpost-exploitation+3
797
etahen/etahenPayload abilitatore homebrew per PS5 che offre funzionalità post-exploitation: caricamento personalizzato di plugin/payload, supporto per fself/fpkg…
 wxxsfxyzm/ghostlock-galaxy
Roota il tuo Galaxy usando CVE-2026-43499
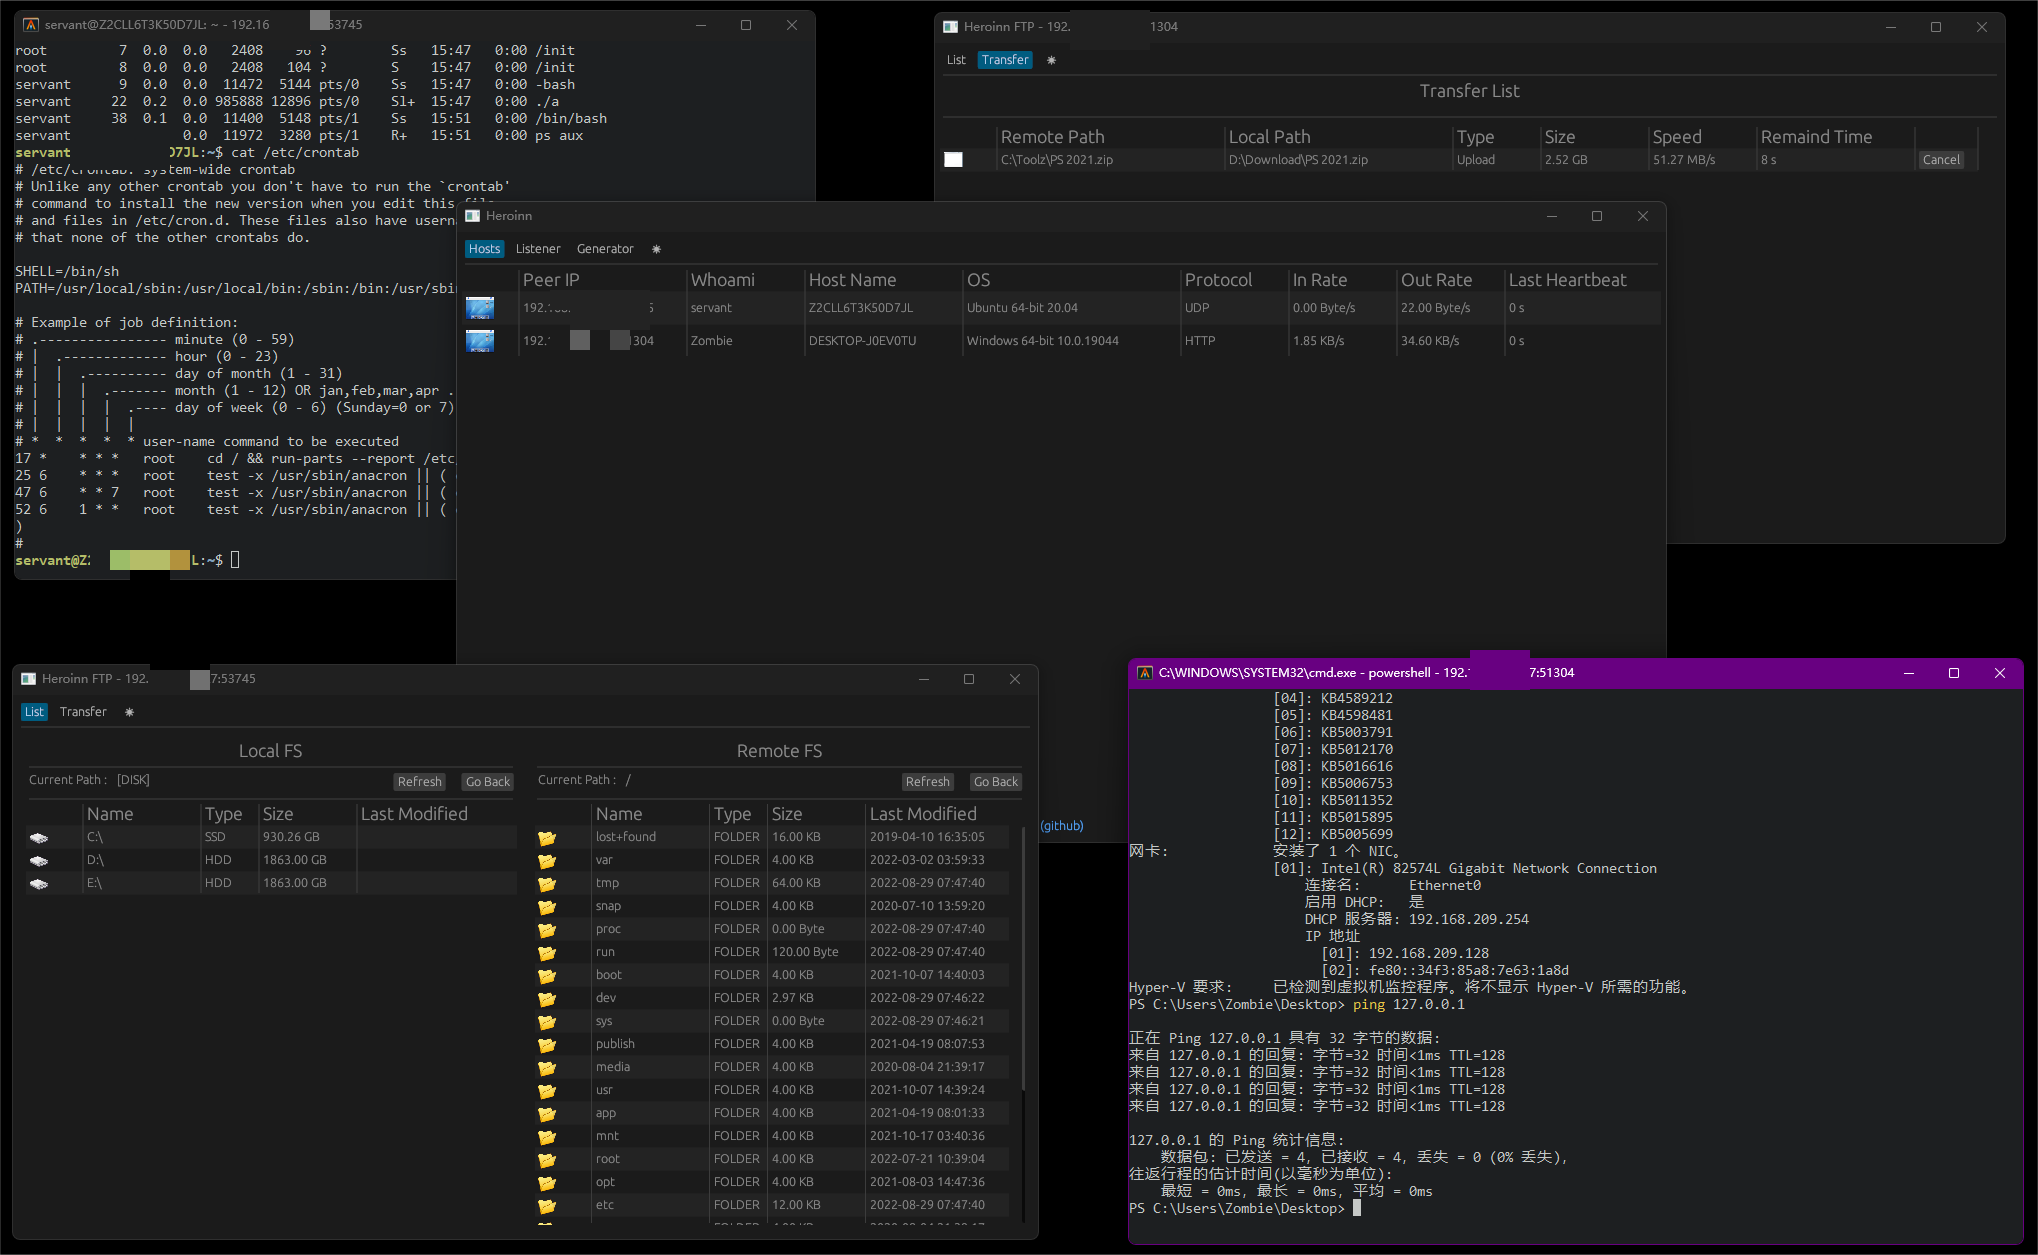 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 karmanya03/overthrone
Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 darkflippers/unleashed-firmware
Firmware personalizzato per Flipper Zero che abilita radio Sub-GHz, emulazione NFC/RFID, infrarossi e funzionalità di attacco BadUSB per test di…
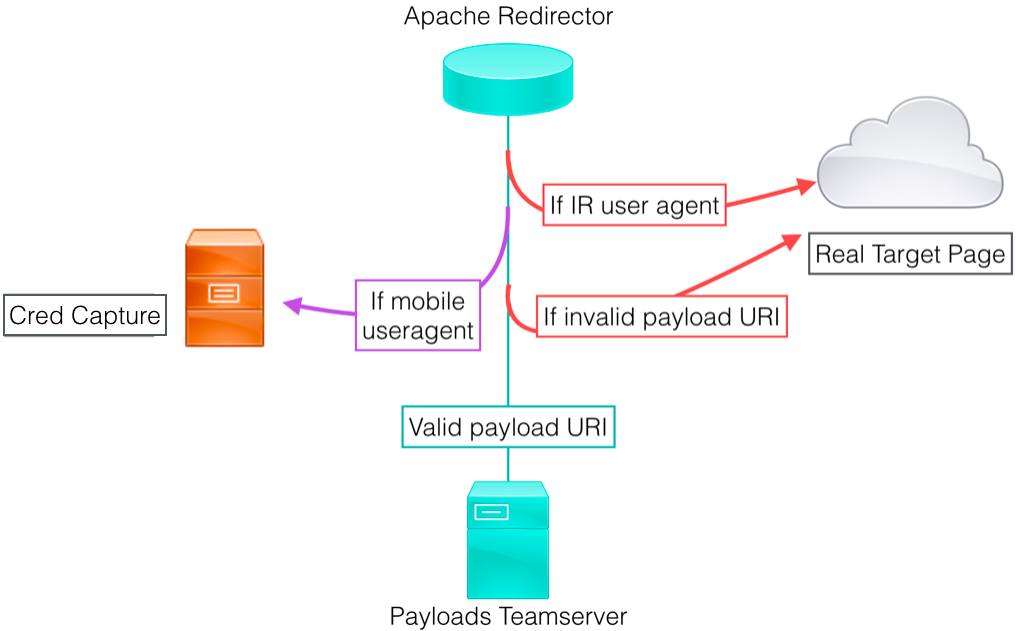 bluscreenofjeff/red-team-infrastructure-wiki
Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team
 tekkenbugattii/linusware-source-code-internal
Motore di runtime con reverse engineering per Roblox/Luau con hooking della VM, rimappatura degli opcode, escalation delle capacità e ambiente script…
 bishopfox/sliver
Framework di Emulazione Avversaria
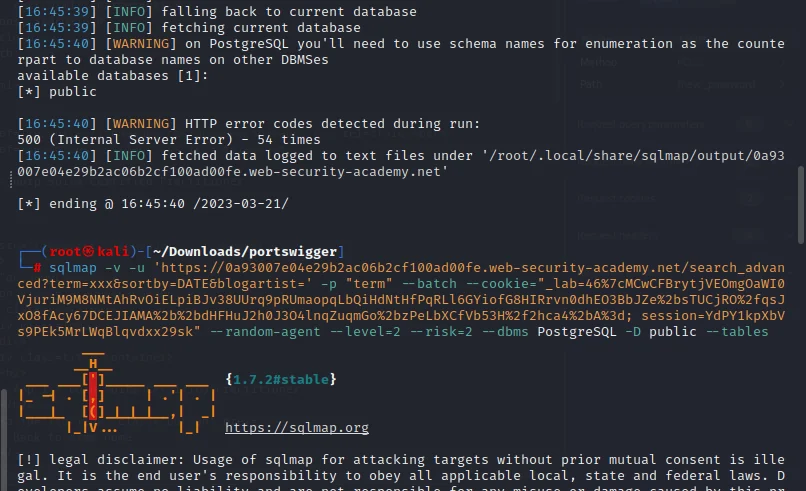 botesjuan/burp-suite-certified-practitioner-exam-study
Note di studio pratiche e guide passo-passo per i laboratori di PortSwigger Academy, che coprono vulnerabilità web, payload, enumerazione e strategie…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
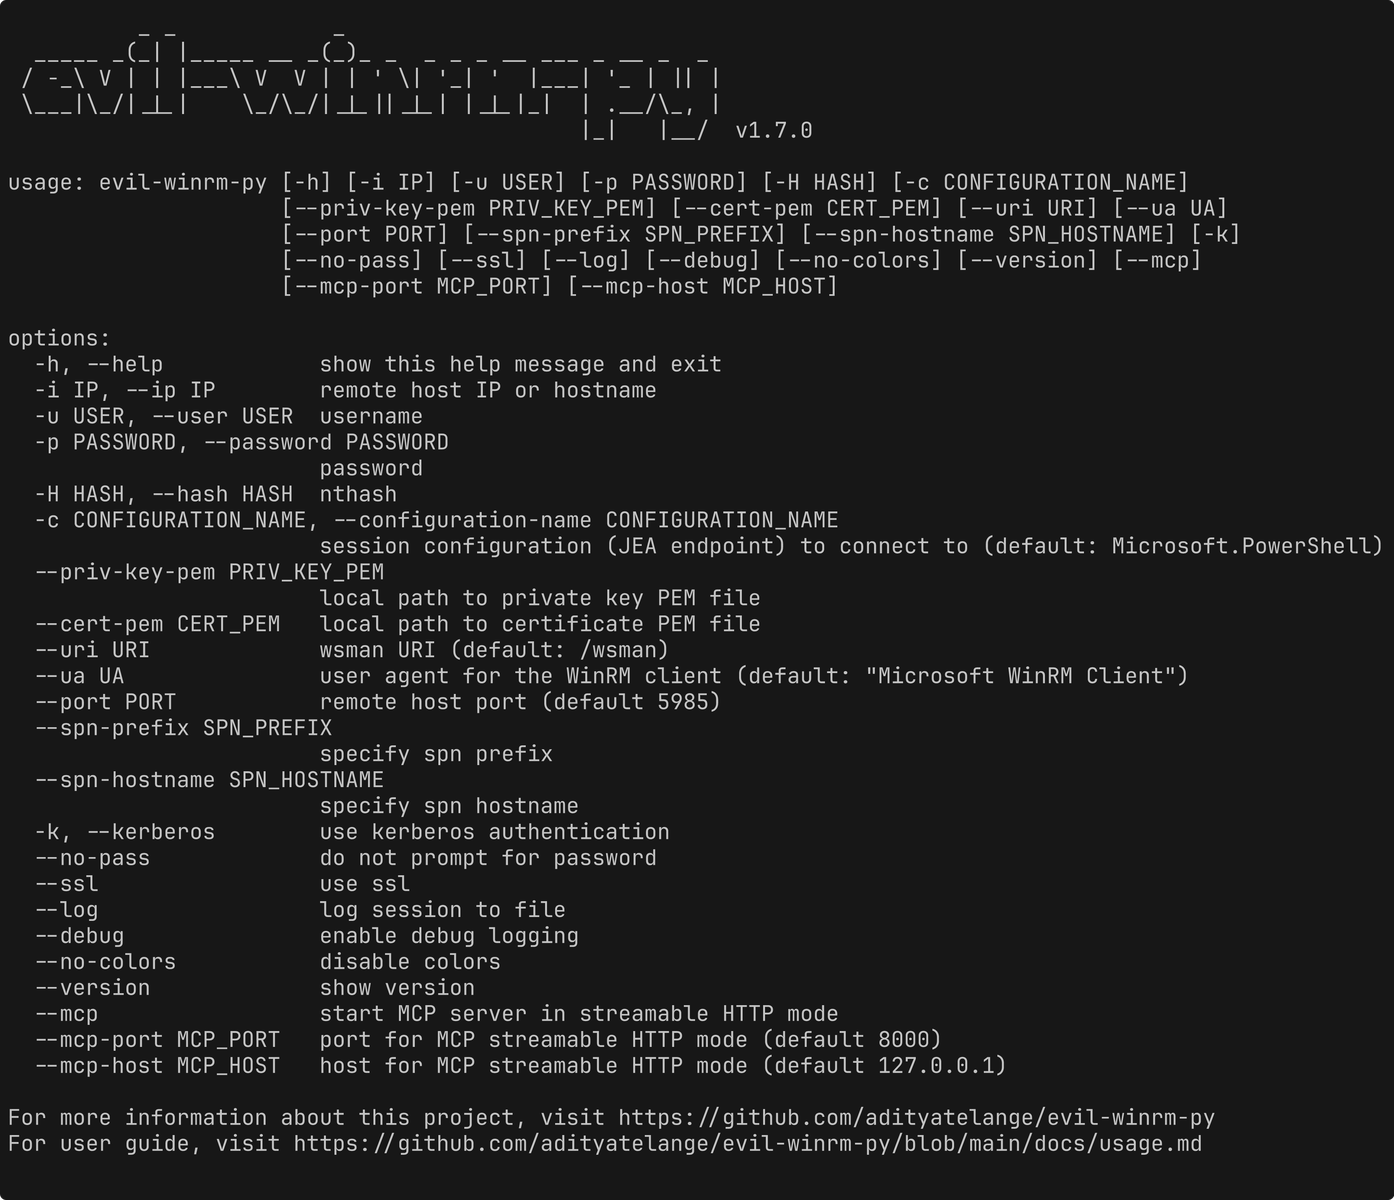 adityatelange/evil-winrm-py
Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)
 hfiref0x/kdu
Utility per driver kernel di Windows che sfrutta driver firmati vulnerabili (BYOVD) per aggirare DSE, caricare driver non firmati, dirottare processi…
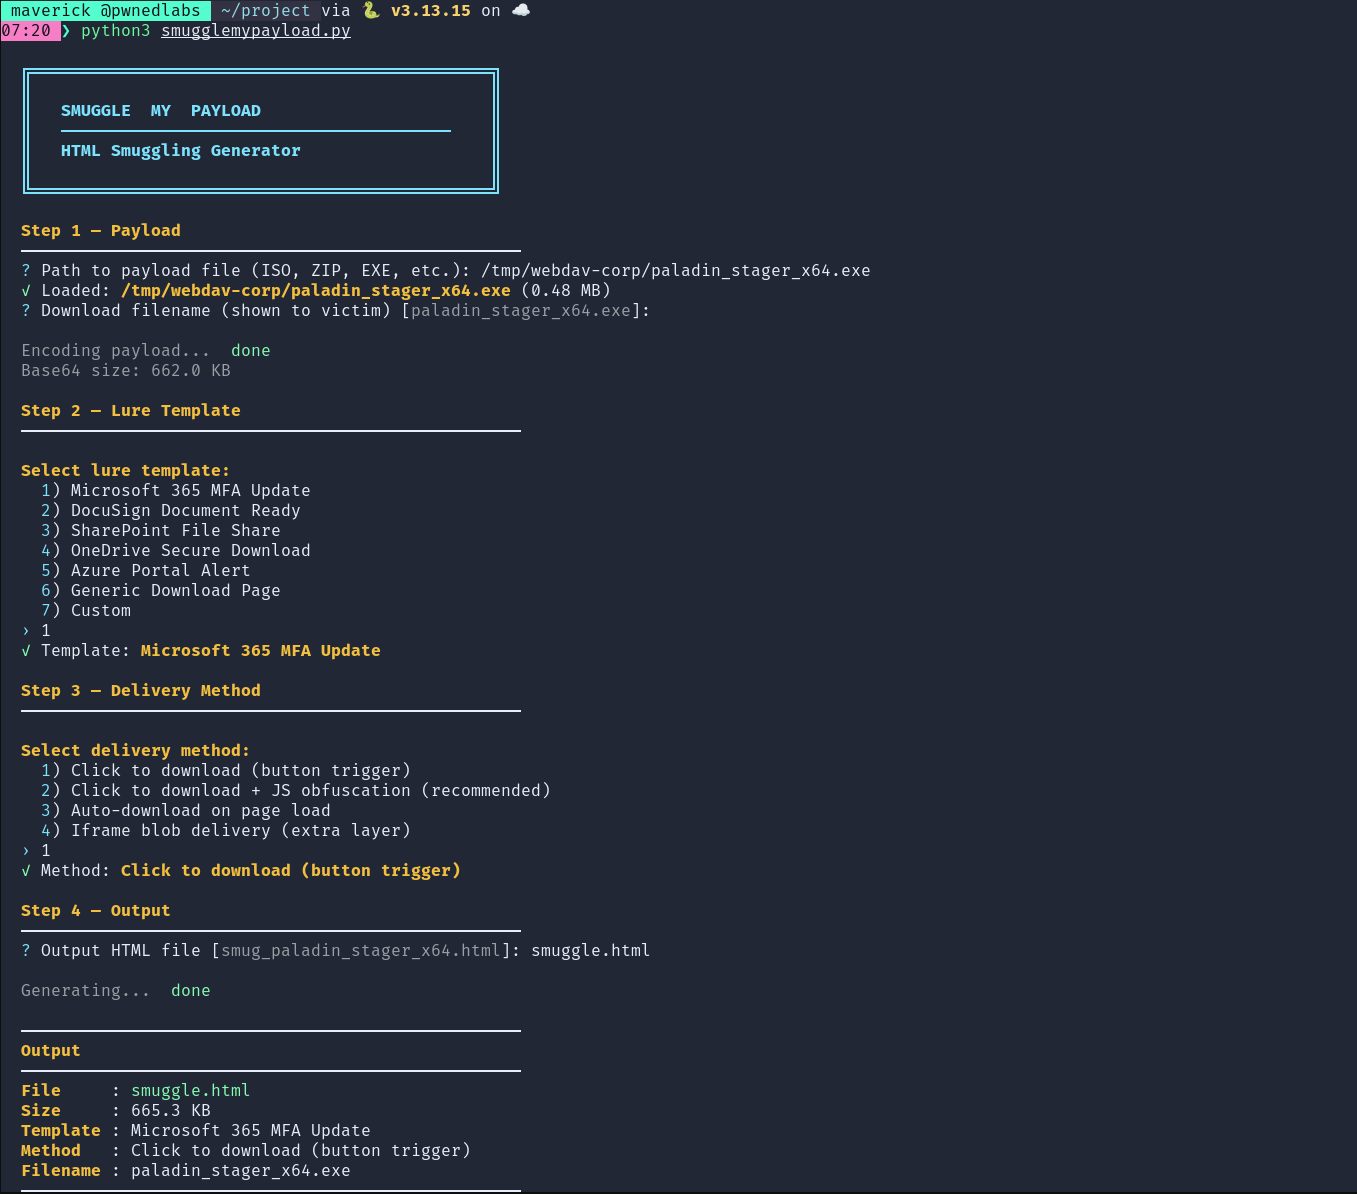 shaheeryasirofficial/smugglemypayload
Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking,…
 javascript-obfuscator/javascript-obfuscator
Obfuscates JavaScript and Node.js code with variable renaming, string encryption, control flow flattening, and anti-debugging to protect source code…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
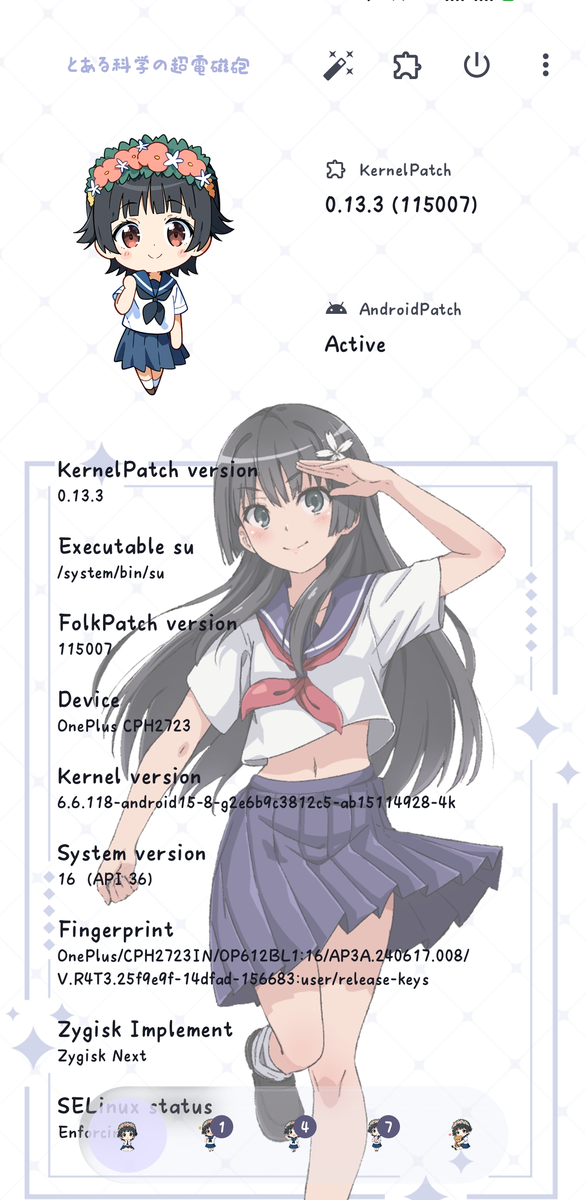 lyravoid/folkpatch
L'accesso root al kernel può essere ottenuto semplicemente applicando una patch alla partizione Boot per il reflashing. Questa soluzione si basa su…
 yaklang/yakit
Piattaforma di penetration testing all-in-one con proxy MITM, web fuzzer, gestore di connessioni inverse e sistema di plugin per test di sicurezza ed…