
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Strumenti | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
821 risultati
arkime preview

arkime

GitHubarkime/arkime

Arkime è un sistema open source, su larga scala, per la cattura completa di pacchetti, l'indicizzazione e il database.

defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4k
48 minuti fa
radare2 preview

radare2

GitHubradareorg/radare2

Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX

android-securityembedded-systems-securitystatic-analysis+16
24.5k1h 55m fa
plaso preview

plaso

GitHublog2timeline/plaso

Motore di digital forensics che analizza log, file e artefatti di sistema per costruire super timeline, consentendo la correlazione cronologica degli…
disk-forensicsioc-managementforensics+5
2.2k2h 40m fa
cyberbro preview

cyberbro

GitHubstanfrbd/cyberbro

Un'applicazione semplice che estrae i tuoi IoC da input spazzatura e ne verifica la reputazione utilizzando molteplici servizi CTI.

defensive-toolsioc-managementosint+9
6774h 57m fa
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Programma per determinare i tipi di file per Windows, Linux e MacOS.
reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3k5h 28m fa
wireshark preview

wireshark

GitHubwireshark/wireshark

Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…
packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.0k7h 32m fa
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
general-purpose-utilitiesosintforensics+6
4.5k9h 21m fa
linux preview

linux

GitHubtorvalds/linux

Albero del codice sorgente del kernel Linux
embedded-systems-securitygeneral-purpose-utilitiesiot-security+9
240.8k9h 42m fa
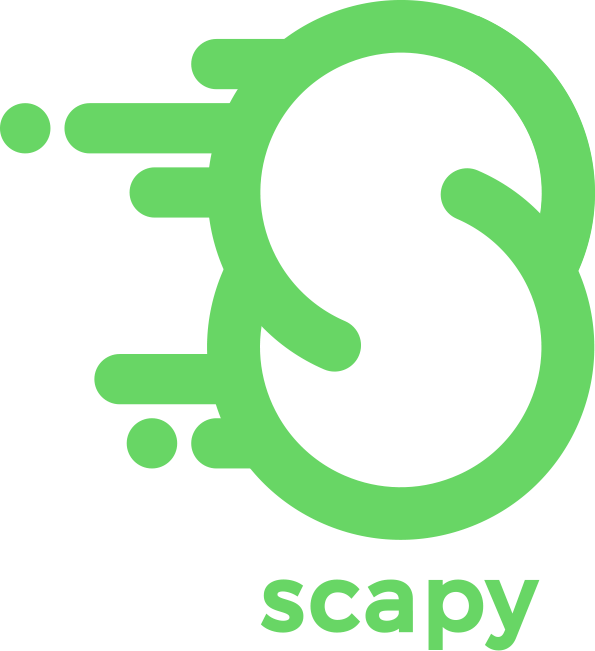
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
static-analysishash-analysisreverse-engineering+3
1499h 49m fa
scapy preview

scapy

GitHubsecdev/scapy

Libreria interattiva basata su Python per la manipolazione dei pacchetti, utilizzata per forgiare, decodificare, inviare, catturare e analizzare…

general-purpose-utilitiespacket-sniffing-analysiswi-fi-auditing+23
12.5k9h 55m fa
Wireshark preview

Wireshark

GitLabwireshark/wireshark

Repository ufficiale del codice di Wireshark. Puoi continuare a ricevere nuove release donando a https://wiresharkfoundation.org/donate/.
packet-sniffing-analysisnetwork-mappingnetwork-forensics+3
1.6k11h 26m fa
iLEAPP preview

iLEAPP

GitHubabrignoni/ileapp

Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
ios-securityforensicsmobile-forensics+3
1.4k15h 57m fa
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…
general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6k19h 35m fa
rustnet preview

rustnet

GitHubdomcyrus/rustnet

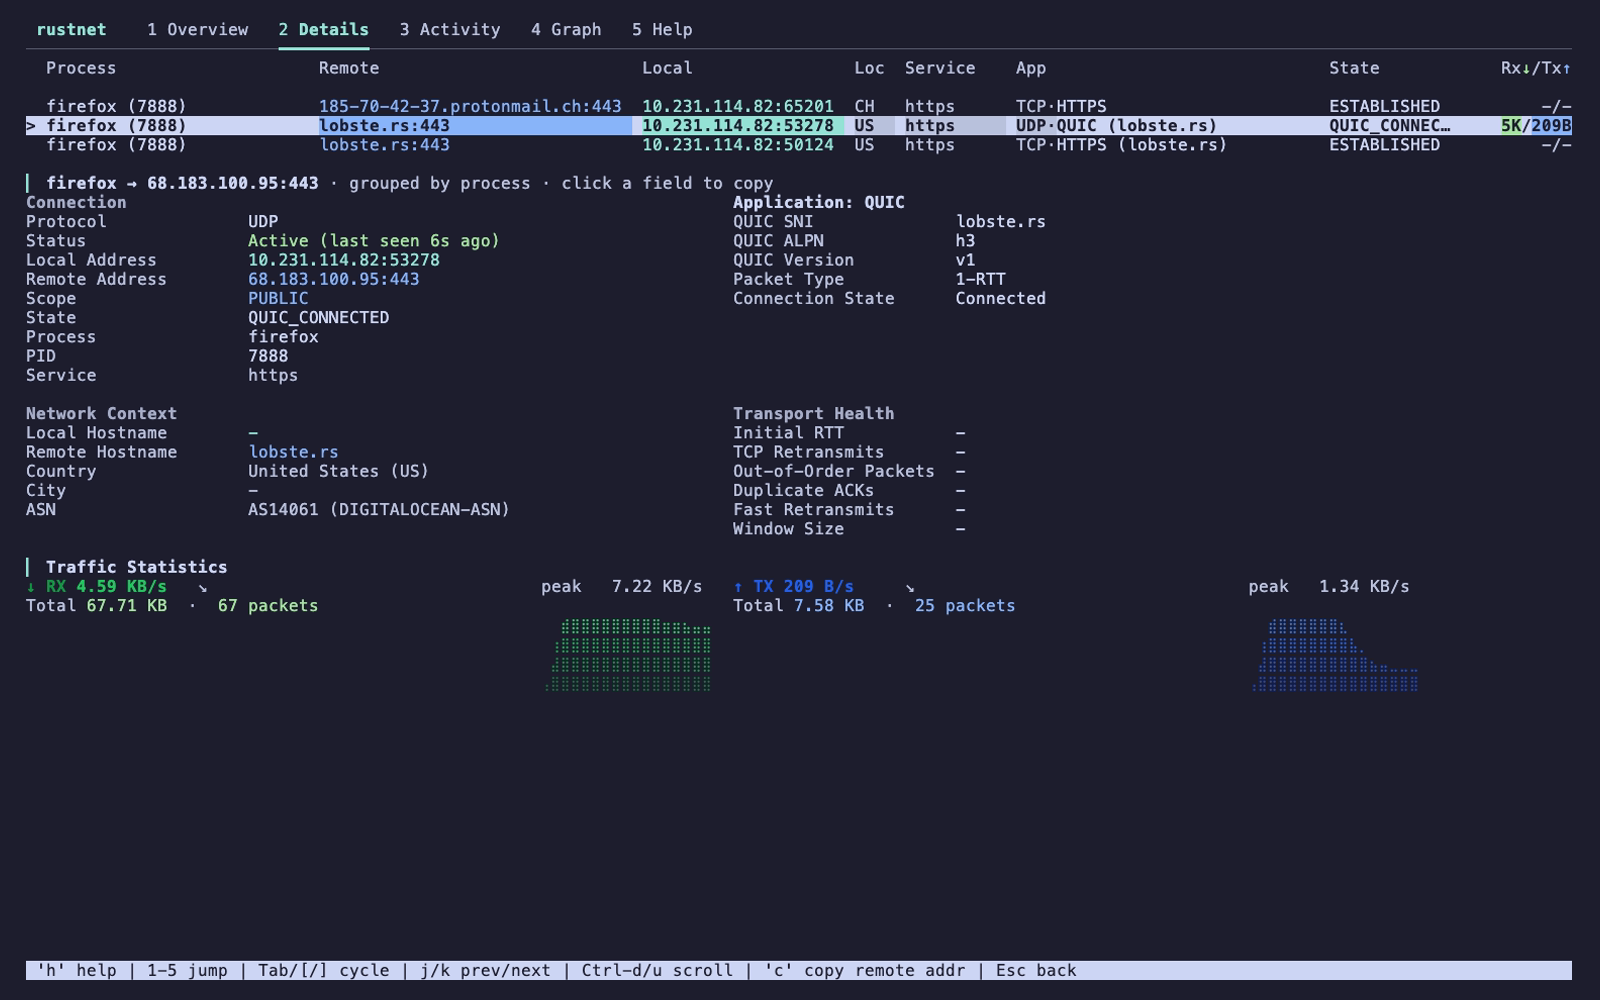
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
packet-sniffing-analysiscontainer-securityforensics+5
4.8k21h 20m fa
passivedns preview

passivedns

GitHubgamelinux/passivedns

A network sniffer that logs all DNS server replies for use in a passive DNS setup
network-forensicsforensicsinformation-gathering+3
1.7k22h 28m fa
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

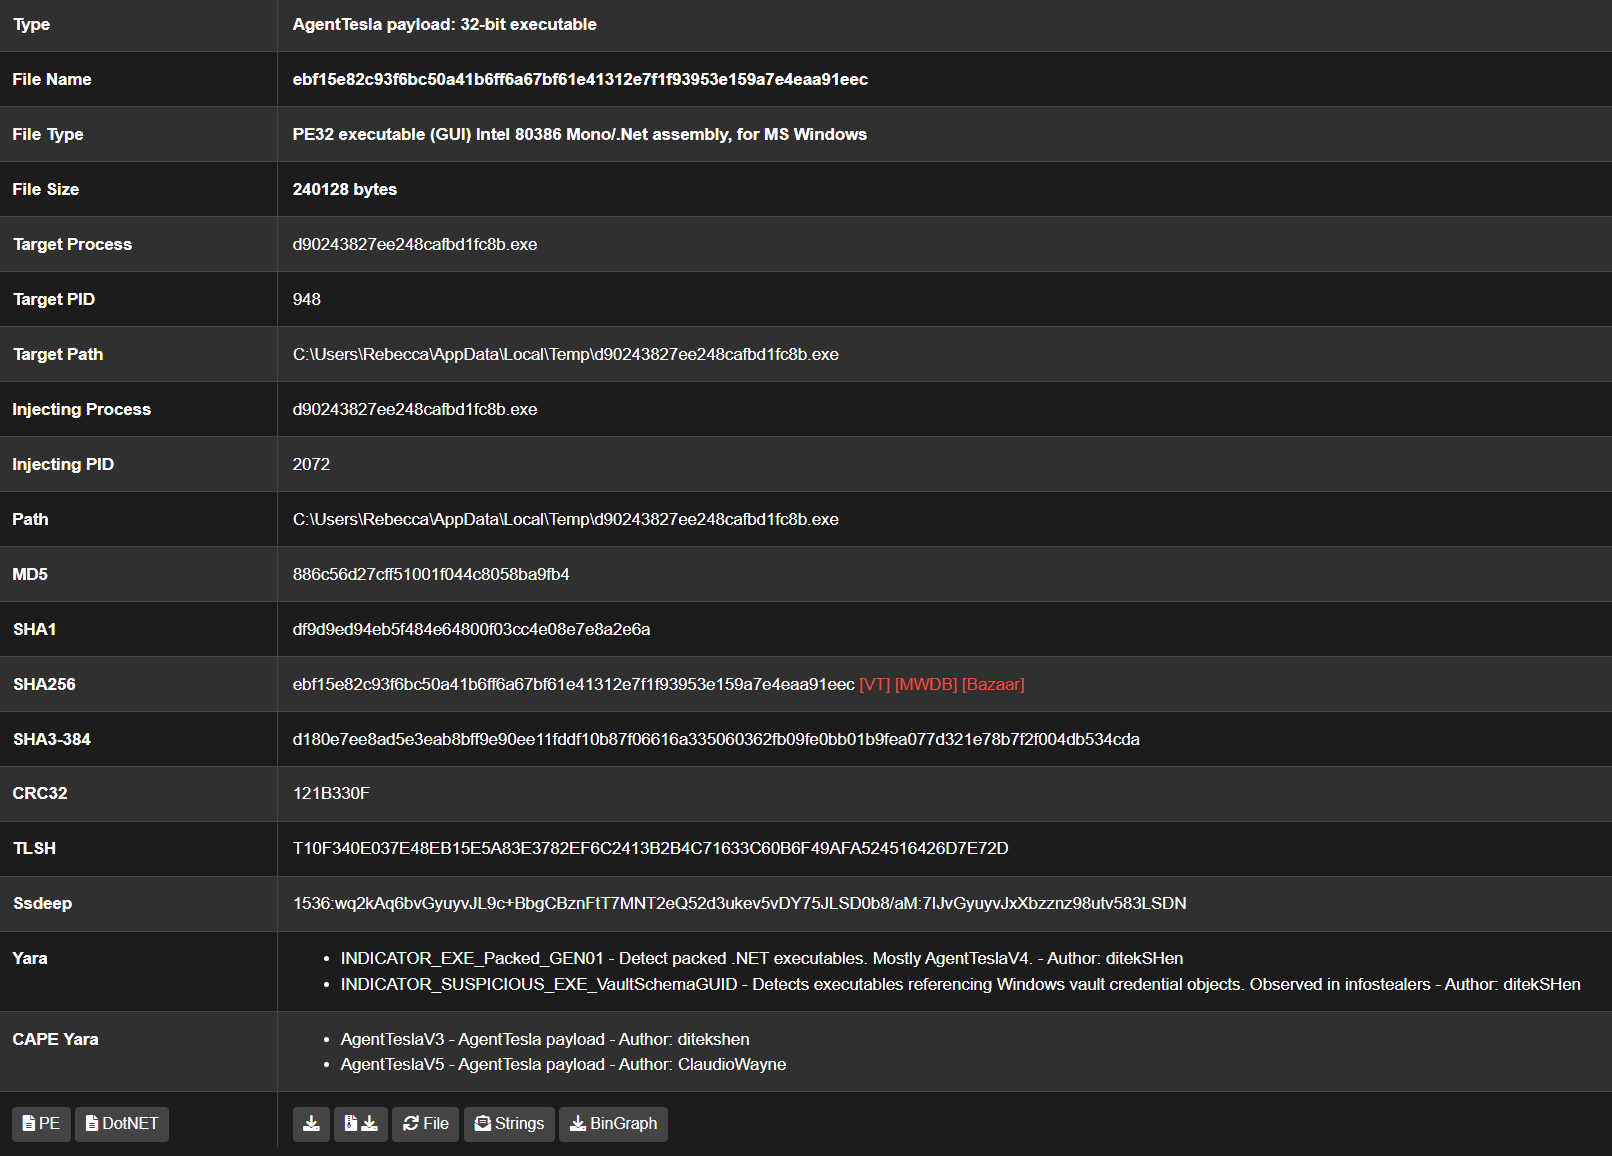
Configurazione del Malware ed Estrazione del Payload
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4k0 giorni fa
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

Scavare più a fondo....
defensive-toolsdisk-forensicsmemory-forensics+8
4.2k1 giorno fa
MailAccess preview

MailAccess

GitHubkatrielmoses/mailaccess

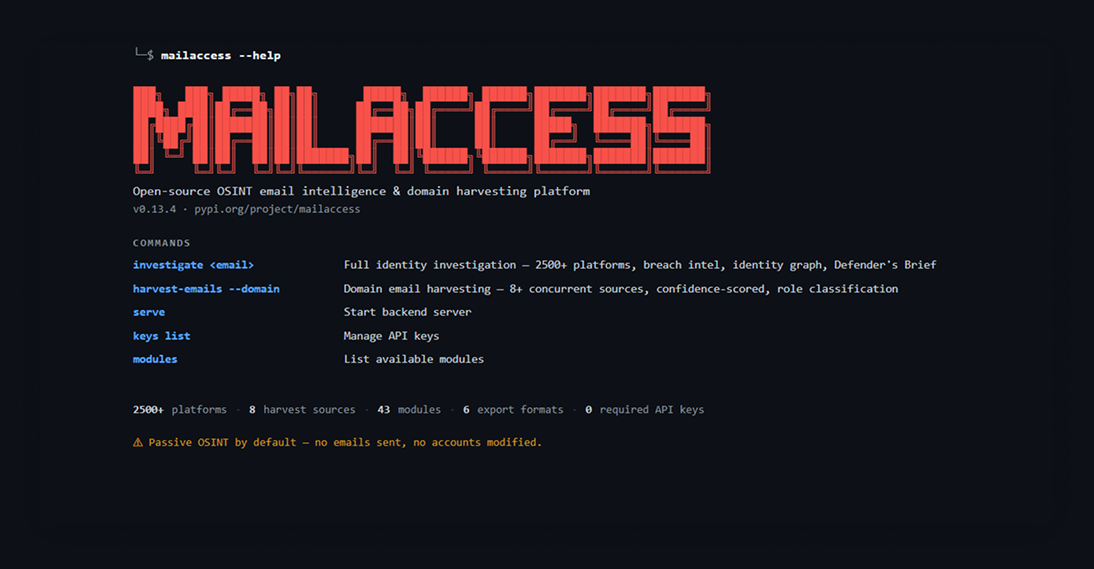
Strumento OSINT gratuito per email, 2500+ piattaforme, clustering delle identità, rilevamento di violazioni. Nessuna chiave API richiesta. pip…

osintreconnaissancevulnerability-analysis+8
3191 giorno fa
Precedente12…46Successivo